Autor: Shenchao TechFlow
Am 18. November kündigte Pierre, Mitglied der Forschungsrichtung Datenschutz des offiziellen Ökosystemportals der Ethereum Foundation, offiziell die Gründung einer Arbeitsgruppe für Ethereum-Stealth-Adressen (Stealth Addresses) an, die gemeinsam mit mehreren Kryptographie- und Engineering-Teams die grundlegenden Standards für private Transaktionen auf Ethereum, ERC-5564, sowie die Herausforderungen der Integration in Hardware-Wallets angehen wird.
Laut der offiziellen Website der Arbeitsgruppe umfassen die zentralen Initiator- und Teilnahmeorganisationen die Ethereum Foundation, das Kernteam von ScopeLift hinter dem Umbra-Protokoll, die Stealth-Adressen-Wallet Fluidkey sowie den Hersteller von Hardware-Cold-Wallets Trezor. Das Team wird alle zwei Wochen eine reguläre Arbeitssitzung abhalten und sich konzentriert auf vier zentrale Engineering-Ziele konzentrieren.
Hybride Post-Quanten-Sicherheit und Finalisierung der ERC-5564-Spezifikation
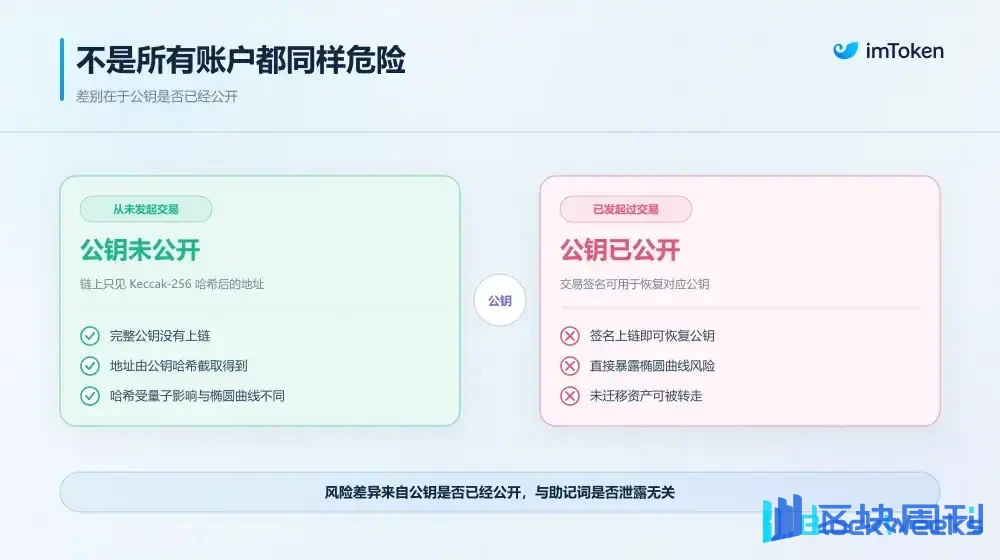
Auf der Ebene der kryptographischen Grundlagen-Upgrades schlägt die Arbeitsgruppe vor, den aktuellen ERC-5564-Stealth-Adressen-Standard durch einen hybriden ML-KEM-Ansatz (gitterbasierter Schlüsselkapselungsmechanismus) zu erweitern. Dieser Ansatz kombiniert klassische Elliptische-Kurven-Kryptographie tiefgehend mit quantenresistenten Gitteralgorithmen, um Offline-Rückverfolgungsangriffen durch zukünftige Quantencomputer auf historische On-Chain-Transaktionsaufzeichnungen zu widerstehen.
Gleichzeitig arbeitet die Arbeitsgruppe daran, eine von bestehenden Implementierungen unabhängige produktionsreife Referenzcodebasis als Backup aufzubauen. Gemäß den Governance-Regeln der Ethereum Improvement Proposals (EIP) ist die Fertigstellung von zwei vollständig unabhängigen Client-Referenzimplementierungen sowie systemweiten Code-Audits die zentrale Voraussetzung, um ERC-5564 offiziell in den Status „Final“ zu überführen.
Singleton-Schlüsselspeicherung im Mainnet und Verwaltung privater Metadaten
Angesichts des Problems der Fragmentierung der Meta-Adressregistrierung, mit dem Nutzer bei der app-übergreifenden Verwendung von Stealth-Adressen konfrontiert sind, plant die Arbeitsgruppe, im Ethereum-Mainnet eine Singleton-Schlüsselspeicher-Vertragsarchitektur (Singleton Key Registry) zu entwerfen. Dieser Vertrag soll allen kompatiblen Protokollen im Ökosystem eine einheitliche On-Chain-Spezifikation für die Registrierung und Auflösung privater Schlüssel bereitstellen.
Durch den Singleton-Vertrag im Mainnet müssen Nutzer ihre Stealth-Meta-Adressen nicht mehr in jeder dezentralen Anwendung erneut veröffentlichen, sondern können innerhalb einer einzigen standardisierten Schnittstelle die unabhängige Berechtigungstrennung von Ausgaben- und Einsichtsschlüsseln, regelmäßige kryptographische Rotation sowie verschlüsselte Metadatenindizierung abschließen, was die On-Chain-Identitätsverwaltung erheblich vereinfacht.
Native Integration von Hardware-Cold-Wallets und Cold-Signing-Interaktion
Im Bereich der Endgeräte-Schlüsselsicherheit treibt die Arbeitsgruppe gemeinsam mit dem Hardware-Wallet-Hersteller Trezor die native Integration der Signatur- und Schlüsselableitungslogik für Stealth-Adressen auf Firmware-Ebene voran, um die bisherige Interaktionsbeschränkung, dass private Transaktionen stark von Browser-Hot-Wallets und lokalen flüchtigen Skripten abhängen, vollständig zu durchbrechen.
Beide Seiten werden einen einheitlichen Standard für den Schlüsselableitungspfad von Hardware-Wallets und den Export von Einsichtsschlüsseln festlegen, damit Cold-Wallet-Geräte im Offline-Zustand sicher gemeinsame Schlüssel berechnen, On-Chain-Stealth-Transaktionsereignisse scannen und Transaktionen signieren können, um ohne Offenlegung des Hauptprivatschlüssels einen hochgradigen Schutz der Mittelprivatsphäre zu erreichen.
Entwicklung hin zu standardmäßiger Privatsphäre von Ethereum-Konten und Engineering-Meilensteine
Im Zuge der Entwicklung des Kontensystems der Ethereum-Basisschicht hin zu Account-Abstraktion und standardmäßiger Privatsphäre bietet ERC-5564 für nicht-verwahrende Zahlungsempfänge einen leichtgewichtigen Adressisolationsmechanismus ohne den Rechenaufwand komplexer Zero-Knowledge-Proof-Schaltkreise und senkt damit effektiv die Hürde für gewöhnliche institutionelle und private Anleger bei der Nutzung konformer On-Chain-Privatsphäre.
Mit dem vollständigen Start der zweiwöchentlichen technischen Arbeitssitzungen der Arbeitsgruppe wird das Engineering-Team entlang der festgelegten Route die Kreuzprüfung der Backup-Referenzcodebasis, die Bereitstellung des Singleton-Schlüsselspeicher-Vertrags im Mainnet-Testnetz sowie die Abstimmung und Standardisierung der Offline-Signaturschnittstelle der Hardware-Cold-Wallet-Firmware vorantreiben.