Ledgers bestätigte Implantat-Feststellungen und Trezors darauffolgende Warnung betreffen Geräte, die über denselben Wiederverkäufer gekauft wurden. Die Untersuchungen stellen den Weg vom Hersteller zum Kunden neben die Sicherheit des Chips im Inneren der Wallet.
Zusammenfassung
- Trezor meldete ein mutmaßliches Implantat in 1 Safe 5, das im August über CryptoBilis gekauft wurde.
- In seiner Mitteilung vom 30. Oktober hieß es, das gemeldete Gerät habe sein Labor noch nicht erreicht.
- Ledgers Feststellungen vom 13. Oktober beschrieben ein Implantat, das über die Bildschirmverbindung 24-Wort-Wiederherstellungsphrasen erfasste.
- Bitquerys Untersuchung vom 16. Oktober zählte 102 Millionen US-Dollar über 335 Wallets auf 6 Blockchains.
- Trezors vorsorgliches Ersatzangebot gilt für CryptoBilis-Käufe ab März 2026.
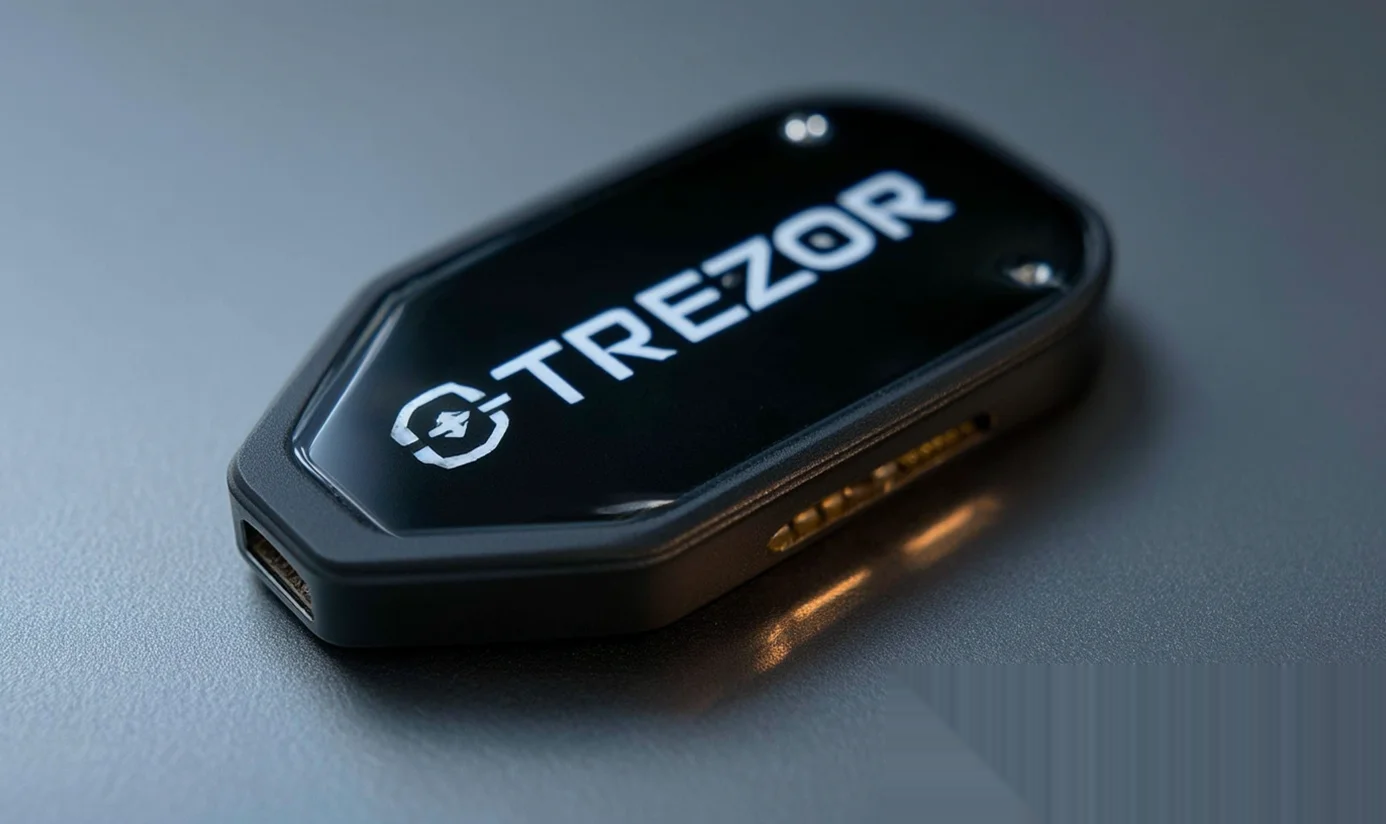
Trezor hat Kunden vor einem mutmaßlichen Implantat in 1 Safe 5 gewarnt, das über CryptoBilis verkauft wurde, und weitet damit die Untersuchung der Hardware-Wallets über die zuvor mit Diebstählen in Verbindung gebrachten Ledger-Geräte hinaus aus.
In Trezors Mitteilung vom 30. Oktober heißt es, das Unternehmen habe Fotos erhalten und den Käufer per Video befragt, das Gerät aber noch nicht zur Laboruntersuchung erhalten. Es stufte den Bericht als glaubwürdig genug ein, um andere Kunden zu warnen, bevor diese Arbeit abgeschlossen war.
Das Unternehmen erklärte, kein CryptoBilis-Käufer habe ihm gemeldet, Geld verloren zu haben. Sein vorsorglicher Rat gilt für jedes Trezor-Modell, das ab März 2026 über den Wiederverkäufer gekauft wurde, einschließlich Geräten, die an andere Geschäfte geliefert wurden.
Ledger hatte bereits bestätigt, dass eine in ein betroffenes Gerät eingebaute Komponente die während der Einrichtung angezeigte Wiederherstellungsphrase erfassen konnte. Seine technischen Feststellungen beschrieben einen Angriff, der den ursprünglichen Sicherheitschip, das Betriebssystem und die normalen Signierfunktionen unverändert ließ.
Die beiden Fälle haben unterschiedliche Beweislagen: ein bestätigtes Ledger-Implantat und ein gemeldetes Trezor-Implantat, das noch untersucht werden muss. Keiner der Hersteller hat öffentlich nachgewiesen, dass dieselben Angreifer beide Marken manipuliert haben.
Trezors Warnung betrifft ein über einen autorisierten Wiederverkäufer gekauftes Gerät
Der Safe-5-Bericht stammte von einem Kunden in Indonesien, der die Wallet im August über CryptoBilis auf Tokopedia gekauft hatte. Er reichte die Offenlegung am 28. Oktober ein, nachdem er im Gehäuse eine zusätzliche Platine gefunden hatte.
Laut Trezor hatte der Käufer seine Kryptowährung bereits vom Gerät entfernt, bevor er das mutmaßliche Implantat entdeckte. Das Unternehmen erklärte, sein Selbstverwahrungsmodell gebe ihm keine Einsicht in das Guthaben jedes einzelnen Kunden.
CryptoBilis war ein autorisierter Wiederverkäufer für Trezor und Ledger in Südostasien. Trezor entfernte das Unternehmen am 9. Oktober aus seinem Netzwerk, als Ledger begann, Beschwerden von Kunden zu untersuchen, die Geräte über den Verkäufer gekauft hatten.
Die Entfernung erfolgte 19 Tage vor der neuen Safe-5-Offenlegung. Trezor hatte in diesem Zeitraum mit der Prüfung von Kundengeräten begonnen und nach eigener veröffentlichter Darstellung bei den ersten 4 untersuchten Einheiten keine Manipulation gefunden.
Die ersten geprüften Einheiten umfassten 2 Safe-5-Geräte, ein Safe 7 und ein Safe 3. Die anschließend vom indonesischen Kunden gemeldete Wallet war eine andere Einheit.
Die ersten sauberen Proben und das später verdächtige Gerät beschreiben daher keine widersprüchlichen Ergebnisse derselben Untersuchung. Sie betreffen separate Hardware-Stücke, die zu unterschiedlichen Zeitpunkten der Untersuchung von Kunden bezogen wurden.
Trezor erklärte in der Mitteilung vom 30. Oktober, es lägen keine Berichte zu einem anderen Wiederverkäufer vor. Seine Warnung betrifft den CryptoBilis-Lieferweg und belegt nicht, dass jede über ihn verkaufte Einheit manipuliert wurde.
Ledgers Implantat erfasste Wörter, ohne normale Signaturen zu verändern
Ledgers technische Erkenntnisse vom 13. Oktober beschrieben einen Mikrocontroller, der die an den Bildschirm des Geräts gesendeten Informationen auslas. Als der Bildschirm die Wiederherstellungsphrase anzeigte, dekodierte die Komponente die Wörter und übertrug sie über eine LTE-Verbindung mittels einer eSIM.
Eine Wiederherstellungsphrase ermöglicht es einer kompatiblen Wallet, die mit der ursprünglichen Einrichtung verbundenen privaten Schlüssel neu zu erstellen. Ein Angreifer, der das erforderliche Backup erlangt, kann Überweisungen von einem anderen Gerät autorisieren, ohne den Signierer des Kunden zu übernehmen.
Die normale Transaktionssignierung auf der ursprünglichen Wallet kann während dieses Zeitraums weiterhin erfolgen. Der Kunde kann daher ein echtes Gerät verwenden, ohne eine veränderte Transaktion oder eine Aufforderung zu einer ungewöhnlichen Genehmigung zu sehen.
Wie crypto.news zuvor berichtete, erklärte Ledger, dass die Komponente getrennt von seinem Secure Element und Betriebssystem arbeitete. Das Unternehmen beschrieb keinen Exploit, der Schlüssel durch Umgehung der Schutzmechanismen des Sicherheitschips extrahierte.
Ledger hatte ein unbefugtes Implantat bestätigt in einem betroffenen Gerät, nachdem es am 9. Oktober seine Untersuchung eingeleitet hatte. Die erste Bestätigung identifizierte nicht die vollständige Population modifizierter Geräte oder stellte den Gesamtschaden fest.
Die nachfolgende technische Beschreibung erläuterte einen Weg, über den die Wiederherstellungsphrase die Wallet während der Einrichtung verlassen konnte. Sie bewies nicht, dass jede verdächtige Onchain-Überweisung, die dem Vorfall zugeschrieben wird, von einem Gerät stammte, das diese Komponente enthielt.
Das gemeldete Safe 5 von Trezor enthielt laut der Beschreibung seines Kunden eine Platine zwischen der Hauptplatine und dem Bildschirm, mit einem Mobilfunkmodul und einer Antenne. Der Hersteller hat erklärt, dass der Bericht glaubwürdig erscheint, sich jedoch eine technische Schlussfolgerung bis zur eigenen Untersuchung vorbehält.
Eine Komponente, die die Displayverbindung beobachtet, benötigt nicht, dass der Kunde das Backup in eine Phishing-Website eingibt. Die in den Ledger-Erkenntnissen beschriebene Exposition tritt auf, wenn der echte Einrichtungsprozess die Wörter anzeigt, die der Besitzer aufzeichnen muss.
Geräteauthentifizierung und physische Inspektion prüfen unterschiedliche Dinge
Trezors Authentifizierungsdokumentation beschreibt Zertifikate, die während der Herstellung installiert werden. Trezor Suite prüft kryptografische Antworten gegen die öffentlichen Schlüssel des Herstellers, um die Authentizität der Sicherheitskomponenten des Geräts festzustellen.
Ein echtes Zertifikat belegt etwas über die Komponente, die es enthält. Der gemeldete CryptoBilis-Angriff beinhaltet stattdessen zusätzliche Hardware, die nach der Herstellung neben echten elektronischen Komponenten platziert wurde.
Ledgers Erkenntnisse besagen, dass der ursprüngliche Chip und die Software im betroffenen Gerät unverändert blieben. Die Anwesenheit dieser echten Komponenten verhinderte nicht, dass das separate Implantat die Wiederherstellungswörter beobachtete, als sie den Bildschirm erreichten.
Die Hersteller haben den Fall nicht als Beweis dafür beschrieben, dass kryptografische Authentifizierung nutzlos ist. Ihre Untersuchungen betreffen eine physische Ergänzung, die die zu authentifizierenden Teile an ihrem Platz belassen kann.
Trezors Erklärung zum Secure Element legt die Rollen des Chips bei der Durchsetzung des PIN-Zugriffs, der Bereitstellung von Zufälligkeit und der Unterstützung der Authentizitätsprüfung dar. Safe 3 und Safe 5 verwenden eine OPTIGA Trust M-Komponente, während Safe 7 eine andere Architektur mit zusätzlichen Hardwareschichten aufweist.
Das Unternehmen erklärt, dass die PIN-Durchsetzung hilft, Versuche zu widerstehen, Geheimnisse aus einem gestohlenen Gerät zu erlangen. Ein Angriff, der das Backup kopiert, während sein Besitzer die Wallet legitim einrichtet, folgt einem anderen Weg.
Die Assurance-Zertifizierung eines Chips betrifft die bewertete Komponente und ihre Schutzmechanismen. Trezors Dokumentation beschreibt diese Zertifizierung nicht als eine Inspektion jeder Leiterplatte, die später in jedes einzelne Handelsgerät eingebaut wird.
Trezors Mitteilung vom 30. Oktober enthält keine Laborschlussfolgerung für das gemeldete Safe 5. Sein Verhalten, die Herkunft der zusätzlichen Komponente und ihre Beziehung zum Ledger-Angriff bleiben Fragen für die Ermittler.
Ein Ersatzgerät benötigt eine andere Wiederherstellungsphrase
Trezors Rat an betroffene Kunden verlangt eine neu erstellte Wallet mit einem neuen Backup. Die Wiederherstellung der bestehenden Phrase auf einem neuen Gerät würde den Zugriff auf dieselben Schlüssel wiederherstellen.
Wenn ein Angreifer diese Schlüssel bereits besitzt, beseitigt der bloße Austausch der Hardware diesen Zugriff nicht. Kryptowährung muss auf Adressen übertragen werden, die von der neuen Wallet kontrolliert werden, um den alten Schlüsselsatz zurückzulassen.
Der Hersteller unterscheidet zwischen Kunden, die das Gerät bereits verwenden, und Käufern, die es noch nicht eingerichtet haben. Seine Mitteilung weist die letztere Gruppe an, es nicht zu initialisieren und kein bestehendes Backup darin einzugeben.
Die Eingabe einer zuvor sicheren Phrase in ein verdächtiges Gerät könnte Vermögenswerte offenlegen, die nichts mit der Wallet zu tun haben, die andernfalls während der Einrichtung erstellt worden wäre. Die Warnung deckt folglich sowohl die Wiederherstellung als auch die erstmalige Erstellung einer Wallet ab.
Der PIN-Schutz hat einen anderen Zweck. Trezor gibt an, dass sein Secure Element ein Geheimnis, das zum Schutz privater Schlüssel verwendet wird, nur dann freigibt, wenn die korrekte PIN eingegeben wird, mit einem Reset nach der zulässigen Anzahl fehlgeschlagener Versuche.
Ein Angreifer, der eine gestohlene Wiederherstellungsphrase anderswo wiederherstellt, muss die PIN-Prüfung des alten Geräts nicht bestehen. Das Backup liefert einen Wiederherstellungsweg, der dafür gedacht ist, Verlust oder Beschädigung dieses Geräts zu überstehen.
Trezors Passphrase-Anleitung beschreibt ein optionales zusätzliches Geheimnis, das in Kombination mit dem Backup eine separate Wallet erzeugt. Der Zugriff auf eine solche Wallet erfordert sowohl das korrekte Backup als auch die exakte Passphrase.
Die Anleitung warnt davor, dass eine falsche Passphrase eine andere Wallet öffnet und dass eine verlorene Passphrase vom Hersteller nicht wiederhergestellt werden kann. Trezor hat die Funktion nicht als Ersatz für seinen Migrationsrat an CryptoBilis-Kunden dargestellt.
Keines der beiden Unternehmen hat genügend Beweise veröffentlicht, um eine Passphrase als garantierten Schutz gegen die spezifischen untersuchten Implantate zu beschreiben. Die Informationen, die ein modifiziertes Gerät beobachten könnte, hängen von seinem Design und davon ab, wie der Besitzer das Geheimnis eingibt oder verwendet.
Die Änderung eines Backup-Formats widerruft kein offengelegtes Backup
Trezors Backup-Format-Anleitung unterscheidet BIP39-Backups mit 12 oder 24 Wörtern von SLIP39-Backups, die 20-Wort-Anteile verwenden. Seine aktuelle Dokumentation führt ein 20-Wort-Einzelanteil-Backup als Safe-5-Standard auf, wobei andere unterstützte Formate während der Einrichtung verfügbar sind.
Die in Ledgers Erkenntnissen beschriebenen 24 Wörter sollten daher nicht als Aussage über das vom Besitzer des gemeldeten Trezor gewählte Format verwendet werden. Die Geräte und Backup-Vorkehrungen der Hersteller unterscheiden sich.
In einem Multi-Share-Setup legt der Besitzer fest, wie viele Anteile existieren und welche Schwelle zur Wiederherstellung der Wallet erforderlich ist. Trezor gibt ein Beispiel, in dem beliebige 3 von 5 Anteilen ausreichen, während weniger als die Schwelle das zugrunde liegende Geheimnis nicht für sich allein offenlegen.
Seine Upgrade-Dokumentation trifft eine weitere Unterscheidung: Das Erstellen eines neuen Multi-Share-Backups für eine bestehende kompatible Wallet macht das ursprüngliche Einzelanteil-Backup nicht ungültig. Beide bleiben Wege zur selben Wallet.
Der Hersteller warnt ausdrücklich, dass Gelder weiterhin gefährdet bleiben, wenn dieses ursprüngliche Backup kompromittiert ist. Eine neue Vorkehrung zur Aufbewahrung von Wiederherstellungsinformationen ändert nicht selbst die privaten Schlüssel, die die Vermögenswerte kontrollieren.
Trezors Migrationsanleitung für den CryptoBilis-Vorfall verlangt folglich eine neu erstellte Wallet, nicht lediglich zusätzliche Anteile für die bestehende Wallet. Das Unternehmen hat keine Erkenntnis darüber veröffentlicht, welches Backup-Format der Safe-5-Melder verwendete oder welche Informationen die verdächtige Komponente tatsächlich erfasste.
Schätzungen der Blockchain-Verluste zählen Adressen, nicht untersuchte Geräte
Onchain-Forscher haben mehrere Gesamtsummen für die mit Ledger verbundenen Diebstähle veröffentlicht. Ihre Datensätze beschreiben Transaktionen und Adressen, während die physische Untersuchung Geräte, Verkäufer und die zur Erstellung von Wallets verwendeten Wiederherstellungsphrasen betrifft.
Arkhams Rückverfolgung vom 29. Oktober bezifferte die mutmaßlichen Diebstähle auf 95,35 Millionen US-Dollar unter Beteiligung von 1.486 Adressen. Das datierte Konto zur Mittelverfolgung gab an, der Angreifer habe weiterhin Kryptowährung bewegt, darunter 13,84 Millionen US-Dollar in den vorangegangenen 48 Stunden.
Bitquerys Untersuchungsupdate vom 16. Oktober zählte 102 Millionen US-Dollar von 335 Opfer-Wallets über Bitcoin, Ethereum, Tron, Solana, BNB Chain und Polygon. Sein Bericht beschrieb einen größeren Datensatz als die ursprünglichen öffentlichen Adresslisten.
Ein Wallet-Backup kann Adressen in mehreren Netzwerken kontrollieren, und eine Person kann mehr als ein Wallet betreiben. Eine Adressanzahl kann daher nicht direkt in eine Anzahl von Käufern oder manipulierten Geräten umgerechnet werden.
Die Schätzungen von 95,35 Millionen US-Dollar und 102 Millionen US-Dollar können nicht als separate Verluste addiert werden. Es handelt sich um überlappende Analysen mutmaßlicher Diebstähle unter Verwendung unterschiedlicher Datensätze, Daten und Zuordnungsmethoden.
Ledger hat keine der beiden Forschungssummen als endgültigen, auf modifizierte Hardware zurückzuführenden Betrag verifiziert. Trezors separate Mitteilung erklärte, kein betroffener Kunde habe ihm einen Verlust gemeldet.
Bitquerys Bericht verzeichnet Korrekturen, während sich seine Rückverfolgung entwickelte. Am 12. Oktober identifizierte er eine Gruppe von Tron-Wallets, die zuvor als OTC-ähnliche Gruppe beschrieben worden war, als THORChain-Vaults und entfernte eine Spur, die Überweisungen unabhängiger Kunden bei Binance betraf.
Die Korrektur änderte die Erklärung der von den Mitteln genommenen Route. Sie belegte nicht, dass die Nutzer des Vermittlungsdienstes an der Modifizierung oder dem Verkauf von Wallets beteiligt waren.
Bitquerys Transaktionschronologie verzeichnet 25 Tron-Wallets, die dieselbe Genehmigung über 2 Blöcke mit 3 Sekunden Abstand signierten. Sie gibt an, dass die autorisierte Adresse dann innerhalb von Sekunden nach den ersten Genehmigungen etwa 29 Millionen US-Dollar in USDT abzog.
Die Analyse identifiziert bei 30 anderen Tron-Wallets einen anderen Mechanismus: Ihre Kontoberechtigungen wurden geändert, um einem neuen Schlüssel ausreichende Befugnis zu geben, die Mittel zu bewegen. Die Schlüssel der ursprünglichen Eigentümer blieben laut dem Forscher ohne genügend Gewicht, um allein zu handeln.
Eine Genehmigung, die einen Token-Transfer erlaubt, und eine Änderung der kontrollierenden Berechtigungen eines Tron-Kontos sind unterschiedliche Aktionen. Bitquery verzeichnet die beiden Mechanismen getrennt in seiner Transaktionszeitleiste.
Bei Bitcoin beschreibt seine Chronologie, dass 111 Wallets in einem einzigen Block um etwa 05:54 UTC am 9. Oktober geleert wurden. Der Forscher bringt den Zeitpunkt und die ähnliche Gebührenbehandlung mit einem koordinierten Zugriff auf die Schlüssel der Wallets in Verbindung.
Das Unternehmen erwog, ob eine Phishing-Kampagne, die signierte Anfragen sammelte, die Aktivität erklären könnte. Es hielt diese Erklärung angesichts der Berechtigungsänderungen und der rekonstruierten Abfolge für unwahrscheinlich, während es feststellte, dass Blockchain-Aufzeichnungen nicht zeigen können, wo die Schlüssel ursprünglich abgeflossen sind.
Die Unterscheidung lässt Raum für die physischen Untersuchungen. Eine Reihe gültiger Signaturen kann die Kontrolle über Schlüssel belegen, ohne die Hardware aufzuzeichnen, durch die der Angreifer die zugrunde liegenden Wiederherstellungsinformationen erlangte.
Bitquerys Chronologie ordnet kleine vorbereitende Transaktionen auf Tron und Ethereum zwischen dem 26. September und dem 7. Oktober ein. Der Forscher schreibt diese Wallets der Operation zu, ohne zu datieren, wann ein bestimmtes Einzelhandelsgerät geöffnet oder modifiziert wurde.
Forscher können eine Bewegung von einer Adresse verfolgen, ohne die Person zu identifizieren, die eine Komponente eingebaut hat. Trezor hat ausdrücklich erklärt, nicht zu wissen, wer hinter der mutmaßlichen Modifizierung des Safe 5 steht.
Das Einfrieren gestohlener Token unterscheidet sich von ihrer Rückgabe
Arkhams datiertes Konto gab an, dass in der mit Ledger verbundenen Untersuchung etwa 10 Millionen US-Dollar in USDT eingefroren worden seien. Bitquery beschrieb unabhängig davon 10 Millionen US-Dollar eingefrorener USDT in seiner eigenen Rückverfolgung.
Ein Einfrieren verhindert, dass sich die betroffenen Token unter der Kontrolle des Emittenten bewegen. Es identifiziert nicht von sich aus jeden rechtmäßigen Eigentümer oder schließt eine Rückübertragung an die Opfer ab.
Bitquerys Untersuchung beschreibt, dass der Angreifer Vermögenswerte über Netzwerke und Dienste hinweg tauschte, einschließlich Bewegungen über THORChain und Tornado Cash. Sie gibt an, dass einige Mittel in Vermögenswerte oder Routen außerhalb der Kontrolle des Emittenten umgewandelt wurden, der den ursprünglichen Token hätte einfrieren können.
Der Bericht unterscheidet zwischen Ressourcen, die noch in identifizierten Wallets gehalten werden, und Geldern, die bei einem Intermediär eingezahlt oder durch einen Privacy-Dienst geleitet wurden. Die datierten Salden sind Beobachtungen zum angegebenen Zeitpunkt, kein aktuelles Wiederherstellungskonto für jedes Opfer.
Die Forscher identifizierten USDC-Guthaben, von denen sie glaubten, dass sie eingefroren werden könnten, und zeichneten dann deren Bewegung vor einer solchen Maßnahme auf. Die Aktualisierungen von Bitquery besagen, dass am 14. und 15. Oktober 2,38 Millionen USDC, die als markiert galten, bewegt wurden.
Die Darstellung des Berichts legt nicht dar, warum kein Einfrieren erfolgte oder ob der Emittent zu einem bestimmten Zeitpunkt über ausreichende Informationen und Befugnisse verfügte, um zu handeln. Er dokumentiert die vom Forscher beobachteten Transfers.
Ein als gestohlen bezeichneter Gesamtbetrag, ein eingefrorener Betrag und ein noch nachverfolgbarer Saldo messen unterschiedliche Phasen des Falls. Keiner davon kann einen verifizierten Betrag ersetzen, der an Kunden zurückgezahlt wurde.
Die Ersatzangebote der Hersteller betreffen Hardware. Sie begründen kein Erstattungsprogramm für alle Verluste, die von Blockchain-Forschern dem mit Ledger verbundenen Abfluss zugeschrieben werden.
Ledger und Trezor haben über die gemeldeten Einheiten hinaus Vorsichtsmaßnahmen ergriffen
Ledger bat CryptoBilis nach den Beschwerden, Verkäufe und Versand einzustellen. Die technische Untersuchung des Unternehmens wurde durch sein Sicherheitsteam Donjon fortgesetzt, während es Nutzer davor warnte, potenziell betroffene Geräte zu initialisieren.
Eine separate Aussetzung des Einzelhandels in Deutschland betraf MediaMarkt-Saturn-Filialen und den Online-Verkauf nach einem Bericht über einen Kunden in Deutschland. Ledger erklärte, in diesem gemeldeten Fall seien keine Kundengelder verloren gegangen.
Das Unternehmen hatte keine Verbindung zwischen dem deutschen Bericht und den CryptoBilis-Geräten hergestellt. Die Aussetzung als Bestätigung eines einzelnen Angreifers zu behandeln, der in beiden Vertriebsnetzen tätig ist, würde über seine Feststellungen hinausgehen.
In der veröffentlichten Stellungnahme von Ledger heißt es, man habe Proben aus Filialen und Lagern untersucht, ohne modifizierte Einheiten zu finden. Das Unternehmen hat den bestätigten Angriff als im Vertriebskanal stattfindend beschrieben, nachdem echte Geräte seine Kontrolle verlassen hatten.
Das Unternehmen erklärt, zurückgegebene Geräte dürften niemals weiterverkauft werden, selbst wenn sie ungeöffnet erscheinen. In seiner Stellungnahme beschreibt es strengere Regeln für den Umgang mit Lagerbeständen und bittet autorisierte Verkäufer, ungewöhnliche Produkte umgehend zu melden.
Trezor entfernte CryptoBilis aus seinem Händlernetz, bevor der Safe-5-Bericht einging, und erklärte, sein autorisiertes Verkaufsnetz vorsorglich eingeschränkt zu haben. Das Unternehmen arbeitet mit Ledger und dem SEAL-911-Notdienst der Security Alliance zusammen.
Die Reaktion der Hersteller liefert Belege gegen die Behauptung, jedes von einem der beiden Unternehmen hergestellte Gerät sei betroffen. Trezor hatte bei seinen ersten Untersuchungen 4 saubere Kundenproben, während Ledger von sauberen Einheiten in seinem eigenen Bestand und bei Filialprüfungen berichtete.
Stichprobenuntersuchungen belegen nicht, wie viele nicht untersuchte Einheiten möglicherweise modifiziert wurden. Keines der Unternehmen hat einen Nenner veröffentlicht, der die Berechnung eines betroffenen Prozentsatzes über den Bestand des Händlers ermöglichen würde.
Trezor hat neue Hardware angeboten, ohne Kunden aufzufordern, ihr Backup herauszugeben
Die Abdeckung reicht über den eigenen Tokopedia-Shop von CryptoBilis hinaus auf andere Verkäufer, die ihre Einheiten über ihn bezogen haben. Trezor erklärt, die Anleitung gelte für jedes über diesen Weg gelieferte Modell, obwohl das gemeldete Implantat ein Safe 5 betrifft.
Das Unternehmen rät Kunden davon ab, ein Gerät zu öffnen oder zu wiegen, um zu entscheiden, ob es sicher ist. Es erklärt, kleine Gewichtsunterschiede hätten andere mögliche Ursachen und könnten eine Manipulation nicht zuverlässig bestätigen oder ausschließen.
Die Person, die den Safe 5 meldete, bemerkte einen Gewichtsunterschied, doch Trezor hat diese Beobachtung nicht als Screening-Methode übernommen. Seine vorsorgliche Reaktion stützt sich auf den Kaufweg und den Zeitraum, nicht auf eine Messung zu Hause.
Das Unternehmen warnt, dass Kriminelle den Vorfall mit betrügerischen E-Mails, Briefen und Telefonanrufen ausnutzen könnten. Eine Aufforderung zur Offenlegung einer Wiederherstellungsphrase würde einen weiteren Weg zu denselben Schlüsseln schaffen, die die Hardware schützen soll.
Trezor erklärt, dass sein Supportpersonal niemals nach dieser Phrase fragen wird. Es hat betroffene Käufer gebeten, ihre Geräte zu behalten, während über den offiziellen Supportdienst Ersatz organisiert wird.
Worauf zu achten ist
Laborergebnisse: Trezors Untersuchung des gemeldeten Safe 5 und etwaige veröffentlichte technische Ergebnisse.
Betroffener Bestand: Kaufzeiträume, Serien- oder Chargeninformationen und etwaige Änderungen an den identifizierten Vertriebswegen.
Verlustzuordnung: Vom Hersteller bestätigte Fälle im Unterschied zu adressbasierten Schätzungen von Forschern.
Wiederherstellung: Verifizierte Rückzahlungen an Opfer, getrennt von Sperrungen durch Emittenten und noch nachverfolgten Guthaben.
Einzelhandelskontrollen: Veröffentlichte Ersatzbedingungen und Änderungen im Umgang mit zurückgegebenem oder ausgestelltem Bestand.
FAQ
Hat Trezor ein Implantat im Safe 5 bestätigt?
In seiner Mitteilung vom 30. Oktober beschrieb es einen glaubwürdigen Kundenbericht, Fotos und ein Videointerview. Das Unternehmen hatte das gemeldete Gerät noch nicht zur Laboruntersuchung erhalten.
Haben Trezor-Kunden bei diesem Vorfall Gelder verloren?
Trezor erklärte, dass kein CryptoBilis-Käufer ihm Verluste gemeldet habe. Der Kunde, der das vermutete Implantat meldete, hatte seine Gelder vor der Entdeckung verschoben.
Was hat Ledger bestätigt?
Ledger bestätigte ein Implantat in einem betroffenen Gerät und beschrieb, wie es 24-Wort-Wiederherstellungsphrasen über die Bildschirmverbindung erfasste. Es erklärte, dass die Komponente das Secure Element, das Betriebssystem oder die Signaturen nicht veränderte.
Beweist ein authentischer Sicherheitschip, dass eine Wallet kein Implantat hat?
Die Authentifizierung bestätigt die Gültigkeit der geprüften Komponenten. Ledgers Befunde beschreiben separate Hardware, die neben echten Komponenten angebracht wurde, die intakt blieben.
Hilft es, dieselbe Wiederherstellungsphrase auf ein neues Gerät zu übertragen?
Es stellt den Zugang zu denselben Schlüsseln wieder her. Trezors vorsorglicher Rat sieht eine neu erstellte Wallet mit einem neuen Backup und eine Übertragung der Gelder vor.
Wie viel wurde von CryptoBilis-Käufern gestohlen?
Es gibt keine vom Hersteller bestätigte endgültige Gesamtsumme. Arkhams Schätzung vom 29. Oktober lag bei 95,35 Millionen US-Dollar, während der Datensatz von Bitquery vom 16. Oktober 102 Millionen US-Dollar zählte; die sich überschneidenden Schätzungen dürfen nicht addiert werden.
Sollten betroffene Besitzer ihre Geräte wiegen oder öffnen?
Trezor erklärt, dass Wiegen eine Manipulation nicht zuverlässig feststellen kann, und rät von einer Untersuchung zu Hause ab. Seine Anleitung identifiziert Käufe, die ab März 2026 von CryptoBilis geliefert wurden.
Welchen Ersatz hat Trezor angeboten?
Berechtigte Käufer können einen direkt versandten Ersatz oder einen Gutschein für ein neues Gerät erhalten. Das Angebot betrifft Hardware und begründet keine Erstattung für jeden von Forschern zugeordneten Verlust.