Aster hat seine Plattformsicherheitsmaßnahmen verstärkt, nachdem bestätigt wurde, dass ein Nutzer nach der Offenlegung eines privaten Schlüssels einer API Wallet finanzielle Verluste erlitten hat.
Zusammenfassung
- Aster verstärkte seine Sicherheitsmaßnahmen, nachdem ein Leck des privaten Schlüssels einer API Wallet bestätigt wurde.
- Ein betroffener Aster-Nutzer meldete unautorisierte Kryptowährungstransfers in Höhe von 4,56 Millionen US-Dollar.
- Der Nutzer behauptete, dass innerhalb eines Zeitraums von 44 Minuten sieben unautorisierte Transfers stattfanden.
- Aster versprach, bei der Nachverfolgung der fehlenden Gelder zu helfen und mit Strafverfolgungsbehörden zusammenzuarbeiten.
- Aster forderte Nutzer auf, kompromittierte API Wallets sofort von vertrauenswürdigen Geräten zu löschen.
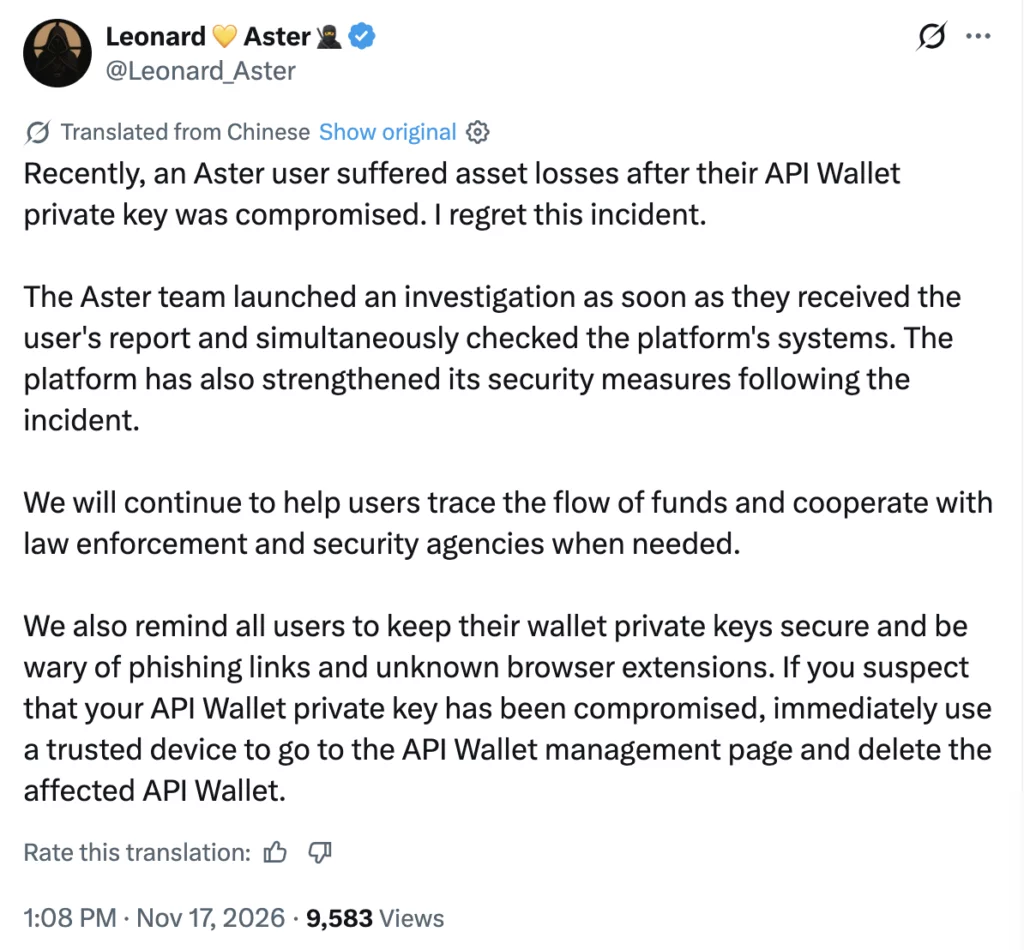
In einer Erklärung vom 17. November auf X sagte Aster-CEO Leonard Leung, dass die dezentrale Perpetual-Futures-Börse unmittelbar nach Erhalt einer Meldung des betroffenen Nutzers mit der Untersuchung des Vorfalls begann. Das Team untersuchte die Umstände des Verlusts und führte gleichzeitig Überprüfungen seiner Plattformsysteme durch.
„Kürzlich erlitt ein Aster-Nutzer Vermögensverluste, nachdem der private Schlüssel seiner API Wallet kompromittiert wurde. Dieser Vorfall tut mir leid“, schrieb Leonard in einer Erklärung.
Die Reaktion des CEO folgt auf die Beschwerde eines Aster-Nutzers, der berichtete, durch unautorisierte Transaktionen etwa 4,56 Millionen US-Dollar verloren zu haben, einschließlich der Bewegung und anschließenden Veräußerung von Bitcoin-Beständen.
Aster-Nutzer meldet unautorisierte Transfers in Höhe von 4,56 Millionen US-Dollar
Der betroffene Nutzer, der auf X unter dem Namen furongfei auftritt, gab an, dass die Transaktionen in den frühen Morgenstunden des 13. November nach Pekinger Zeit stattfanden. Der Nutzer beteuerte, dass er keinen der Transfers autorisiert habe und dass der private Schlüssel seiner Hauptwallet nicht kompromittiert worden sei.
Details der Beschwerde, über die Lookonchain berichtete, deuteten darauf hin, dass jemand einen über die Weboberfläche von Aster automatisch generierten Agentenschlüssel verwendet hatte, um ein neues Konto zu registrieren.
Die vom Nutzer beschriebenen Transaktionsaufzeichnungen zeigten, dass innerhalb von 44 Minuten sieben Transfers mit einer Gesamtsumme von 4.564.675,50 USDT auf das neu registrierte Konto getätigt wurden. Im selben Zeitraum wurden 33 BTC neunmal zwischen den Futures- und Spotmärkten der Börse bewegt, bevor sie über 17 Market Orders verkauft wurden.
Der Nutzer behauptete, dass keiner der sieben Transfers eine Signatur seiner Hauptwallet trug. Stattdessen wurden die Transaktionen mit einem temporären privaten Schlüssel mit der Bezeichnung „aster-desktop“ signiert, der lokal im Browser generiert wurde, als der Nutzer den Handel aktivierte und die Wallet-Autorisierung abschloss.
Berechtigungen der API Wallet von Aster stehen unter Prüfung
Ein Teil der Beschwerde des Nutzers betrifft die Berechtigungen, die dem kompromittierten Handelsnachweis zugewiesen wurden. Der Nutzer behauptete, dass der Agentenschlüssel keine Auszahlungsberechtigung hatte und dass die Datenschutzeinstellungen des Kontos interne Transfers an andere Nutzer untersagten.
Die offizielle API-Dokumentation von Aster beschreibt separate Berechtigungen für Spot-Handel, Perpetual-Futures-Handel und Auszahlungen. Nutzer können eine Agenten-Wallet autorisieren, bestimmte Operationen in ihrem Namen durchzuführen, ohne den privaten Schlüssel ihrer Hauptwallet zur Signierung jeder Handelsanfrage verwenden zu müssen.
Die Dokumentation bietet Optionen zur Konfiguration zulässiger IP-Adressen und zur Festlegung einer Ablaufzeit für einen autorisierten Agenten. Kontoinhaber können anschließend Berechtigungen ändern oder die Autorisierung eines Agenten widerrufen.
Crypto.news hat Aster um eine Stellungnahme zu den gemeldeten Verlusten, den Berechtigungen der API Wallet und einer möglichen Entschädigung gebeten, bis Redaktionsschluss jedoch keine Antwort erhalten.
Aster-CEO verspricht Unterstützung bei der Rückgewinnung von Geldern
Unterdessen behauptete der betroffene Nutzer, dass das neu registrierte Konto anschließend über 10 Transaktionen etwa 4,56 Millionen USDT abgehoben habe.
Ein Teil der Gelder wurde Berichten zufolge über Blockchain-Netzwerke verschoben, wobei 1.000 ETH in das Kryptowährungs-Mixing-Protokoll Tornado Cash gelangten. Weitere 768,1 ETH und etwa 994.000 USDT wurden Berichten zufolge über NEAR Intents geleitet.
Leonard sagte, Aster werde weiterhin an den Bemühungen beteiligt bleiben, die fehlenden Vermögenswerte ausfindig zu machen.
„Wir werden weiterhin Nutzern dabei helfen, den Geldfluss nachzuvollziehen, und bei Bedarf mit Strafverfolgungs- und Sicherheitsbehörden zusammenarbeiten“, schrieb der CEO.
Der betroffene Nutzer hat eine Entschädigung in den ursprünglichen Vermögenswerten gefordert, darunter 33 BTC, etwa 2,2 Millionen USDT und Zwangsliquidationsgebühren, ohne auf die Rückgewinnung der fehlenden Gelder warten zu müssen.
Die Entschädigungsforderung umfasst die Aufbewahrung der Serverprotokolle der Plattform und die Bereitstellung eines schriftlichen Zeitplans für die Bearbeitung des Falls. Leonard kündigte in seiner jüngsten Erklärung keine Entscheidung über eine Erstattung an.
Unabhängig davon berichtete crypto.news zuvor, dass Aster am 16. November ungewöhnliche Preisbewegungen untersuchte, nachdem sein nativer Token innerhalb von Minuten von 0,7124 $ auf 0,4812 $ gefallen war. Leonard führte diesen Vorfall auf Liquidationen im Zusammenhang mit hochgehebelten Positionen zurück und bezeichnete die Aktivität als „wahrscheinlich bösartig“.
Aster rät Nutzern, kompromittierte API-Wallets zu widerrufen
Als Teil seiner Sicherheitsreaktion forderte Aster Händler auf, ihre privaten Schlüssel zu schützen und beim Öffnen unbekannter Links oder beim Installieren von Browser-Erweiterungen Vorsicht walten zu lassen.
„Wir erinnern außerdem alle Nutzer daran, ihre privaten Wallet-Schlüssel sicher aufzubewahren und wachsam gegenüber Phishing-Links und unbekannten Browser-Erweiterungen zu sein“, sagte Leonard.
Der CEO wies Nutzer, die glauben, dass ihre API-Wallet-Anmeldedaten möglicherweise offengelegt wurden, an, von einem vertrauenswürdigen Gerät aus auf die Plattform zuzugreifen.
In der Dokumentation von Aster heißt es, dass das Löschen eines autorisierten Agenten dessen Fähigkeit zum API-Handel widerruft. Leonard riet betroffenen Nutzern, direkt zur Verwaltungsseite der API-Wallet zu navigieren und die kompromittierte Wallet sofort zu löschen.