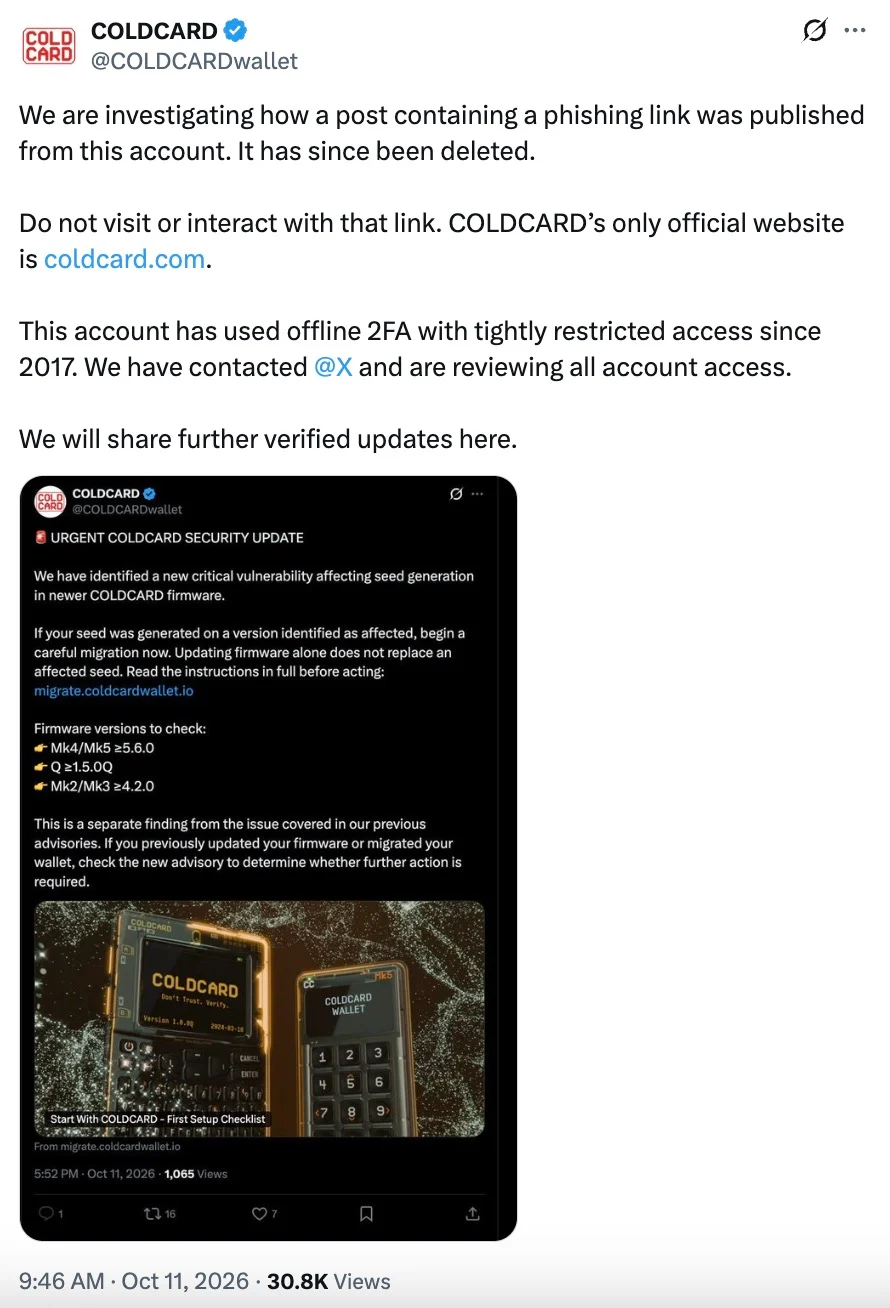
Der offizielle X-Account des Bitcoin-Hardware-Wallet-Herstellers Coldcard wurde kompromittiert. Am 11. Oktober 2026 veröffentlichten Angreifer im Namen der Marke eine gefälschte Mitteilung, in der sie eine „kritische Firmware-Schwachstelle“ behaupteten, die die Modelle Mk4, Mk5 und Q betrifft, und die Nutzer aufforderten, ihre Gelder sofort über eine Phishing-Website zu verschieben.
Der Beitrag erschien inmitten beispielloser Angst in der Krypto-Community. Hacker nutzten den Kontext der jüngsten Katastrophe der Marke, um den Betrug überzeugender zu machen. Der Beitrag wurde anschließend gelöscht.
Warum die gefälschte Mitteilung so überzeugend war
Der Grund dafür ist, dass Coldcard Ende Juli 2026 die größte Krise seiner Geschichte erlebte. Aufgrund eines Linker-Fehlers im Gerätecode wurden Wallets mit schwacher Entropie (Zufälligkeit) generiert. Anstatt einen echten Zufallszahlengenerator (TRNG) zu verwenden, stützte sich das System auf einen anfälligen Softwarealgorithmus. Hacker knackten die Wallets offline durch Brute-Force-Angriffe und leerten die Adressen ohne jegliches Phishing.
Die erste Diebstahlwelle begann am 30. Juli 2026, wobei die Gesamtverluste auf etwa 1.600–1.800 BTC (damals ungefähr 100–130 Millionen US-Dollar) geschätzt wurden, was ihn zu einem der größten Self-Custody-Vorfälle des Jahres machte.
Coinkite, der Wallet-Hersteller, reagierte mit der dringenden Veröffentlichung gepatchter Firmware-Versionen: 4.2.0 für Mk3, 5.6.0 für Mk4/Mk5 und 1.5.0Q für Q. Das Software-Update behob jedoch nicht automatisch bestehende Wallets. Die Nutzer mussten manuell neue Seed-Phrasen generieren und ihre Vermögenswerte migrieren.
Genau dieses schmerzhafte Verfahren ahmten die Betrüger am 11. Oktober nach. Sie listeten in ihrem Phishing-Beitrag exakt dieselben „gepatchten“ Firmware-Versionen auf, um Panik auszulösen und die Nutzer dazu zu bewegen, ihre Gelder auf die Adressen der Angreifer zu überweisen.
Die Intrige rund um den jüngsten Vorfall besteht darin, dass Vertreter von Coldcard absolut keine Beweise für eine Kompromittierung ihrer eigenen Systeme fanden. Das Unternehmen erklärte, dass seine Protokolle keine Aufzeichnungen über unbefugte Anmeldungen oder Sitzungen enthielten und dass seine eigenen Anmeldedaten und seine seit 2017 verwendete Offline-Zwei-Faktor-Authentifizierungsmethode (2FA) sicher geblieben seien.
Die Entwickler verwiesen außerdem auf Berichte, wonach der Zugang zu den internen Tools von X auf Darknet-Märkten verkauft werde, obwohl noch keine unabhängigen Beweise eine Verbindung bestätigt haben. Das Risiko des Verlusts von Geldern gilt wahrscheinlich nur für Nutzer, die in Panik gerieten und ihre 24-Wörter-Seed-Phrasen manuell auf der Phishing-Seite eingaben.