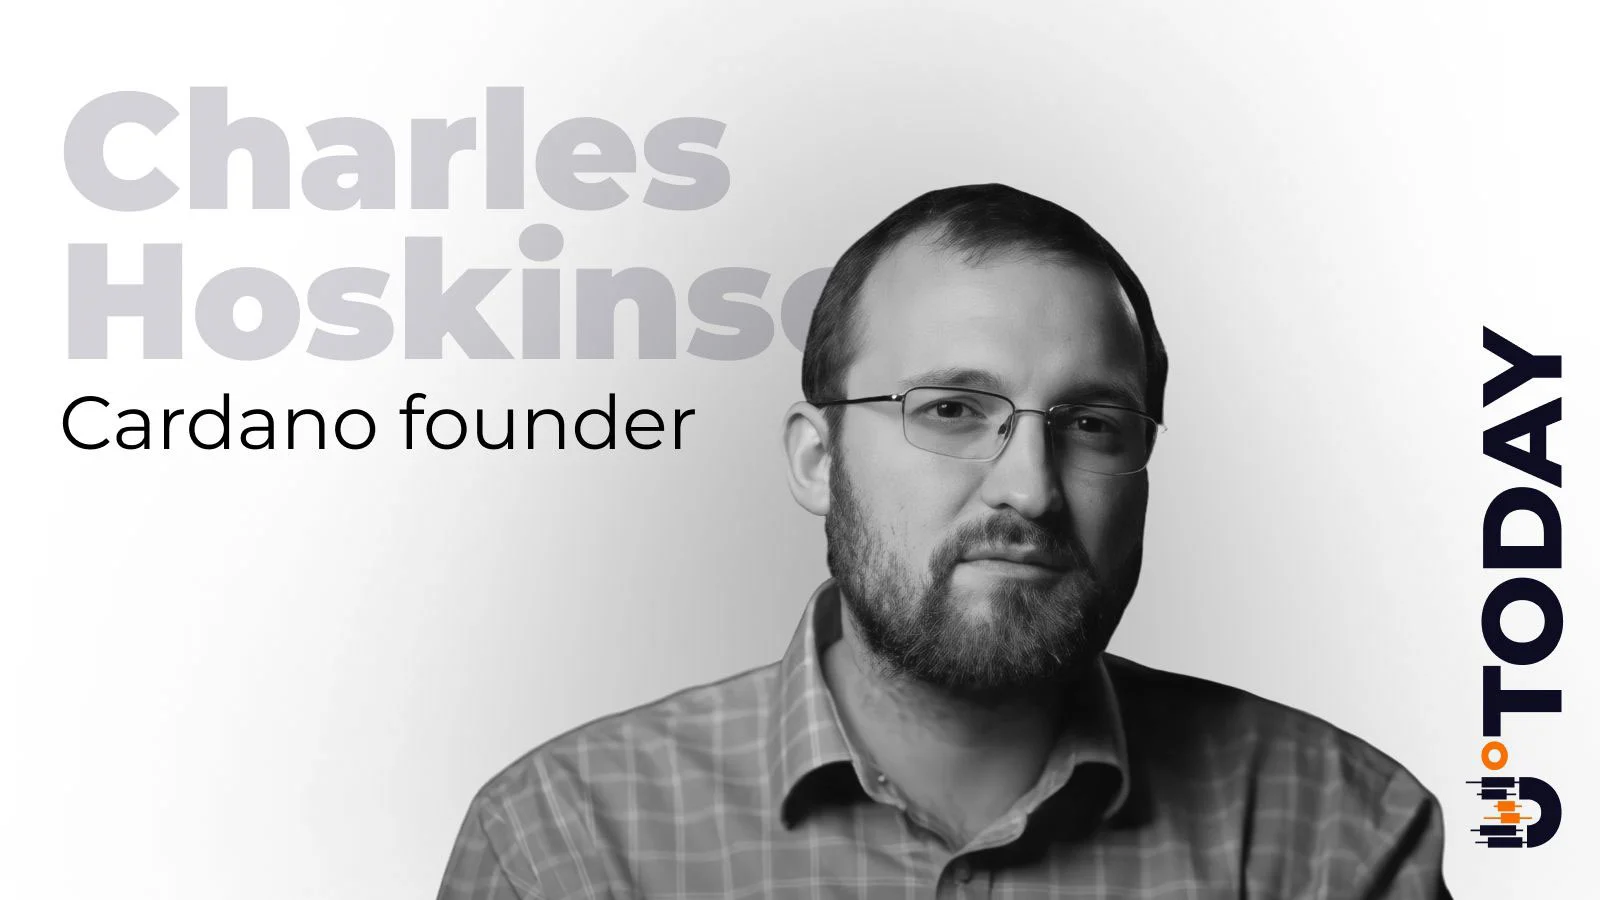

Cardano-Gründer Charles Hoskinson hat Ethereum-Mitbegründer Vitalik Buterin wegen dessen Warnung herausgefordert, dass Fortschritte in der künstlichen Intelligenz die quantenresistente Kryptographie schwächen könnten, und argumentierte, dass bestehende Sicherheitsstandards bereits Jahrzehnte mathematischer Angriffe berücksichtigen.
Zusammenfassung
- Cardano-Gründer Charles Hoskinson wies Vitalik Buterins Warnung zurück, dass KI quantenresistente kryptographische Systeme bedrohe.
- Vitalik warnte, dass künstliche Intelligenz mathematische Schwächen in der derzeit vertrauten gitterbasierten Kryptographie entdecken könnte.
- Hoskinson verteidigte ML-KEM und ML-DSA und verwies auf Jahrzehnte mathematischer Forschung und etablierte Sicherheitstests gegen Angriffe.
- Die vorgeschlagene Sicherheits-Roadmap von Ethereum bevorzugt hashbasierte Signaturen, während Entwickler sich auf mögliche zukünftige Angriffe vorbereiten.
- NIST standardisierte 2024 gitterbasierte Verschlüsselung und digitale Signaturen nach jahrelanger Sicherheitsbewertung.
Hoskinson antwortete am 9. Oktober auf Buterins Bedenken hinsichtlich der gitterbasierten Kryptographie, die in mehreren modernen Sicherheitssystemen verwendet wird. Er argumentierte, dass der Ethereum-Gründer keinen glaubwürdigen neuen Angriff identifiziert habe, der es rechtfertigen würde, diese Methoden aufzugeben oder die kryptographischen Schlüsselgrößen erheblich zu erhöhen. Die Meinungsverschiedenheit folgt auf Buterins Warnung, dass KI mathematische Abkürzungen aufdecken könnte, die Forscher mit konventionellen Methoden nicht entdeckt haben.
Cardano-Gründer fordert Vitaliks KI-Sicherheitswarnung heraus
Der Streit begann, nachdem Buterin gewarnt hatte, dass schnelle Fortschritte in der KI-gestützten Mathematik die Annahmen hinter kryptographischen Systemen, die derzeit als sicher gelten, in Frage stellen könnten.
Er identifizierte die gitterbasierte Kryptographie als besondere Sorge und argumentierte, dass zunehmend leistungsfähigere KI-Systeme möglicherweise effizientere Wege finden könnten, die mathematischen Probleme zu lösen, die zum Schutz digitaler Informationen verwendet werden.
Seiner Ansicht nach könnten Fortschritte in der automatisierten mathematischen Forschung Jahrzehnte von Entdeckungen in einen viel kürzeren Zeitraum komprimieren. Solche Fortschritte könnten Entwickler dazu zwingen, die Sicherheit bestehender Algorithmen zu überdenken.
Buterin verglich die mögliche Entwicklung mit Fortschritten bei der ganzzahligen Faktorisierung, bei der Forscher Methoden entdeckten, die bestimmte Berechnungen viel einfacher machten, als frühere Schätzungen vermuten ließen.
Der Ethereum-Mitbegründer argumentierte, dass die gitterbasierte Sicherheit einen ähnlichen Durchbruch erleben könnte, wodurch einige aktuelle Parameterwahlen unzureichend würden.
Hoskinson wies den Vergleich zurück und argumentierte, dass die Geschichte der ganzzahligen Faktorisierung keine Beweise für eine gleichwertige Schwäche in Gittersystemen liefere.
„Die Faktorisierungs-Analogie ist falsch“, schrieb Hoskinson und erklärte, dass die Verbesserungen bei der ganzzahligen Faktorisierung von spezifischen mathematischen Techniken abhingen, die gegen die in der modernen Kryptographie verwendeten Gitterprobleme nicht nachgewiesen worden seien.
Der Cardano-Gründer verwies auf Forschung, die bis zur Einführung des Lenstra–Lenstra–Lovász-Gitterreduktionsalgorithmus im Jahr 1982 zurückreicht. Er nannte nachfolgende Verbesserungen beim Gittersieben und anderen Angriffsmethoden als Beispiele für jahrzehntelange Tests.
Laut Hoskinson berücksichtigen die von modernen gitterbasierten Algorithmen verwendeten Sicherheitsparameter bereits bekannte Fortschritte bei diesen Techniken.
Seine Antwort folgte auf Bedenken über KI-gestützte Angriffe auf Kryptowährungs-Wallets, die der Forscher der Ethereum Foundation, Justin Drake, am 7. Oktober geäußert hatte.
Drake warnte, dass leistungsstarke KI-Systeme irgendwann Angriffe gegen die Elliptische-Kurven-Kryptographie entdecken könnten, die zur Autorisierung von Blockchain-Transaktionen verwendet wird. Buterin unterstützte es, diese Möglichkeiten ernst zu nehmen, riet Nutzern jedoch davon ab, ihre Gelder überstürzt in neue Wallets zu verschieben.
Hoskinson verteidigt Gitter-Kryptographie, die in Sicherheitsstandards verwendet wird
Ein zentraler Teil von Hoskinsons Argument betrifft ML-KEM und ML-DSA, zwei kryptographische Systeme, die vom U.S. National Institute of Standards and Technology (NIST) standardisiert wurden.
ML-KEM ermöglicht es Parteien, gemeinsame kryptographische Geheimnisse zu etablieren, während ML-DSA digitale Signaturen bereitstellt, die zur Authentifizierung von Informationen und zur Überprüfung der Autorisierung verwendet werden.
NIST genehmigte beide Systeme im August 2024 unter FIPS 203 und FIPS 204, nach Jahren der Forschung und öffentlichen Bewertung. Die Behörde standardisierte separat SLH-DSA, ein hash-basiertes digitales Signatursystem, unter FIPS 205.
Hoskinson argumentierte, dass ML-KEM und ML-DSA ausgewählt wurden, nachdem Forscher verschiedene Methoden zur Angriff auf gitterbasierte mathematische Probleme untersucht hatten.
Er behauptete, dass die Existenz mathematischer Struktur einen Algorithmus nicht automatisch unsicher macht, insbesondere wenn Sicherheitsparameter unter Verwendung etablierter Angriffskostenberechnungen gewählt werden.
Buterin hatte vorgeschlagen, dass zukünftige KI-Fortschritte eine erhebliche Vergrößerung der gitterbasierten Schlüssel rechtfertigen könnten, möglicherweise um den Faktor zehn.
Hoskinson lehnte diesen Vorschlag ab und bezeichnete ihn als „Numerologie“, da die vorgeschlagene Erhöhung nicht durch einen spezifischen Algorithmus oder eine Berechnung gestützt wurde.
Laut dem Cardano-Gründer bietet die Wahl größerer Schlüssel ohne Identifizierung eines entsprechenden Angriffs keine zuverlässige Methode zur Messung der Sicherheit.
Er argumentierte, dass Forscher zuerst die Rechenkosten eines neuen Angriffs ermitteln sollten, bevor sie feststellen, ob bestehende kryptographische Parameter geändert werden müssen.
NIST beschreibt ML-KEM und ML-DSA derzeit als Algorithmen, von denen angenommen wird, dass sie Angriffen von ausreichend leistungsstarken Quantencomputern widerstehen. Die Standards belegen nicht, dass die Systeme gegen jede mögliche mathematische Entdeckung immun sind.
Ethereums hash-basierter Sicherheitsplan steht unter Kritik
Buterins Bedenken hängen mit Ethereums Arbeit an kryptographischen Systemen zusammen, die darauf ausgelegt sind, zukünftigen Quantencomputing-Angriffen zu widerstehen.
Die Lean-Ethereum-Forschung des Netzwerks bevorzugt zunehmend hash-basierte Signaturen, einschließlich WOTS- und SPHINCS-basierter Konstruktionen, für Anwendungen, in denen Entwickler sie verwenden können.
Buterin hat argumentiert, dass hash-basierte Ansätze eine stärkere langfristige Sicherheit bieten könnten, weil sie nicht auf denselben mathematischen Annahmen wie gitterbasierte Systeme beruhen.
Hoskinson stellte jedoch die Behauptung in Frage, dass Hash-Funktionen automatisch sicherer sind, weil sie beabsichtigt weniger ausnutzbare Struktur haben.
Er verwies auf historische Schwächen in MD5 und SHA-1, zwei Hash-Algorithmen, die Forscher erfolgreich durch Schwächen in ihren internen Designs angegriffen haben.
Hoskinson sagte, dass selbst SHA-256 keinen mathematischen Beweis hat, der Immunität gegen alle möglichen Angriffe belegt.
„Seine Sicherheit besteht darin, dass es noch niemand gebrochen hat“, schrieb er und argumentierte, dass derselbe Prüfstandard auf alle kryptographischen Familien angewendet werden sollte.
Er stellte Ethereums frühere Forschung zu Poseidon und Poseidon2 in Frage, Hash-Funktionen, die für den effizienten Einsatz in bestimmten Blockchain-Beweissystemen entwickelt wurden.
Ethereum-Forscher haben sich bereits in ihrer Layer-1-Roadmap von Poseidon entfernt und bevorzugen etablierte Alternativen wie SHA-2 und BLAKE2s.
Im August erklärte der Ethereum-Foundation-Forscher Justin Drake, dass Verbesserungen in Binärfeld-Beweissystemen konventionelle Hashes für zukünftige Netzwerkdesigns praktischer gemacht hätten.
Hoskinson argumentierte, dass hash-basierte Signaturen dort nützlich bleiben, wo ihre Einschränkungen akzeptabel sind, aber sie können nicht jede Funktion der Public-Key-Kryptographie ersetzen.
Die Meinungsverschiedenheit erstreckt sich auf Verschlüsselungssysteme, die in sicherer Nachrichtenübermittlung, Websites und anderen Anwendungen verwendet werden, die geschützte Kommunikation zwischen Parteien herstellen müssen.
KI-Kryptographie-Debatte erreicht Blockchain-Wallet-Sicherheit
Der Austausch zwischen den beiden Gründern findet statt, während Blockchain-Entwickler darüber nachdenken, wie digitale Vermögenswerte vor zukünftigen Fortschritten in KI und Quantencomputing geschützt werden können.
Buterin hat Nutzern empfohlen, Kryptowährungen in Adressen aufzubewahren, deren öffentliche Schlüssel nicht durch ausgehende Transaktionen offengelegt wurden, sofern sie dies sicher tun können.
Er betonte, dass die Empfehlung keine überstürzten Wallet-Migrationen rechtfertige, die eigene Sicherheitsrisiken mit sich bringen können.
Der Ethereum-Gründer hat Pläne unterstützt, Ethereum widerstandsfähig gegen Quantenangriffe zu machen, einschließlich Änderungen an Transaktionssignaturen, Konsensmechanismen und Zero-Knowledge-Beweissystemen.
Hoskinson vertritt die Ansicht, dass die Forschung zu gitterbasierten Methoden parallel zur Arbeit an hashbasierten Alternativen fortgesetzt werden sollte.
Die Debatte hat Unternehmen erreicht, die institutionelle Verwahrungssysteme entwickeln. Im Mai hat BitGo quantenresistente Wallet-Signierung getestet unter Verwendung der mit Silence Laboratories entwickelten ML-DSA-Technologie.
Die Demonstration untersuchte, ob Post-Quanten-Signaturen innerhalb bestehender institutioneller Wallet-Verfahren funktionieren könnten. Es handelte sich um einen kontrollierten Test, nicht um einen Beweis dafür, dass die aktuelle Wallet-Kryptographie gebrochen wurde.
Andere Blockchain-Netzwerke arbeiten an ähnlichen Schutzmaßnahmen. Suis Post-Quanten-Sicherheits-Roadmap umfasst sowohl gitterbasierte als auch hashbasierte Signaturoptionen für die zukünftige Kontenauthentifizierung.
Hoskinsons Antwort vom 9. Oktober kündigte weder ein neues kryptographisches Upgrade für Cardano noch einen Bereitstellungsplan an. Er forderte, dass jeder neu entdeckte Angriff getestet, einer Kostenanalyse unterzogen und überprüft werden sollte, bevor Entwickler Sicherheitsparameter überarbeiten oder etablierte Algorithmen aufgeben.