Der Hardware-Wallet-Hersteller Keystone hat eine Sicherheitsverletzung bestätigt, bei der die Namen, Wohnadressen und Kaufinformationen von Kunden offengelegt wurden, was Bedenken hinsichtlich Phishing-Betrugs und physischer Bedrohungen für Kryptowährungsinhaber aufwirft.
Zusammenfassung
- Keystone bestätigte, dass Angreifer nach unbefugtem Zugriff auf die Website Kundenversandinformationen erlangten.
- Die offengelegten Datensätze umfassten Namen, Kontaktdaten, Adressen, gekaufte Produkte und Preise.
- Keystone erklärte, dass Wiederherstellungsphrasen, private Schlüssel, Passwörter und Zahlungsinformationen nicht kompromittiert wurden.
- Der Vorfall wirft ähnliche Phishing- und physische Sicherheitsbedenken auf wie nach der Datenpanne bei Ledger im Jahr 2020.
- Keystone hat den unbefugten Zugriff blockiert und begonnen, betroffene Kunden zu benachrichtigen.
Laut der Offenlegung von Keystone vom 24. Oktober entdeckte das Unternehmen am 20. Oktober unbefugten Zugriff auf seine offizielle Website und bestätigte den Diebstahl drei Tage später nach Überprüfung der Aktivitäten der Anwendungsprogrammierschnittstelle mit Shopify, seinem E-Commerce-Anbieter.
„Wir schulden Ihnen eine Entschuldigung“, erklärte das Unternehmen und räumte ein, dass Kunden darauf vertraut hatten, dass es ihre persönlichen Daten schützt.
Keystone bestätigt Diebstahl von Kundendaten durch Website-Sicherheitsverletzung
Keystone erklärte, es habe den unbefugten Zugriff blockiert, die Schwachstelle behoben und eine Untersuchung eingeleitet, nachdem bestätigt wurde, dass eine externe Partei Kundenversandinformationen erlangt hatte.
Das Unternehmen hat begonnen, betroffene Kunden per E-Mail zu benachrichtigen, und einen ausführlichen Bericht zur Erklärung des Vorfalls versprochen.
In seiner ersten Erklärung nannte das Unternehmen jedoch weder die Angreifer noch die Anzahl der betroffenen Kunden oder den Zeitpunkt, zu dem der unbefugte Zugriff erstmals begann.
Das Unternehmen hat nicht erklärt, ob der Angreifer eine gestohlene API-Zugangsberechtigung, eine Anwendungsschwachstelle oder eine andere Schwäche in seiner Website-Infrastruktur ausgenutzt hat.
Keystones Bezugnahme auf Shopify-API-Aktivitäten benennt Informationen, die Ermittler bei der Bestätigung des Diebstahls geprüft haben. Sie belegt nicht, dass die zugrunde liegende Plattform von Shopify kompromittiert wurde.
Shopify stellt Online-Shop-Infrastruktur und Programmierschnittstellen bereit, die es Händlern und autorisierten Anwendungen ermöglichen, Kundeninformationen und Bestellungen zu verwalten.
Je nach erteilten Berechtigungen kann eine mit dem Shop eines Händlers verbundene Anwendung auf sensible Datensätze zugreifen. Keystone hat nicht offengelegt, welche Zugangsberechtigungen oder Berechtigungen bei diesem Vorfall beteiligt waren.
Warum geleakte Wallet-Adressen physische Sicherheitsrisiken schaffen
Obwohl Keystone erklärte, dass die Kryptowährungs-Zugangsdaten der Kunden sicher blieben, warnte das Unternehmen in seiner Offenlegung, dass Angreifer deren persönliche Daten missbrauchen könnten.
Namen und Wohnadressen können Kriminellen helfen, Personen zu identifizieren, die Hardware-Wallets gekauft haben, während Bestellinformationen betrügerische Nachrichten glaubwürdiger erscheinen lassen können.
Keystone warnte ausdrücklich vor Betrügern, die sich per E-Mail, Telefonanruf, Textnachricht oder physischer Post als das Unternehmen ausgeben.
Zu den möglichen Betrugsmaschen gehören gefälschte Rückerstattungen, Ersatzgeräte und Aufforderungen zur Korrektur von Lieferinformationen.
„Geben Sie NIEMALS Ihre Wiederherstellungsphrase oder private Schlüssel weiter“, warnte das Unternehmen und fügte hinzu, dass Kunden niemals Wiederherstellungsphrasen in Geräte eingeben sollten, die sie nicht selbst bestellt haben.
Der Sicherheitsentwickler Taylor Monahan, online bekannt als Tay, warnte, dass die Offenlegung der Versandinformationen von Hardware-Wallet-Käufern Kunden physischen Bedrohungen aussetzen könnte, einschließlich Raub und Entführung.
Ihre Kommentare hoben Bedenken hinsichtlich sogenannter Wrench-Angriffe hervor, bei denen Kriminelle Drohungen oder Gewalt einsetzen, um Kryptowährungsinhaber zu zwingen, den Zugriff auf ihre Vermögenswerte herauszugeben.
Es gibt keine bestätigten Beweise in Keystones Offenlegung, dass die gestohlenen Informationen bereits zu physischen Angriffen geführt haben.
Ledgers Datenpanne von 2020 zeigt, wie gestohlene Adressen fortbestehen können
Keystones Vorfall erinnert an die Offenlegung einer Verletzung von Kundendaten durch den konkurrierenden Hardware-Wallet-Hersteller Ledger im Juli 2020.
Laut Ledgers ursprünglicher Untersuchung griff ein Angreifer über einen API-Schlüssel auf einen Teil seiner E-Commerce- und Marketing-Datenbank zu.
Ledger identifizierte zunächst etwa eine Million kompromittierte E-Mail-Adressen und detaillierte persönliche Informationen von rund 9.500 Kunden.
Als die gestohlene Datenbank im Dezember 2020 öffentlich auftauchte, räumte das Unternehmen eine größere Exposition ein, die etwa 272.000 Datensätze mit Namen, Postanschriften und Telefonnummern umfasste.
Ledger beteuerte, dass seine Hardware-Wallets und die privaten Schlüssel der Kunden nicht kompromittiert worden seien.
Die gestohlenen Informationen wurden dennoch zu einem Anliegen, weil Kriminelle identifizierende Details nutzen konnten, um Käufer außerhalb der Systeme des Unternehmens ins Visier zu nehmen.
Im April 2025 berichtete crypto.news über betrügerische Briefe, die an Ledger-Kunden gesendet wurden. Die Briefe gaben sich als der Hersteller aus und wiesen die Empfänger an, QR-Codes zu scannen, bevor sie ihre Wiederherstellungsphrasen eingaben.
Die Ermittler hatten nicht festgestellt, ob jeder gemeldete Brief aus der Datenbank von 2020 stammte.
In jüngerer Zeit untersuchte eine Sicherheitsuntersuchung vom Oktober 2026 möglicherweise manipulierte Geräte, die über einen Drittanbieter-Händler vertrieben wurden, und veranschaulichte damit ein separates Risiko im Zusammenhang mit physischen Wallet-Lieferketten.
Keystone steht wegen Ausmaß der Datenpanne und Kundenschutz vor Fragen
Der ehemalige Binance-CEO Changpeng Zhao reagierte auf Keystones Ankündigung mit einer kurzen Warnung: „Stay SAFU!“
Der Blockchain-Kommentator Chain INK verbreitete eine Liste gemeldeter Sicherheitsvorfälle bei Hardware-Wallets im Jahr 2026, die Kundendatenlecks, Phishing-Versuche, Softwarefehler und mutmaßliche Gerätemanipulationen umfasste.
Diese Vorfälle betrafen unterschiedliche Angriffsmethoden und sollten nicht als gleichwertige Kompromittierungen der Hardware-Wallet-Verschlüsselung gezählt werden.
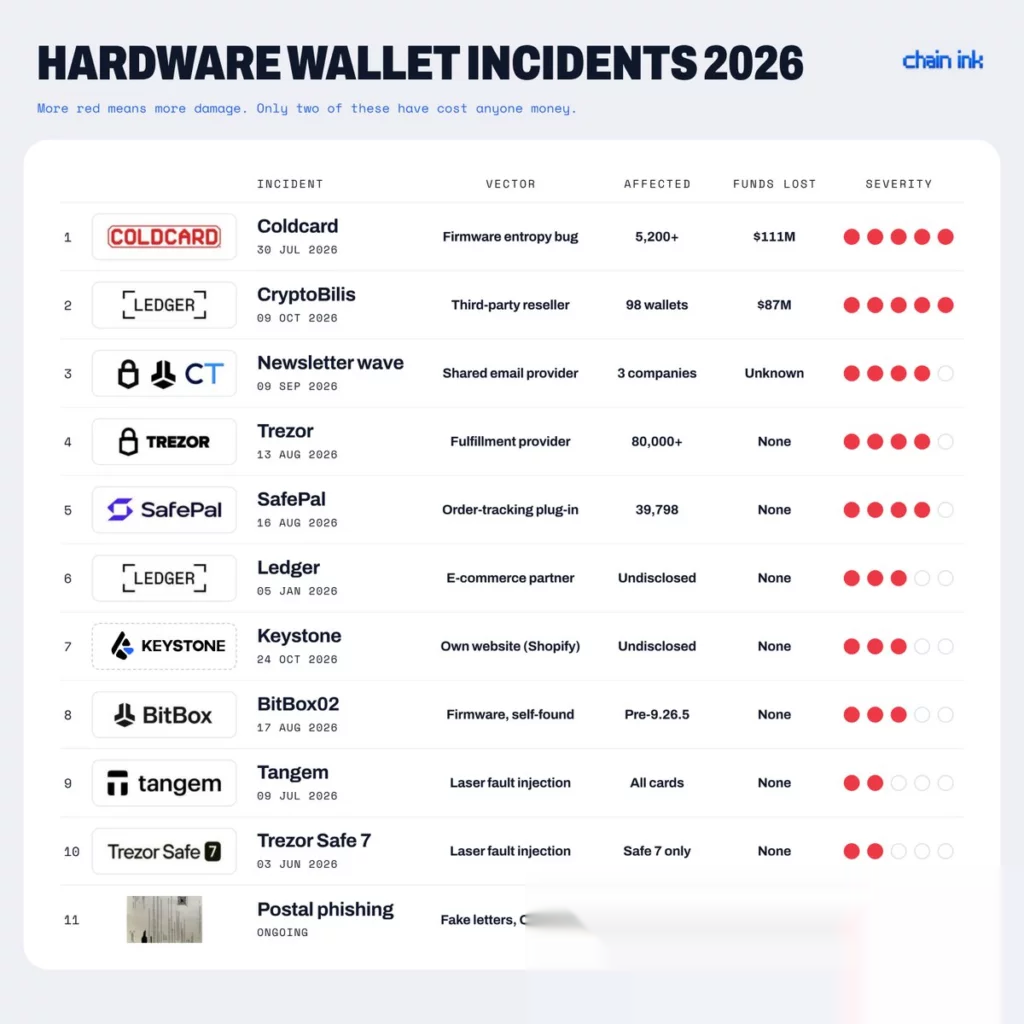
Behauptungen, dass vier Wallet-Hersteller in diesem Jahr Datenschutzverletzungen von Kunden erlitten haben, wodurch etwa 120.000 Käuferadressen offengelegt wurden, bleiben im Abgleich mit den Offenlegungen der einzelnen Unternehmen unbestätigt.
Keystone hat keine Kundenzahl, geografische Aufschlüsselung der betroffenen Bestellungen oder unabhängige forensische Ergebnisse veröffentlicht.