Am 1. Oktober 2026 brach das Cross-Chain-Protokoll NEAR Intents sein Schweigen und bestätigte offiziell, dass seine Infrastruktur gehackt worden war, was das Projekt 3,8 Millionen Dollar kostete.
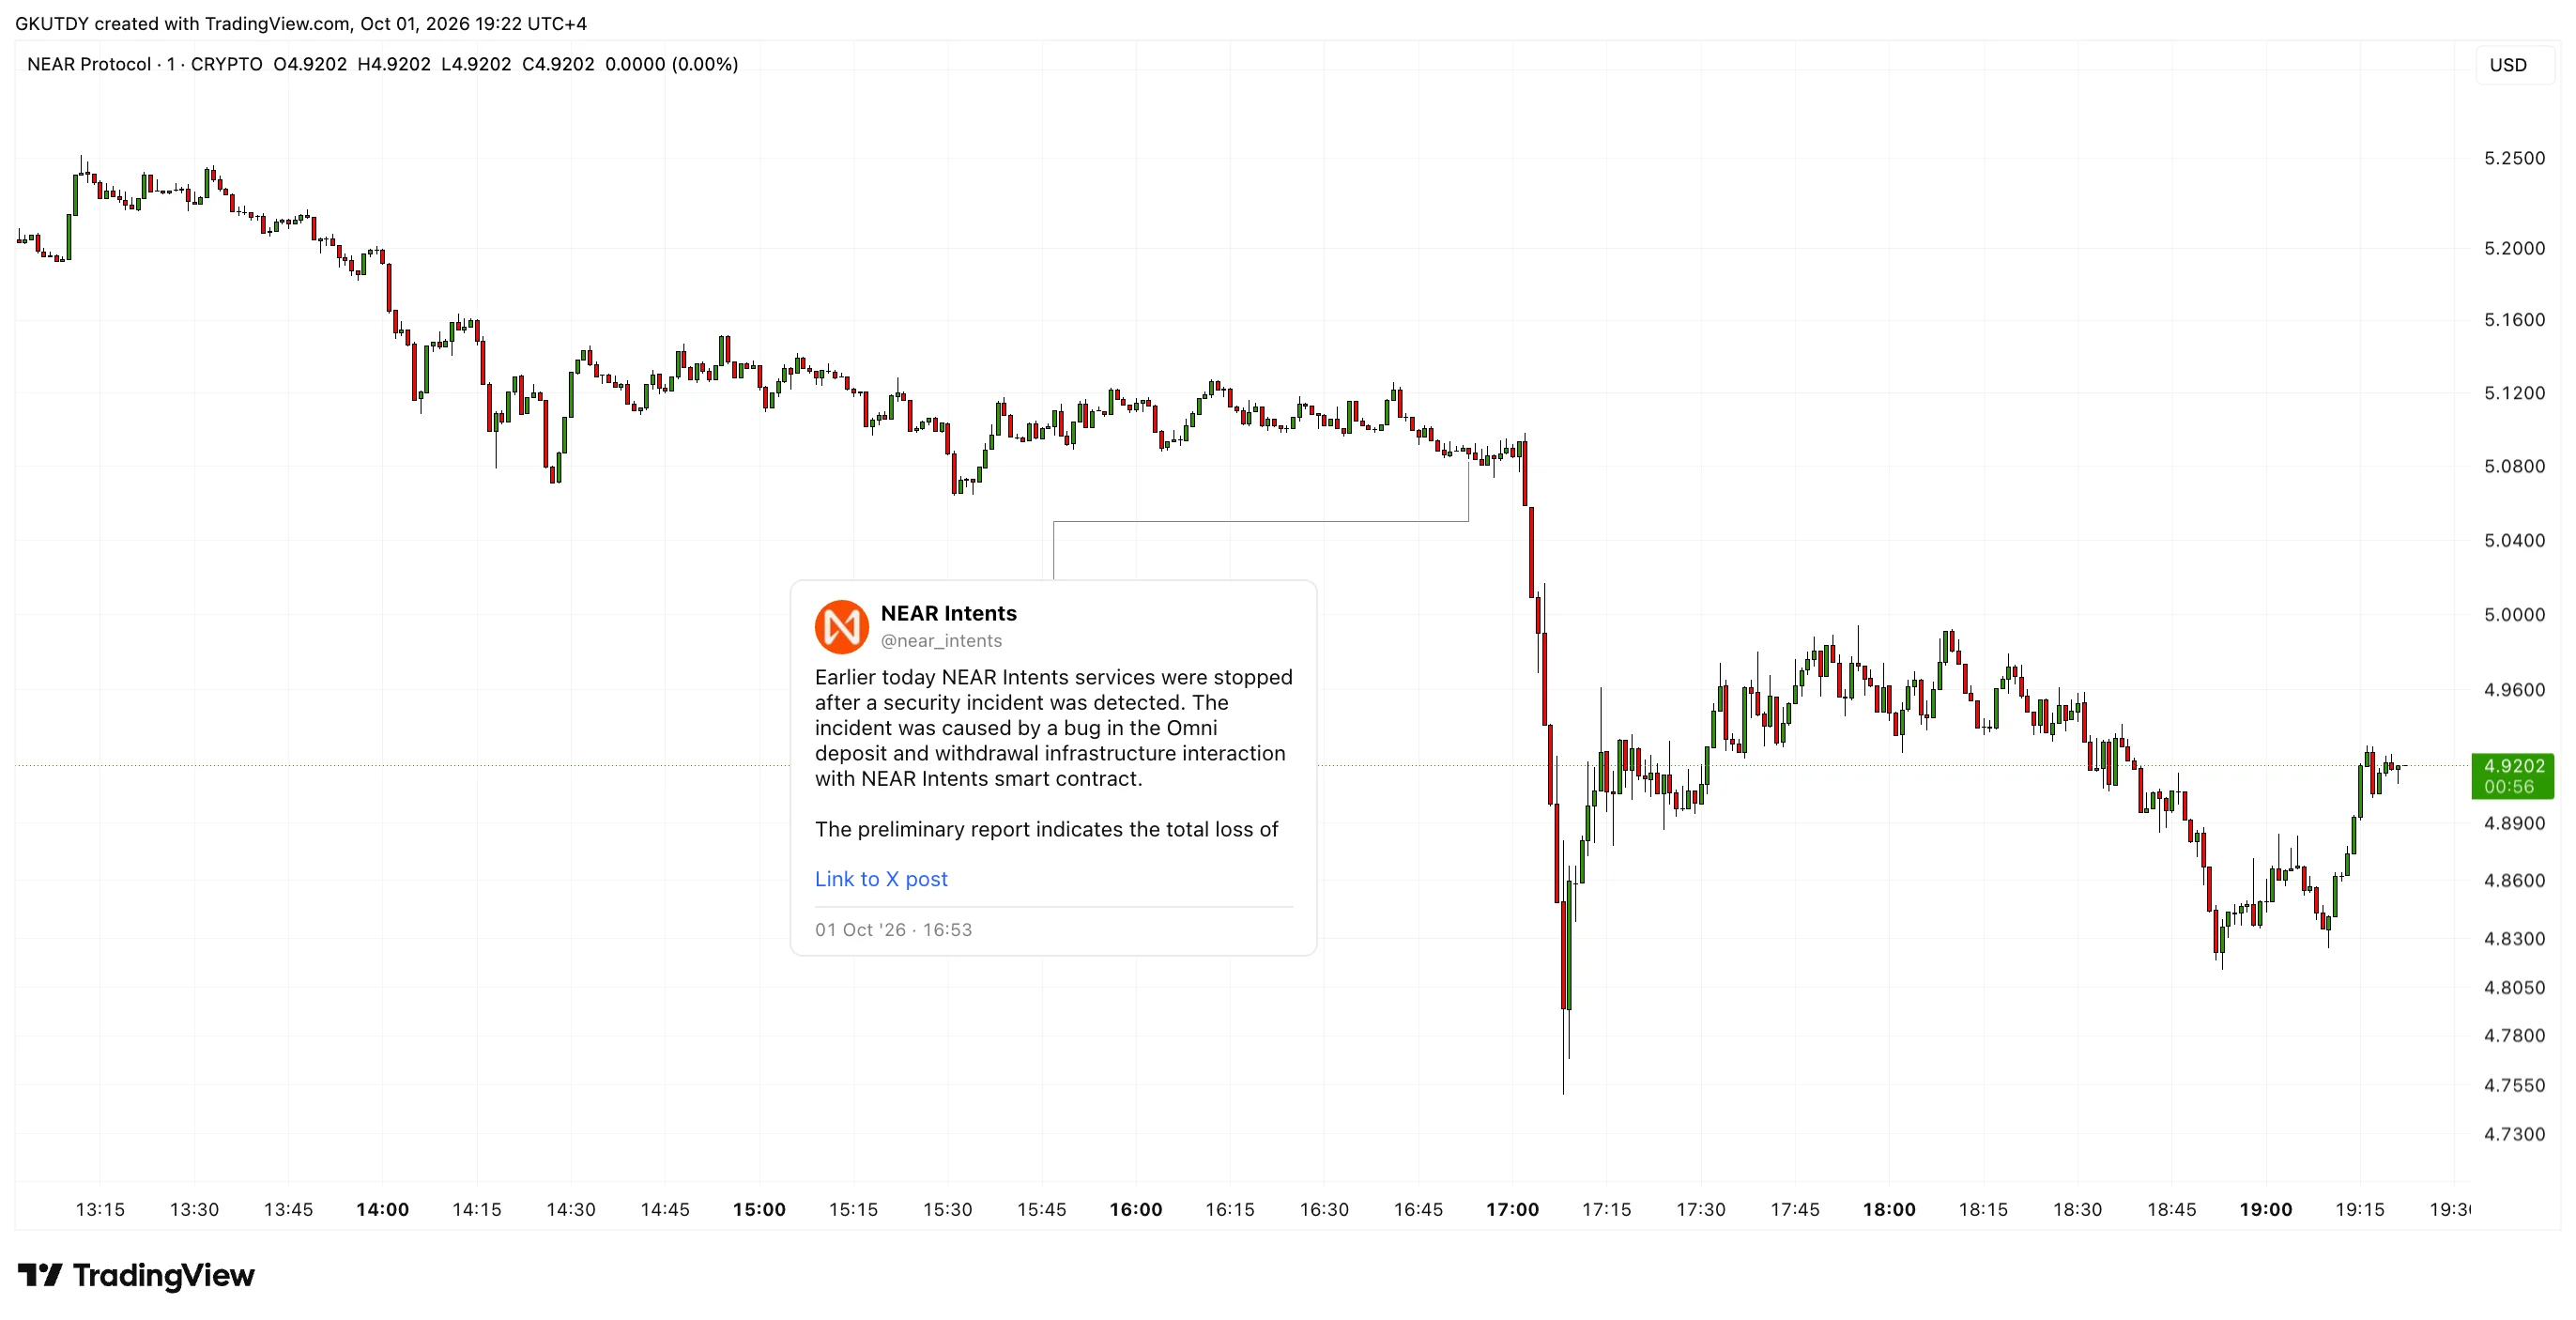
Die Veröffentlichung des offiziellen Berichts und die Anerkennung der Schwachstelle trafen den Markt sofort: Der native NEAR-Token stürzte innerhalb von Minuten um 7,5 % ab und erreichte ein lokales Tief von 4,76 $, bevor er sich teilweise auf 4,84 $ erholte.
Die Situation wirkt paradox. Nur ein paar Tage zuvor feierte dasselbe Protokoll einen großen Erfolg: Sein SHIELD-Sicherheitssystem hatte erfolgreich 50 Millionen Dollar an Transaktionen blockiert und damit den Versuch der Hacker vereitelt, Gelder nach dem vielbeachteten Hack der Bitget-Börse zu waschen. Doch diese externe Verteidigung erwies sich als machtlos gegen einen internen Integrationsfehler.
Wie ein einziger Integrationsfehler externe Verteidigungsmaßnahmen zunichtemachte und 3,8 Millionen Dollar kostete
NEAR Intents ist einer der führenden Technologietrends des Jahres, mit mehr als 30 Milliarden Dollar Handelsvolumen. Es implementiert das Konzept der Chain Abstraction. Die Idee ist einfach: Statt sich in die Details von Web3 einzuarbeiten, gibt ein Nutzer oder KI-Agent einfach eine Absicht an — zum Beispiel: „Ich möchte Arbitrum USDT gegen natives Bitcoin tauschen.“
Die zugrunde liegende Infrastruktur erledigt die ganze Routinearbeit: Bridges finden, Gasgebühren berechnen und Netzwerke auswählen.
Genau diese verborgene Komplexität ließ das Projekt im Stich. Laut dem Team wurde der Vorfall durch einen Fehler im Zusammenspiel zwischen dem NEAR Intents Smart Contract und der Verwahrungsarchitektur von Omni verursacht.
Die Angreifer nutzten die Schwachstelle, um unbefugte Abhebungen aus der Hot Wallet der Plattform auf der BNB Chain (BSC) vorzunehmen. Sie transferierten die gestohlenen Vermögenswerte schnell an KuCoin und tauschten sie dann über Cross-Chain-Bridges in Bitcoin um.
Als Reaktion darauf legte das NEAR Intents-Team sofort einen klaren Krisenplan vor:
- Die Schwachstelle wurde behoben: Der Fehler im Smart Contract wurde gepatcht. Die Hauptseite, near(.)com, und die Basisdienste sollen innerhalb einer Stunde wieder verfügbar sein.
- Bridges wurden eingefroren: Ein- und Auszahlungen über 11 Blockchains — darunter Polygon, TON, Optimism, Avalanche und Scroll — bleiben für etwa weitere 12 Stunden ausgesetzt, bis Omni seine Korrekturen abgeschlossen hat.
- Finanzielle Garantien: Die Treasury des Projekts wird die Verluste der Nutzer vollständig ausgleichen. Im System gehaltene Vermögenswerte, etwa in der Hot Wallet, können sicher umgewandelt werden, sobald der Dienst wieder läuft.
Das Protokoll hat bereits Strafverfolgungsbehörden und Blockchain-Analysten in die Untersuchung einbezogen, um die Bewegung der gestohlenen Bitcoin nachzuverfolgen.
Dieser Fall ist ein bedeutender Präzedenzfall für die Branche. NEAR Intents positioniert sich als eine zentrale Finanzschicht für die KI-Agenten-Wirtschaft, in der Agenten automatisch mit Web3 interagieren müssen, ohne manuelle Transaktionssignierung.
Der Hack zeigte, dass selbst wenn ein Projekt seine externen Verteidigungsmaßnahmen wirksam schützt, eine „Intents“-Architektur an Integrationspunkten mit herkömmlichen Bridges verwundbar bleibt.
Die schnelle Reaktion des Teams und die Bereitschaft, die Verluste aus der eigenen Treasury zu decken, halfen dem Projekt, einen Reputationskollaps zu vermeiden. Doch die Sicherheitsstandards für Cross-Chain-Gateways werden eindeutig neu geschrieben werden müssen.