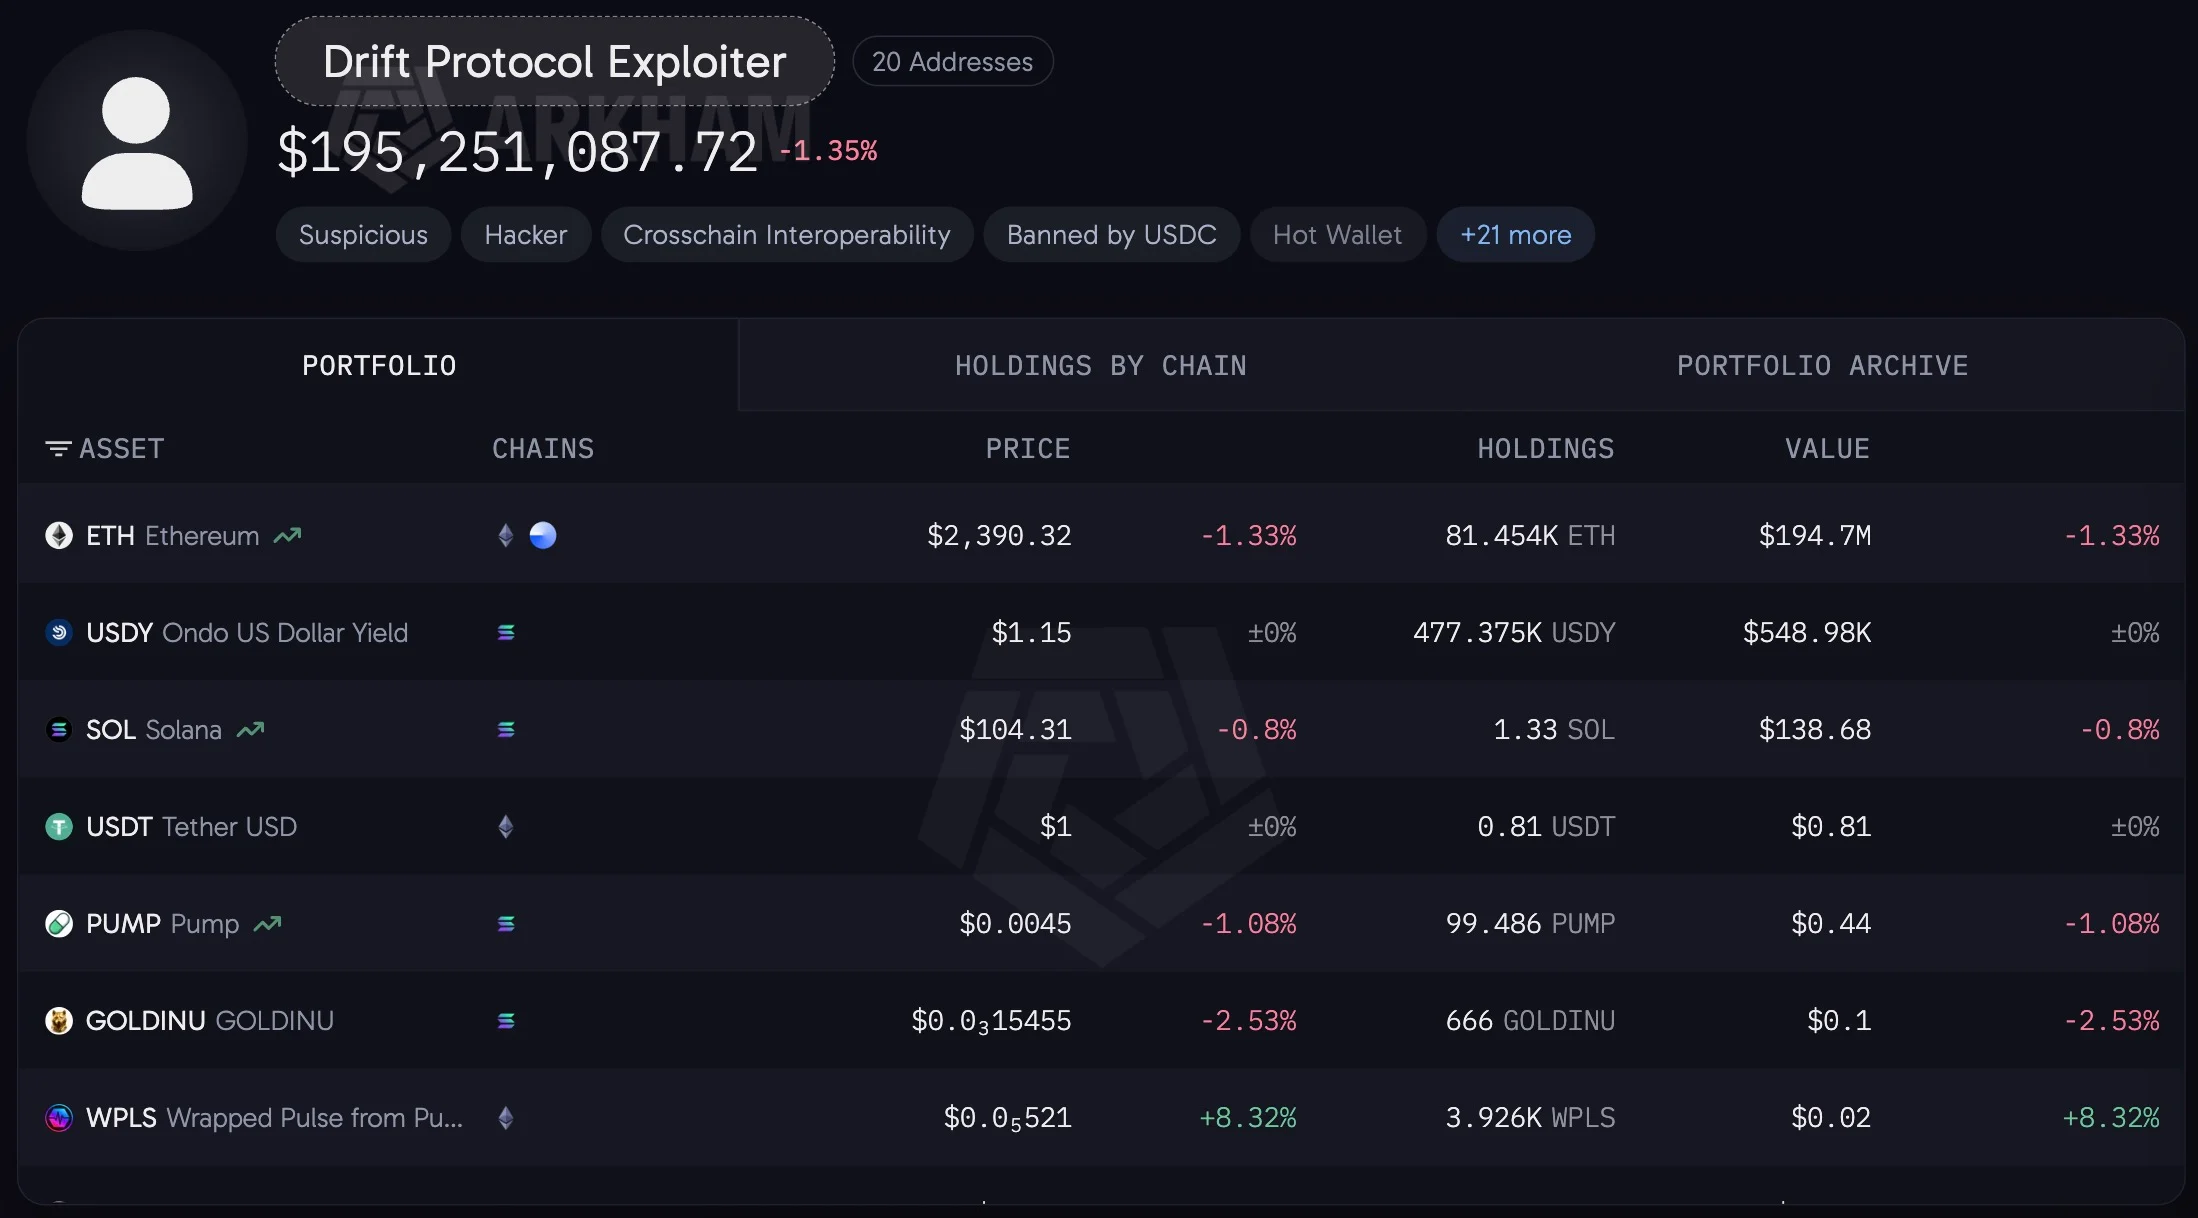
Die ruhenden Wallets eines der größten Krypto-Raubzüge dieses Jahres bewegen sich wieder. Die Blockchain-Tracker Onchain Lens und Lookonchain haben eine massenhafte Abhebung von Ethereum verzeichnet, das im Frühjahr von der dezentralen Plattform Drift Protocol gestohlen wurde, basierend auf Arkham-Daten.
Nach zwei Monaten völliger Stille aktivierten die Angreifer die unter ihrer Kontrolle stehenden Adressen und begannen, Vermögenswerte systematisch an den Tornado-Cash-Mixer zu übertragen. „Schmutziges“ Ether gelangt auf den Markt, in Teilen abgehoben, um scharfe Wechselkursschwankungen zu vermeiden und keine übermäßige Aufmerksamkeit auf die endgültigen Dumping-Punkte zu lenken.
Im Laufe des vergangenen Tages hat eine von den Hackern kontrollierte Adresse, die von Analysten als Drift Exploiter 5 bezeichnet wird, 13.400 ETH an die Verträge des Mixers übertragen, was etwa 32 Millionen Dollar entspricht. Eine Reihe von Analyseplattformen, darunter MistTrack, schätzt die gesamte tägliche Aktivität über die zugehörigen Wallets sogar höher ein, auf bis zu 25.700 ETH (61,5 Millionen Dollar).
Die Angreifer verwenden die klassische Taktik der kontrollierten Verschleierung und senden Gelder in Tranchen von genau 100 ETH. Dies bricht die direkte Verbindung zwischen Sender und Empfänger im öffentlichen Ledger und macht eine weitere automatische Verfolgung unmöglich.
Die aktuellen Transaktionen sind der zweite große Geldwäscheversuch: Im Juli hoben die Hacker auf ähnliche Weise etwa 44 Millionen Dollar über den Mixer ab. Unterdessen bleibt der Großteil der Beute unangetastet, wobei zwischen 82.000 und 94.000 ETH im Wert von bis zu 224 Millionen Dollar in den Guthaben der Angreifer angesammelt sind.
Sechs Monate für Vertrauen, 12 Minuten für den Raubzug: der Hack, der es in die Lehrbücher schaffte
Die Vermögenswerte, die nun im Schattensektor von DeFi aufgelöst werden, wurden am 1. April 2026 gestohlen, als die auf Solana basierende Börse Drift Protocol in nur 12 Minuten um 285 Millionen Dollar erleichtert wurde. Dieser Vorfall hat wegen seines beispiellosen Vorbereitungsniveaus Eingang in die Lehrbücher der Cybersicherheit gefunden.
Laut TRM Labs und Chainalysis wurde der Angriff von der nordkoreanischen staatlich geförderten Gruppe UNC4736, auch bekannt als Citrine Sleet, durchgeführt. Das Schema entfaltete sich über sechs Monate: Die Hacker gaben sich als legitimer Risikokapitalfonds aus, kommunizierten persönlich mit Entwicklern auf internationalen Konferenzen und zahlten 1 Million Dollar eigener Mittel in die Pools der Börse ein, um ein makelloses Alibi zu schaffen.
Später kompromittierten sie über versteckte Schwachstellen in Cursor und VSCode die Geräte der Mitglieder des Sicherheitsrats der Plattform und fingen Admin-Schlüssel ab. Der letzte Schliff war die Veröffentlichung eines gefälschten CarbonVote-Tokens, den die Angreifer als fiktive Sicherheit nutzten, um echte Reserven abzuziehen.
Für die betroffenen Drift-Investoren bedeutet das Auftauchen von Ethereum in Mixern einen endgültigen Verlust jeder Chance, ihre Gelder zurückzuerhalten. Im August gelang es den Strafverfolgungsbehörden, nur etwa 9,2 Millionen Dollar abzufangen und einzufrieren, doch die Integration des Großteils des Kapitals in Tornado Cash macht jede weitere Beschlagnahme rechtlich und technisch unmöglich.
Die Börse selbst versucht, ihren Ruf zu retten: Am 1. Oktober wurde ein Entschädigungsprogramm mit DFX-Tokens gestartet. In dieser Phase deckt der mit Unterstützung von Tether gebildete Rückkaufonds jedoch nur etwa 1 % der Nettoverluste der Nutzer ab.
Das Team hofft, ihn mit den künftigen Einnahmen der Plattform aufzufüllen, während die gestohlenen Millionen nach und nach unter neuen Eigentümern auf dem offenen Markt verteilt werden.