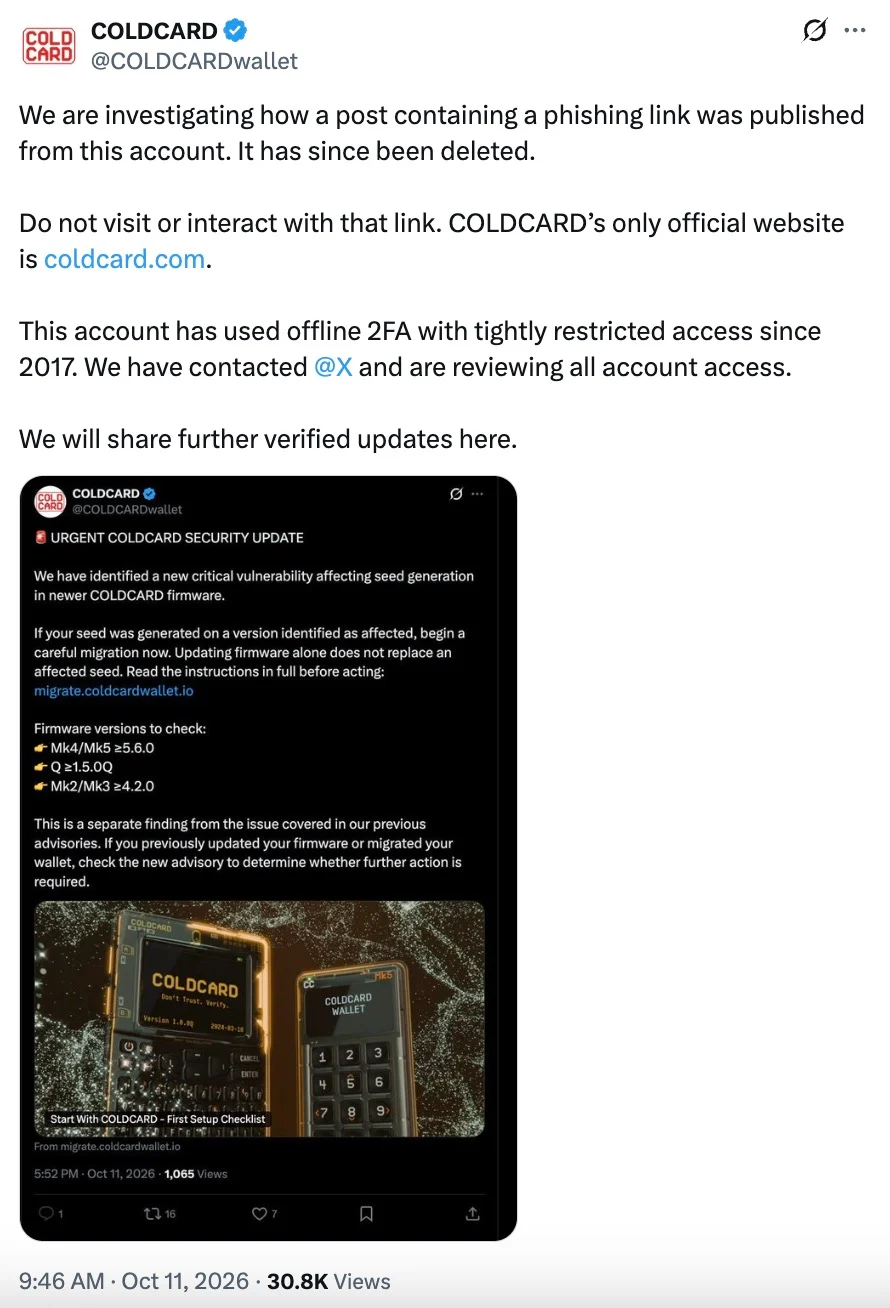
La cuenta oficial de X del fabricante de carteras de hardware Bitcoin Coldcard fue comprometida. El 11 de octubre de 2026, los atacantes publicaron un aviso falso en nombre de la marca afirmando una "vulnerabilidad crítica de firmware" que afectaba a los modelos Mk4, Mk5 y Q, y instando a los usuarios a mover sus fondos de inmediato a través de un sitio web de phishing.
La publicación apareció en medio de una ansiedad sin precedentes en la comunidad cripto. Los hackers aprovecharon el contexto del reciente desastre de la marca para hacer que la estafa fuera más convincente. La publicación fue posteriormente eliminada.
Por qué el aviso falso fue tan convincente
La razón es que Coldcard experimentó la mayor crisis de su historia a finales de julio de 2026. Debido a un error del enlazador en el código del dispositivo, las carteras se generaron con entropía (aleatoriedad) débil. En lugar de utilizar un generador de números aleatorios verdadero (TRNG), el sistema dependía de un algoritmo de software vulnerable. Los hackers descifraron las carteras sin conexión mediante ataques de fuerza bruta y vaciaron las direcciones sin ningún phishing.
La primera ola de robos comenzó el 30 de julio de 2026, con pérdidas totales estimadas en alrededor de 1.600–1.800 BTC (aproximadamente $100–130 millones en ese momento), lo que lo convierte en uno de los mayores incidentes de autocustodia del año.
Coinkite, el fabricante de la cartera, respondió lanzando urgentemente versiones de firmware parcheadas: 4.2.0 para Mk3, 5.6.0 para Mk4/Mk5 y 1.5.0Q para Q. Sin embargo, la actualización de software no corrigió automáticamente las carteras existentes. Los usuarios tuvieron que generar manualmente nuevas frases semilla y migrar sus activos.
Este doloroso procedimiento fue precisamente lo que los estafadores imitaron el 11 de octubre. Enumeraron exactamente las mismas versiones de firmware "parcheadas" en su publicación de phishing para provocar pánico y alentar a los usuarios a transferir sus fondos a las direcciones de los atacantes.
La intriga en torno al último incidente es que los representantes de Coldcard no encontraron absolutamente ninguna evidencia de una brecha en sus propios sistemas. La empresa declaró que sus registros no contenían registros de inicios de sesión o sesiones no autorizadas, y que sus propias credenciales y su método de autenticación de dos factores (2FA) sin conexión, que se ha utilizado desde 2017, permanecían seguros.
Los desarrolladores también citaron informes sobre el acceso a las herramientas internas de X que se venden en mercados oscuros, aunque ninguna evidencia independiente ha confirmado aún una conexión. El riesgo de perder fondos probablemente solo se aplica a los usuarios que entraron en pánico e introdujeron manualmente sus frases semilla de 24 palabras en la página de phishing.