Autor: imToken
Si en la última década la responsabilidad principal de las carteras cripto era gestionar claves privadas, firmar transacciones y mostrar activos, en el futuro las carteras podrían necesitar asumir más.
Los usuarios ya no quieren pagar Gas por separado en cada transacción, quieren completar operaciones de varios pasos con una sola firma, quieren pagar comisiones con stablecoins e incluso quieren escapar de la dependencia absoluta de una única clave privada mediante recuperación social, claves de sesión y una gestión flexible de permisos.
Detrás de estas demandas, todas apuntan a la misma dirección técnica: la Abstracción de Cuenta (AA).
Con el desarrollo de soluciones como EIP-7702 y ERC-4337, las cuentas de Ethereum están pasando gradualmente del modelo de ejecución de transacciones relativamente fijo del pasado hacia un sistema de cuentas más flexible y programable.
Pero los problemas vienen después.
Cuando una cuenta no solo puede recibir activos y firmar transacciones, sino también ejecutar lógica compleja de contratos inteligentes, gestionar diferentes niveles de autorización e incluso hacer que terceros paguen el Gas en su nombre, ¿están los usuarios obteniendo realmente más control, o están introduciendo más riesgos de seguridad que no pueden comprender?
De EOA a AA: ¿Por qué necesitan las cuentas de Ethereum volverse "programables"?
Para entender la abstracción de cuenta, primero hay que volver al modelo de cuenta más básico de Ethereum.
Durante mucho tiempo, los usuarios comunes han utilizado principalmente EOA (cuentas de propiedad externa), que están controladas por claves privadas. Los usuarios firman transacciones con claves privadas; la estructura general de la cuenta es simple, las relaciones de permisos son claras y la ruta de ejecución de las transacciones es relativamente fácil de entender.
Pero este diseño también tiene algunas limitaciones en la experiencia.
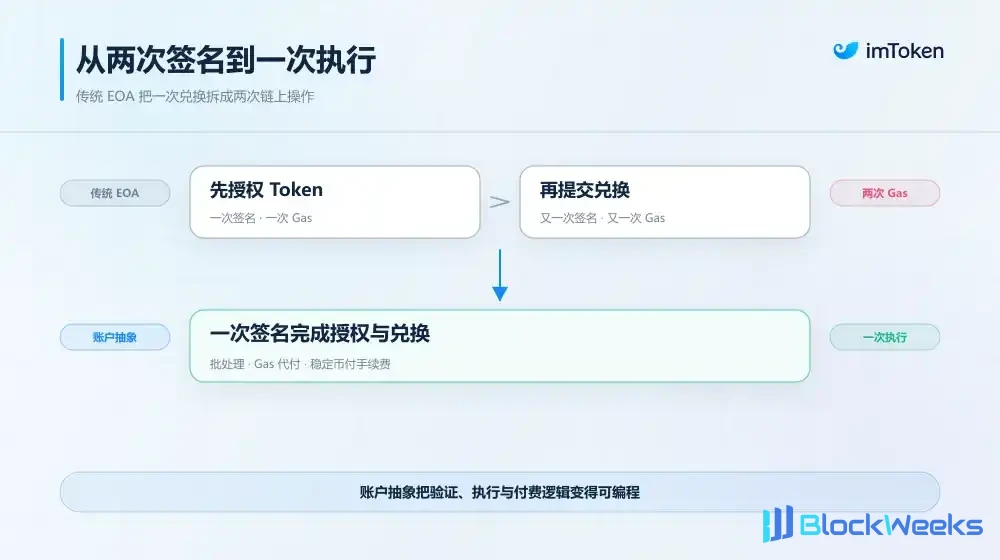
Por ejemplo, si un usuario quiere completar un intercambio de tokens en Uniswap, a menudo necesita primero aprobar el Token ERC-20 y luego enviar la transacción de intercambio, lo que significa dos operaciones independientes en la cadena, dos firmas y dos pagos de Gas.
Si un usuario quiere pagar Gas con USDT, o hacer que una aplicación asuma las comisiones de transacción por él, una EOA tradicional tampoco puede lograr directamente estas cosas mediante la lógica de verificación de la propia cuenta.
Más importante aún, quien posee la clave privada básicamente posee el control total de la cuenta. Es difícil que los usuarios puedan establecer directamente límites de gasto diarios a nivel de cuenta, restringir permisos de aplicaciones o configurar diferentes reglas de firma para diferentes escenarios de uso.
Lo que la AA intenta cambiar son precisamente estas limitaciones.
Su idea central es hacer que la lógica de verificación, ejecución y pago de comisiones de la cuenta sea programable, de modo que los usuarios ya no tengan que depender únicamente de un conjunto fijo de reglas de firma con clave privada, sino que puedan definir según sus necesidades cómo la cuenta verifica la identidad, ejecuta operaciones y paga comisiones (Lectura adicional: "El 'impuesto de cuenta' de 3.350 millones de dólares: cuando la EOA se convierte en un costo sistémico, ¿qué puede aportar la AA a Web3?")
En última instancia, el mayor valor de la abstracción de cuenta es que permite a las carteras realizar operaciones que antes eran difíciles de lograr, pero desde una perspectiva de seguridad, aquí es exactamente donde también aparece el problema.
Después de todo, antes los usuarios solo necesitaban concentrarse en si estaban firmando una transacción correcta y si la firma estaba siendo explotada maliciosamente; mientras que en un sistema de cuentas inteligentes, una autorización de apariencia común puede involucrar código de ejecución de la cuenta, módulos de permisos, servicios de pago de terceros y la colaboración entre múltiples roles diferentes.
Lo que el usuario ve puede ser solo una confirmación, pero lo que realmente ocurre puede ser un cambio en toda la lógica de control de la cuenta.
Desde esta perspectiva dialéctica, las cuentas EOA tradicionales ciertamente parecen engorrosas en cuanto a experiencia, pero durante mucho tiempo han proporcionado a todo el mundo cripto un dividendo de seguridad que se subestima con facilidad: la relativa certeza de las relaciones de control de la cuenta y de las reglas de verificación.
Los usuarios poseen las claves privadas y firman directamente para autorizar transacciones. Aunque los riesgos de filtración de claves privadas, aprobaciones maliciosas y phishing siempre existen, la cuenta en sí no necesita cargar lógica compleja de contratos inteligentes para dirimir la verificación y ejecución de cada transacción.
AA rompe esta estructura única.
El otro lado de la conveniencia de AA: cuando las cuentas pierden la «certeza»
Cuando las cuentas tienen una mayor programabilidad y capacidades de ejecución por lotes, lo que los usuarios firman por error puede que ya no sea solo una aprobación para cierto token, sino que también puede implicar delegación de cuenta, módulos de ejecución y permisos operativos más amplios. Una vez que estos permisos carecen de límites claros, el riesgo se propagará rápidamente desde una sola transacción a toda la cuenta.
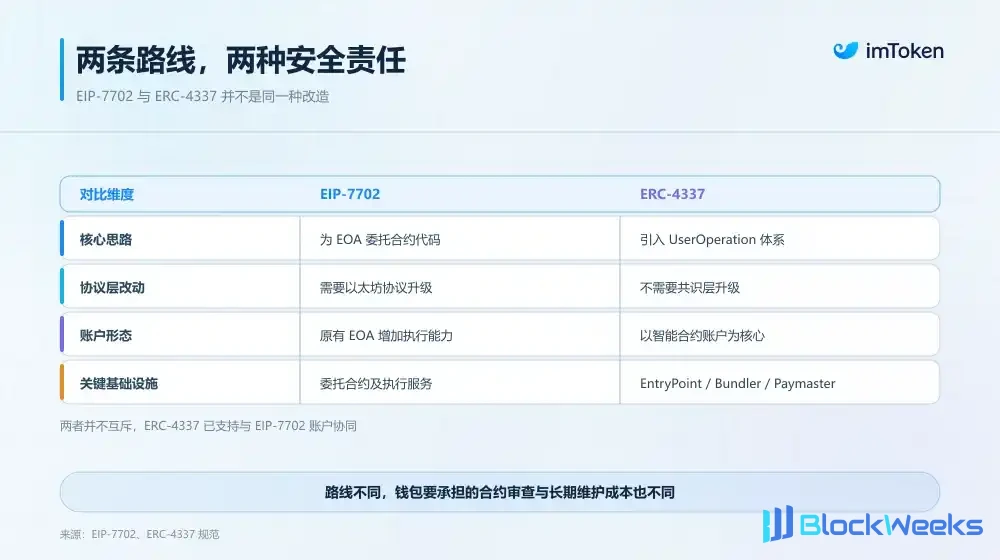
Esta es también la razón por la que, bajo la ruta de AA, aunque EIP-7702 y ERC-4337 mejoran la experiencia de la cuenta, la exposición al riesgo que revelan a nivel de seguridad de la billetera es completamente diferente. Cabe señalar que ambos no son soluciones completamente mutuamente excluyentes; la segunda ya ha incorporado soporte de compatibilidad para la primera. Aquí se discuten por separado principalmente para comprender sus respectivos métodos típicos de implementación de cuentas y los diferentes desafíos que enfrentan a nivel de seguridad del producto.

EIP-7702: una autorización puede cambiar el límite de comportamiento de toda la cuenta
La propuesta de seguridad más digna de vigilancia en EIP-7702 radica en la delegación de cuenta.
Al firmar un mensaje de autorización, una EOA con reglas originalmente fijas puede delegarse a sí misma a una dirección de contrato inteligente desplegada y ejecutarse directamente según el código de ese contrato.
Un contrato completamente auditado con permisos estrictos ciertamente puede otorgar a las cuentas existentes capacidades como transacciones por lotes y patrocinio de Gas a bajo costo; pero una vez que se delega por error a un contrato malicioso o a un contrato con vulnerabilidades graves, el riesgo penetrará directamente hasta los activos de la cuenta.
Esto es claramente diferente de la interacción regular con DApp. En las aplicaciones DeFi, firmar por error una aprobación maliciosa generalmente coloca el riesgo primero dentro del alcance de permisos definido por el Token específico, el monto de aprobación y el contrato objetivo; pero si el usuario concede un monto ilimitado, la pérdida también puede ser muy grave.
En el escenario de delegación de EIP-7702, sin embargo, el código autorizado se ejecuta directamente en el contexto de la cuenta. Si el código delegado tiene capacidades irrestrictas de transferencia de activos o de llamadas a contratos, el riesgo puede expandirse desde una aprobación de token específica hasta toda la cuenta, afectando ETH, diferentes activos ERC-20 y operaciones de transacción posteriores.
Sin embargo, EIP-7702 no priva a la clave privada original del control sobre la EOA. Incluso si el usuario delega la cuenta a un contrato con lógica de multifirma, la clave privada original aún puede controlar directamente la cuenta, eludiendo algunas políticas de firma establecidas por el contrato delegado.
En otras palabras, agregar capacidad de ejecución de contratos inteligentes a una EOA no equivale a endurecer automáticamente las restricciones de permisos sobre la clave privada subyacente. Asimismo, aunque los usuarios pueden revocar una delegación reautorizando una dirección vacía, la acción de revocación no puede revertir las transferencias de activos y los cambios de estado en la cadena que ya han ocurrido.
Esto también determina que las billeteras nunca deben considerar simplemente EIP-7702 como un nuevo método de firma; deben reconstruir toda una línea de defensa de seguridad en torno a la interfaz de autorización, la identificación de contratos, la visualización de permisos, la revocación de delegaciones y las advertencias de control de riesgos.

ERC-4337: Los riesgos no solo están en el contrato de cuenta
A diferencia de la adaptación de las EOA existentes, ERC-4337 divide la verificación de la cuenta, la ejecución de transacciones y el pago de Gas en módulos independientes, lo que brinda a los desarrolladores espacio para combinaciones flexibles, pero también impone a las billeteras costos de gestión de componentes más complejos.
Desde su creación hasta su registro en la cadena, una UserOperation normalmente pasa por toda una cadena de colaboración: la billetera genera la operación y completa la firma → el Bundler recibe la UserOperation y realiza comprobaciones fuera de la cadena mediante la lógica de verificación simulada del EntryPoint → el Bundler empaqueta las operaciones que pasan la verificación y las envía al EntryPoint en la cadena → el EntryPoint ejecuta nuevamente la lógica de verificación de la cuenta y del pagador y, tras aprobarla, ejecuta la operación real.
Si se trata de patrocinio de comisiones, también se necesita un Paymaster para participar en la verificación y la liquidación de comisiones; si es necesario crear una nueva cuenta inteligente, puede implicar el despliegue y la inicialización de un contrato Factory.
A medida que se multiplica el número de componentes, las billeteras deben afrontar simultáneamente desafíos más complejos de compatibilidad, fiabilidad operativa y revisión de seguridad. Además, dado que una cuenta inteligente no es simplemente un interruptor de funcionalidad instalado en una EOA existente, la implementación de su contrato, el método de verificación de firmas, la configuración de módulos, la versión de EntryPoint y las instalaciones de soporte afectarán profundamente su futura trayectoria de evolución.
A medida que Ethereum avanza gradualmente hacia Native AA, cómo las cuentas existentes siguen siendo compatibles con el nuevo protocolo, cómo se migran los permisos existentes y cómo las direcciones de cuenta y los activos mantienen la continuidad son aspectos que deben tenerse en cuenta de antemano.
En última instancia, para las billeteras, el costo real de integrar una tecnología hoy nunca ha sido solo el desarrollo y el lanzamiento, sino también el mantenimiento continuo y el respaldo durante los próximos años.

De la AA de capa de aplicación a Native AA: contención y compensaciones en la hoja de ruta técnica
Tras ver con claridad la complejidad de seguridad y los costos de mantenimiento que hay detrás de las dos hojas de ruta, la forma en que los productos de billetera deberían elegir se ha vuelto en realidad cada vez más clara: adoptar una tecnología no puede depender solo de cuántas funcionalidades puede habilitar, sino que también debe sopesar la madurez técnica, los umbrales cognitivos de los usuarios y la sostenibilidad de la arquitectura a largo plazo.
Tomando como ejemplo la práctica de imToken en la abstracción de cuentas, tras evaluar múltiples hojas de ruta, el equipo tomó una compensación clara: mantener una actitud prudente de espera y observación hacia EIP-7702, al tiempo que detener la nueva inversión en productización de ERC-4337 y desplazar gradualmente su enfoque de investigación hacia la abstracción de cuentas nativa de Ethereum (Native AA).
En primer lugar, respecto a EIP-7702, su capacidad técnica merece reconocimiento, pero no hay prisa por productizarla por completo.
Siendo realistas, EIP-7702, que ya ha entrado en la red principal de Ethereum, puede permitir que las cuentas tradicionales obtengan capacidades como transacciones por lotes y patrocinio de Gas, y sus mejoras en diseño de ingeniería y experiencia son evidentes para todos.
Sin embargo, antes de que se abra realmente a los usuarios comunes a gran escala, varios requisitos previos fundamentales aún no están completamente maduros: ¿Pueden los usuarios entender intuitivamente la diferencia entre la "delegación de cuenta" y una firma normal? ¿Ha formado la industria un consenso fiable sobre la revisión de seguridad, los estándares de visualización de permisos y el rescate de emergencia para contratos delegados?
Estas cuestiones son especialmente importantes en el escenario de EIP-7702. Si un usuario común no puede comprender claramente qué significa la autorización que firma, entonces, incluso si la tecnología en sí puede implementar políticas de seguridad complejas, es posible que no mejore realmente el nivel de seguridad del usuario.
Por lo tanto, imToken adopta un enfoque prudente de esperar y ver respecto a EIP-7702, y por el momento no tiene prisa por introducirlo plenamente en su sistema de productos, esperando lentamente a que las implementaciones relevantes, los mecanismos de gestión de permisos y las prácticas de la industria se sometan a pruebas a más largo plazo. Esto también responde a la esperanza de establecer un límite de seguridad más fiable entre la capacidad técnica y la capacidad real de comprensión de los usuarios.
En contraste, ERC-4337 ya ha demostrado la viabilidad de las cuentas inteligentes mediante una amplia práctica de producción, acumulando valiosa experiencia para la industria.
Pero visto desde un ciclo tecnológico más largo, cuando la dirección de desarrollo de Ethereum apunta gradualmente con claridad hacia el soporte nativo en la capa de protocolo, continuar expandiendo la inversión en productización en torno a la arquitectura de abstracción de cuentas de la capa de aplicación requiere sopesar de nuevo los costes de mantenimiento continuo de la infraestructura periférica, así como los costes de compatibilidad y migración que puedan surgir al conectarse con las capacidades nativas del protocolo en el futuro.
Por lo tanto, la decisión de imToken de detener la nueva inversión en productización de ERC-4337 y desplazar gradualmente su enfoque de investigación hacia Native AA no es una negación del valor técnico de ERC-4337. Más bien responde a la esperanza de evitar seguir apilando complejidad sobre la arquitectura existente y, en su lugar, destinar los limitados recursos de ingeniería e investigación de seguridad en mayor medida a la dirección de la abstracción de cuentas nativa, que tiene potencial de desarrollo a largo plazo.
Esta elección también se hace eco de la propia dirección de evolución del protocolo de Ethereum.
En febrero de 2026, al actualizar sus prioridades de desarrollo del protocolo, la Fundación Ethereum incluyó explícitamente Native AA como uno de los esfuerzos centrales en la dirección de «Improve UX». Su objetivo a largo plazo es hacer de las carteras de contratos inteligentes la forma de cuenta predeterminada, al tiempo que se reduce la dependencia de infraestructuras periféricas como Bundlers y Relayers, así como el coste adicional de Gas que de ello se deriva.
Entre las propuestas técnicas concretas, EIP-8141 (Frame Transactions) es actualmente una de las direcciones representativas que merece la pena seguir. Intenta dividir la verificación de transacciones, la autorización de pago de comisiones y la ejecución real de operaciones en diferentes etapas, permitiendo que las cuentas definan las reglas de verificación y los métodos de pago mediante su propia lógica, proporcionando una nueva vía de implementación para el soporte nativo de cuentas inteligentes en la capa de protocolo.
Por supuesto, EIP-8141 sigue en la etapa de Draft, y aún queda un largo camino por recorrer antes de su despliegue formal y su aplicación a gran escala. Native AA tampoco significa que los riesgos de seguridad vayan a desaparecer automáticamente. El código de verificación de cuentas sigue requiriendo auditorías rigurosas, y los nuevos mecanismos de verificación de transacciones y pago de comisiones también necesitan someterse a pruebas suficientes.
Pero desde la perspectiva de la arquitectura a largo plazo, en comparación con añadir continuamente funcionalidades sobre la capa intermedia existente y mantener relaciones de compatibilidad complejas, desplegar de antemano la arquitectura de seguridad sobre una base de protocolo más nativa y unificada se ajusta claramente más a la consideración de imToken sobre la seguridad de la cartera a largo plazo.
Palabras finales
Desde las primeras firmas con clave privada hasta las transacciones por lotes, el patrocinio de Gas, las claves de sesión y las cuentas inteligentes de hoy, la abstracción de cuentas está ampliando continuamente los límites de capacidad de las carteras cripto.
Pero independientemente de cómo evolucione la forma técnica, el valor más esencial de una cartera nunca ha cambiado: no solo debe permitir a los usuarios completar más operaciones, sino también garantizar que en cada interacción los usuarios sepan siempre con claridad qué han autorizado y quién controla realmente sus activos.
Volviendo a la práctica concreta de producto, esta es también la lógica subyacente tras el claro equilibrio que imToken ha establecido recientemente en la hoja de ruta técnica de la abstracción de cuentas: mantener una actitud prudente de esperar y ver hacia EIP-7702, a la espera de un protocolo y un paradigma de seguridad más estables a largo plazo; al mismo tiempo, detener la nueva inversión en productización de ERC-4337 y desplazar gradualmente su enfoque de investigación hacia Native AA.
Esto no es abandonar la innovación en abstracción de cuentas. Al contrario, es una elección pragmática realizada sobre la base de la seguridad de los activos de los usuarios, la madurez técnica y la evolución de la arquitectura a largo plazo, para no traducir prematuramente la complejidad de protocolos que aún se encuentran en un periodo de transición en riesgos de activos y costes de migración para los usuarios comunes.
La evolución de las cuentas de Ethereum es una carrera de fondo. En el camino hacia la abstracción de cuentas nativa, evaluar cuidadosamente la madurez técnica y los riesgos de seguridad puede ser más importante que perseguir un despliegue rápido de funcionalidades.