En resumen
- Ledger confirmó carteras de hardware manipuladas en Berlín, está investigando dos unidades sospechosas en Dubái y encontró una Nano Gen5 afectada en el Sudeste Asiático, calificándolo como “el mismo incidente”.
- Cada dispositivo confirmado lleva la misma modificación diseñada para capturar frases de recuperación. Ledger afirma que no hay fallas en su chip ni en su sistema operativo, y que no hay ningún caso confirmado procedente de ledger.com.
- Ledger espera que aparezcan más dispositivos. Insta a los compradores afectados a mover los fondos a nuevas carteras y ofrece inspecciones con rayos X en su fábrica en Francia.
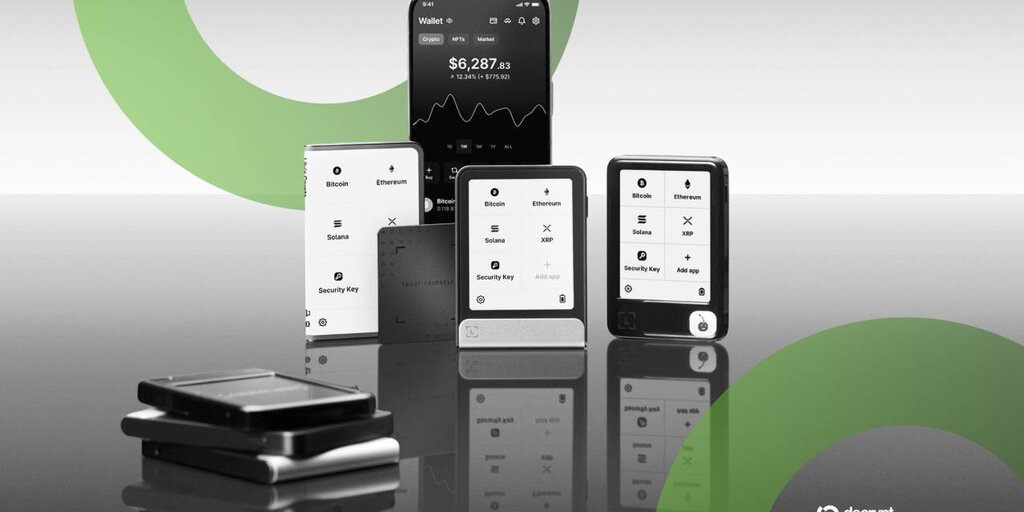
Las carteras Ledger manipuladas ya no son solo un problema del Sudeste Asiático.
Ledger dijo el miércoles que ha confirmado carteras de hardware manipuladas en Berlín y que está investigando informes sobre dos más en Dubái, ampliando una investigación que anteriormente había descrito como un incidente localizado en el Sudeste Asiático.
“Nuestros hallazgos desde entonces muestran dispositivos manipulados fuera del Sudeste Asiático. Es el mismo incidente”, dijo la compañía en una actualización en su sitio de soporte.
La investigación comenzó el mes pasado después de que los clientes que compraron dispositivos a través del revendedor CryptoBilis reportaran pérdidas. Los investigadores onchain rastrearon un sospechoso drenaje de aproximadamente $87 millones de cientos de billeteras de víctimas en Ethereum, Tron y Bitcoin.
Ledger dijo en ese momento que todos los casos confirmados estaban vinculados a CryptoBilis, y posteriormente pidió a los revendedores de siete mercados asiáticos que retiraran los dispositivos de la venta.
Todos los dispositivos que Ledger ha confirmado muestran el mismo tipo de modificación física, diseñada para capturar la frase de recuperación de un usuario durante la configuración. Una frase de recuperación, normalmente una cadena de 24 palabras, es la clave maestra de una cartera de criptomonedas: cualquiera que la tenga puede vaciar los fondos.
Nuestra investigación sobre el incidente de implante de hardware que revelamos el 15 de octubre sigue en curso, y hemos publicado una actualización: https://t.co/wx6mfQPr99
No hay ningún fallo en el chip seguro ni en el sistema operativo de Ledger, y ningún caso confirmado que involucre un dispositivo comprado en https://t.co/vQ4QWa1D0f
Nosotros…
— Ledger (@Ledger) 18 de noviembre de 2026
Ledger sostiene que no hay ningún fallo en su chip seguro ni en su sistema operativo y ningún caso confirmado que involucre un dispositivo comprado en ledger.com.
BitcoinBTC · USD
$62,521−15%
Nov 11Nov 13Nov 15Nov 17Nov 18
$74.1k$70.2k$66.3k$62.4k
24h HighHigh$65,166
24h LowLow$62,282
VolVol$1.2B
Proyecciones del mercadoProbabilidades por Myriad
HoyPor encima de $62,000Por encima de $62k65% de probabilidadEsta semanaPor debajo de $66,000Por debajo de $66k89% de probabilidad
 →
Comprar Bitcoin con USDC
Desarrollado por Jupiter
En Dubái, está trabajando con socios de distribución para averiguar cómo dos unidades sospechosas entraron en circulación. Esos dispositivos se compraron en una tienda de Virgin Megastore, según múltiples informes. Ledger también encontró un Nano Gen5 afectado entre los revendedores del sudeste asiático que había pausado anteriormente.
La empresa espera que aparezcan más dispositivos manipulados, aunque afirma que el número sigue siendo pequeño en general. Su equipo de seguridad Donjon está examinando los dispositivos sospechosos, y Ledger ha pedido a los revendedores que pausen las ventas dondequiera que haya inspecciones en curso.
Los clientes preocupados por un dispositivo deberían dejar de usarlo, dijo Ledger. Aconseja transferir los fondos a una nueva cartera creada en un dispositivo comprado directamente en ledger.com, sin reutilizar la antigua frase de recuperación ni la frase de contraseña, ya que un dispositivo manipulado puede capturar ambas. También recomienda presentar una denuncia ante las autoridades locales.
Por tiempo limitado, Ledger ofrece inspecciones físicas, incluidas radiografías, en su fábrica de Vierzon, Francia.
“Nunca te pediremos tu frase de recuperación”, dijo la empresa en X.
Los últimos meses han sido un período difícil para los fabricantes de carteras de hardware en general. El fabricante rival Trezor dijo esta semana que los hackers que vulneraron a un socio de envíos externo probablemente se llevaron información vinculada a unos 27.000 pedidos. Es la tercera brecha de este tipo de la empresa en otros tantos meses.
Únete a más de 72.000 lectores