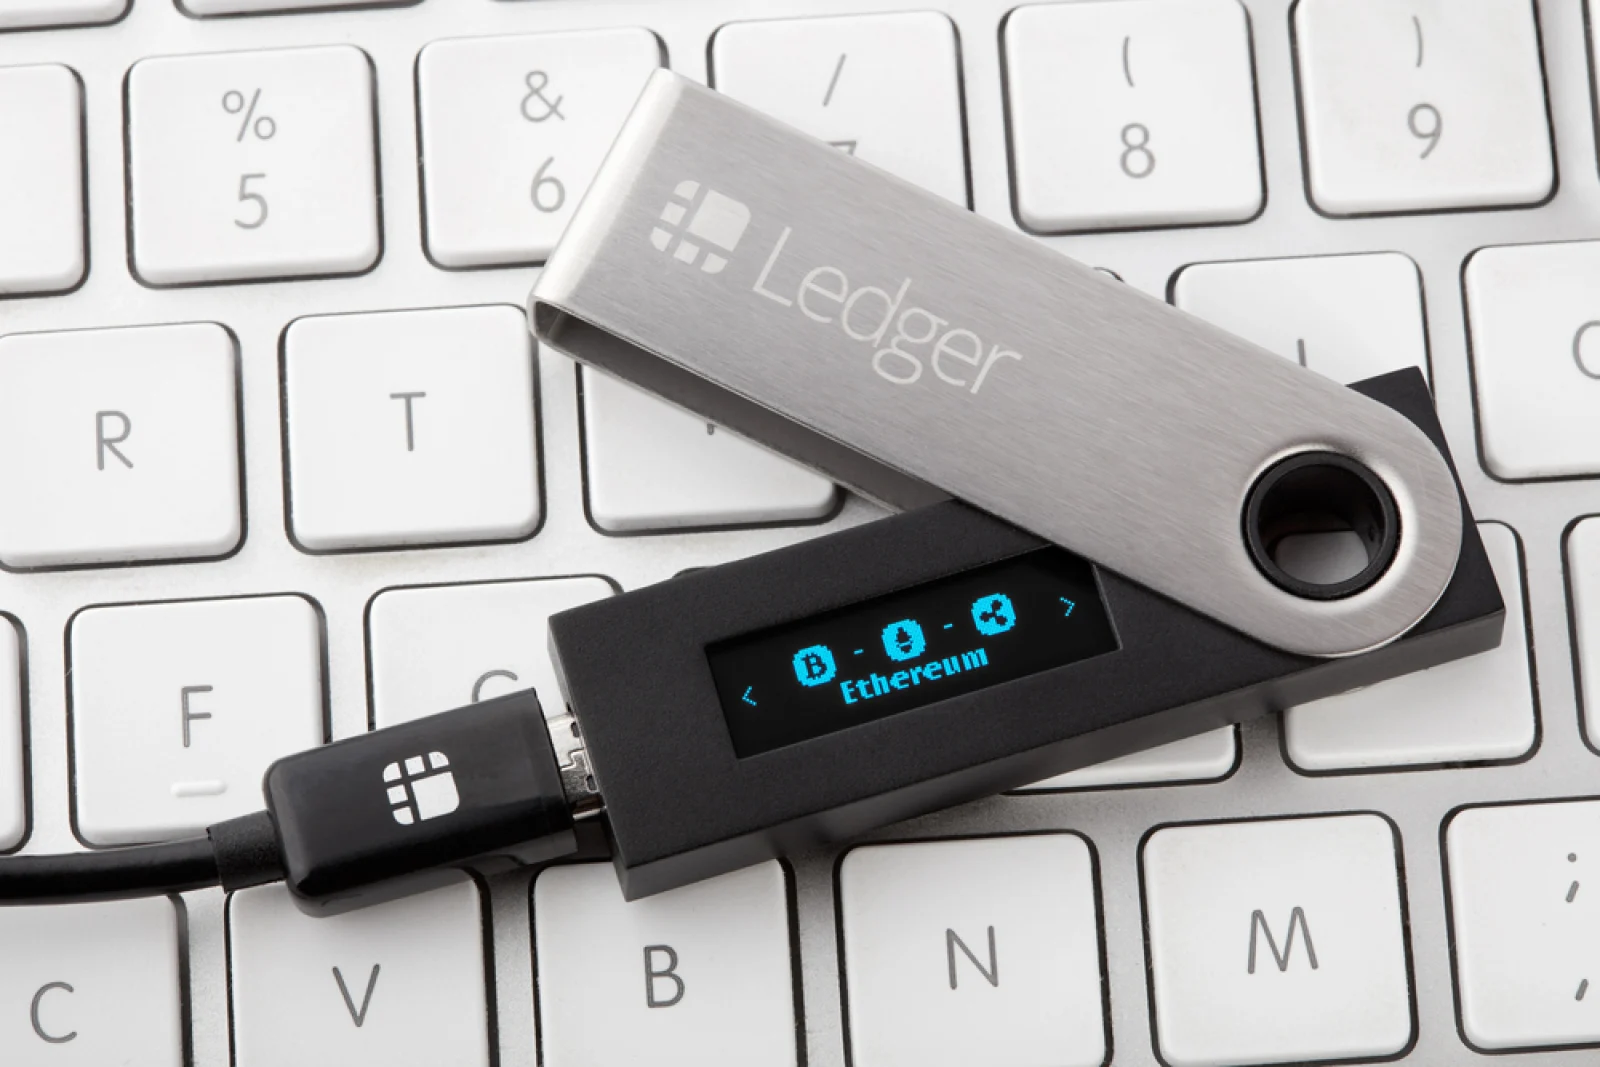
La empresa de carteras de hardware cripto Ledger ha descubierto un detalle inquietante en su investigación sobre presuntos robos de criptomonedas. Ha encontrado que al menos una pieza de hardware había sido manipulada mediante la inserción de un componente de hardware malicioso.
La última actualización de Ledger, publicada el 10 de octubre, dice que encontró el hardware malicioso dentro de uno de los dispositivos de los usuarios afectados. Provenía del reciente incidente de seguridad de CryptoBilis. CryptoBilis es un revendedor autorizado en el sudeste asiático.
Es la primera pieza de evidencia concreta de manipulación de hardware durante la investigación. Es un panorama aterrador que algunas carteras Ledger puedan haber sido manipuladas subrepticiamente antes de que sus usuarios las recibieran.
Aún no está claro si este implante tuvo algo que ver con los presuntos robos, o cuántos dispositivos podrían verse afectados.
Además, Ledger dice que CryptoBilis ha cesado las ventas de todas las carteras de hardware como medida de precaución hasta que finalice la investigación.
Ledger dice que está en contacto con los usuarios afectados y trabajando con las fuerzas del orden para cazar a los culpables.
El presunto ataque es particularmente preocupante, ya que ni siquiera significa necesariamente que los atacantes tuvieran que hackear el elemento seguro (es decir, el chip dentro del dispositivo Ledger que genera y protege las claves privadas). Se supone que el presunto hardware malicioso se conecta a las líneas de comunicación entre las diferentes partes internas de la cartera y la pantalla.
El ex CEO de Mt. Gox busca un misterioso implante espía
El descubrimiento se produce mientras Mark Karpelès (ex CEO del desaparecido exchange de criptomonedas Mt. Gox) ha estado investigando el presunto hardware misterioso descubierto en las carteras Ledger.
Karpelès publicó el 10 de octubre, diciendo que había podido localizar de forma independiente estas modificaciones de hardware. Había estado examinando las imágenes que le enviaron los usuarios afectados.
"Yo también he confirmado esto a partir de las imágenes que me enviaron los usuarios afectados", dijo Karpelès en X.
Animó a las personas que tenían estos dispositivos y estaban dispuestas a donarlos para su análisis a que se pusieran en contacto directamente con él.
En una actualización, Karpelès dijo que en realidad había desmontado uno de los componentes de hardware sospechosos encontrados en una cartera de hardware para analizarlo.
"Desmontar un implante espía de una cartera cripto es probablemente lo más cyberpunk que hice este año", bromeó.
Anteriormente, Karpelès había informado que un dispositivo Ledger Nano X (de Malasia) que había examinado contenía un componente electrónico oculto, aunque venía en lo que parecía ser un empaque retráctil intacto.