Original |Odaily Planet Daily (@OdailyChina)
Author|Golem (@web3_golem)
El 31 de octubre, el protocolo de cadena cruzada de Bitcoin Threshold Network anunció la suspensión de las funciones de acuñación y redención de tBTC en respuesta a la vulnerabilidad de alto riesgo recientemente divulgada en el kernel de Linux CVE-2026-98432.
Esta noticia rápidamente desencadenó preocupaciones en el mercado sobre la seguridad de los activos tBTC. Como activo de cadena cruzada respaldado 1:1 por BTC, el valor central de tBTC radica en permitir que Bitcoin ingrese a ecosistemas como Ethereum para participar en actividades DeFi como préstamos y minería de liquidez. La suspensión simultánea de los canales de acuñación y redención significa que los usuarios temporalmente no pueden completar el intercambio bidireccional entre BTC y tBTC a través del proceso normal.
El 2 de noviembre, Threshold Network emitió una declaración adicional enfatizando que tBTC sigue estando totalmente respaldado por reservas y que no se ha producido ninguna pérdida de fondos.Según las estadísticas, hay aproximadamente 4.320 BTC en la billetera del puente de cadena cruzada de Threshold Network, por un valor superior a 330 millones de dólares, mientras que el tBTC en circulación es de aproximadamente 4.185, con reservas que superan la circulación en aproximadamente 135 BTC. El equipo tampoco ha encontrado ningún registro de acuñación o transferencia no autorizada de tBTC.
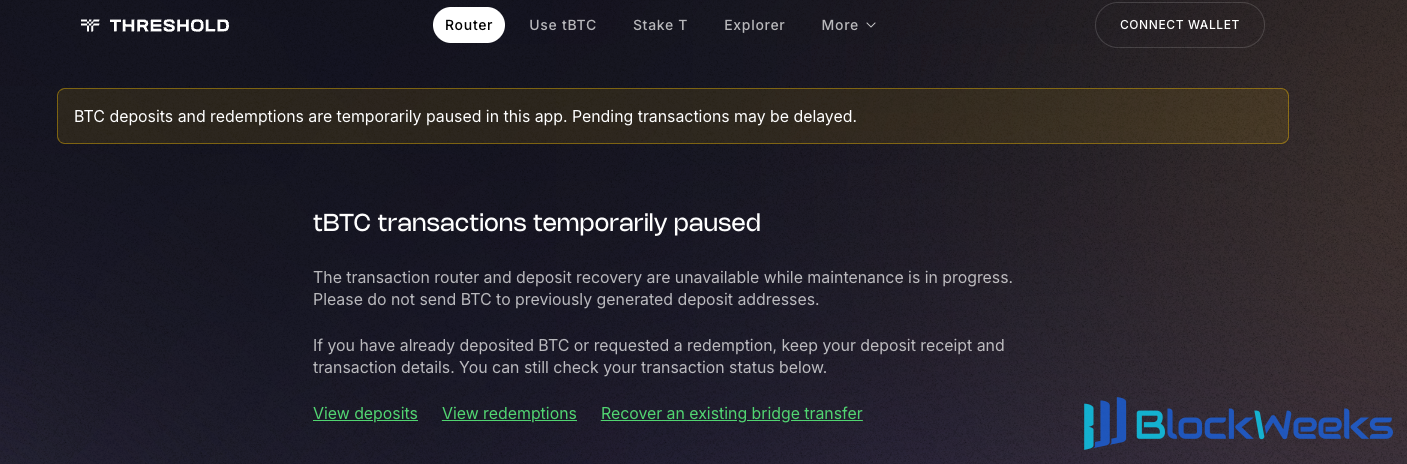
La acuñación y redención de tBTC en el sitio web oficial de Threshold Network han sido suspendidas
Sin embargo, después de que se publicara el anuncio de Threshold Network, Aave anunció la suspensión de nuevos depósitos y préstamos de tBTC. El sitio web oficial de Aave muestra que el valor total de las reservas de tBTC es de aproximadamente 137 millones de dólares y actualmente está congelado.
Evitar preventivamente la explotación de CVE-2026-98432
La causa directa de esta suspensión de la acuñación y redención de tBTC es la vulnerabilidad del kernel de Linux CVE-2026-98432 recientemente divulgada.
Según un aviso de seguridad publicado por Red Hat el 30 de octubre, la vulnerabilidad existe en el subsistema de red IPv4 del kernel de Linux, es una vulnerabilidad de uso después de liberación (Use-After-Free) y ha sido calificada como "crítica". Durante el procesamiento concurrente de solicitudes de conexión TCP, debido a una condición de carrera entre la liberación y el acceso a la memoria, un atacante puede desencadenar una corrupción de memoria mediante solicitudes de red cuidadosamente elaboradas e incluso lograr la ejecución remota de código. Esto significa que un atacante puede intentar lanzar un ataque a través de la red sin obtener privilegios locales del servidor ni la interacción del usuario.
Según la investigación divulgada por Anthropic el 27 de octubre, su modelo interno de IA ha construido con éxito un exploit para esta vulnerabilidad, logrando la ejecución remota de código en un servidor Linux que ejecuta un servicio de escucha de Multipath TCP (MPTCP) y obteniendo un Root Shell con los máximos privilegios. Todo el proceso no requiere que el atacante obtenga credenciales de inicio de sesión del servidor de antemano, ni requiere ninguna acción por parte del administrador del servidor.
tBTC depende de operadores de nodos distribuidos para gestionar conjuntamente las reservas de Bitcoin en la cadena cruzada. Los atacantes pueden dirigirse a los servidores de los operadores de nodos de tBTC y posiblemente intentar robar información sensible en esos servidores, interferir con las operaciones de los nodos o incluso buscar oportunidades para obtener permisos de firma de nodos. Luego, siempre que un atacante controle suficientes nodos, podría amenazar la seguridad del puente de cadena cruzada, lo que en última instancia conduciría al robo de activos de los usuarios.
Threshold declaró que, por razones de seguridad, todos los operadores de nodos de tBTC han aplicado parches de seguridad a sus servidores o han desconectado temporalmente los nodos mientras esperan que se lance una versión del kernel corregida. Por el momento, el equipo no ha encontrado ninguna evidencia de que la vulnerabilidad se haya utilizado para atacar nodos de tBTC.
La acción de Threshold esta vez es una medida preventiva en lugar de una detención de emergencia tras confirmar un ataque. La suspensión de la acuñación y el canje tiene como objetivo principal evitar seguir procesando nuevas operaciones de activos entre cadenas mientras la infraestructura de nodos aún no ha completado el mantenimiento de seguridad.
Sin embargo, el informe de seguridad de Threshold de hoy declaró que aproximadamente 0,5 ETH fueron transferidos fuera de una cuenta de Ethereum utilizada por un operador de nodo para pagar las tarifas de transacción de los nodos de tBTC. Pero este incidente no está relacionado con la vulnerabilidad del kernel de Linux. En el momento del incidente, el nodo relevante ya estaba fuera de línea, y el operador tampoco encontró evidencia de que se hubiera accedido al material de la clave de firma.
En Threshold Network, la cuenta que paga las tarifas es completamente diferente de las firmas colectivas requeridas para transferir Bitcoin puenteado. Según la documentación oficial, transferir tBTC requiere la colaboración de 51 de 100 firmantes para generar una firma, y ningún operador individual puede transferir fondos.
¿Se ha desanclado tBTC?
Según los datos de reservas, los 4.320 BTC mantenidos en reserva por Threshold Network corresponden a aproximadamente 4.185 tBTC en circulación, con un ratio de cobertura de reservas de aproximadamente 103,2%, lo que deja un superávit de reservas sobre el papel de aproximadamente 135 BTC.
Pero las reservas completas no significan que los usuarios puedan completar el canje en cualquier momento. Para los tenedores, en circunstancias normales tBTC puede cambiarse por BTC a través del protocolo, mientras que durante la suspensión del canje, los usuarios solo pueden buscar liquidez a través del mercado secundario.Esto significa que incluso si los activos subyacentes no se pierden, los canales de salida restringidos aún pueden crear un descuento de liquidez.
Pero hasta el cierre de esta edición, tBTC no ha mostrado un desanclaje evidente. CoinGecko muestra que tBTC cotiza a aproximadamente 78.460 dólares, mientras que BTC en Binance cotiza a aproximadamente 78.520 dólares. tBTC actualmente tiene un descuento de aproximadamente 0,11% respecto a BTC y aún mantiene básicamente su anclaje a BTC.
Cabe señalar que las cotizaciones agregadas no equivalen a los precios de ejecución reales de grandes operaciones. Especialmente con el canal de canje suspendido, la profundidad de negociación en cadena y el deslizamiento también merecen atención. Hasta el cierre de esta edición, según datos de Uniswap, 1 tBTC puede cambiarse por 78.437 USDT o 78.360 USDC, y el precio es básicamente el mismo al cambiarse por ETH.

Para Threshold, lo que debe resolverse ahora no es solo la reparación de la vulnerabilidad de los servidores de nodos, sino también evitar el riesgo de liquidez durante el período de suspensión. Hasta el cierre de esta edición, Threshold no ha anunciado un tiempo de recuperación claro y solo declaró que reabrirá el puente entre cadenas después de completar el mantenimiento de seguridad, restaurar las operaciones de los nodos y confirmar el uso de sistemas parcheados. Pero el hecho de que no se haya producido ninguna pérdida de fondos sigue siendo la noticia positiva más importante en la actualidad.