En resumen
- Trezor comunicó a sus socios que su autorización como revendedores finaliza el 1 de enero de 2027, y que no les enviará nuevo stock, afirmando que no hay evidencia de que sus dispositivos hayan sido comprometidos.
- El equipo Donjon de Ledger afirma que las carteras vendidas por el revendedor del sudeste asiático CryptoBilis contenían un implante que captura las frases de recuperación desde la pantalla y las envía por LTE.
- El investigador onchain Specter rastreó más de 86 millones de dólares en presuntos robos, una cifra que Ledger dice no haber verificado.
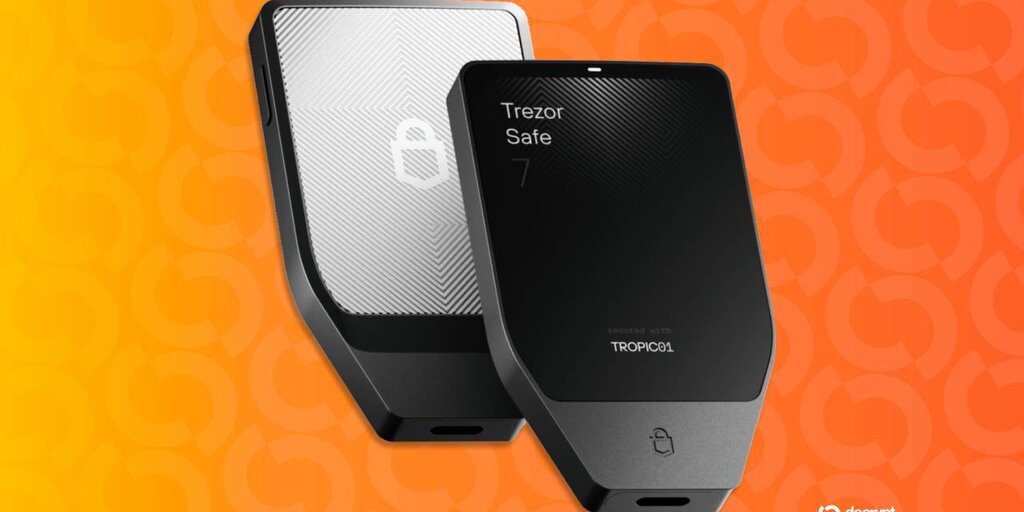
Trezor está recortando su red de revendedores autorizados, comunicando a sus socios que su autorización finaliza el 1 de enero de 2027, días después de que el fabricante rival de carteras de hardware Ledger iniciara una investigación que finalmente confirmó un implante espía oculto en carteras de criptomonedas vendidas a través de una tienda de terceros.
La empresa anunció la medida en X el martes, diciendo que “no hay ni una sola pieza de evidencia” de que los dispositivos Trezor hayan sido comprometidos. Describió el recorte como un paso preventivo tomado por precaución.
“Tras los recientes incidentes en la cadena de suministro, decidimos reducir el número de revendedores para poder verificar de manera más efectiva a aquellos con quienes trabajamos”, escribió Trezor.
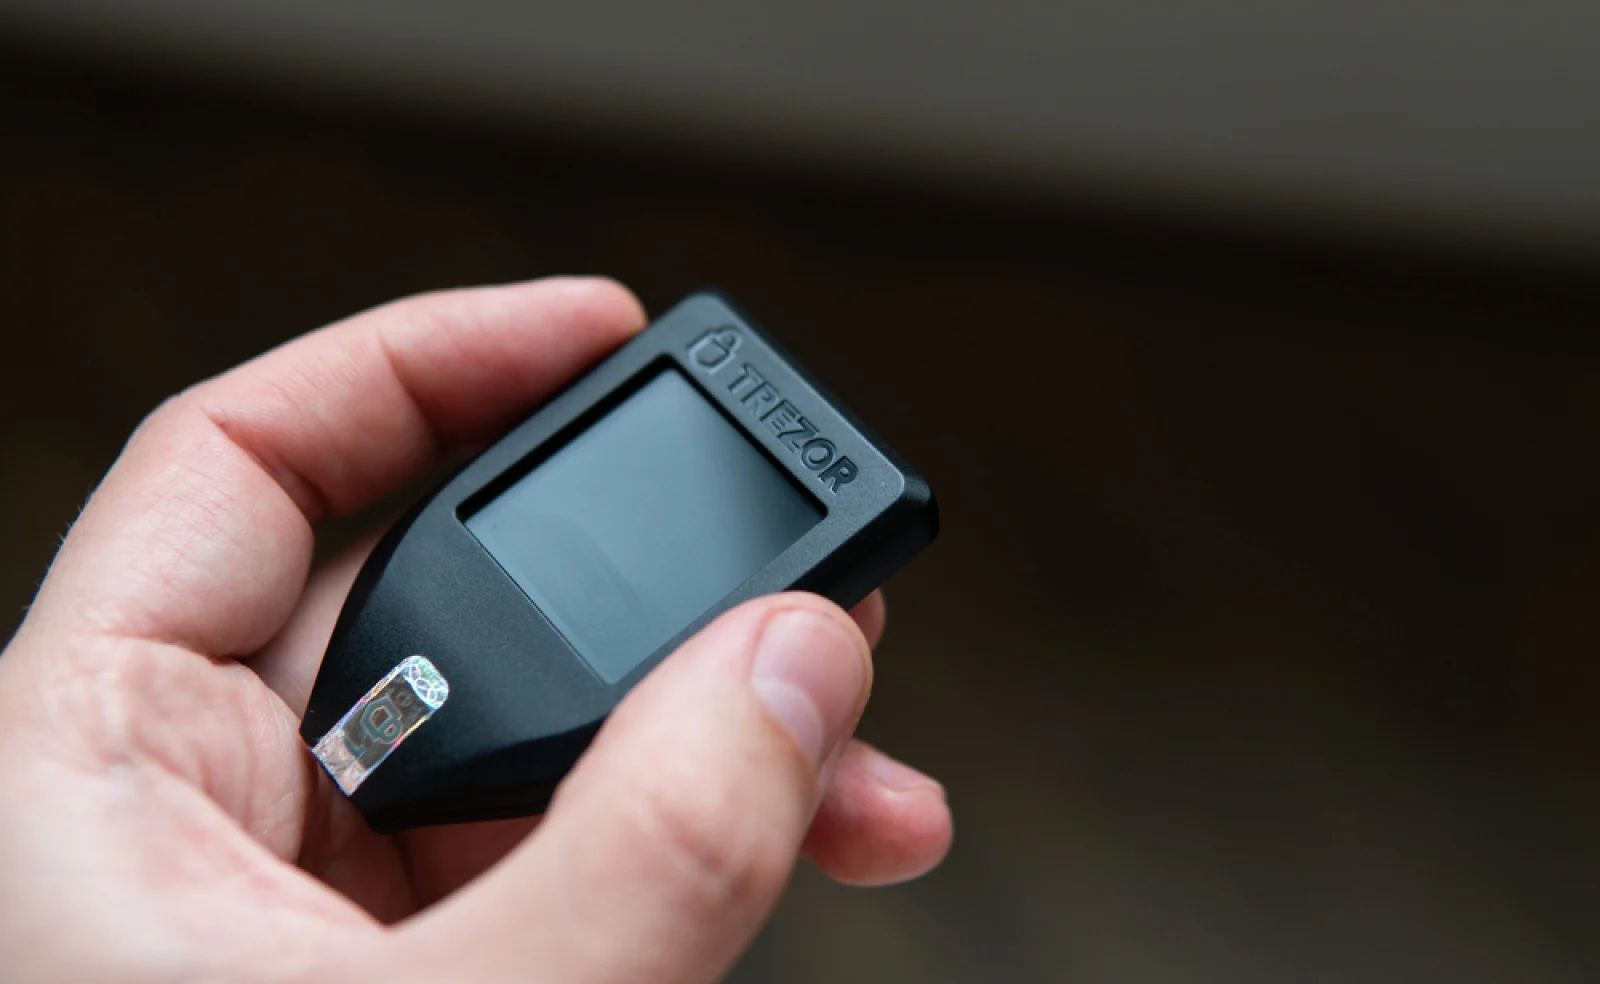
Una cartera de hardware es un pequeño dispositivo que mantiene las claves secretas de tus criptomonedas fuera de línea, lejos de los hackers. Configurar una genera una frase de recuperación de 24 palabras que funciona como una contraseña maestra: quien tenga esas palabras puede vaciar la cartera desde cualquier parte del mundo.
El equipo de seguridad Donjon de Ledger afirma que las carteras vendidas por CryptoBilis, un revendedor del sudeste asiático, contenían un componente no autorizado que lee la pantalla y decodifica la frase de recuperación cuando esta aparece. El implante espía luego envía las palabras a través de LTE, la misma red de datos móviles que usa tu teléfono, mediante una eSIM, una tarjeta SIM integrada en el hardware. Ledger afirma que el implante no altera el chip que almacena las claves ni el sistema operativo del dispositivo, por lo que una cartera manipulada se ve y funciona con normalidad.
El CCO de Trezor, Danny Sanders, compartió la carta que la empresa envió a aquellos proveedores que Trezor está dejando de lado. “Si recibes esta carta, tu autorización termina el 1 de enero de 2027. En esa fecha te eliminaremos de nuestra lista de revendedores autorizados de Trezor”, dice la carta. “Lo siento. Esta decisión no dice nada sobre tu esfuerzo ni sobre la forma en que nos representaste”.
BitcoinBTC · USD
$83,555−2.37%
Oct 6Oct 8Oct 10Oct 11Oct 13
$85.7k$84.1k$82.4k$80.7k
24h HighHigh$84,074
24h LowLow$81,018
VolVol$1.3B
Proyecciones del mercadoCuotas por Myriad
Hoy$82,000 a $84,000$82k–$84k51% de probabilidadEsta semanaPor debajo de $84,000Por debajo de $84k56% de probabilidad
 →
Compra Bitcoin con USDT
Desarrollado por Jupiter
Esta es una medida de precaución para proteger nuestra cadena de suministro y a nuestros clientes”, escribió. “Si las cosas cambian en el futuro, lo revisaremos”.
Los revendedores afectados no recibirán nuevo stock, pero pueden seguir vendiendo lo que tienen durante el Black Friday y la temporada navideña. Sanders dijo que la decisión solo refleja cuántos socios puede verificar minuciosamente Trezor por sí misma.
Ni la publicación ni la carta dicen cuántos revendedores se ven afectados. Trezor dice que revisó cada país por su cuenta, sopesando los ingresos y la distribución frente a su propia presencia allí, y que los revendedores que permanezcan enfrentarán un marco legal actualizado y reglas más estrictas sobre cómo se obtienen, almacenan y manejan los dispositivos.
Trezor dijo en X a principios de esta semana que CryptoBilis ya estaba fuera de su lista de vendedores y que no había recibido informes de Trezors manipulados provenientes del minorista.
Hola, no lo abras. Forzar la apertura de la carcasa puede dañar el dispositivo, y si es un Safe 7, la batería incorporada hace que eso sea realmente riesgoso. Si algo de tu dispositivo te preocupa, comunícate a través de https://t.co/wzwW038oLv, y lo revisaremos.
Estamos investigando activamente el…
— Trezor (@Trezor) 12 de octubre de 2026
En mayo de 2022, Trezor advirtió que se estaban vendiendo carteras Model T falsificadas en un mercado ruso por un vendedor que no era un revendedor autorizado. Los dispositivos habían sido abiertos, vueltos a sellar y equipados con componentes internos reemplazados, y Trezor dijo que las frases de recuperación que generaban eran predecibles o predefinidas, lo que significa que alguien más ya podría conocer las palabras.
El consejo de Trezor en ese entonces era comprar solo en su tienda oficial o en un revendedor autorizado. La segunda opción es la red que ahora está reduciendo.
En agosto, el socio de envíos ShipMonk expuso datos de clientes de Trezor tras un acceso no autorizado, y la actualización de septiembre de Trezor situó el total en 80.689 clientes. Trezor dice que sus sistemas, dispositivos, claves privadas y copias de seguridad de carteras no se vieron afectados.
Ledger dijo a cualquiera que haya comprado a CryptoBilis en los últimos 90 días que no configure su dispositivo, y dijo a quienes ya lo hicieron que muevan sus fondos a una nueva frase semilla en un dispositivo comprado a Ledger. Ledger y Trezor han advertido cada uno a los compradores contra los vendedores no autorizados.