La plataforma de apuestas con criptomonedas Gamdom ha sido blanco del grupo de extorsión cibernética WhiteArmor, que afirma haber accedido a más de 15,4 millones de cuentas de usuarios y exige 15 millones de dólares en Bitcoin para resolver la presunta brecha.
Resumen
- WhiteArmor afirma haber accedido a más de 15,4 millones de cuentas de usuarios de Gamdom a través de una antigua cuenta de máquina interna que supuestamente conservó privilegios administrativos durante años.
- El grupo de extorsión cibernética exige 15 millones de dólares en Bitcoin y ha publicado una muestra que contiene 100 registros de cuentas como prueba de su presunto acceso.
- El fundador de Gamdom, Felix Romer, ha cuestionado el alcance de la presunta brecha, sosteniendo que los atacantes accedieron solo a unos pocos cientos de cuentas en lugar de a toda la base de datos.
- Las acusaciones siguen a una explotación de la hot wallet del 13 de octubre que, según se informa, le costó a Gamdom entre 3 millones y 4,2 millones de dólares en criptomonedas.
Según una publicación del 26 de octubre compartida por la cuenta de monitoreo de ciberseguridad Dark Web Informer, WhiteArmor afirma poseer toda la base de datos de usuarios de Gamdom, que contiene 15.420.003 cuentas distribuidas en 146 columnas de base de datos.
El grupo ha publicado una muestra que contiene 100 registros de cuentas como prueba de su presunto acceso, mientras amenaza al casino en línea con una demanda de rescate de varios millones de dólares.
Las últimas acusaciones siguen a un hackeo separado de una cartera de criptomonedas a principios de este mes que, según se informa, le costó a Gamdom entre 3 millones y 4,2 millones de dólares.
WhiteArmor afirma tener acceso a toda la base de datos de usuarios de Gamdom
En un mensaje publicado en su sitio de filtraciones el 26 de octubre, WhiteArmor afirmó que obtuvo acceso a los sistemas de Gamdom a través de una antigua cuenta de máquina interna que había conservado privilegios administrativos durante años.
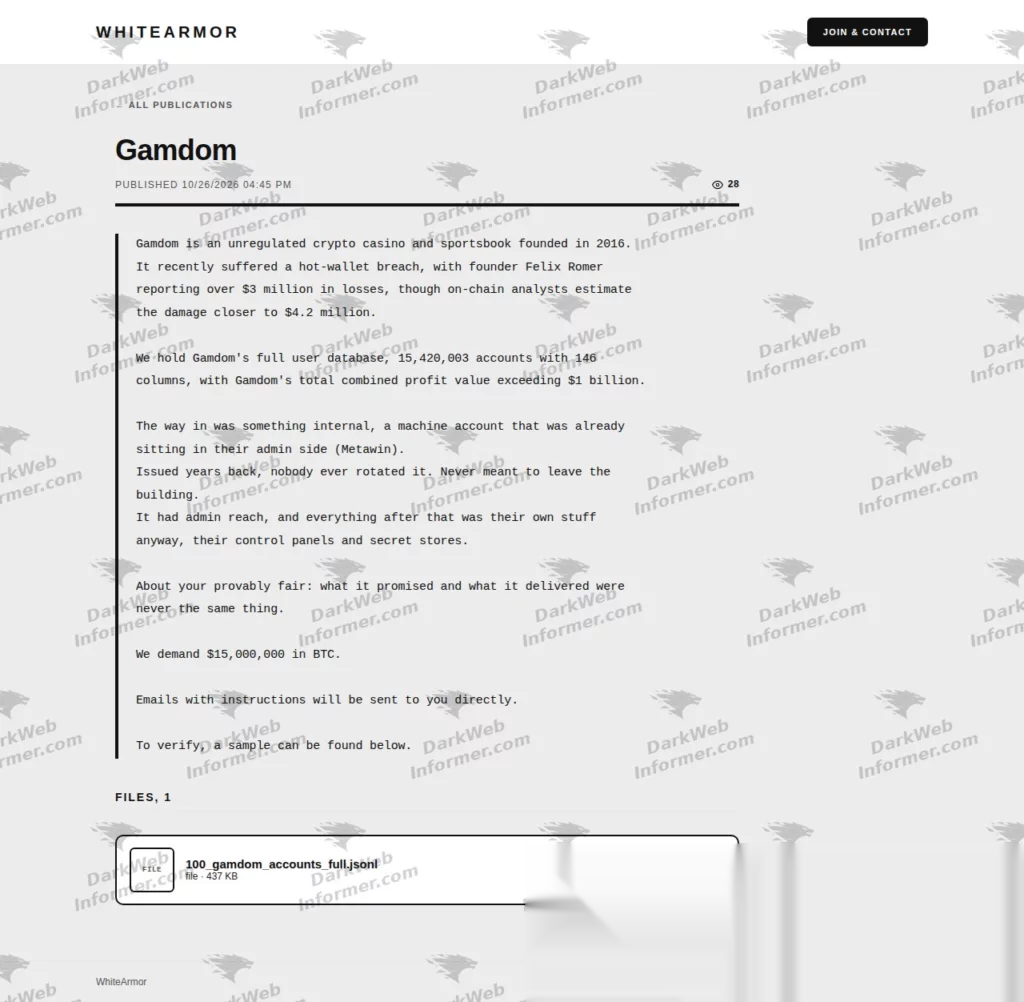
Demanda de rescate de WhiteArmor. Fuente: X/DarkWebInformer
El grupo identificó la cuenta como perteneciente a Metawin, afirmando que sus credenciales nunca se habían rotado y que todavía proporcionaba acceso a paneles de control internos y almacenes de datos sensibles.
Según el mensaje, la cuenta había sido emitida años antes pero permaneció activa, permitiendo a los atacantes moverse por sistemas que normalmente estarían restringidos a administradores.
WhiteArmor afirma que la base de datos contiene más de 15,42 millones de cuentas y 146 columnas de información, aunque no ha proporcionado un desglose público completo de los campos de datos supuestamente obtenidos.
Los atacantes afirmaron además que los valores de ganancias combinados asociados con las cuentas superaban los 1.000 millones de dólares, sin explicar cómo se calculó esa cifra ni qué período abarcaba.
Como prueba, el grupo publicó un archivo JSON descargable etiquetado como contenedor de 100 cuentas de Gamdom, con la muestra listada en aproximadamente 437 KB.
El mensaje exige 15 millones de dólares en Bitcoin y afirma que las instrucciones de pago se entregarán directamente a la empresa por correo electrónico.
El fundador de Gamdom, Felix Romer, ha cuestionado el alcance del presunto compromiso, sosteniendo que los atacantes no extrajeron la base de datos completa de la plataforma.
Según el relato de Romer, el incidente implicó un acceso limitado que afectó a unos cientos de cuentas, mientras que la empresa cerró servidores tras el ataque anterior para proteger la información de los clientes.
WhiteArmor emerge como un nuevo grupo de extorsión cibernética
WhiteArmor es una operación de extorsión cibernética relativamente nueva que comenzó a aparecer en plataformas de monitoreo de ciberseguridad en octubre de 2026.
Los registros de inteligencia de amenazas de HackerFeeds muestran que el grupo apareció por primera vez en sus listados de víctimas rastreadas el 21 de octubre, solo cinco días antes de que se publicara la demanda de rescate de Gamdom.
La operación se ha presentado como un grupo de robo de datos y, según se informa, ha estado reclutando hackers y especialistas en seguridad mediante un programa de afiliados.
Su acuerdo publicitado permite a los atacantes participantes quedarse con el 95% de los pagos de rescate exitosos, dejando el 5% restante para el grupo.
WhiteArmor ha reclamado la responsabilidad de brechas que involucran a varias otras empresas, incluidas Whirlpool, J.B. Hunt y LoveSac, aunque esos listados no establecen que las presuntas intrusiones hayan tenido éxito.
Gamdom perdió previamente millones en un hackeo de monedero cripto
La presunta compromisión de la base de datos se produce tras un incidente del 13 de octubre que involucró el monedero caliente de criptomonedas de Gamdom, que resultó en la pérdida de varios millones de dólares en activos digitales.
Tras el incidente, el fundador Felix Romer, según se informa, situó las pérdidas iniciales en más de 3 millones de dólares, mientras que los analistas de blockchain estimaron que los fondos robados podrían valer cerca de 4,2 millones de dólares.
Los monederos calientes están conectados a internet para procesar transacciones, lo que los hace útiles para retiros y otras operaciones rutinarias, pero los expone a riesgos de seguridad diferentes a los del almacenamiento sin conexión.
El incidente anterior atrajo la atención del investigador de blockchain ZachXBT, quien posteriormente identificó fondos asociados con el exploit de Gamdom mientras examinaba una presunta actividad de blanqueo de criptomonedas.
Como informó previamente crypto.news, una investigación del 20 de octubre vinculó los activos robados con FreedomXMR, un servicio de intercambio de criptomonedas que opera en Hyperliquid Core.
ZachXBT descubrió que más del 87% de los fondos entrantes del servicio estaban asociados con presuntas actividades ilícitas, incluidos pagos de rescate, exploits, malware y ataques de ingeniería social.
Su investigación rastreó más de 20 millones de dólares en transacciones conectadas con incidentes identificados, incluido el exploit de Gamdom y ataques que involucran a DCENT Wallet, Fetch.ai y Axelar.
El investigador examinó transferencias entrantes históricas superiores a 10.000 dólares e identificó más de 3.000 depósitos de intercambio conectados con las operaciones del servicio.