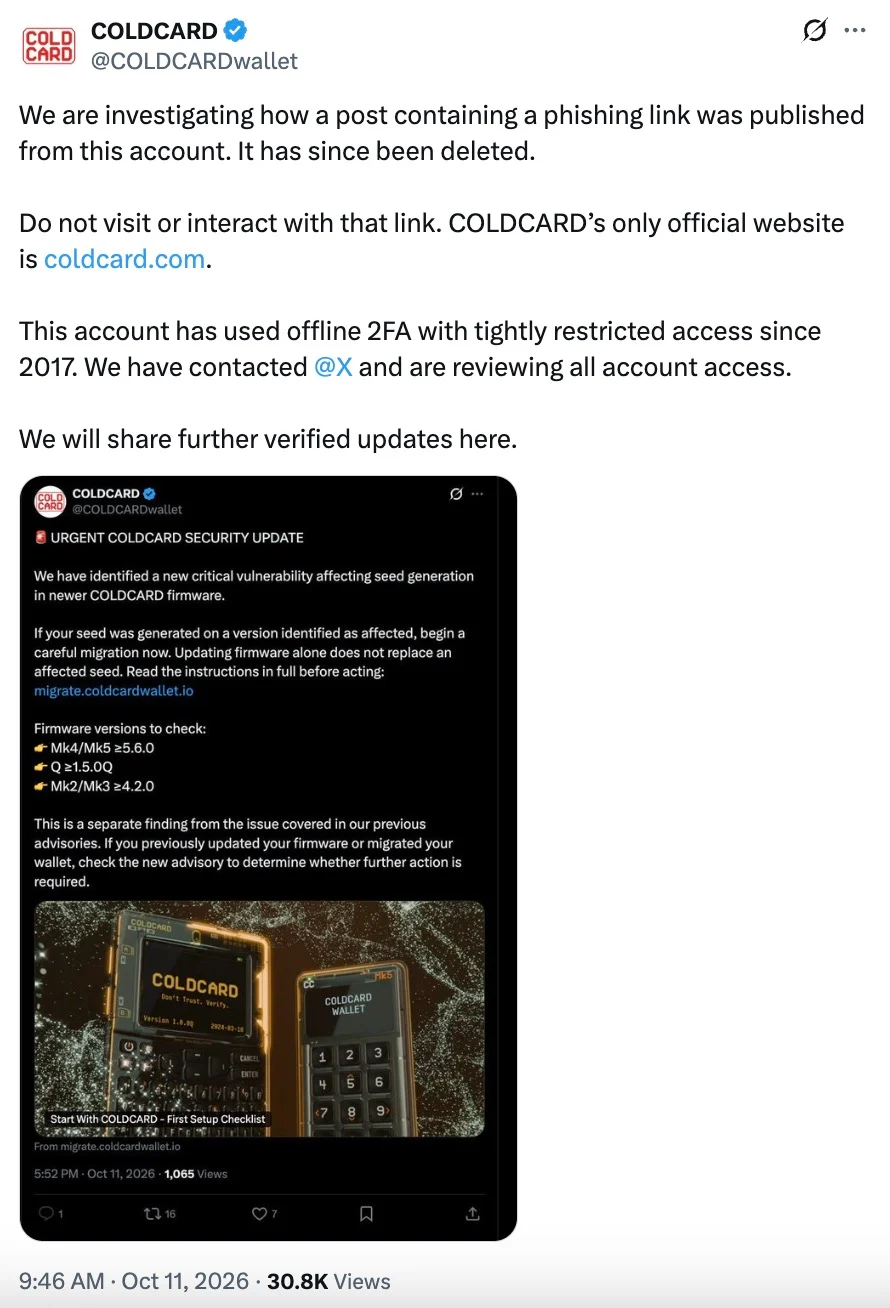
Le compte X officiel du fabricant de portefeuilles matériels Bitcoin Coldcard a été compromis. Le 11 octobre 2026, des attaquants ont publié un faux avis au nom de la marque, affirmant une « vulnérabilité critique du firmware » affectant les modèles Mk4, Mk5 et Q, et exhortant les utilisateurs à déplacer immédiatement leurs fonds via un site de phishing.
La publication est apparue dans un contexte d'anxiété sans précédent au sein de la communauté crypto. Les pirates ont exploité le contexte du récent désastre de la marque pour rendre l'arnaque plus convaincante. La publication a ensuite été supprimée.
Pourquoi le faux avis était si convaincant
La raison est que Coldcard a connu la plus grande crise de son histoire fin juillet 2026. En raison d'une erreur de l'éditeur de liens dans le code de l'appareil, les portefeuilles ont été générés avec une entropie (caractère aléatoire) faible. Au lieu d'utiliser un véritable générateur de nombres aléatoires (TRNG), le système s'appuyait sur un algorithme logiciel vulnérable. Les pirates ont craqué les portefeuilles hors ligne par des attaques par force brute et ont vidé les adresses sans aucun phishing.
La première vague de vols a commencé le 30 juillet 2026, avec des pertes totales estimées à environ 1 600–1 800 BTC (environ 100–130 millions de dollars à l'époque), ce qui en fait l'un des plus grands incidents d'auto-conservation de l'année.
Coinkite, le fabricant du portefeuille, a réagi en publiant d'urgence des versions de firmware corrigées : 4.2.0 pour Mk3, 5.6.0 pour Mk4/Mk5 et 1.5.0Q pour Q. Cependant, la mise à jour logicielle n'a pas corrigé automatiquement les portefeuilles existants. Les utilisateurs ont dû générer manuellement de nouvelles phrases de récupération et migrer leurs actifs.
Cette procédure douloureuse était précisément ce que les escrocs ont imité le 11 octobre. Ils ont listé exactement les mêmes versions de firmware « corrigées » dans leur publication de phishing pour déclencher la panique et encourager les utilisateurs à transférer leurs fonds vers les adresses des attaquants.
L'intrigue entourant le dernier incident est que les représentants de Coldcard n'ont trouvé absolument aucune preuve d'une violation dans leurs propres systèmes. L'entreprise a déclaré que ses journaux ne contenaient aucun enregistrement de connexions ou de sessions non autorisées, et que ses propres identifiants et sa méthode d'authentification à deux facteurs (2FA) hors ligne, utilisée depuis 2017, restaient sécurisés.
Les développeurs ont également cité des rapports faisant état de la vente d'accès aux outils internes de X sur les marchés du dark, bien qu'aucune preuve indépendante n'ait encore confirmé un lien. Le risque de perdre des fonds ne s'applique probablement qu'aux utilisateurs qui ont paniqué et saisi manuellement leurs phrases de récupération de 24 mots sur la page de phishing.