Auteur : imToken
Si au cours de la dernière décennie, la responsabilité principale des portefeuilles crypto était de gérer les clés privées, de signer des transactions et d'afficher les actifs, alors à l'avenir, les portefeuilles pourraient devoir assumer davantage.
Les utilisateurs ne veulent plus payer le Gas séparément pour chaque transaction, veulent accomplir des opérations en plusieurs étapes avec une seule signature, veulent payer les frais avec des stablecoins, et souhaitent même échapper à la dépendance absolue à une seule clé privée grâce à la récupération sociale, aux clés de session et à une gestion flexible des permissions.
Derrière ces demandes, elles pointent toutes vers la même direction technique : l'Abstraction de Compte (AA).
Avec le développement de solutions telles que EIP-7702 et ERC-4337, les comptes Ethereum évoluent progressivement du modèle d'exécution de transactions relativement figé du passé vers un système de comptes plus flexible et programmable.
Mais les problèmes suivent.
Lorsqu'un compte peut non seulement recevoir des actifs et signer des transactions, mais aussi exécuter une logique de contrat intelligent complexe, gérer différents niveaux d'autorisation, et même faire payer le Gas par des tiers en son nom, les utilisateurs gagnent-ils réellement plus de contrôle, ou introduisent-ils davantage de risques de sécurité qu'ils ne peuvent comprendre ?
De l'EOA à l'AA : pourquoi les comptes Ethereum doivent-ils devenir « programmables » ?
Pour comprendre l'abstraction de compte, il faut d'abord revenir au modèle de compte le plus fondamental d'Ethereum.
Pendant longtemps, les utilisateurs ordinaires ont principalement utilisé des EOA (Externally Owned Accounts), qui sont contrôlés par des clés privées. Les utilisateurs signent les transactions avec des clés privées ; la structure globale du compte est simple, les relations de permission sont claires, et le chemin d'exécution des transactions est relativement facile à comprendre.
Mais cette conception présente également certaines limites en matière d'expérience.
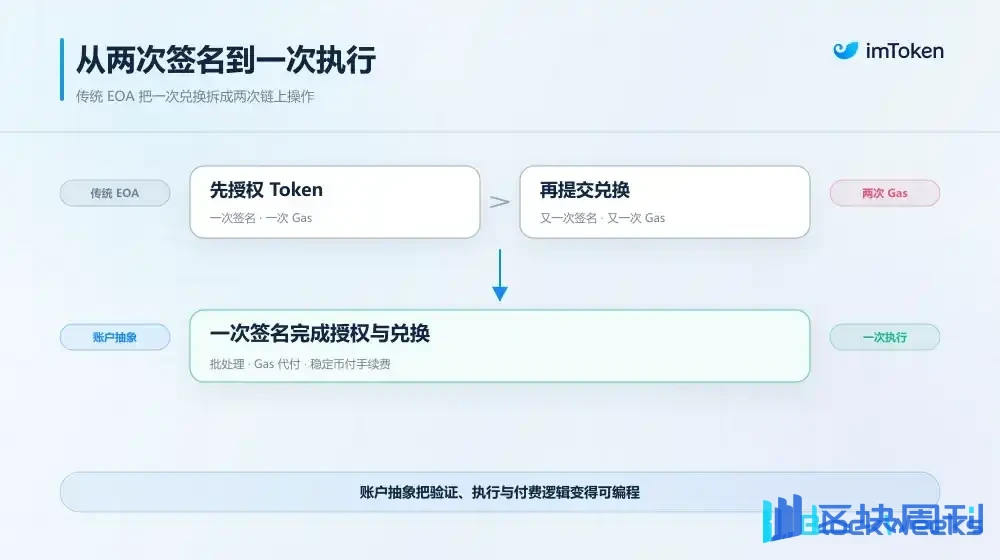
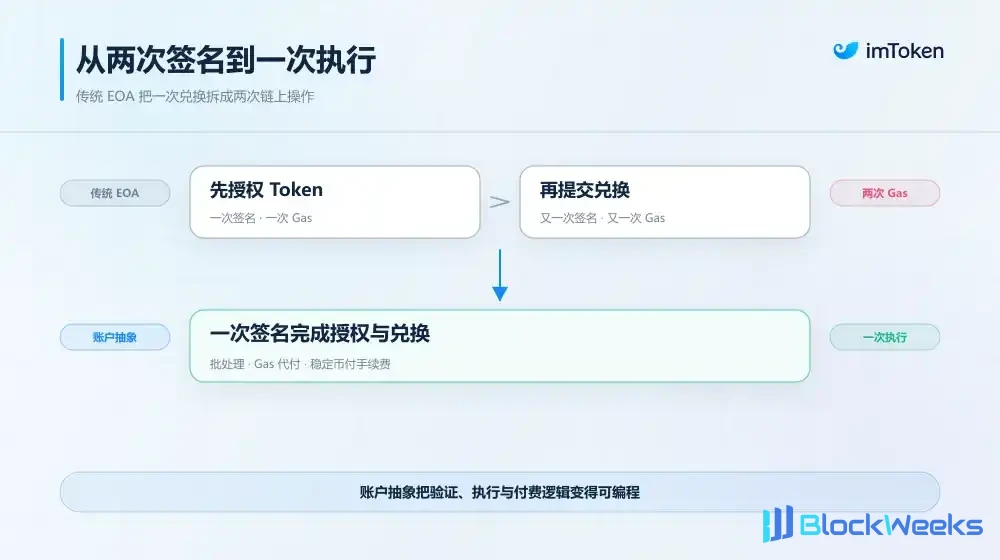
Par exemple, si un utilisateur souhaite effectuer un échange de tokens sur Uniswap, il doit souvent d'abord approuver le Token ERC-20 puis soumettre la transaction d'échange, ce qui signifie deux opérations on-chain indépendantes, deux signatures et deux paiements de Gas.
Si un utilisateur souhaite payer le Gas avec de l'USDT, ou faire supporter les frais de transaction par une application, un EOA traditionnel ne peut pas non plus accomplir directement ces choses grâce à la logique de vérification propre au compte.
Plus important encore, quiconque détient la clé privée détient essentiellement le contrôle total du compte. Il est difficile pour les utilisateurs de définir directement des limites de dépenses quotidiennes au niveau du compte, de restreindre les permissions des applications, ou de configurer différentes règles de signature pour différents scénarios d'utilisation.
Ce que l'AA tente de changer, ce sont précisément ces limites.
Son idée centrale est de rendre programmables la vérification, l'exécution et la logique de paiement des frais du compte, afin que les utilisateurs ne dépendent plus uniquement d'un ensemble fixe de règles de signature par clé privée, mais puissent définir selon leurs besoins comment le compte vérifie l'identité, exécute les opérations et paie les frais (Lecture complémentaire : « La « taxe de compte » de 3,35 milliards de dollars : quand l'EOA devient un coût systémique, que peut apporter l'AA au Web3 ? »)
En fin de compte, la plus grande valeur de l'abstraction de compte est qu'elle permet aux portefeuilles d'effectuer des opérations difficiles à réaliser par le passé, mais d'un point de vue de la sécurité, c'est précisément là que le problème apparaît également.
Après tout, auparavant, les utilisateurs devaient seulement se concentrer sur la question de savoir s'ils signaient une transaction correcte et si la signature était exploitée malveillamment ; tandis que dans un système de compte intelligent, une autorisation d'apparence ordinaire peut impliquer le code d'exécution du compte, des modules de permission, des services de paiement tiers et la collaboration entre plusieurs rôles différents.
Ce que l'utilisateur voit peut n'être qu'une simple confirmation, mais ce qui se produit réellement peut être un changement dans toute la logique de contrôle du compte.
De ce point de vue dialectique, les comptes EOA traditionnels semblent certes fastidieux en termes d'expérience, mais ils ont longtemps offert à l'ensemble du monde crypto un dividende de sécurité facilement sous-estimé : la relative certitude des relations de contrôle du compte et des règles de vérification.
Les utilisateurs détiennent les clés privées et signent directement pour autoriser les transactions. Bien que les risques de fuite de clé privée, d'approbations malveillantes et d'hameçonnage existent toujours, le compte lui-même n'a pas besoin de charger une logique de contrat intelligent complexe pour statuer sur la vérification et l'exécution de chaque transaction.
L'AA brise cette structure unique.
L'autre face de la commodité de l'AA : quand les comptes perdent leur « certitude »
Lorsque les comptes disposent d'une programmabilité renforcée et de capacités d'exécution par lots, ce que les utilisateurs signent par erreur peut ne plus être seulement une approbation pour un certain token, mais peut aussi impliquer une délégation de compte, des modules d'exécution et des permissions opérationnelles plus larges. Une fois que ces permissions manquent de limites claires, le risque se propagera rapidement d'une transaction unique à l'ensemble du compte.
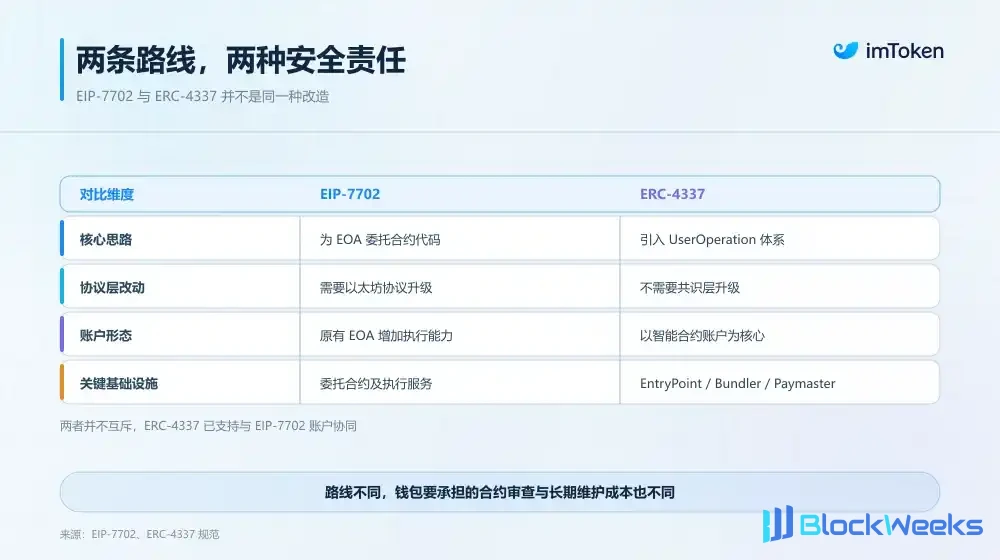
C'est aussi pourquoi, dans la voie de l'AA, bien que l'EIP-7702 et l'ERC-4337 améliorent tous deux l'expérience du compte, l'exposition au risque qu'ils révèlent au niveau de la sécurité du portefeuille est complètement différente. Il convient de noter que les deux ne sont pas des solutions complètement mutuellement exclusives ; la seconde a déjà intégré un support de compatibilité pour la première. Ils sont discutés séparément ici principalement pour comprendre leurs méthodes typiques respectives de mise en œuvre des comptes et les différents défis auxquels ils font face au niveau de la sécurité produit.

EIP-7702 : une autorisation peut modifier toute la frontière comportementale du compte
La proposition de sécurité la plus digne de vigilance dans l'EIP-7702 réside dans la délégation de compte.
En signant un message d'autorisation, un EOA aux règles initialement fixes peut se déléguer à une adresse de contrat intelligent déployée et fonctionner directement selon le code de ce contrat.
Un contrat entièrement audité avec des permissions strictes peut certes conférer aux comptes existants des capacités telles que les transactions par lots et le parrainage de Gas à faible coût ; mais une fois qu'il est délégué par erreur à un contrat malveillant ou à un contrat présentant de graves vulnérabilités, le risque pénétrera directement jusqu'aux actifs du compte.
Cela diffère clairement de l'interaction habituelle avec une DApp. Dans les applications DeFi, signer par erreur une approbation malveillante place généralement le risque d'abord dans le périmètre de permission défini par le Token spécifique, le montant de l'approbation et le contrat cible ; mais si l'utilisateur accorde un montant illimité, la perte peut également être très grave.
Dans le scénario de délégation de l'EIP-7702, en revanche, le code autorisé s'exécute directement dans le contexte du compte. Si le code délégué dispose de capacités de transfert d'actifs ou d'appel de contrats sans restriction, le risque peut s'étendre d'une approbation de token spécifique à l'ensemble du compte, affectant l'ETH, différents actifs ERC-20 et les opérations de transaction ultérieures.
Cependant, l'EIP-7702 ne prive pas la clé privée d'origine du contrôle de l'EOA. Même si l'utilisateur délègue le compte à un contrat doté d'une logique multisig, la clé privée d'origine peut toujours contrôler directement le compte, contournant certaines politiques de signature définies par le contrat délégué.
En d'autres termes, ajouter une capacité d'exécution de contrat intelligent à un EOA n'équivaut pas à resserrer automatiquement les contraintes de permission sur la clé privée sous-jacente. De même, bien que les utilisateurs puissent révoquer une délégation en ré-autorisant une adresse vide, l'action de révocation ne peut pas annuler les transferts d'actifs et les changements d'état on-chain déjà survenus.
Cela détermine également que les portefeuilles ne doivent jamais simplement considérer l'EIP-7702 comme une nouvelle méthode de signature ; ils doivent reconstruire toute une ligne de défense de sécurité autour de l'interface d'autorisation, de l'identification des contrats, de l'affichage des permissions, de la révocation des délégations et des invites de contrôle des risques.

ERC-4337 : les risques ne se limitent pas au contrat de compte
Contrairement à l'adaptation a posteriori des EOA existants, ERC-4337 divise la vérification du compte, l'exécution des transactions et le paiement du Gas en modules indépendants, offrant aux développeurs une marge de combinaison flexible, mais imposant aussi aux portefeuilles des coûts de gestion de composants plus complexes.
De sa création à son enregistrement on-chain, une UserOperation traverse généralement toute une chaîne de collaboration : le portefeuille génère l'opération et effectue la signature → le Bundler reçoit la UserOperation et réalise des vérifications hors chaîne via la logique de vérification simulée de l'EntryPoint → le Bundler regroupe les opérations ayant passé la vérification et les soumet à l'EntryPoint on-chain → l'EntryPoint exécute à nouveau la logique de vérification du compte et du payeur, puis, après validation, exécute l'opération réelle.
Si un parrainage de frais est impliqué, un Paymaster est également nécessaire pour participer à la vérification et au règlement des frais ; si un nouveau compte intelligent doit être créé, cela peut impliquer le déploiement et l'initialisation d'un contrat Factory.
À mesure que le nombre de composants augmente, les portefeuilles doivent simultanément relever des défis plus complexes de compatibilité, de fiabilité opérationnelle et d'audit de sécurité. En outre, parce qu'un compte intelligent n'est pas simplement un interrupteur de fonctionnalité installé sur un EOA existant, l'implémentation de son contrat, sa méthode de vérification de signature, sa configuration de modules, sa version d'EntryPoint et ses infrastructures de support influenceront tous profondément sa trajectoire d'évolution future.
À mesure qu'Ethereum progresse graduellement vers le Native AA, la manière dont les comptes existants restent compatibles avec le nouveau protocole, dont les permissions existantes sont migrées et dont les adresses de compte et les actifs maintiennent leur continuité doit être prise en considération à l'avance.
En fin de compte, pour les portefeuilles, le coût réel de l'intégration d'une technologie aujourd'hui n'a jamais été seulement le développement et le lancement, mais aussi la maintenance continue et le soutien au cours des années à venir.

De l'AA au niveau applicatif au Native AA : retenue et compromis dans la feuille de route technique
Après avoir clairement perçu la complexité sécuritaire et les coûts de maintenance qui sous-tendent les deux feuilles de route, le choix que doivent opérer les produits de portefeuille est en réalité devenu de plus en plus évident : l'adoption d'une technologie ne peut dépendre uniquement du nombre de fonctionnalités qu'elle permet d'activer, mais doit aussi peser la maturité technique, les seuils cognitifs des utilisateurs et la durabilité de l'architecture à long terme.
Prenons l'exemple de la pratique d'imToken en matière d'abstraction de compte : après avoir évalué plusieurs feuilles de route, l'équipe a opéré un compromis clair : maintenir une attitude prudente d'attente et d'observation vis-à-vis d'EIP-7702, tout en cessant les nouveaux investissements de productisation dans ERC-4337, et en déplaçant progressivement son axe de recherche vers l'abstraction de compte native d'Ethereum (Native AA).
Premièrement, concernant EIP-7702, sa capacité technique mérite d'être reconnue, mais il n'y a pas lieu de se précipiter pour la productiser entièrement.
Pour être réaliste, EIP-7702, déjà entré sur le réseau principal d'Ethereum, peut permettre aux comptes traditionnels d'acquérir des capacités telles que les transactions par lots et le parrainage de Gas, et ses améliorations en matière de conception d'ingénierie et d'expérience sont évidentes pour tous.
Toutefois, avant qu'elle ne soit véritablement ouverte aux utilisateurs ordinaires à grande échelle, plusieurs conditions préalables essentielles ne sont pas encore pleinement matures : les utilisateurs peuvent-ils comprendre intuitivement la différence entre la « délégation de compte » et une signature ordinaire ? L'industrie a-t-elle formé un consensus fiable sur l'audit de sécurité, les normes d'affichage des permissions et le sauvetage d'urgence des contrats délégués ?
Ces questions sont particulièrement importantes dans le scénario d'EIP-7702. Si un utilisateur ordinaire ne peut pas clairement comprendre ce que signifie l'autorisation qu'il signe, alors même si la technologie elle-même peut mettre en œuvre des politiques de sécurité complexes, elle risque de ne pas réellement améliorer le niveau de sécurité de l'utilisateur.
Par conséquent, imToken adopte une approche prudente d'attente et d'observation à l'égard de l'EIP-7702, et pour le moment ne se précipite pas pour l'introduire pleinement dans son système de produits, attendant patiemment que les implémentations concernées, les mécanismes de gestion des permissions et les pratiques du secteur fassent l'objet de tests à plus long terme. Cela relève également de l'espoir d'établir une frontière de sécurité plus fiable entre la capacité technique et la capacité réelle des utilisateurs à comprendre.
En revanche, l'ERC-4337 a déjà prouvé la faisabilité des comptes intelligents grâce à une vaste pratique de production, accumulant une expérience précieuse pour le secteur.
Mais considéré sur un cycle technologique plus long, lorsque la direction de développement d'Ethereum pointe progressivement et clairement vers un support natif au niveau du protocole, continuer à étendre les investissements de productisation autour de l'architecture d'abstraction de compte au niveau applicatif exige de réévaluer les coûts de maintenance continue de l'infrastructure périphérique, ainsi que les coûts de compatibilité et de migration susceptibles de survenir lors de la connexion future avec les capacités natives du protocole.
Par conséquent, la décision d'imToken d'arrêter les nouveaux investissements de productisation de l'ERC-4337 et de déplacer progressivement son axe de recherche vers le Native AA n'est pas un déni de la valeur technique de l'ERC-4337. Elle relève plutôt de l'espoir d'éviter d'empiler continuellement de la complexité sur l'architecture existante, et de consacrer plutôt des ressources limitées d'ingénierie et de recherche en sécurité davantage à la direction de l'abstraction de compte native, qui présente un potentiel de développement à long terme.
Ce choix fait également écho à la direction d'évolution du protocole d'Ethereum lui-même.
En février 2026, lors de la mise à jour de ses priorités de développement du protocole, la Fondation Ethereum a explicitement inscrit le Native AA parmi les efforts essentiels de la direction « Améliorer l'UX ». Son objectif à long terme est de faire des portefeuilles de contrats intelligents la forme de compte par défaut, tout en réduisant la dépendance à l'égard des infrastructures périphériques telles que les Bundlers et les Relayers, ainsi que les surcoûts de Gas qui en découlent.
Parmi les propositions techniques spécifiques, l'EIP-8141 (Frame Transactions) constitue actuellement l'une des directions représentatives à surveiller. Elle tente de scinder la vérification des transactions, l'autorisation de paiement des frais et l'exécution réelle des opérations en différentes étapes, permettant aux comptes de définir leurs règles de vérification et leurs modes de paiement au moyen de leur propre logique, offrant ainsi une nouvelle voie de mise en œuvre pour le support natif des comptes intelligents au niveau du protocole.
Bien entendu, l'EIP-8141 est encore au stade de Draft, et il reste encore un long chemin à parcourir avant un déploiement formel et une application à grande échelle. Le Native AA ne signifie pas non plus que les risques de sécurité disparaîtront automatiquement. Le code de vérification des comptes nécessite toujours des audits rigoureux, et les nouveaux mécanismes de vérification des transactions et de paiement des frais doivent également faire l'objet de tests suffisants.
Mais du point de vue de l'architecture à long terme, comparé à l'ajout continu de fonctionnalités sur la couche intermédiaire existante et au maintien de relations de compatibilité complexes, déployer à l'avance l'architecture de sécurité sur une base de protocole plus native et unifiée est manifestement plus conforme à la considération d'imToken en matière de sécurité des portefeuilles à long terme.
Remarques finales
Des premières signatures par clé privée aux transactions par lots d'aujourd'hui, en passant par le parrainage de Gas, les clés de session et les comptes intelligents, l'abstraction de compte élargit continuellement les limites de capacité des portefeuilles crypto.
Mais quelle que soit l'évolution de la forme technique, la valeur la plus essentielle d'un portefeuille n'a jamais changé : il doit non seulement permettre aux utilisateurs d'effectuer davantage d'opérations, mais aussi garantir que, dans chaque interaction, les utilisateurs sachent toujours clairement ce qu'ils ont autorisé et qui contrôle réellement leurs actifs.
Pour revenir à la pratique produit concrète, c'est aussi la logique sous-jacente du compromis clair qu'imToken a récemment opéré sur la feuille de route technique de l'abstraction de compte : maintenir une attitude prudente d'attente et d'observation à l'égard de l'EIP-7702, en attendant un protocole et un paradigme de sécurité plus stables à long terme ; en même temps, arrêter les nouveaux investissements de productisation dans l'ERC-4337 et déplacer progressivement son axe de recherche vers le Native AA.
Il ne s'agit pas d'abandonner l'innovation en matière d'abstraction de compte. Au contraire, il s'agit d'un choix pragmatique fondé sur la sécurité des actifs des utilisateurs, la maturité technique et l'évolution de l'architecture à long terme, afin de ne pas traduire prématurément la complexité de protocoles encore en période de transition en risques pour les actifs et en coûts de migration pour les utilisateurs ordinaires.
L'évolution des comptes d'Ethereum est une course de fond. Sur la voie vers l'abstraction de compte native, évaluer soigneusement la maturité technique et les risques de sécurité peut être plus important que de rechercher un déploiement rapide des fonctionnalités.