BloomTrading obiecał zwrócić środki dziewięciu dotkniętym portfelom po doniesieniach, że prawie 1 milion dolarów w Solanie został wyprowadzony od użytkowników jego bota do handlu kryptowalutami.
Podsumowanie
- Śledczy blockchain powiązali około 9 408 SOL w podejrzanych transferach z 49 rzekomo dotkniętymi portfelami.
- BloomTrading zobowiązał się do pełnego zwrotu środków dla dziewięciu portfeli, jednocześnie badając możliwe naruszenie bezpieczeństwa przez stronę trzecią.
- Jedna z rzekomych ofiar straciła 1 636 SOL, o wartości około 166 000 dolarów w czasie incydentu.
- Platforma nie potwierdziła przyczyny wyprowadzenia środków ani nie pogodziła różnych liczb ofiar.
BloomTrading w oświadczeniu z 26 października poinformował, że w pełni zrekompensuje dziewięć dotkniętych portfeli, transferując środki zastępcze na nowe adresy wskazane przez ich właścicieli.
Ogłoszenie nastąpiło po skargach traderów Solany, którzy odkryli nieautoryzowane wypłaty z portfeli powiązanych z zautomatyzowaną platformą handlową.
Osobno śledczy blockchain oszacowali, że 9 408 SOL, o wartości około 954 000 dolarów, trafiło na adres podejrzany o odbieranie skradzionych kryptowalut od 49 ofiar.
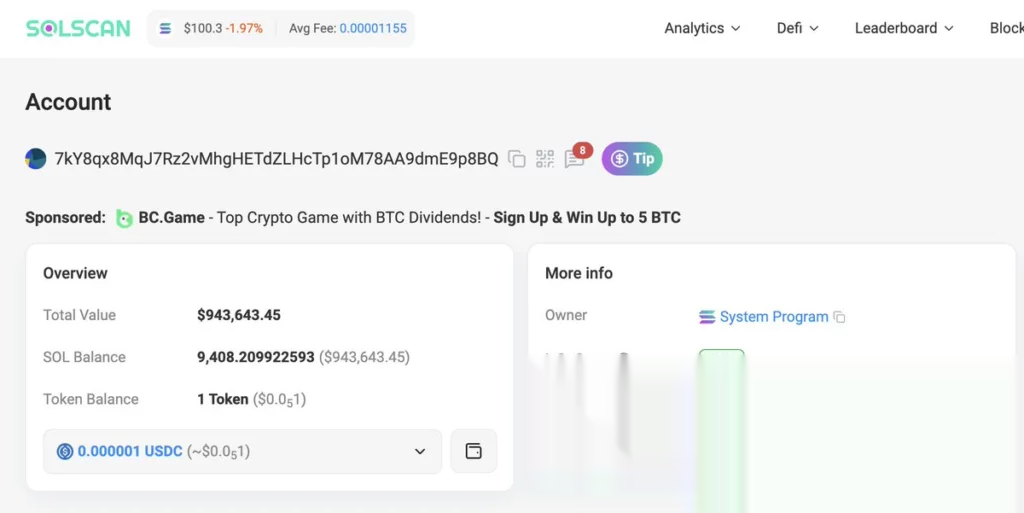
Użytkownicy BloomTrading zgłaszają kradzież prawie 1 miliona dolarów w SOL
Doniesienia o podejrzanym naruszeniu zaczęły krążyć, gdy kilku traderów udostępniło adresy portfeli i zapisy transakcji pokazujące nieoczekiwane wypłaty.
Konto monitorujące blockchain Onchain Lens zidentyfikowało około 9 408 SOL przelanych od 49 podejrzanych ofiar, przy czym największa indywidualna strata wyniosła 1 636 SOL, o wartości około 166 000 dolarów w tamtym czasie. Szacunek obejmuje transakcje powiązane z jednym podejrzanym adresem odbiorczym, co oznacza, że ostateczna strata może być wyższa.
W osobnym poście Domy zgłosił kolejny nieoczekiwany transfer o wartości około 64 000 dolarów i udostępnił referencję transakcji Solscan.
Inny trader, Pikalosi, opisał straty dotykające członków społeczności handlowej Solany, w tym skargi dotyczące Domy'ego i innego konta. Trader zaapelował do innych, aby nie obwiniali ofiar za ich strategie handlowe.
BloomTrading obiecuje zwroty dla dziewięciu dotkniętych portfeli
Po skargach BloomTrading poinformował, że zwróci środki właścicielom dziewięciu dotkniętych portfeli bezpośrednio poprzez nowo wyznaczone, bezpieczne adresy.
Firma odrzuciła sugestie, że użytkownicy muszą zorganizować społecznościowy fundusz pomocy, twierdząc, że zamierza sama pokryć straty.
„Nadal aktywnie badamy pierwotną przyczynę” – stwierdził BloomTrading, przyznając, że dochodzenie sprawdzi, czy doszło do naruszenia bezpieczeństwa u zewnętrznego dostawcy usług.
Zobowiązanie do zwrotu nie oznacza, że rekompensata już dotarła do użytkowników. BloomTrading nie ujawnił harmonogramu płatności, całkowitej kwoty, którą zamierza zwrócić, ani metody weryfikacji roszczeń.
Jego identyfikacja dziewięciu dotkniętych portfeli różni się od 49 podejrzanych ofiar wymienionych we wstępnym monitoringu blockchain. Ani oświadczenie firmy, ani dostępne dowody transakcyjne nie wyjaśniają, czy większa liczba obejmuje niepowiązane adresy, dodatkowych użytkowników, czy transakcje poza potwierdzonym dochodzeniem.
Doniesienia wskazują, że niektóre usługi handlowe zostały tymczasowo wstrzymane podczas dochodzenia prowadzonego przez firmę. Dokładne funkcje, których to dotyczyło, oraz ich status przywrócenia nie zostały niezależnie potwierdzone.
Zaimportowane klucze prywatne budzą pytania o bezpieczeństwo portfeli
Kilka skarg dotyczyło portfeli, których klucze prywatne zostały rzekomo zaimportowane do bota handlowego, choć śledczy nie ustalili, czy klucze zostały ujawnione.
Klucz prywatny pozwala jego posiadaczowi autoryzować transakcje. Jeśli nieuprawniona strona go uzyska, odłączenie portfela od aplikacji nie powstrzyma tej strony przed przeniesieniem pozostałych aktywów.
Ryzyka związane z botami handlowymi Telegram obejmują przechowywanie i obsługę kluczy prywatnych używanych do automatyzacji transakcji. Naruszona usługa może ujawnić portfele, które w innym przypadku wydają się dostępne tylko dla ich właścicieli.
Niektórzy użytkownicy zgłaszali, że salda USDC pozostały nietknięte, podczas gdy SOL zniknął. Obserwacje te nie zostały potwierdzone we wszystkich dotkniętych portfelach i nie wskazują metody użytej do autoryzacji przelewów.
Podobne obawy pojawiły się po wykorzystaniu portfela Avici we wrześniu, kiedy nieuprawnione transakcje rzekomo spowodowały straty przekraczające 1 milion dolarów wśród użytkowników Solany.
Niedawne zakłócenie usługi BullX dotyczyło innej platformy handlowej i nie ustalono żadnego związku z incydentem BloomTrading.
Co dalej w śledztwie BloomTrading?
BloomTrading nie zidentyfikował potwierdzonej luki w zabezpieczeniach, nie wskazał konkretnego pracownika ani nie przypisał podejrzanych wypłat zewnętrznemu atakującemu.
Śledztwo firmy obejmuje możliwość naruszenia przez stronę trzecią, ale pozostaje to jedną z kilku potencjalnych przyczyn.
Użytkownicy, których klucze prywatne mogły zostać ujawnione, powinni przenieść pozostałe aktywa do portfeli wygenerowanych z zupełnie nowymi kluczami. Samo odwołanie uprawnień aplikacji nie może unieważnić ujawnionego klucza prywatnego.
BloomTrading oświadczył, że jego priorytetem jest zrekompensowanie dotkniętym użytkownikom, ustalenie, co się stało, oraz zapobieżenie kolejnemu incydentowi. Firma nie ogłosiła zakończenia śledztwa ani nie opublikowała szczegółowego technicznego opisu nieuprawnionych transakcji.