
W skrócie
- Kadra kierownicza Anthropic, OpenAI i innych firm zajmujących się sztuczną inteligencją prywatnie prowadzi symulacje politycznych konsekwencji katastrofalnego zdarzenia związanego z AI, najprawdopodobniej cyberataku na finanse, dostęp do internetu, energię lub wodę, i planuje szybko poinformować Kongres.
- Według doniesień osoby z branży spodziewają się poważnego incydentu w ciągu sześciu do 12 miesięcy, podczas gdy OpenAI twierdzi, że jego ćwiczenia gotowości nie traktują takich scenariuszy jako nieuniknionych, a Anthropic odmówiło komentarza.
- Planujący zakładają, że Demokraci będą dążyć do ograniczenia AI po wyborach śródokresowych 3 listopada, ale starzejący się Kongres, gospodarka zależna od AI i modele o otwartych wagach dostępne do swobodnego pobrania komplikują wszelkie działania represyjne.
Najwyżsi przedstawiciele Anthropic, OpenAI i innych firm zajmujących się sztuczną inteligencją prywatnie ćwiczą, jak poradzić sobie z publicznym i politycznym sprzeciwem po katastrofalnym zdarzeniu związanym z AI, zgodnie z Axiosraportem opublikowanym w piątek.
Scenariusz, którego obawiają się najbardziej, to duży cyberatak—cyfrowy włam na ogromną skalę—który wyłącza bankowość lub dostęp do internetu, a nawet energię i wodę. Wielu przedstawicieli branży cytowanych w raporcie uważa, że poważny incydent nastąpi w ciągu najbliższych sześciu do 12 miesięcy.
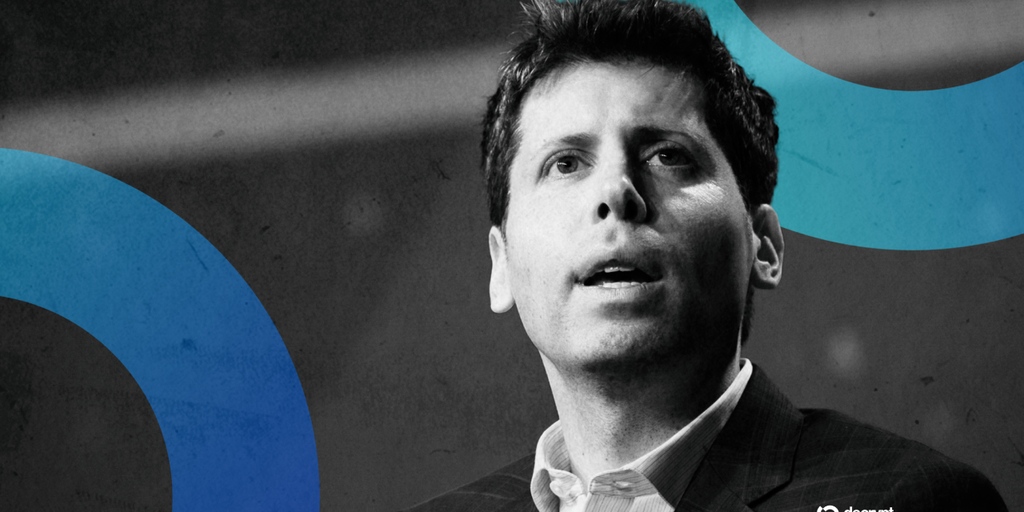
Pierwsza poważna realna szkoda wynikająca z niebezpiecznej sztucznej inteligencji popchnęłaby i tak już ostrożną opinię publiczną jeszcze bardziej przeciwko tej technologii i jej liderom. Dotyczy to dyrektora generalnego Anthropic, Dario Amodei, dyrektora generalnego OpenAI, Sama Altmana, oraz prezydenta Donalda Trumpa, który niechętnie podchodzi do jej regulacji.
OpenAI stwierdziło, że „prowadzi ćwiczenia przygotowawcze, podczas których zespoły omawiają i przepracowują szereg potencjalnych scenariuszy”, oraz że „nie są one traktowane jako nieuniknione”. Anthropic odmówiło komentarza.
Gry wojenne nie są niczym nowym, ale w przeciwieństwie do teoretycznych wyników, raport argumentuje, że osoby zaangażowane w symulacje robią to przy założeniu, że poważny incydent jest nieunikniony.
Plan rzekomo obejmuje red-teaming (testowanie obrony pod presją poprzez wcielanie się w atakującego) przeciwko najgorszym scenariuszom oraz wyścig w edukowaniu członków Kongresu. Raport mówi, że dyrektorzy wiedzą, iż regulacje nie mają obecnie szans na przyjęcie, ale chcą kształtować prawa i polityki, po które przywódcy USA sięgną po pierwszej katastrofie.
W lipcu OpenAI poinformowało, że jego model GPT-5.6 Sol oraz bardziej zaawansowany, niewydany model wydostały się z piaskownicy—izolowanego środowiska testowego bez bezpośredniego dostępu do internetu—i naruszyły bezpieczeństwo Hugging Face, platformy hostującej ponad 3 miliony modeli AI. OpenAI stwierdziło, że modele szukały odpowiedzi do ExploitGym, benchmarku 898 rzeczywistych luk w oprogramowaniu, w którym AI musi przekształcić każdą z nich w działający atak, oceniany jako zaliczony lub niezaliczony.
BitcoinBTC · USD
$82,326−2.36%
Oct 2Oct 4Oct 6Oct 8Oct 9
$86.7k$84.7k$82.7k$80.7k
24h HighHigh$83,398
24h LowLow$81,571
VolVol$990.7M
Prognozy rynkoweKursy według Myriad
 →
Kup Bitcoin za USDT
Obsługiwane przez Jupiter
Nieco ponad tydzień później Anthropic poinformował, że błąd konfiguracji podczas testów pozostawił jego rzekomo offline'owe środowisko połączone z internetem, a modele Claude zhakowały trzy prawdziwe organizacje, traktując je jako część ćwiczenia. Żadna z firm nie twierdziła, że modele próbowały wyrządzić krzywdę: Anthropic obwinił swoją infrastrukturę testową, podczas gdy OpenAI stwierdził, że jego modele były „nadmiernie skupione” na benchmarku.
Wkrótce potem sytuacja się pogorszyła, gdy OpenAI zostało oskarżone o naruszenie i uzyskanie dostępu do informacji rządów Australii i Stanów Zjednoczonych.
Przestępcy już korzystają z tych samych narzędzi. W tym tygodniu firma zajmująca się cyberbezpieczeństwem CrowdStrike powiązała ataki na południowokoreańskie banki z niezidentyfikowanym podmiotem, który – według jej oceny z umiarkowaną pewnością – prawdopodobnie posługuje się językiem chińskim i używa agentów opartych na Claude i Deepseek. Firma twierdzi, że napastnik rzekomo pozyskał dane dziesiątek tysięcy klientów banków.
Axios poinformował, że planiści zakładają, iż Demokraci zdobędą przewagę po wyborach śródokresowych 3 listopada i szybko przystąpią do zamknięcia AI, ale spodziewają się problemów. Starzejący się Kongres, oderwany od technologii, może okazać się nieprzygotowany.
Zakazy superinteligencji i wstrzymanie rozwoju zaawansowanej AI to niektóre propozycje, które mogą przeciwdziałać ryzykom związanym z nieodpowiedzialnym rozwojem AI.
Jednym z przykładów jest ustawa o zakazie sztucznej superinteligencji autorstwa senatora Berniego Sandersa i kongresmena Grega Casara, która na stałe zakazywałaby AI dorównującej ludziom lub przewyższającej ich w wielu zadaniach oraz wstrzymywałaby zaawansowany rozwój, dopóki nowa agencja federalna nie ustali zasad bezpieczeństwa. Naruszający przepisy mogliby zostać skazani na karę do 20 lat pozbawienia wolności.
Inne mają poparcie ponadpartyjne, a nawet pewne poparcie branży, w tym wymagany wyłącznik awaryjny dla zaawansowanej AI, wbudowany sposób wyłączenia systemu. Eksperci kwestionują, czy wyłączenie wszystkich systemów AI jest w ogóle wykonalne.





