Uśpione portfele jednego z największych tegorocznych napadów kryptowalutowych znów się poruszają. Blockchainowe trackery Onchain Lens i Lookonchain odnotowały masową wypłatę Ethereum skradzionego tej wiosny ze zdecentralizowanej platformy Drift Protocol, na podstawie danych Arkham.
Po dwóch miesiącach całkowitej ciszy napastnicy aktywowali kontrolowane przez siebie adresy i zaczęli metodycznie przenosić aktywa do miksera Tornado Cash. „Brudny” ether trafia na rynek, wypłacany w porcjach, aby uniknąć gwałtownych wahań kursu i nie zwracać nadmiernej uwagi na końcowe punkty zrzutu.
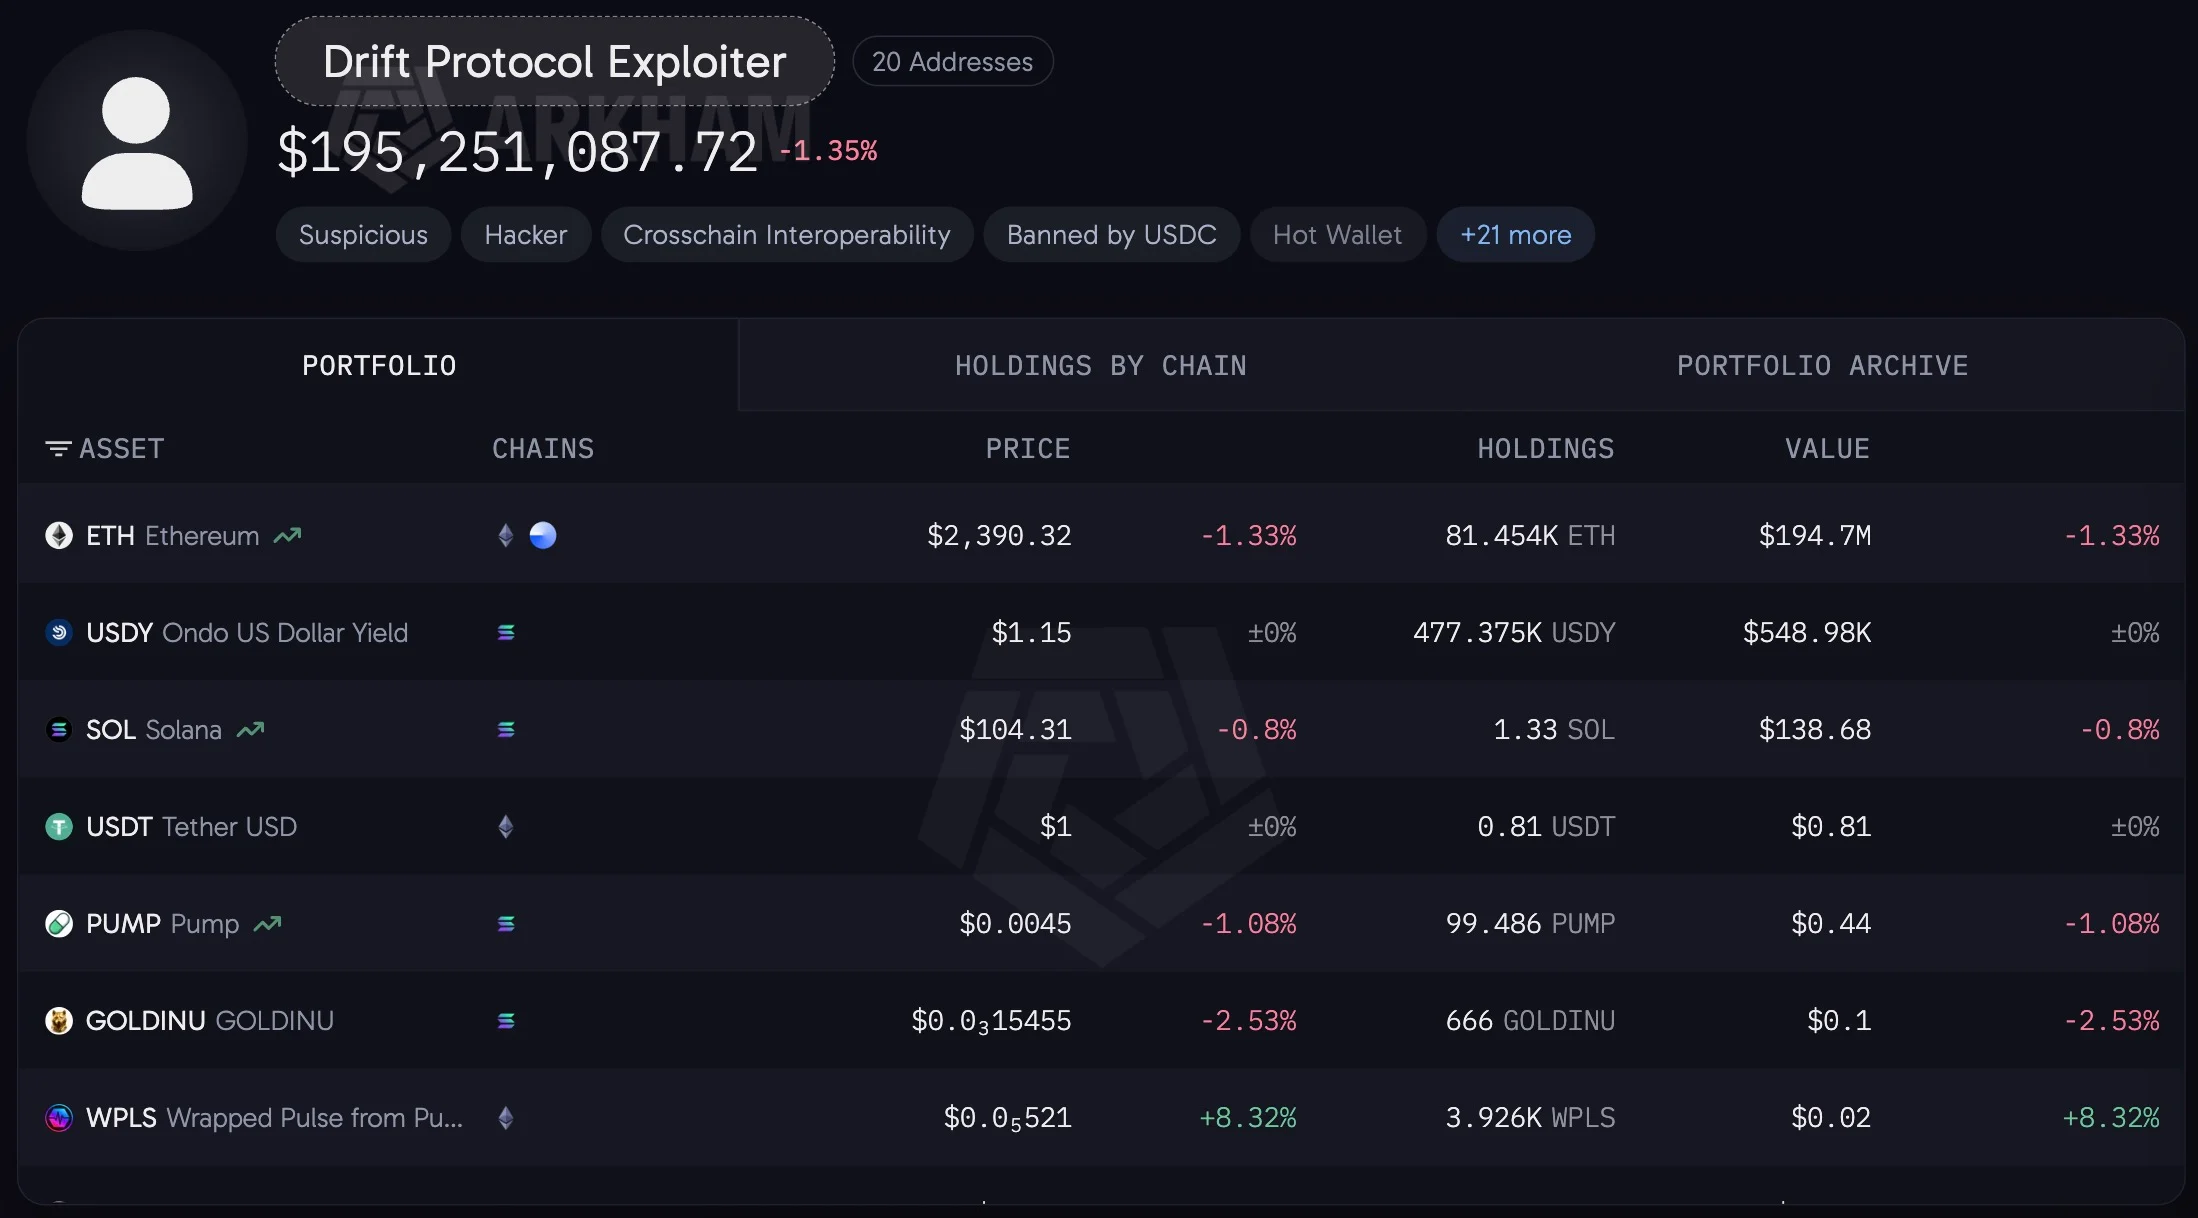
W ciągu ostatniego dnia adres kontrolowany przez hakerów, oznaczony przez analityków jako Drift Exploiter 5, przelał 13 400 ETH do kontraktów miksera, co odpowiada około 32 mln dolarów. Wiele platform analitycznych, w tym MistTrack, szacuje całkowitą dzienną aktywność powiązanych portfeli nawet wyżej, na poziomie do 25 700 ETH (61,5 mln dolarów).
Napastnicy stosują klasyczną taktykę kontrolowanej obfuskacji, wysyłając środki w transzach dokładnie po 100 ETH. To zrywa bezpośredni związek między nadawcą a odbiorcą w publicznym rejestrze, uniemożliwiając dalsze automatyczne śledzenie.
Obecne transakcje to druga poważna próba prania pieniędzy: w lipcu hakerzy wypłacili w podobny sposób około 44 mln dolarów przez mikser. Tymczasem większość łupu pozostaje nietknięta, a w saldach napastników zgromadzono od 82 000 do 94 000 ETH o wartości do 224 mln dolarów.
Sześć miesięcy na zaufanie, 12 minut na napad: hack, który trafił do podręczników
Aktywa, które teraz rozpuszczają się w cienistym sektorze DeFi, zostały skradzione 1 kwietnia 2026 roku, kiedy oparta na Solanie giełda Drift Protocol została opróżniona z 285 mln dolarów w zaledwie 12 minut. Incydent ten trafił do podręczników cyberbezpieczeństwa ze względu na bezprecedensowy poziom przygotowania.
Według TRM Labs i Chainalysis atak przeprowadziła sponsorowana przez państwo północnokoreańska grupa UNC4736, znana również jako Citrine Sleet. Schemat rozwijał się przez sześć miesięcy: hakerzy podawali się za legalny fundusz venture, osobiście komunikowali się z deweloperami na międzynarodowych konferencjach i wpłacili 1 mln dolarów własnych środków do puli giełdy, aby stworzyć nienaganne alibi.
Później, poprzez ukryte luki w Cursor i VSCode, skompromitowali urządzenia członków Rady Bezpieczeństwa platformy i przechwycili klucze administracyjne. Ostatnim akcentem było wypuszczenie fałszywego tokena CarbonVote, którego napastnicy użyli jako fikcyjnego zabezpieczenia do wypłaty prawdziwych rezerw.
Dla poszkodowanych inwestorów Drift pojawienie się Ethereum w mikserach oznacza definitywną utratę jakiejkolwiek szansy na odzyskanie środków. W sierpniu organom ścigania udało się przechwycić i zamrozić jedynie około 9,2 mln dolarów, ale integracja większości kapitału z Tornado Cash czyni jakąkolwiek dalszą konfiskatę prawnie i technicznie niemożliwą.
Sama giełda próbuje ratować swoją reputację: 1 października uruchomiono program rekompensat wykorzystujący tokeny DFX. Jednak na tym etapie fundusz skupu, utworzony przy wsparciu Tether, pokrywa jedynie około 1% strat netto użytkowników.
Zespół oczekuje, że uzupełni go przyszłymi przychodami platformy, podczas gdy skradzione miliony są stopniowo rozdzielane wśród nowych właścicieli na otwartym rynku.