W skrócie
- Trezor poinformował partnerów, że ich autoryzacja jako sprzedawców detalicznych wygasa 1 stycznia 2027 r. i że nie wyśle im nowych zapasów, twierdząc, że nie ma dowodów na to, by jego urządzenia zostały naruszone.
- Zespół Donjon firmy Ledger twierdzi, że portfele sprzedawane przez południowoazjatyckiego sprzedawcę detalicznego CryptoBilis zawierały implant, który przechwytuje frazy odzyskiwania z ekranu i wysyła je przez LTE.
- Śledczy onchain Specter prześledził ponad 86 milionów dolarów podejrzewanych kradzieży, co do której Ledger twierdzi, że jej nie zweryfikował.
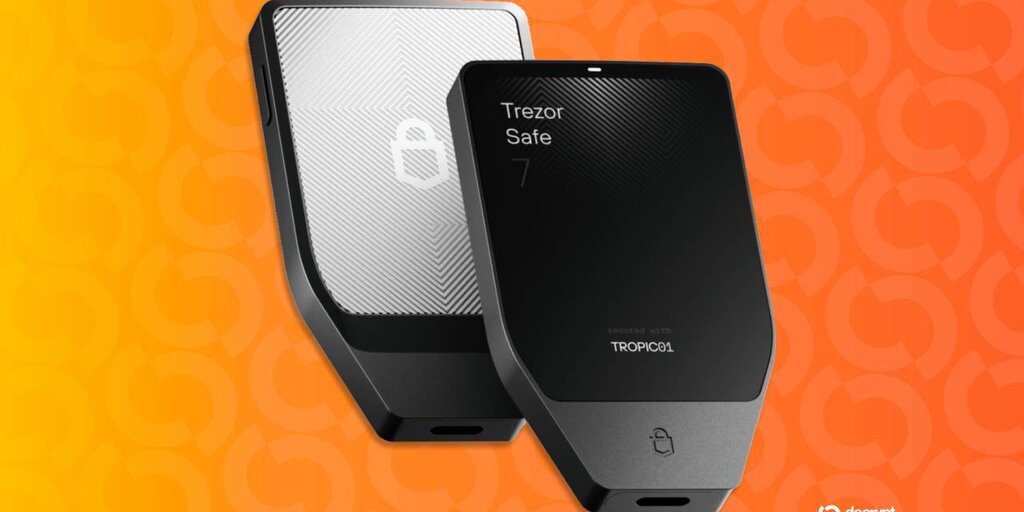
Trezor ogranicza swoją sieć autoryzowanych sprzedawców detalicznych, informując partnerów, że ich autoryzacja kończy się 1 stycznia 2027 r., kilka dni po tym, jak konkurencyjny producent portfeli sprzętowych Ledger rozpoczął dochodzenie, które ostatecznie potwierdziło ukryty implant szpiegowski w portfelach kryptowalutowych sprzedawanych przez sklep zewnętrzny.
Firma ogłosiła ten ruch na X we wtorek, mówiąc, że „nie ma ani jednego dowodu” na to, że urządzenia Trezor zostały naruszone. Określiła to cięcie jako środek zapobiegawczy podjęty z ostrożności.
„W następstwie niedawnych incydentów w łańcuchu dostaw postanowiliśmy zmniejszyć liczbę sprzedawców, abyśmy mogli skuteczniej weryfikować tych, z którymi współpracujemy” – napisał Trezor.
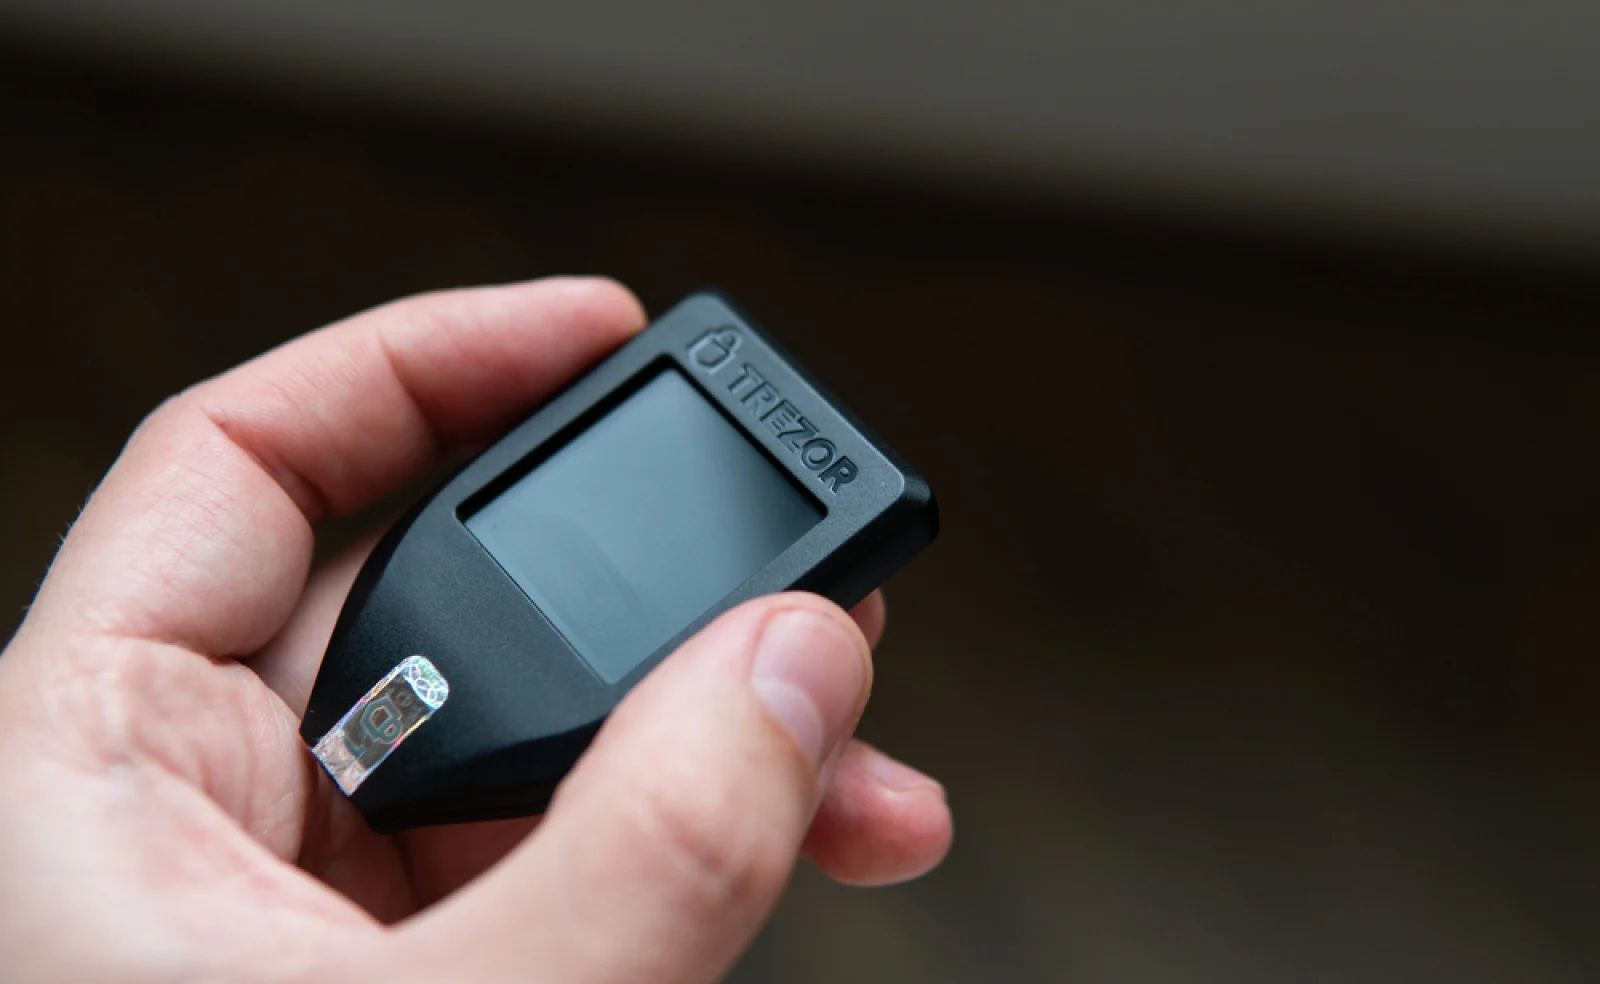
Portfel sprzętowy to małe urządzenie, które przechowuje klucze prywatne do twoich kryptowalut w trybie offline, z dala od hakerów. Skonfigurowanie go generuje 24-wyrazową frazę odzyskiwania, która działa jak hasło główne: kto ją posiada, może opróżnić portfel z dowolnego miejsca na świecie.
Zespół bezpieczeństwa Donjon firmy Ledger twierdzi, że portfele sprzedawane przez CryptoBilis, sprzedawcę w Azji Południowo-Wschodniej, zawierały nieautoryzowany komponent, który odczytuje ekran i dekoduje frazę odzyskiwania, gdy się pojawi. Następnie implant szpiegowski wysyła te słowa przez LTE, tę samą sieć danych mobilnych, której używa twój telefon, za pośrednictwem eSIM, karty SIM wbudowanej w sprzęt. Ledger twierdzi, że implant nie zmienia chipu przechowującego klucze ani systemu operacyjnego urządzenia, więc zmodyfikowany portfel wygląda i działa normalnie.
Danny Sanders, dyrektor ds. handlowych Trezora, udostępnił list, który firma wysłała do tych dostawców, z którymi Trezor rezygnuje ze współpracy. „Jeśli otrzymujesz ten list, twoja autoryzacja wygasa 1 stycznia 2027 r. W tym dniu usuniemy cię z naszej listy autoryzowanych sprzedawców Trezora” – czytamy w liście. „Przykro mi. Ta decyzja nie mówi nic o twoim wysiłku ani o tym, jak nas reprezentowałeś.”
BitcoinBTC · USD
$83,555−2.37%
Oct 6Oct 8Oct 10Oct 11Oct 13
$85.7k$84.1k$82.4k$80.7k
24h HighHigh$84,074
24h LowLow$81,018
VolVol$1.3B
Prognozy rynkoweKursy według Myriad
Dzisiaj$82,000 do $84,000$82k–$84k51% szansW tym tygodniuPoniżej $84,000Poniżej $84k56% szans
 →
Kup Bitcoin za USDT
Obsługiwane przez Jupiter
To środek ostrożności mający na celu ochronę naszego łańcucha dostaw i naszych klientów” – napisał. „Jeśli w przyszłości sytuacja się zmieni, rozważymy to ponownie”.
Dotknięci sprzedawcy nie otrzymają nowych zapasów, ale mogą nadal sprzedawać to, co mają, przez Black Friday i sezon świąteczny. Sanders powiedział, że decyzja odzwierciedla po prostu, ilu partnerów Trezor jest w stanie samodzielnie dokładnie zweryfikować.
Ani post, ani list nie mówią, ilu sprzedawców jest dotkniętych. Trezor twierdzi, że przeanalizował każdy kraj osobno, ważąc przychody i dystrybucję względem własnej obecności w danym kraju, oraz że sprzedawcy, którzy pozostaną, będą podlegać zaktualizowanym ramom prawnym i surowszym zasadom dotyczącym pozyskiwania, przechowywania i obsługi urządzeń.
Trezor powiedział wcześniej w tym tygodniu na X, że CryptoBilis zostało już usunięte z jego listy sprzedawców i że nie otrzymał żadnych zgłoszeń o manipulowanych Trezorach od tego sprzedawcy.
Cześć, nie otwieraj go. Wymuszenie otwarcia obudowy może uszkodzić urządzenie, a jeśli to Safe 7, wbudowany akumulator sprawia, że jest to naprawdę ryzykowne. Jeśli coś w twoim urządzeniu cię niepokoi, skontaktuj się przez https://t.co/wzwW038oLv, a my to sprawdzimy.
Aktywnie badamy…
— Trezor (@Trezor) 12 października 2026
W maju 2022 roku Trezor ostrzegł, że podrobione portfele Model T były sprzedawane na rosyjskim rynku przez sprzedawcę, który nie był autoryzowanym sprzedawcą. Urządzenia zostały otwarte, ponownie zapieczętowane i wyposażone w wymienione komponenty wewnętrzne, a Trezor powiedział, że generowane przez nie frazy odzyskiwania były przewidywalne lub z góry określone, co oznaczało, że ktoś inny mógł już znać te słowa.
Rada Trezora wówczas była taka, aby kupować wyłącznie w jego oficjalnym sklepie lub u autoryzowanego sprzedawcy. Druga opcja to sieć, którą teraz zmniejsza.
W sierpniu partner logistyczny ShipMonk ujawnił dane klientów Trezora po nieautoryzowanym dostępie, a wrześniowa aktualizacja Trezora podała łączną liczbę 80 689 klientów. Trezor twierdzi, że jego systemy, urządzenia, klucze prywatne i kopie zapasowe portfeli nie zostały naruszone.
Ledger powiedział wszystkim, którzy kupili od CryptoBilis w ciągu ostatnich 90 dni, aby nie konfigurowali swojego urządzenia, a tym, którzy już to zrobili, aby przenieśli swoje środki na nową frazę seed na urządzeniu kupionym od Ledger. Ledger i Trezor ostrzegali nabywców przed nieautoryzowanymi sprzedawcami.