Autor: imToken
A computação quântica ainda não representa uma ameaça real, mas está forçando o blockchain a redesenhar os mecanismos de autorização de contas, gestão de chaves e migração de ativos.
Escrito por: imToken
Se um dia, um computador quântico pudesse derivar uma chave privada a partir de uma chave pública já exposta on-chain em um tempo extremamente curto, o sistema de segurança dos criptoativos construído hoje sobre criptografia ainda se sustentaria?
Por muito tempo no passado, as discussões sobre computação quântica na indústria cripto permaneceram majoritariamente no nível da especulação teórica, ou seja, reconhecendo que a criptografia de curva elíptica amplamente utilizada por blockchains mainstream como Bitcoin e Ethereum pode ser quebrada no futuro por computadores quânticos com poder computacional suficiente, mas que isso ainda está relativamente distante.
Na verdade, até 2026, essa questão já entrou oficialmente na fase de implementação de engenharia. A Ethereum Foundation não apenas estabeleceu uma equipe dedicada de pesquisa em segurança pós-quântica, como também definiu o final de 2029 em seu roteiro de protocolo mais recente como a meta de engenharia para a L1 alcançar plenamente a resistência pós-quântica na camada de execução, camada de consenso e camada de dados.
Para uma rede aberta com centenas de milhões de contas, escala massiva de ativos e um ecossistema de aplicações complexo, substituir o sistema criptográfico está longe de ser uma simples atualização de software.
Especialmente da perspectiva dos usuários comuns, o verdadeiro desafio muitas vezes não está em "como gerar uma nova chave privada resistente a quantum", mas em como ainda controlar com segurança e sem interrupções as contas e ativos originais durante o processo de mudança dos algoritmos de assinatura.
O que a computação quântica realmente ameaça?
Para entender o impacto da computação quântica nos criptoativos, primeiro precisamos decompor o sistema de segurança do blockchain.
Atualmente, o Ethereum depende principalmente de quatro tipos de componentes criptográficos para operar, atendendo respectivamente a contas, consenso, disponibilidade de dados e provas na camada de aplicação. Eles resolvem problemas diferentes, e sua exposição aos riscos da computação quântica não é igual:
- ECDSA: O algoritmo de assinatura digital de curva elíptica usado por contas de usuários comuns para provar a propriedade do iniciador da transação;
- BLS: O algoritmo de assinatura usado pela camada de consenso PoS do Ethereum, que pode agregar eficientemente os votos de centenas de milhares de validadores em uma única assinatura;
- Sistemas de prova ZK: Sistemas de prova de conhecimento zero usados por aplicações como Rollup;
- KZG: Um esquema de compromisso polinomial usado para verificação de disponibilidade de dados (DA) de Blob e Rollup;
Entre eles, os primeiros a serem afetados são a criptografia assimétrica baseada em problemas de logaritmo discreto de curva elíptica, como ECDSA e BLS.
Como é bem sabido, é computacionalmente quase inviável para computadores tradicionais derivar uma chave privada a partir de uma chave pública, mas um computador quântico tolerante a falhas executando o algoritmo de Shor pode, teoricamente, resolver o problema de logaritmo discreto de curva elíptica em tempo polinomial, quebrando assim a segurança da criptografia de chave pública baseada em suposições matemáticas relacionadas, como ECDSA e BLS.
Uma vez que a chave privada é restaurada, um atacante não precisa roubar a frase mnemônica ou invadir o cliente da carteira, e pode forjar diretamente assinaturas legítimas para transferir ativos. Da mesma forma, chaves de validadores, permissões de gestão de multiassinatura de protocolo e chaves de controle de pontes cross-chain enfrentam testes de longo prazo semelhantes.
Em contraste, funções hash representadas por Keccak-256 são mais resilientes à computação quântica. Embora o algoritmo de Grover possa trazer uma aceleração quadrática, ele não transformará diretamente um problema de segurança exponencialmente difícil em um problema solucionável em tempo polinomial como o algoritmo de Shor.

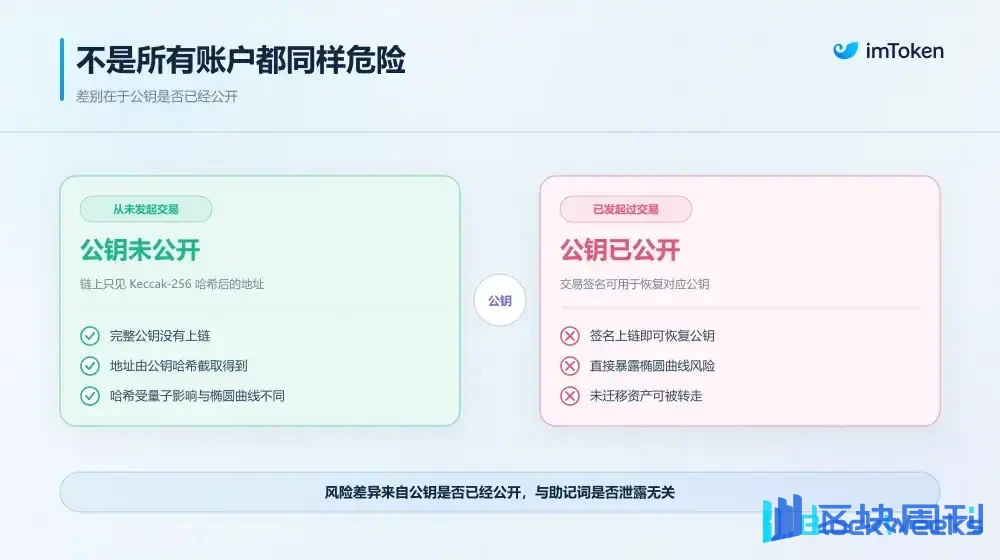
Isso também leva a um detalhe crucial que muitas vezes é negligenciado: nem todas as contas Ethereum estão em igual risco diante das ameaças quânticas.
O endereço de uma EOA comum do Ethereum é obtido tomando a chave pública, aplicando hash com Keccak-256 e truncando o resultado.
Portanto, se uma de suas carteiras frias nunca iniciou nenhuma transação on-chain externamente, nem expôs publicamente uma assinatura off-chain, então apenas o endereço com hash é registrado on-chain, e a chave pública completa nunca foi exposta, ainda protegida pela unidirecionalidade do hash; mas desde que esse endereço tenha iniciado sequer uma transferência ou autorização de contrato, um atacante pode restaurar a chave pública completa por meio da assinatura pública da transação, expondo-a diretamente ao risco de futura quebra da curva elíptica.
É claro que, neste estágio, nenhum computador quântico com capacidade de quebra criptográfica apareceu globalmente, e usuários comuns não têm necessidade de entrar em pânico e transferir ativos por causa disso.
A equipe pós-quântica da Fundação Ethereum também enfatizou várias vezes que computadores quânticos tolerantes a falhas com ameaça real ainda precisam superar um grande número de lacunas de engenharia em escala de hardware e correção de erros quânticos (Leitura adicional "O que exatamente a computação quântica ameaça? Um Guia Cripto para a Era Pós-Quântica").
Mas o problema é que a própria migração criptográfica leva anos, e se esperarmos até que a ameaça realmente apareça para começar a nos preparar, pode já ser tarde demais.
Que preparativos o Ethereum está fazendo?
Em 2026, a Fundação Ethereum estabeleceu uma equipe dedicada de Segurança Pós-Quântica para coordenar a pesquisa e a implementação de engenharia da criptografia pós-quântica na camada de protocolo.
Diferentemente de simplesmente encontrar um novo algoritmo de assinatura, o Ethereum está tentando avançar simultaneamente a atualização de seu sistema criptográfico em três direções: a camada de execução, a camada de consenso e a camada de dados.

Camada de execução: tornando as contas não mais permanentemente vinculadas a uma única chave privada
Para usuários comuns, a mudança mais direta vem da camada de execução.
A lógica de autorização de contas das EOAs tradicionais do Ethereum é relativamente fixa, ou seja, os usuários geram assinaturas por meio de chaves privadas secp256k1, e a rede verifica se a assinatura é válida por meio do ECDSA.
Esse design é simples o suficiente e foi verificado ao longo do longo prazo, mas torna a identidade da conta altamente vinculada a um sistema de assinatura específico. Se o ECDSA não for mais seguro no futuro, os usuários precisarão mudar os algoritmos de assinatura, mas simplesmente mudar para uma nova chave privada geralmente significa gerar um novo endereço de conta, e os ativos originais, registros de interação com contratos e relacionamentos de aplicativos também podem precisar ser migrados novamente.
Obviamente, esta não é uma solução ideal.
Para quebrar essa amarra, o Ethereum está acelerando o avanço da abstração de conta nativa, sendo o mais representativo o EIP-8141 (Leitura adicional "Abstração de Conta Nativa + Resistência Quântica: Por que o EIP-8141 Ainda Não Se Tornou o Destaque do Hegotá do Ethereum?").
Ele tenta dividir a verificação de transações, a execução real e o pagamento de Gas em diferentes estágios de execução, permitindo que as contas determinem se uma transação é válida por meio de lógica programável, ajudando assim as contas a se libertarem gradualmente da dependência fixa de chaves privadas ECDSA, alcançando a rotação nativa de chaves e deixando espaço para a introdução de diferentes algoritmos de verificação de assinatura no futuro.
Ao mesmo tempo, o Ethereum também está pesquisando pré-compilações de verificação de assinatura pós-quântica, para que contratos inteligentes e lógica de verificação de contas possam verificar nativamente novos tipos de assinatura com mais eficiência.
Mas isso é apenas o primeiro passo. Como as assinaturas pós-quânticas geralmente são muito maiores que as assinaturas tradicionais ECDSA/BLS, o Ethereum também precisa resolver os problemas de dados e custo computacional resultantes. Por exemplo, o EIP-8288 propõe usar agregação recursiva STARK para comprimir os resultados de verificação de um grande número de assinaturas pós-quânticas em provas mais compactas, reduzindo assim os dados on-chain e os encargos de verificação.
Camada de Consenso: Substituindo o BLS Tradicional por Assinaturas Baseadas em Hash
Além da camada de execução, a camada de consenso é ainda mais central para o mecanismo operacional subjacente de PoS da rede Ethereum.
Atualmente, o consenso PoS depende fortemente das propriedades de agregação das assinaturas BLS. Se fossem diretamente substituídas por assinaturas pós-quânticas comuns, o enorme tamanho das assinaturas aumentaria significativamente os custos de propagação na rede P2P, armazenamento e verificação entre os nós.
Para isso, o roteiro Lean Ethereum da Ethereum propôs duas direções técnicas dignas de nota.
- leanXMSS: Um esquema de assinatura pós-quântica baseado em funções hash, planejado para substituir as assinaturas BLS atualmente usadas pelos validadores, eliminando a dependência de curvas elípticas em sua raiz;
- leanVM: Uma máquina virtual de conhecimento zero minimalista projetada especificamente para agregar eficientemente assinaturas pós-quânticas. Ela tenta usar provas de conhecimento zero resistentes a quantum, como STARKs recursivos, para comprimir as assinaturas hash de um grande número de validadores em provas compactas, salvaguardando assim a linha de base do desempenho do consenso enquanto garante a segurança resistente a quantum;
Isso também mostra que não existe um algoritmo universal único para a atualização pós-quântica; o consenso dos validadores e as carteiras de usuários comuns precisam cada um ser combinados com as ferramentas criptográficas que melhor lhes convêm.
Camada de Dados: KZG e Provas ZK Também Precisam Considerar a Segurança Quântica
Além das assinaturas de conta e das assinaturas de validadores, a camada de dados também enfrenta desafios de longo prazo.
Nos últimos anos, a Ethereum fez uso extensivo do mecanismo de compromisso polinomial KZG, especialmente para a disponibilidade de dados de Blob e Rollup, e a segurança do KZG depende de suposições matemáticas relacionadas a emparelhamentos de curvas elípticas, portanto o impacto da futura computação quântica também precisa ser considerado.
Além disso, na camada de aplicação, algumas provas ZK usadas por sistemas como Rollups têm problemas semelhantes. Em particular, algumas SNARKs que dependem de emparelhamentos de curvas elípticas têm suposições de segurança que podem igualmente ser afetadas pelo algoritmo de Shor; em contraste, as STARKs construídas sobre funções hash não dependem da suposição do logaritmo discreto de curvas elípticas e, portanto, têm melhores propriedades de segurança pós-quântica.
Isso significa que a migração pós-quântica não é apenas um problema da L1 da Ethereum; no futuro, ela também precisará se estender gradualmente para L2, Rollups e diversas aplicações on-chain.
Em termos de cronograma, nas prioridades de protocolo publicadas pela Fundação Ethereum em setembro de 2026, foi explicitamente proposto esforçar-se para alcançar resistência pós-quântica na camada de execução, camada de consenso e camada de dados da L1 da Ethereum antes de dezembro de 2029, e os marcos de atualização subsequentes também introduzirão gradualmente infraestruturas como registro de chaves públicas pós-quânticas, verificação de assinaturas, provas de consenso e compromissos de dados.
Este será um projeto de longo prazo envolvendo todo o ecossistema.

Como os Usuários Podem Concluir a Migração de Ativos com Segurança?
Se as duas partes anteriores discutiram como a Ethereum pode resolver os problemas criptográficos subjacentes, então, para os usuários comuns, o que mais vale a pena prestar atenção é, na verdade, quando o sistema de assinaturas existente precisar ser atualizado, o que nossas carteiras devem fazer?
Esse assunto é muito mais complexo do que simplesmente regenerar uma chave privada.
A primeira coisa que precisa ser resolvida é a questão da identidade da conta.
Para EOAs tradicionais, existe uma associação matemática direta entre o endereço da conta e a chave pública. Se os usuários usarem diretamente um novo sistema de chaves pós-quânticas, normalmente precisarão gerar uma nova identidade de conta e então transferir os ativos originais para ela.
Mas isso traz uma série de problemas. Além de ETH e tokens ERC-20, os usuários também podem possuir NFTs, depósitos e posições em protocolos DeFi, e ativos em diferentes redes L2. Algumas aplicações também registram permissões, pontos, interações históricas e relações de identidade com base nos endereços dos usuários.
Se cada atualização criptográfica exigir a mudança do endereço da conta, os usuários teriam que lidar novamente com esses ativos e relacionamentos de aplicativos, e o custo de migração seria muito alto.
Portanto, a importância da abstração de conta torna-se evidente. Ela pode separar a identidade da conta da chave de assinatura subjacente tanto quanto possível, permitindo que as contas determinem quem tem o direito de controlar os ativos por meio de lógica de verificação programável.
Em teoria, isso significa que, no futuro, os usuários terão a oportunidade de alterar o algoritmo de assinatura subjacente mantendo o endereço original da conta, sem precisar mover todos os ativos para outro endereço.
Essa também é uma das capacidades que o EIP-8141 espera proporcionar.

Em segundo lugar, está a migração entre chaves antigas e novas. Um processo de migração ideal deveria ser quando o sistema criptográfico existente ainda é seguro, o usuário autoriza ativamente a nova chave pós-quântica a assumir a conta.
Por exemplo, a carteira pode primeiro gerar uma nova chave pós-quântica em um ambiente seguro e, em seguida, por meio de uma assinatura válida da conta existente, autorizar uma atualização das regras de verificação da conta.
Se a chave privada ECDSA original ainda for segura, esse processo pode prosseguir de acordo com o processo normal de atualização da conta. Mas se os computadores quânticos já tiverem a capacidade de quebrar as chaves privadas existentes, a situação será completamente diferente.
Nesse momento, tanto os atacantes quanto o usuário real podem ter a capacidade de forjar assinaturas para a conta original, e será muito difícil para o sistema determinar, apenas com base na chave antiga, quem é realmente o proprietário legítimo.
É também por isso que migrar antecipadamente é tão importante.
Além disso, há outro tipo de conta ainda mais complicada: carteiras que não são usadas há muito tempo, cujas chaves privadas já foram perdidas, ou cujos proprietários simplesmente não sabem que uma atualização é necessária. Essas contas podem ainda conter grandes quantidades de ativos, mas não conseguem concluir ativamente a migração.
Para esses ativos, se deve ser permitido que permaneçam nos endereços originais, ou se medidas como congelamento devem ser tomadas no futuro por meio da governança do protocolo, continua sendo controverso.
Por fim, e o mais facilmente negligenciado, é que a própria migração segura não deve se tornar um novo vetor de ataque.
Quando todo o setor começa a discutir a ameaça quântica, é muito provável que os atacantes explorem o pânico dos usuários para criar páginas de chamada "atualização de segurança quântica", "verificação de chave privada" ou "migração de ativos", enganando os usuários para que insiram frases mnemônicas ou assinem autorizações maliciosas.
Portanto, as carteiras futuras não devem apenas fornecer ferramentas de migração, mas também permitir que os usuários identifiquem claramente a origem das atualizações, verifiquem o conteúdo das transações e confirmem exatamente quais ativos a nova lógica de autorização controla.

Considerações Finais
No estado atual das coisas, a computação quântica ainda está longe de atingir o nível em que possa ameaçar diretamente os sistemas criptográficos das blockchains mainstream.
Mas isso não significa que o setor possa ignorá-la.
O roteiro pós-quântico que o Ethereum está promovendo na verdade também mostra que o futuro da segurança da blockchain não deve ser construído sobre a suposição de que um determinado algoritmo criptográfico nunca será quebrado, mas deve ser construído sobre a capacidade de todo o sistema de atualizar continuamente e migrar com segurança.
Para os usuários comuns, o papel das carteiras também mudará em consequência disso.
No passado, o trabalho central de uma carteira era ajudar os usuários a gerar, proteger e usar chaves privadas; no futuro, ela também precisará ajudar os usuários a entender os riscos da conta, gerenciar chaves sob diferentes sistemas criptográficos e concluir com segurança as atualizações de conta quando necessário.
Isso não é apenas uma mudança de algoritmo de assinatura, mas uma evolução da carteira de uma ferramenta de gerenciamento de chaves privadas para uma infraestrutura de gerenciamento de segurança de ativos de longo prazo.
Pelo menos hoje, os usuários ainda não precisam correr para migrar ativos por causa da computação quântica, mas para os desenvolvedores de carteiras e para toda a indústria cripto, o momento que realmente vale a pena preparar com antecedência já começou.