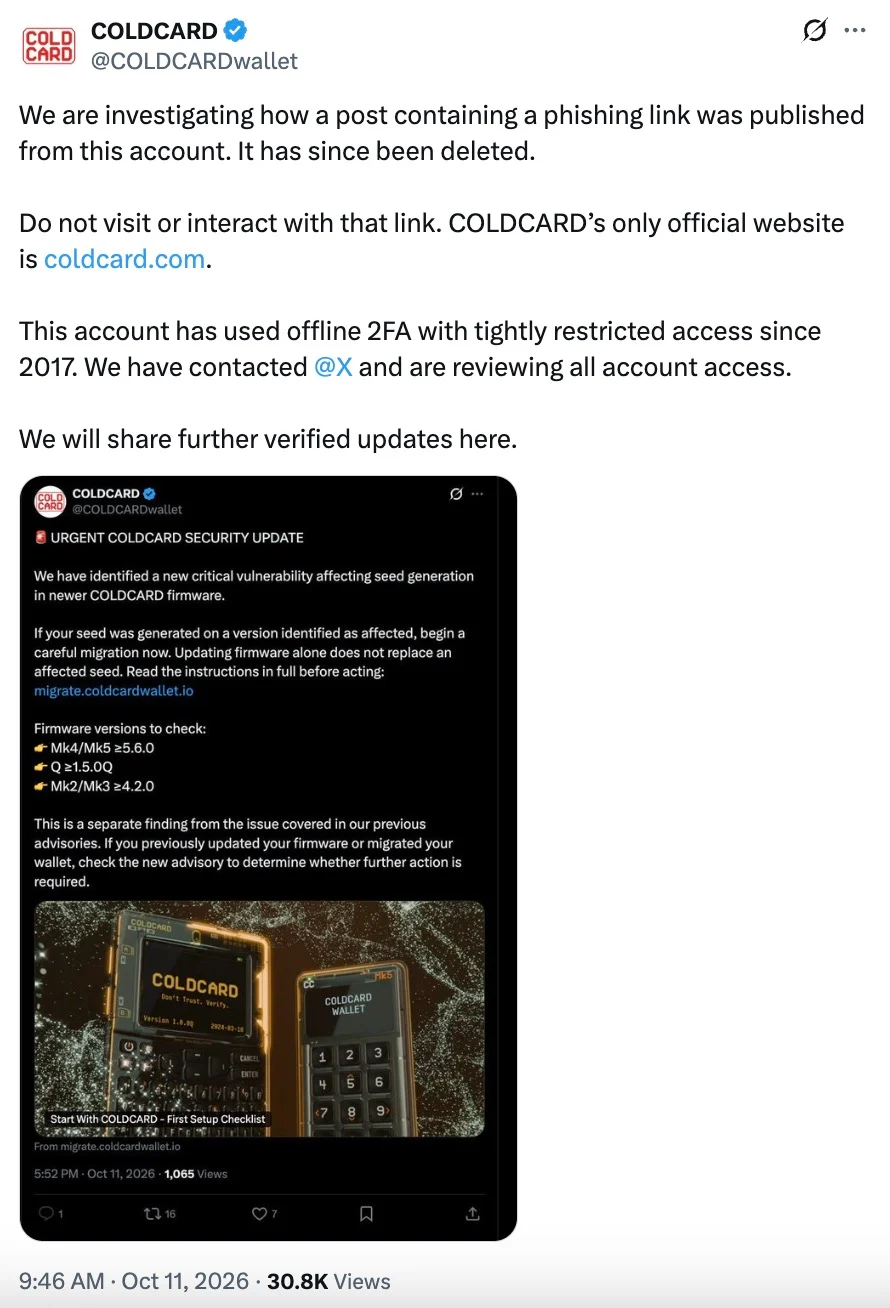
A conta oficial do X do fabricante de carteiras de hardware Bitcoin Coldcard foi comprometida. Em 11 de outubro de 2026, os atacantes publicaram um aviso falso em nome da marca alegando uma "vulnerabilidade crítica de firmware" afetando os modelos Mk4, Mk5 e Q e instando os usuários a mover seus fundos imediatamente através de um site de phishing.
A postagem apareceu em meio a uma ansiedade sem precedentes na comunidade cripto. Os hackers exploraram o contexto do desastre recente da marca para tornar o golpe mais convincente. A postagem foi subsequentemente deletada.
Por que o aviso falso foi tão convincente
A razão é que a Coldcard passou pela maior crise de sua história no final de julho de 2026. Devido a um erro de linker no código do dispositivo, as carteiras foram geradas com entropia fraca (aleatoriedade). Em vez de usar um gerador de números aleatórios verdadeiro (TRNG), o sistema dependia de um algoritmo de software vulnerável. Os hackers quebraram as carteiras offline através de ataques de força bruta e drenaram os endereços sem qualquer phishing.
A primeira onda de roubos começou em 30 de julho de 2026, com perdas totais estimadas em cerca de 1.600–1.800 BTC (aproximadamente US$ 100–130 milhões na época), tornando-se um dos maiores incidentes de autocustódia do ano.
A Coinkite, fabricante da carteira, respondeu lançando urgentemente versões de firmware corrigidas: 4.2.0 para Mk3, 5.6.0 para Mk4/Mk5 e 1.5.0Q para Q. No entanto, a atualização de software não corrigiu automaticamente as carteiras existentes. Os usuários tiveram que gerar manualmente novas frases-semente e migrar seus ativos.
Esse procedimento doloroso foi precisamente o que os golpistas imitaram em 11 de outubro. Eles listaram exatamente as mesmas versões de firmware "corrigidas" em sua postagem de phishing para provocar pânico e encorajar os usuários a transferir seus fundos para os endereços dos atacantes.
A intriga em torno do incidente mais recente é que representantes da Coldcard não encontraram absolutamente nenhuma evidência de violação em seus próprios sistemas. A empresa afirmou que seus logs não continham registros de logins ou sessões não autorizadas, e que suas próprias credenciais e método de autenticação de dois fatores (2FA) offline, usado desde 2017, permaneceram seguros.
Os desenvolvedores também citaram relatos de acesso às ferramentas internas do X sendo vendidas em mercados da darknet, embora nenhuma evidência independente tenha confirmado uma conexão até agora. O risco de perder fundos provavelmente se aplica apenas a usuários que entraram em pânico e inseriram manualmente suas frases-semente de 24 palavras na página de phishing.