Autor: imToken
Se na última década a responsabilidade central das carteiras de criptomoedas era gerenciar chaves privadas, assinar transações e exibir ativos, então daqui para frente as carteiras podem precisar assumir mais.
Os usuários não querem mais pagar Gas separadamente por cada transação, querem concluir operações de várias etapas com uma única assinatura, querem pagar taxas com stablecoins e até querem escapar da dependência absoluta de uma única chave privada por meio de recuperação social, chaves de sessão e gerenciamento flexível de permissões.
Por trás dessas demandas, todas apontam para a mesma direção técnica: Account Abstraction (AA).
Com o desenvolvimento de soluções como EIP-7702 e ERC-4337, as contas Ethereum estão gradualmente migrando do modelo relativamente fixo de execução de transações do passado para um sistema de contas mais flexível e programável.
Mas os problemas vêm em seguida.
Quando uma conta não apenas pode receber ativos e assinar transações, mas também executar lógica complexa de contratos inteligentes, gerenciar diferentes níveis de autorização e até ter terceiros pagando Gas em seu nome, os usuários estão realmente ganhando mais controle, ou estão introduzindo mais riscos de segurança que não conseguem entender?
De EOA para AA: Por que as contas Ethereum precisam se tornar "programáveis"?
Para entender a abstração de conta, é preciso primeiro voltar ao modelo de conta mais básico do Ethereum.
Por muito tempo, os usuários comuns usaram principalmente EOAs (Externally Owned Accounts), que são controladas por chaves privadas. Os usuários assinam transações com chaves privadas; a estrutura geral da conta é simples, as relações de permissão são claras e o caminho de execução das transações é relativamente fácil de entender.
Mas esse design também tem algumas limitações em termos de experiência.
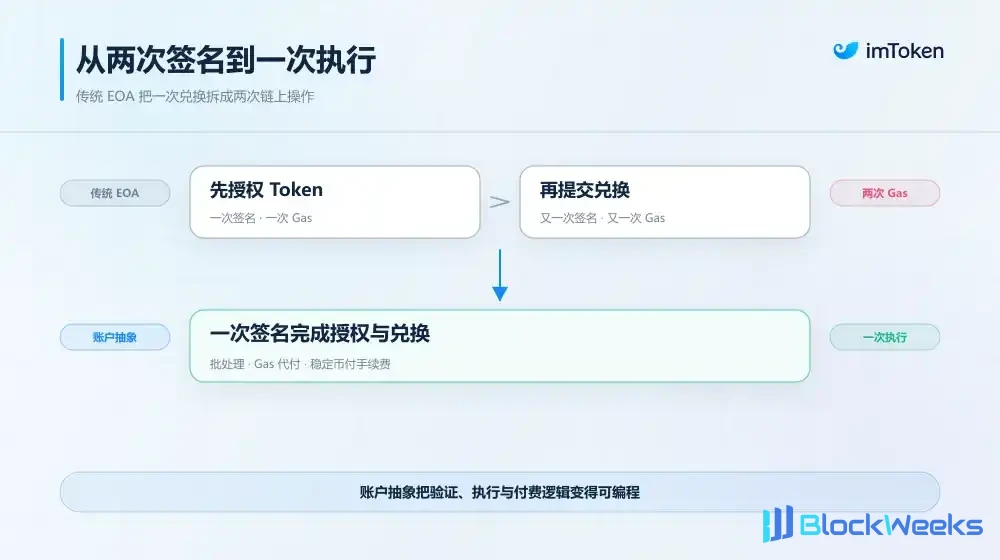
Por exemplo, se um usuário quiser concluir uma troca de tokens na Uniswap, muitas vezes precisa primeiro aprovar o Token ERC-20 e depois enviar a transação de troca, o que significa duas operações independentes on-chain, duas assinaturas e dois pagamentos de Gas.
Se um usuário quiser pagar Gas com USDT, ou fazer com que um aplicativo arque com as taxas de transação por ele, uma EOA tradicional também não consegue realizar essas coisas diretamente por meio da lógica de verificação da própria conta.
Mais importante, quem possui a chave privada basicamente detém o controle total da conta. É difícil para os usuários definir diretamente limites diários de gastos no nível da conta, restringir permissões de aplicativos ou configurar regras de assinatura diferentes para diferentes cenários de uso.
O que a AA tenta mudar são precisamente essas limitações.
Sua ideia central é tornar programáveis a verificação, a execução e a lógica de pagamento de taxas da conta, para que os usuários não precisem mais depender apenas de um conjunto fixo de regras de assinatura de chave privada, mas possam definir conforme a necessidade como a conta verifica a identidade, executa operações e paga taxas (Leitura adicional: "O 'Imposto de Conta' de US$ 3,35 Bilhões: Quando a EOA se Torna um Custo Sistêmico, o Que a AA Pode Trazer para a Web3?")
No fim, o maior valor da abstração de conta é que ela permite que as carteiras realizem operações que eram difíceis de alcançar no passado, mas, do ponto de vista da segurança, é exatamente aí que o problema também aparece.
Afinal, no passado os usuários só precisavam se concentrar em saber se estavam assinando uma transação correta e se a assinatura estava sendo explorada maliciosamente; enquanto em um sistema de conta inteligente, uma autorização de aparência comum pode envolver código de execução da conta, módulos de permissão, serviços de pagamento de terceiros e a colaboração entre múltiplos papéis diferentes.
O que o usuário vê pode ser apenas uma confirmação, mas o que realmente acontece pode ser uma mudança em toda a lógica de controle da conta.
Dessa perspectiva dialética, as contas EOA tradicionais realmente parecem complicadas em termos de experiência, mas há muito tempo fornecem a todo o mundo cripto um dividendo de segurança que é facilmente subestimado: a relativa certeza das relações de controle da conta e das regras de verificação.
Os usuários detêm as chaves privadas e assinam diretamente para autorizar transações. Embora o vazamento de chaves privadas, as aprovações maliciosas e os riscos de phishing sempre existam, a própria conta não precisa carregar lógica complexa de contrato inteligente para julgar a verificação e a execução de cada transação.
A AA quebra essa estrutura única.
O Outro Lado da Conveniência da AA: Quando as Contas Perdem a "Certeza"
Quando as contas têm maior programabilidade e capacidade de execução em lote, o que os usuários assinam por engano pode não ser mais apenas uma aprovação para determinado token, mas também pode envolver delegação de conta, módulos de execução e permissões operacionais mais amplas. Uma vez que essas permissões carecem de limites claros, o risco se espalhará rapidamente de uma única transação para toda a conta.
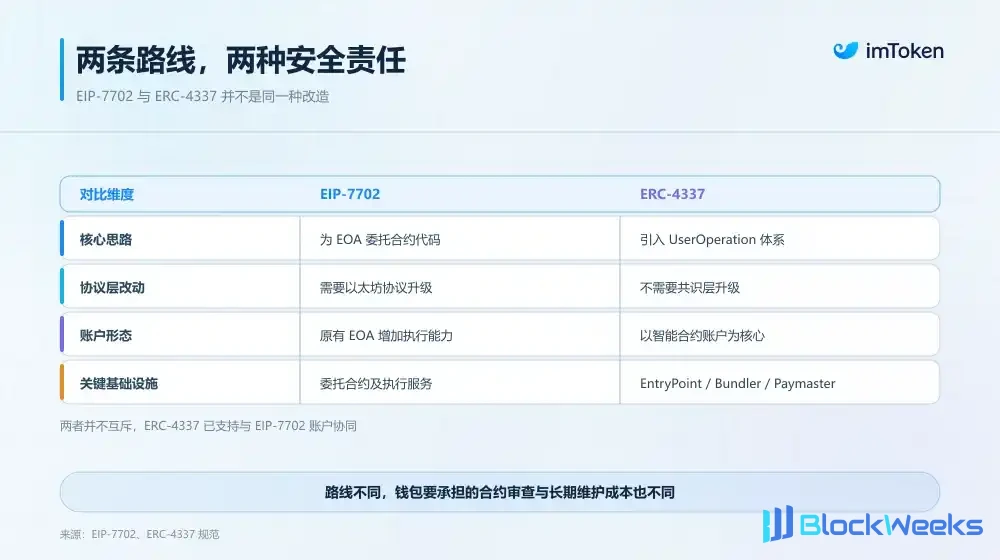
É também por isso que, na rota da AA, embora o EIP-7702 e o ERC-4337 melhorem a experiência da conta, a exposição ao risco que eles revelam no nível de segurança da carteira é completamente diferente. Deve-se notar que os dois não são soluções completamente mutuamente exclusivas; o último já incorporou suporte de compatibilidade para o primeiro. Eles são discutidos separadamente aqui principalmente para entender seus respectivos métodos típicos de implementação de conta e os diferentes desafios que enfrentam no nível de segurança do produto.

EIP-7702: Uma Autorização Pode Mudar Todo o Limite Comportamental da Conta
A proposta de segurança mais digna de vigilância no EIP-7702 está na delegação de conta.
Ao assinar uma mensagem de autorização, uma EOA com regras originalmente fixas pode delegar a si mesma a um endereço de contrato inteligente implantado e operar diretamente de acordo com o código desse contrato.
Um contrato totalmente auditado e com permissões rigorosas pode, de fato, conceder a contas existentes capacidades como transações em lote e patrocínio de Gas a baixo custo; mas, uma vez que seja delegado por engano a um contrato malicioso ou a um contrato com vulnerabilidades graves, o risco penetrará diretamente nos ativos da conta.
Isso é claramente diferente da interação regular com DApps. Em aplicações DeFi, assinar por engano uma aprovação maliciosa geralmente coloca o risco, em primeiro lugar, dentro do escopo de permissão definido pelo Token específico, pelo valor de aprovação e pelo contrato de destino; mas, se o usuário conceder um valor ilimitado, a perda também pode ser muito séria.
No cenário de delegação do EIP-7702, porém, o código autorizado é executado diretamente no contexto da conta. Se o código delegado tiver capacidades irrestritas de transferência de ativos ou de chamada de contratos, o risco pode se expandir de uma aprovação de token específica para toda a conta, afetando ETH, diferentes ativos ERC-20 e operações de transação subsequentes.
No entanto, o EIP-7702 não priva a chave privada original do controle sobre a EOA. Mesmo que o usuário delegue a conta a um contrato com lógica de multisig, a chave privada original ainda pode controlar diretamente a conta, contornando algumas políticas de assinatura definidas pelo contrato delegado.
Em outras palavras, adicionar capacidade de execução de contrato inteligente a uma EOA não equivale a apertar automaticamente as restrições de permissão sobre a chave privada subjacente. Da mesma forma, embora os usuários possam revogar uma delegação reautorizando um endereço vazio, a ação de revogação não pode reverter transferências de ativos e mudanças de estado on-chain que já ocorreram.
Isso também determina que as carteiras nunca devem simplesmente considerar o EIP-7702 como um novo método de assinatura; elas devem reconstruir toda uma linha de defesa de segurança em torno da interface de autorização, identificação de contrato, exibição de permissões, revogação de delegação e avisos de controle de risco.

ERC-4337: Os riscos não estão apenas no contrato da conta
Diferentemente da adaptação retroativa de EOAs existentes, o ERC-4337 divide a verificação da conta, a execução da transação e o pagamento de Gas em módulos independentes, dando aos desenvolvedores espaço para combinações flexíveis, mas também sobrecarregando as carteiras com custos de gerenciamento de componentes mais complexos.
Da criação até o registro on-chain, uma UserOperation normalmente percorre toda uma cadeia colaborativa: a carteira gera a operação e conclui a assinatura → o Bundler recebe a UserOperation e realiza verificações off-chain por meio da lógica de verificação simulada do EntryPoint → o Bundler empacota as operações que passam na verificação e as envia ao EntryPoint on-chain → o EntryPoint executa novamente a lógica de verificação da conta e do pagador e, após aprovação, executa a operação real.
Se houver patrocínio de taxas, também é necessário um Paymaster para participar da verificação e da liquidação de taxas; se uma nova conta inteligente precisar ser criada, isso pode envolver a implantação e a inicialização de um contrato Factory.
À medida que o número de componentes dispara, as carteiras precisam lidar simultaneamente com desafios mais complexos de compatibilidade, confiabilidade operacional e revisão de segurança. Além disso, como uma conta inteligente não é simplesmente um interruptor de funcionalidade instalado em um EOA existente, sua implementação de contrato, método de verificação de assinatura, configuração de módulos, versão do EntryPoint e instalações de suporte afetarão profundamente seu caminho de evolução futura.
À medida que o Ethereum avança gradualmente em direção ao Native AA, como as contas existentes permanecem compatíveis com o novo protocolo, como as permissões existentes são migradas e como os endereços de conta e os ativos mantêm a continuidade precisam ser considerados com antecedência.
Em última análise, para as carteiras, o custo real de integrar uma tecnologia hoje nunca foi apenas o desenvolvimento e o lançamento, mas também a manutenção contínua e o suporte nos próximos anos.

Do AA na camada de aplicação ao Native AA: contenção e trade-offs no roteiro técnico
Depois de ver claramente a complexidade de segurança e os custos de manutenção por trás dos dois roteiros, como os produtos de carteira devem escolher tornou-se, na verdade, cada vez mais claro: adotar ou não uma tecnologia não pode depender apenas de quantas funcionalidades ela pode habilitar, mas também deve pesar a maturidade técnica, os limites cognitivos dos usuários e a sustentabilidade da arquitetura de longo prazo.
Tomando como exemplo a prática da imToken em abstração de conta, após avaliar vários roteiros, a equipe fez um trade-off claro: manter uma atitude cautelosa de espera em relação ao EIP-7702, enquanto interrompe novos investimentos em productização no ERC-4337 e desloca gradualmente seu foco de pesquisa para a abstração de conta nativa do Ethereum (Native AA).
Primeiro, em relação ao EIP-7702, sua capacidade técnica merece reconhecimento, mas não há pressa em productizá-lo totalmente.
Para ser realista, o EIP-7702, que já entrou na mainnet do Ethereum, pode permitir que contas tradicionais obtenham capacidades como transações em lote e patrocínio de Gas, e seu design de engenharia e melhorias de experiência são evidentes para todos.
No entanto, antes que ele seja verdadeiramente aberto a usuários comuns em larga escala, vários pré-requisitos centrais ainda não estão totalmente maduros: os usuários conseguem entender intuitivamente a diferença entre "delegação de conta" e assinaturas comuns? A indústria formou um consenso confiável sobre revisão de segurança, padrões de exibição de permissões e resgate de emergência para contratos delegados?
Essas questões são especialmente importantes no cenário do EIP-7702. Se um usuário comum não consegue entender claramente o significado da autorização que assina, então, mesmo que a própria tecnologia possa implementar políticas de segurança complexas, ela pode não melhorar verdadeiramente o nível de segurança do usuário.
Portanto, a imToken adota uma abordagem cautelosa de espera em relação ao EIP-7702 e, por enquanto, não tem pressa em introduzi-lo totalmente em seu sistema de produtos, aguardando lentamente que as implementações relevantes, os mecanismos de gerenciamento de permissões e as práticas do setor passem por testes de mais longo prazo. Isso também decorre da esperança de estabelecer uma fronteira de segurança mais confiável entre a capacidade técnica e a capacidade real de compreensão dos usuários.
Em contrapartida, o ERC-4337 já comprovou a viabilidade das contas inteligentes por meio de ampla prática em produção, acumulando experiência valiosa para o setor.
Mas, vistos de um ciclo tecnológico mais longo, quando a direção de desenvolvimento do Ethereum aponta gradualmente de forma clara para o suporte nativo na camada de protocolo, continuar a expandir o investimento em produtização em torno da arquitetura de abstração de contas na camada de aplicação exige reavaliar os custos de manutenção contínua da infraestrutura periférica, bem como os custos de compatibilidade e migração que podem surgir ao se conectar com as capacidades nativas do protocolo no futuro.
Portanto, a decisão da imToken de interromper novos investimentos em produtização do ERC-4337 e deslocar gradualmente seu foco de pesquisa para o Native AA não é uma negação do valor técnico do ERC-4337. Em vez disso, decorre da esperança de evitar o acúmulo contínuo de complexidade sobre a arquitetura existente e, em vez disso, direcionar os limitados recursos de engenharia e pesquisa de segurança mais para a direção da abstração de contas nativa, que tem potencial de desenvolvimento de longo prazo.
Essa escolha também ecoa a própria direção de evolução do protocolo do Ethereum.
Em fevereiro de 2026, ao atualizar suas prioridades de desenvolvimento de protocolo, a Ethereum Foundation listou explicitamente o Native AA como um dos esforços centrais na direção de "Melhorar a UX". Seu objetivo de longo prazo é tornar as carteiras de contrato inteligente a forma padrão de conta, ao mesmo tempo reduzindo a dependência de infraestrutura periférica, como Bundlers e Relayers, bem como a sobrecarga adicional de Gas daí decorrente.
Entre as propostas técnicas específicas, o EIP-8141 (Frame Transactions) é atualmente uma das direções representativas que vale a pena acompanhar. Ele tenta dividir a verificação de transações, a autorização de pagamento de taxas e a execução real de operações em diferentes estágios, permitindo que as contas definam regras de verificação e métodos de pagamento por meio de sua própria lógica, oferecendo um novo caminho de implementação para o suporte nativo de contas inteligentes na camada de protocolo.
É claro que o EIP-8141 ainda está no estágio de Draft, e ainda há um longo caminho a percorrer antes da implantação formal e da aplicação em larga escala. O Native AA também não significa que os riscos de segurança desaparecerão automaticamente. O código de verificação de contas ainda exige auditoria rigorosa, e os novos mecanismos de verificação de transações e pagamento de taxas igualmente precisam passar por testes suficientes.
Mas, da perspectiva da arquitetura de longo prazo, em comparação com adicionar continuamente recursos na camada intermediária existente e manter relações de compatibilidade complexas, estabelecer antecipadamente a arquitetura de segurança sobre uma base de protocolo mais nativa e unificada está claramente mais alinhado com a consideração da imToken sobre a segurança de carteiras de longo prazo.
Considerações Finais
Das primeiras assinaturas com chave privada até as transações em lote, o patrocínio de Gas, as chaves de sessão e as contas inteligentes de hoje, a abstração de contas está continuamente ampliando os limites de capacidade das carteiras de criptomoedas.
Mas, independentemente de como a forma técnica evolua, o valor mais essencial de uma carteira nunca mudou: ela não deve apenas permitir que os usuários concluam mais operações, mas também garantir que, em cada interação, os usuários sempre saibam claramente o que autorizaram e quem realmente controla seus ativos.
Voltando à prática específica de produto, essa também é a lógica subjacente por trás da clara ponderação recente da imToken sobre o roteiro técnico da abstração de contas: manter uma atitude cautelosa de espera em relação ao EIP-7702, aguardando um paradigma de protocolo e segurança mais estável a longo prazo; ao mesmo tempo, interromper novos investimentos em produtização do ERC-4337 e deslocar gradualmente seu foco de pesquisa para o Native AA.
Isso não é abandonar a inovação em abstração de contas. Pelo contrário, é uma escolha pragmática feita com base na segurança dos ativos dos usuários, na maturidade técnica e na evolução da arquitetura de longo prazo, para não traduzir prematuramente a complexidade de protocolos ainda em período de transição em riscos de ativos e custos de migração para usuários comuns.
A evolução das contas do Ethereum é uma corrida de longa distância. No caminho rumo à abstração de contas nativa, avaliar cuidadosamente a maturidade técnica e os riscos de segurança pode ser mais importante do que buscar a rápida implementação de recursos.