O fabricante de carteiras de hardware Keystone confirmou uma violação de segurança que expôs nomes, endereços residenciais e detalhes de compras de clientes, levantando preocupações sobre golpes de phishing e ameaças físicas contra detentores de criptomoedas.
Resumo
- A Keystone confirmou que os atacantes obtiveram informações de envio de clientes após acesso não autorizado ao site.
- Os registros expostos incluíam nomes, detalhes de contato, endereços, produtos adquiridos e preços.
- A Keystone afirmou que frases de recuperação, chaves privadas, senhas e informações de pagamento não foram comprometidas.
- O incidente levanta preocupações de phishing e segurança física semelhantes às que se seguiram à violação da Ledger em 2020.
- A Keystone bloqueou o acesso não autorizado e começou a notificar os clientes afetados.
De acordo com a divulgação da Keystone em 24 de outubro, a empresa detectou acesso não autorizado ao seu site oficial em 20 de outubro e confirmou o roubo três dias depois, após revisar a atividade da interface de programação de aplicações com a Shopify, sua provedora de comércio eletrônico.
“Devemos a vocês um pedido de desculpas”, disse a empresa, reconhecendo que os clientes confiaram nela para proteger suas informações pessoais.
Keystone confirma roubo de dados de clientes por meio de violação do site
A Keystone afirmou que bloqueou o acesso não autorizado, corrigiu a vulnerabilidade e abriu uma investigação após confirmar que uma parte externa havia obtido informações de envio de clientes.
A empresa começou a enviar e-mails aos clientes afetados e prometeu um relatório detalhado explicando o incidente.
No entanto, sua declaração inicial não identificou os atacantes, divulgou o número de clientes afetados nem especificou quando o acesso não autorizado começou.
A empresa não explicou se o atacante explorou uma credencial de API roubada, uma vulnerabilidade de aplicação ou outra fraqueza na infraestrutura de seu site.
A referência da Keystone à atividade da API da Shopify identifica as informações que os investigadores examinaram ao confirmar o roubo. Isso não estabelece que a plataforma subjacente da Shopify foi comprometida.
A Shopify fornece infraestrutura de loja online e interfaces de programação que permitem a comerciantes e aplicações autorizadas gerenciar informações de clientes e pedidos.
Dependendo das permissões concedidas, uma aplicação conectada à loja de um comerciante pode acessar registros sensíveis. A Keystone não divulgou quais credenciais ou permissões estavam envolvidas neste incidente.
Por que endereços de carteira vazados criam riscos de segurança física
Embora a Keystone tenha afirmado que as credenciais de criptomoedas dos clientes permaneceram seguras, sua divulgação alertou que os atacantes poderiam usar indevidamente seus dados pessoais.
Nomes e endereços residenciais podem ajudar criminosos a identificar pessoas que compraram carteiras de hardware, enquanto informações de pedidos podem fazer com que mensagens fraudulentas pareçam mais convincentes.
A Keystone alertou especificamente sobre golpistas se passando pela empresa por e-mail, telefonemas, mensagens de texto ou correio físico.
Golpes potenciais incluem reembolsos falsos, dispositivos de substituição e solicitações para corrigir informações de entrega.
“NUNCA compartilhe sua frase de recuperação ou chaves privadas”, alertou a empresa, acrescentando que os clientes nunca devem inserir frases de recuperação em dispositivos que não encomendaram.
A desenvolvedora de segurança Taylor Monahan, conhecida online como Tay, alertou que o vazamento de informações de envio de compradores de carteiras de hardware poderia expor clientes a ameaças físicas, incluindo roubo e sequestro.
Seus comentários destacaram preocupações sobre os chamados ataques de chave inglesa, nos quais criminosos usam ameaças ou violência para forçar detentores de criptomoedas a entregar o acesso aos seus ativos.
Não há evidências confirmadas na divulgação da Keystone de que as informações roubadas já tenham resultado em ataques físicos.
A violação da Ledger em 2020 mostra como endereços roubados podem persistir
O incidente da Keystone relembra a violação de informações de clientes divulgada pela fabricante rival de carteiras de hardware Ledger em julho de 2020.
De acordo com a investigação original da Ledger, um atacante acessou parte de seu banco de dados de comércio eletrônico e marketing por meio de uma chave de API.
A Ledger inicialmente identificou aproximadamente um milhão de endereços de e-mail comprometidos e informações pessoais detalhadas pertencentes a cerca de 9.500 clientes.
Quando o banco de dados roubado apareceu publicamente em dezembro de 2020, a empresa reconheceu uma exposição maior envolvendo aproximadamente 272.000 registros contendo nomes, endereços postais e números de telefone.
A Ledger manteve que suas carteiras de hardware e as chaves privadas dos clientes não haviam sido comprometidas.
As informações roubadas, no entanto, tornaram-se uma preocupação porque criminosos podiam usar detalhes de identificação para visar compradores fora dos sistemas da empresa.
Em abril de 2025, o crypto.news noticiou sobre cartas fraudulentas enviadas a clientes da Ledger. As cartas se passavam pelo fabricante e instruíam os destinatários a escanear códigos QR antes de inserir suas frases de recuperação.
Os investigadores não haviam estabelecido se todas as cartas relatadas se originaram do banco de dados de 2020.
Mais recentemente, uma investigação de segurança de outubro de 2026 examinou dispositivos potencialmente alterados distribuídos por meio de um revendedor terceirizado, ilustrando um risco separado envolvendo as cadeias de suprimentos de carteiras físicas.
A Keystone enfrenta questionamentos sobre a escala da violação e a proteção ao cliente
O ex-CEO da Binance, Changpeng Zhao, reagiu ao anúncio da Keystone com um breve alerta: “Fique SAFU!”
O comentarista de blockchain Chain INK divulgou uma lista de incidentes de segurança relatados em carteiras de hardware durante 2026, abrangendo vazamentos de informações de clientes, tentativas de phishing, falhas de software e suspeitas de adulteração de dispositivos.
Esses incidentes envolveram diferentes métodos de ataque e não devem ser contados como violações equivalentes da criptografia das carteiras de hardware.
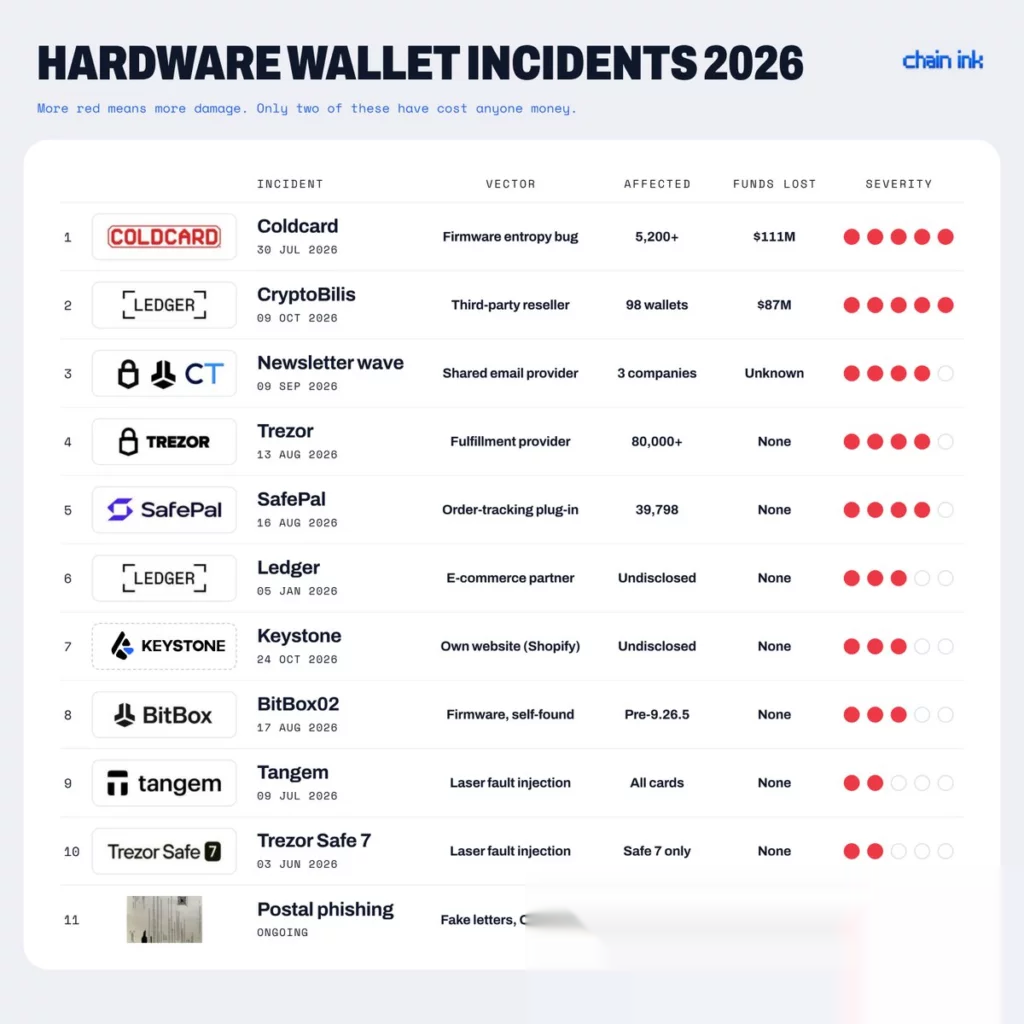
Alegações de que quatro fabricantes de carteiras sofreram violações de dados de clientes este ano, expondo aproximadamente 120.000 endereços de compradores, permanecem não verificadas em relação às divulgações individuais de cada empresa.
A Keystone não publicou uma contagem de clientes, uma discriminação geográfica dos pedidos afetados ou descobertas forenses independentes.