As carteiras dormentes de um dos maiores roubos cripto deste ano estão se movendo novamente. Os rastreadores de blockchain Onchain Lens e Lookonchain registraram uma retirada em massa de Ethereum roubado nesta primavera da plataforma descentralizada Drift Protocol, com base em dados da Arkham.
Após dois meses de completo silêncio, os atacantes ativaram os endereços sob seu controle e começaram a transferir metodicamente os ativos para o misturador Tornado Cash. O ether "sujo" está chegando ao mercado, retirado em porções para evitar oscilações bruscas na taxa de câmbio e para evitar chamar atenção excessiva para os pontos finais de despejo.
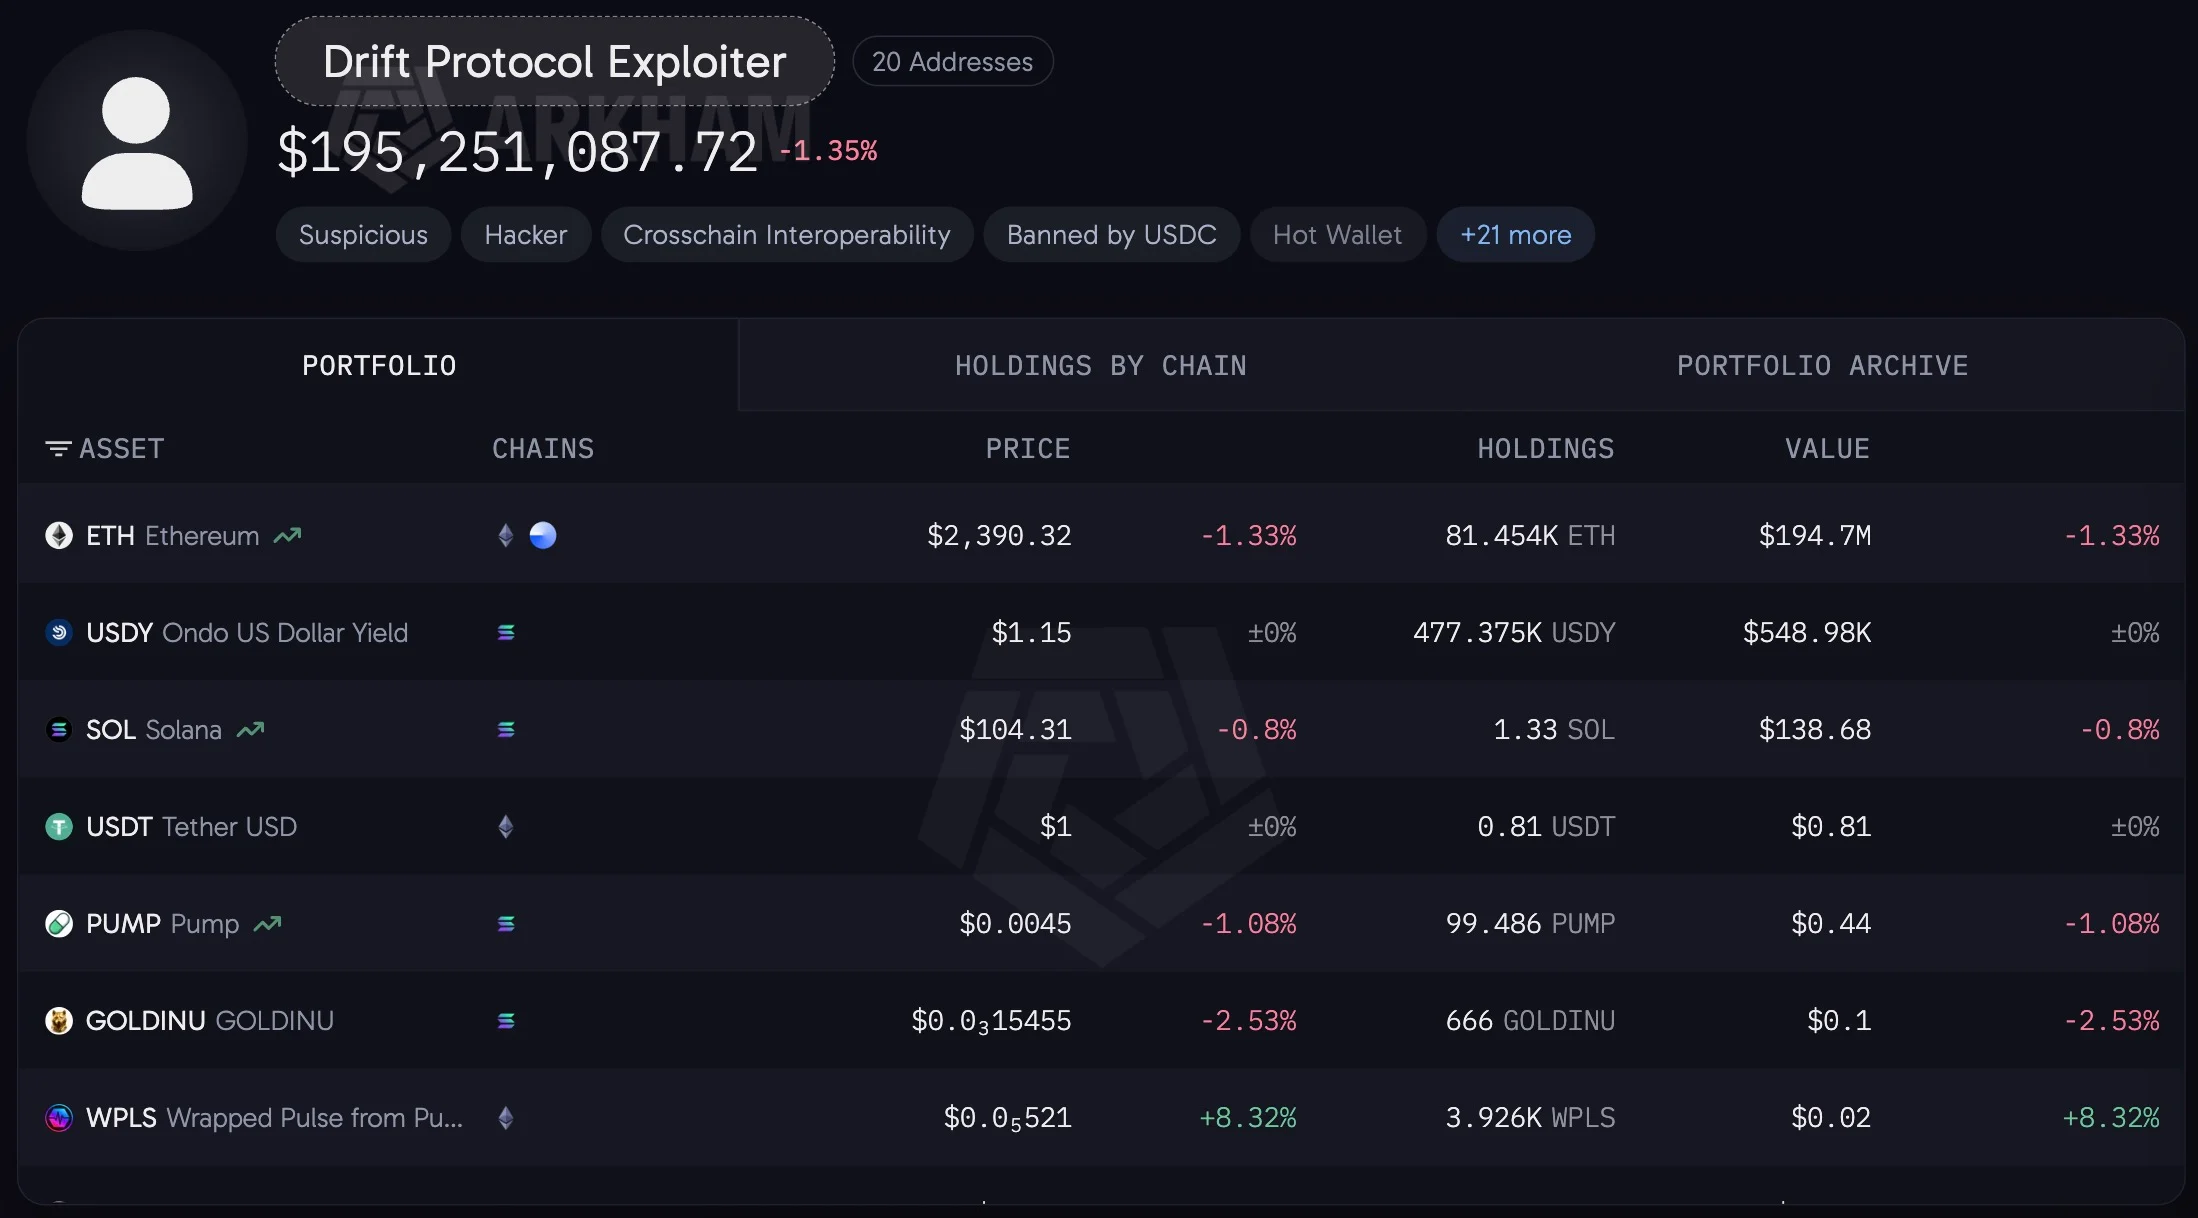
No último dia, um endereço controlado pelos hackers, rotulado pelos analistas como Drift Exploiter 5, transferiu 13.400 ETH para os contratos do misturador, equivalente a aproximadamente US$ 32 milhões. Diversas plataformas de análise, incluindo a MistTrack, estimam a atividade total diária em todas as carteiras relacionadas ainda mais alta, em até 25.700 ETH (US$ 61,5 milhões).
Os atacantes estão usando a tática clássica de ofuscação controlada, enviando fundos em parcelas de exatamente 100 ETH. Isso quebra o vínculo direto entre remetente e destinatário no livro-razão público, tornando impossível qualquer rastreamento automático adicional.
As transações atuais são a segunda grande tentativa de lavagem: em julho, os hackers retiraram cerca de US$ 44 milhões através do misturador de maneira semelhante. Enquanto isso, a maior parte do butim permanece intocada, com entre 82.000 e 94.000 ETH, no valor de até US$ 224 milhões, acumulados nos saldos dos atacantes.
Seis meses para confiança, 12 minutos para o roubo: o hack que entrou para os livros didáticos
Os ativos que agora se dissolvem no setor sombrio do DeFi foram roubados em 1º de abril de 2026, quando a exchange baseada em Solana Drift Protocol foi drenada de US$ 285 milhões em apenas 12 minutos. Este incidente entrou para os livros didáticos de segurança cibernética devido ao seu nível de preparação sem precedentes.
De acordo com a TRM Labs e a Chainalysis, o ataque foi realizado pelo grupo UNC4736, patrocinado pelo Estado norte-coreano, também conhecido como Citrine Sleet. O esquema se desenrolou ao longo de seis meses: os hackers se passaram por um fundo de capital de risco legítimo, comunicaram-se pessoalmente com desenvolvedores em conferências internacionais e depositaram US$ 1 milhão de seus próprios fundos nos pools da exchange para criar um álibi impecável.
Posteriormente, por meio de vulnerabilidades ocultas no Cursor e no VSCode, eles comprometeram os dispositivos dos membros do Conselho de Segurança da plataforma e interceptaram chaves de administrador. O toque final foi o lançamento de um token falso CarbonVote, que os atacantes usaram como garantia fictícia para retirar reservas reais.
Para os investidores afetados da Drift, o aparecimento de Ethereum em misturadores significa a perda definitiva de qualquer chance de recuperar seus fundos. Em agosto, as autoridades conseguiram interceptar e congelar apenas cerca de US$ 9,2 milhões, mas a integração da maior parte do capital no Tornado Cash torna qualquer apreensão adicional legal e tecnicamente impossível.
A própria exchange está tentando salvar sua reputação: um programa de compensação usando tokens DFX foi lançado em 1º de outubro. No entanto, nesta fase, o fundo de recompra, formado com o apoio da Tether, cobre apenas cerca de 1% das perdas líquidas dos usuários.
A equipe espera reabastecê-lo com as futuras receitas da plataforma, enquanto os milhões roubados são gradualmente distribuídos entre novos proprietários no mercado aberto.