
Автор: Сяобин, Shenchao TechFlow
В ранние часы 30 октября 2026 года горячие кошельки Binance в 9 сетях были одновременно взломаны, и на блокчейне было выведено более 6,26 млрд долларов США.
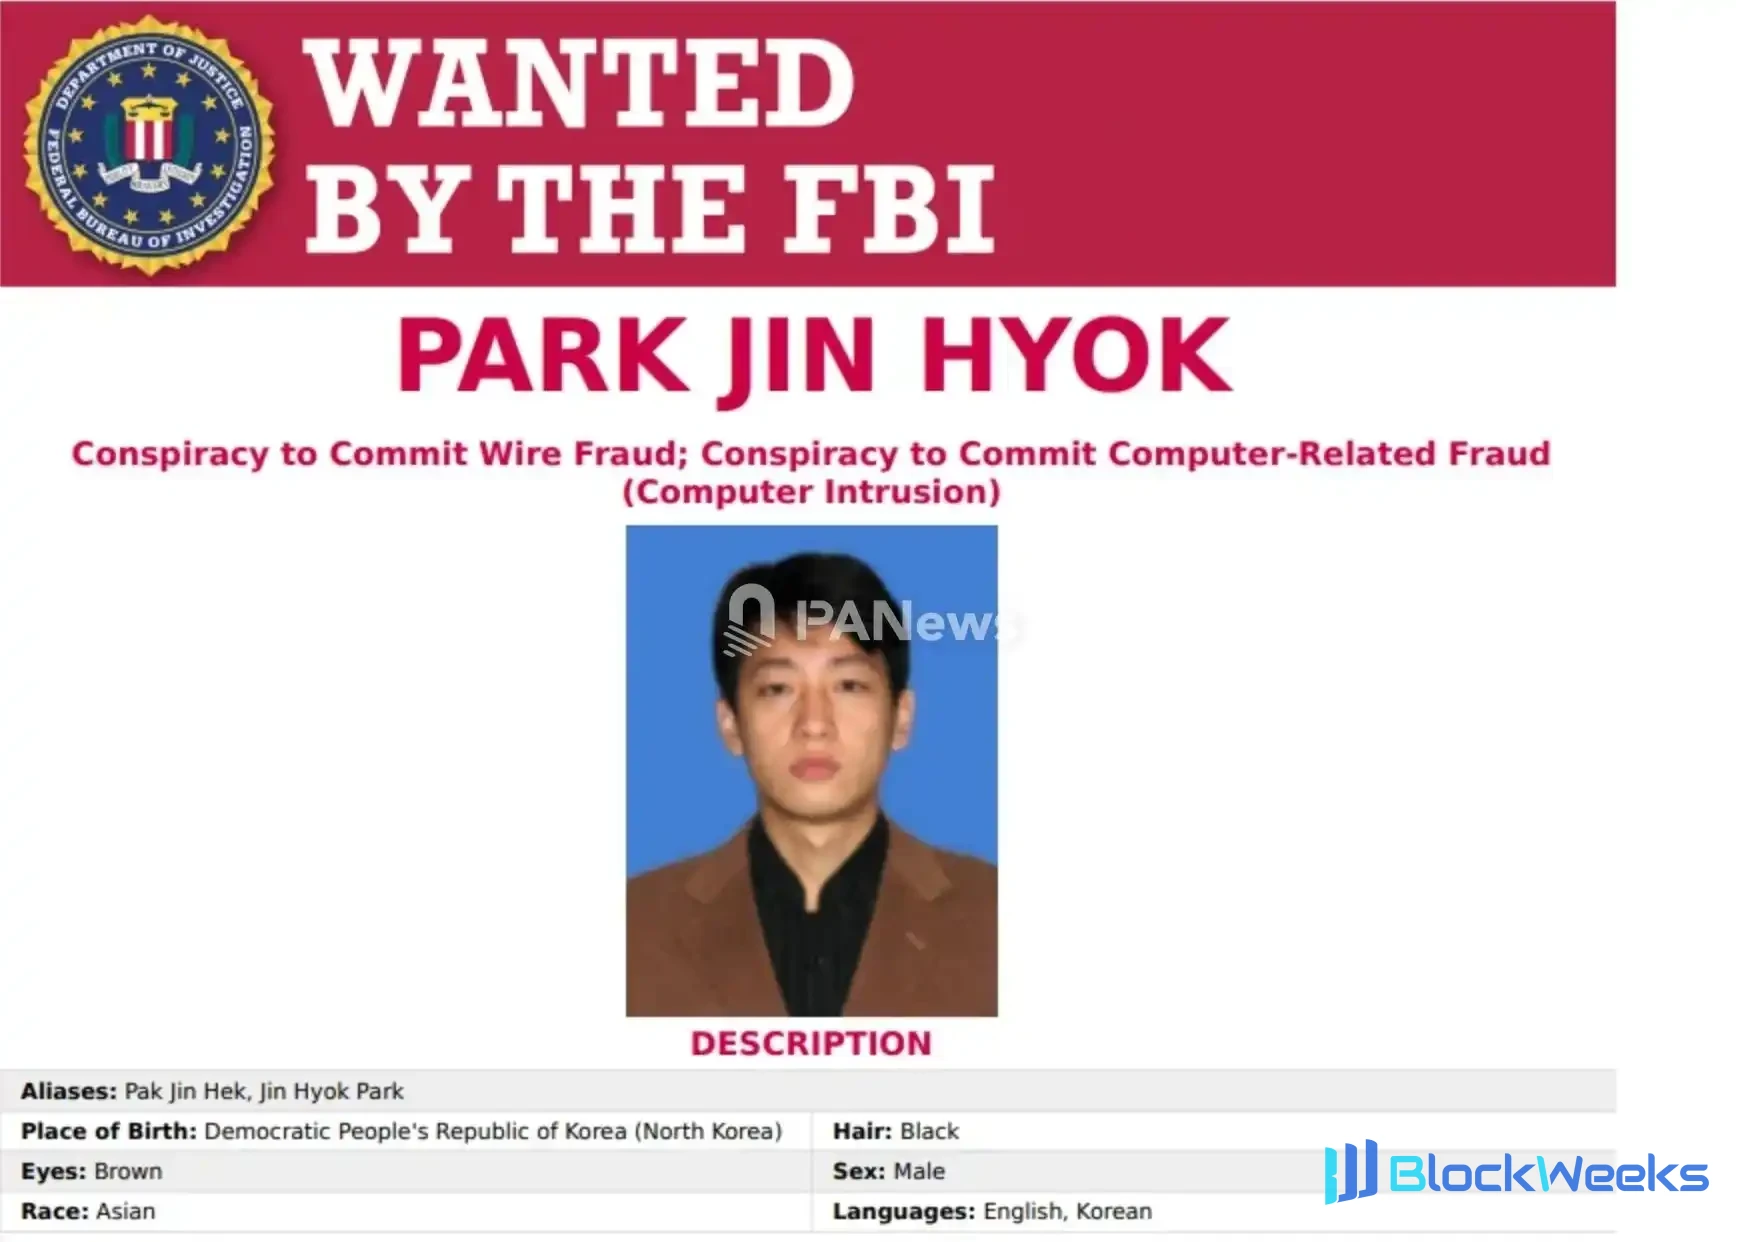
31 октября было объявлено, что Федеральное бюро расследований США (ФБР) объявило об участии северокорейских хакерских группировок в краже у Binance, а Трамп заявил, что если будет подтверждено, что это дело рук Северной Кореи, США проведут переговоры с Северной Кореей.
Одна страна превратила всю криптоиндустрию в банкомат.
Согласно статистике Shenchao TechFlow, в период с 2017 по 2026 год хакеры, связанные с Lazarus и Северной Кореей, были причастны в общей сложности к 37 случаям кражи криптовалют, а общая оценочная стоимость составила примерно 11,817 млрд долларов США.
От начала с атаки на южнокорейскую биржу Bithumb в 2017 году, когда было украдено 7 млн долларов США, до Binance, потерявшей миллиарды за одну ночь, — как Северная Корея, которую считают страной с закрытой сетью, менее чем за десятилетие прошла путь от маргинального игрока на киберполе боя до высшего хищника в криптомире?
Один PDF, шестьсот миллионов долларов
В начале 2022 года старший инженер Sky Mavis, материнской компании криптоигры Axie Infinity, получил сообщение в LinkedIn от человека, называвшего себя рекрутером некой компании, с предложением весьма привлекательного компенсационного пакета.
Инженер прошёл несколько раундов собеседований, и всё выглядело законно. В итоге он получил оффер в формате PDF. В тот момент, когда он открыл файл, шпионское ПО незаметно проникло во внутренние системы Sky Mavis.
Мост Ronin от Axie Infinity использует механизм доказательства полномочий с 9 узлами-валидаторами, требующий подписей 5 узлов для одобрения вывода средств. Злоумышленники проникли в ИТ-инфраструктуру Sky Mavis через компьютер заражённого инженера и получили ключи 4 валидаторов. Пятая подпись была получена благодаря забытой уязвимости: в ноябре 2021 года Sky Mavis попросила Axie DAO помочь с подписью в период пиковой нагрузки на транзакции, и это временное разрешение было отменено в декабре, но права доступа так и не были отозваны.
В марте 2022 года с моста Ronin исчезло 620 млн долларов США. Месяц спустя ФБР приписало атаку северокорейской группе Lazarus.
Фальшивый оффер, забытое разрешение, украденные шестьсот миллионов долларов.
Сценарий Ronin с тех пор неоднократно повторялся, но методы злоумышленников эволюционировали.
В июне 2022 года пал мост Harmony Horizon, и 100 млн долларов США были выведены. Злоумышленники выдавали себя за блокчейн-разработчиков и получали системные права как инсайдеры. В 2023 году один за другим пали Atomic Wallet, Alphapo, CoinsPaid и Stake.com, а совокупные потери превысили 238 млн долларов США. К июлю 2024 года индийская биржа WazirX была взломана на 235 млн долларов США.
Каждая атака использовала иной метод, но логика за ними поразительно последовательна: найти человека, обмануть этого человека, использовать этого человека, чтобы открыть дверь.
В феврале 2025 года они подняли эту методологию на новую высоту.
Из холодного кошелька Bybit было выведено 1,5 млрд долларов США. Разбор инцидента исследователем безопасности Paradigm samczsun показал, что злоумышленники атаковали не напрямую Bybit, а проникли в инфраструктуру его поставщика услуг мультиподписных кошельков Safe{Wallet}, внедрив там вредоносный код и точно нацелившись на процесс подписания холодного кошелька Bybit. Это означает, что даже если собственные меры безопасности Bybit были безупречны, как только была скомпрометирована вышестоящая цепочка поставок, все защиты оказались бесполезны.
Восемь месяцев спустя Binance стала очередной добычей.
Результаты послеинцидентного расследования Binance показали, что ноутбук инженера по эксплуатации был скомпрометирован, и злоумышленники использовали его для проникновения во внутренние системы и с помощью EIP-7702 заставили горячий кошелёк подписать делегирующую авторизацию. Шэньюй деконструировал логику атакующего контракта в ончейн-разборе: «Программа злоумышленника признаёт только одного хозяина и делает только одну вещь: переводит деньги».
От Ronin до Bybit и Binance масштаб атак вырос с 600 миллионов до 1,5 миллиарда, а затем до 6,2 миллиарда. Каждый раз это была победа социальной инженерии, и каждый раз всё начиналось с одного человека.
Ваш коллега может быть северокорейцем
Если внешние атаки Lazarus — это «выламывание двери», то проникновение северокорейских IT-специалистов — это «вход в дом через парадную дверь».
В октябре 2024 года CoinDesk опубликовал журналистское расследование, шокировавшее отрасль. Журналисты отследили записи блокчейн-платежей и внутренние источники и обнаружили, что более 24 криптокомпаний непреднамеренно наняли северокорейских IT-специалистов, причём как минимум 12 компаний подтвердили, что обнаружили в своих списках сотрудников подозреваемых северокорейцев. Среди названных проектов были Cosmos Hub, Injective, ZeroLend, Fantom, Sushi, Yearn Finance и Truflation.
Исследователь безопасности MetaMask Тейлор Монахан раскрыла, что как минимум 40 DeFi-протоколов нанимали северокорейских IT-специалистов за всю историю своей разработки, охватывающую период до семи лет.
Эти люди проходили отбор с помощью поддельных паспортов, виз и тщательно сфабрикованных резюме, подавая заявки через Telegram, Discord и Indeed. Они нацеливались на стартап-команды с нестрогими процессами найма и зарплатами в криптовалюте и почти никогда не включали камеру во время удалённой работы. По оценкам ООН, северокорейские IT-специалисты зарабатывают для режима до 600 миллионов долларов США в год, из которых отдельные лица могут оставлять себе лишь от 10% до 30%.
В марте 2024 года инцидент с Munchables стал хрестоматийным примером.
Эта NFT-игра на базе сети Blast наняла разработчика под псевдонимом «Werewolves0943». Ончейн-исследователь ZachXBT отследил и выяснил, что этот разработчик был северокорейским шпионом, который использовал права разработчика, чтобы вывести из проекта 17 400 ETH стоимостью примерно 62 миллиона долларов США.
Поворот в истории заключается в том, что под давлением основателя Blast Pacman и сообщества разработчик в течение 8 часов передал все приватные ключи и полностью вернул похищенные средства. Никто не знает, почему он их вернул. Одно из предположений состоит в том, что после разоблачения дальнейшее удержание похищенных средств принесло бы лишь больше проблем.
Но опыт Sushi оказался не столь удачным.
В сентябре 2021 года платформа Sushi/MISO была взломана на сумму около 3 миллионов долларов США. Расследование после инцидента показало, что два бывших подрядчика под псевдонимами «Anthony Keller» и «Sava Grujic» сохранили доступ к кодовой базе после увольнения. Позже Sushi также наняла ещё одного подозреваемого северокорейского подрядчика, «Gary Lee». В 2023 году основатель Truflation Стефан Руст обнаружил, что 5 членов его команды являются подозреваемыми северокорейскими работниками — более трети всех сотрудников. Впоследствии компания подверглась атаке с утечкой приватных ключей на сумму около 5 миллионов долларов США.
Данные CrowdStrike показывают, что северокорейские IT-специалисты проникли более чем в 320 компаний в течение 12 месяцев, что на примерно 220% больше по сравнению с прошлым годом.
Они используют поддельные личности, нанимают людей на месте в США для установки нескольких компьютеров для централизованной удалённой работы, чтобы подделать своё географическое местоположение, и используют генеративный ИИ для прохождения видеособеседований.
Компания по безопасности KnowBe4 даже обнаружила, что тоже была обманута: «сотрудник», принятый через обычный процесс найма, сразу после начала работы начал развёртывать вредоносное ПО.
Нельзя сказать ни единого плохого слова о Ким Чен Ыне
Что за люди северокорейские хакеры?
В августе 2026 года корейско-американский журналист при содействии исследователя безопасности MetaMask Тейлор Монахан, Ника Бакса из SEAL Alliance и Ump Labs, замаскировавшись под рекрутера «Sophie Wang», провёл видеоинтервью с подозреваемым северокорейским хакером государственного уровня.
Этот соискатель называл себя «Justin Lim» и утверждал, что живёт в Лонг-Бич, Калифорния, но его акцент был определён как корейский. Ончейн-улики и данные об идентичности указывают на то, что его фактическое местоположение, весьма вероятно, Владивосток, Россия, и что он похитил около 2,7 миллиона долларов США у MetaPlay в 2022 году.

Во время собеседования он продемонстрировал значительные технические способности: он объяснил, как форкнуть сеть Velas и обеспечить совместимый запуск The Graph, а при столкновении с незнакомыми протоколами OpenSea Seaport и Uniswap v4 он тут же открывал документацию и анализировал её.
Когда интервьюер упомянул, что Северная Корея украла 1,5 миллиарда долларов у Bybit, он показал единственную улыбку за всё собеседование.
Последний вопрос всё решил. Интервьюер попросил его сказать что-нибудь негативное о Ким Чен Ыне. После молчания он вышел из Zoom. Затем он сослался на «нестабильный интернет» и попросил продолжить общение через Discord или Telegram. Когда его спросили снова, он ответил лишь: «Я мало знаю об этом человеке».
В Северной Корее публичная критика верховного лидера может привести к отправке трёх поколений в политические трудовые лагеря. Этот тест позже был широко рекомендован сообществом безопасности как метод отбора при найме: потребуйте от кандидатов негативно высказаться о Ким Чен Ыне, и почти все северокорейские разработчики предпочтут уклониться от этого.
Тайная война
Кибератакующие возможности Северной Кореи не были построены за одну ночь.
Согласно разоблачению перебежчика Чан Се Юля для Business Insider, программа кибервойны Северной Кореи восходит к 1980-м годам, её внутреннее кодовое название — «Тайная война». Режим Кима рано осознал, что, учитывая, что его обычная военная мощь значительно уступает объединённым силам США и Южной Кореи, кибероперации являются асимметричным оружием с наименьшими затратами и наибольшей отдачей.
Обучение северокорейского хакера занимает около девяти лет. Отправной точкой является Пхеньянский политехнический университет имени Ким Чхэка (бывший Университет автоматизации), который ежегодно принимает 100 человек из примерно 5000 претендентов. Критерии отбора в первую очередь учитывают политическое происхождение; северокорейская система «сонбун» делит граждан на три основных класса и 56 подкатегорий, записываемых в домовых регистрационных файлах. Стажёры посещают шесть 90-минутных занятий в день, изучают языки программирования и операционные системы, глубоко изучают архитектуру Windows, и от них требуется самостоятельно писать вредоносное ПО, не полагаясь на готовые инструменты.
После выпуска хакеры распределяются в оперативные группы, нацеленные на страны, и внедряются за рубеж под видом сотрудников легальных компаний примерно на два года, изучая местный язык и культуру. Оплата чрезвычайно щедрая: до 2000 долларов в месяц, что вдвое превышает зарплату северокорейского посла. Награды также включают квартиру в Пхеньяне площадью более 185 квадратных метров и право перевезти всю семью в столицу.
«Затраты на обучение хакеров чрезвычайно низки, — сказал Чан Се Юль. — Именно поэтому даже бедная страна может вкладывать значительные средства в эту сферу».
По его мнению, киберугроза более прямая и более опасная, чем ядерная угроза: «Это война, для которой не нужно стрелять из ружья».
Империя-призрак
Министерство финансов США в 2019 году ввело санкции против трёх организаций — Lazarus Group, BlueNoroff и Andariel — и заявило, что все они контролируются Главным разведывательным управлением Северной Кореи (RGB), но название «Lazarus» на самом деле является лишь собирательным термином внешнего мира для огромной кибератакующей системы государственного уровня.
В анализе, опубликованном после инцидента с Bybit, исследователь безопасности Paradigm samczsun составил карту этой сложной организационной сети:
TraderTraitor: Охотник на крупную дичь. Специализируется на биржах, кастодианах и кошельковых системах, искусен в целевом фишинге и фальшивых предложениях работы; Ronin, WazirX и Bybit — все вышли из этой команды. Обычно они не используют уязвимости нулевого дня, а вместо этого вскрывают системы, манипулируя «людьми».
AppleJeus (Citrine Sleet): Убийца цепочек поставок. Разрабатывает троянизированное ПО вокруг криптосценариев; проникновение в Radiant Capital в 2024 году — его фирменная работа. Они также использовали уязвимость нулевого дня Chromium CVE-2024-7971 для развёртывания FudModule Rootkit.
BlueNoroff (Sapphire Sleet): Финансовый охотник. В ранние годы атаковал банки и системы SWIFT, а в 2016 году почти похитил 1 миллиард долларов у центрального банка Бангладеш (фактически получив 81 миллион долларов). Теперь он полностью переключился на крипто- и VC-секторы.
Famous Chollima: Внедренец. Присоединяется к технологическим и криптокомпаниям через поддельные личности, создавая внутренние возможности для проникновения. 320 внедрённых компаний, отслеженных CrowdStrike, — в основном работа этой команды.
DangerousPassword: Низкозатратный широкий заброс. Фишинговые письма и поддельные приложения для видеозвонков; методы просты, но побеждают за счёт объёма.
Существует значительное совпадение по членам, инструментам и инфраструктуре между этими ветвями, и разные спецслужбы дают им разные названия. Diamond Sleet, UNC4899, Contagious Interview, Wagemole.
Один и тот же противник, десяток имён, разные маски.
Асимметричная война
После инцидента с Binance Маск написал в X: «Каждый день — это Zeroday».
Это не риторика. Специальный исследовательский отчёт, опубликованный отделом киберразведки Microsoft, показывает, что среди восьми крупных активных северокорейских хакерских группировок три уже завершили глубокую интеграцию инструментов ИИ с повседневными рабочими процессами атак, достигнув высшего уровня в модели зрелости Microsoft по применению ИИ в киберугрозах.
Участие ИИ больше не ограничивается периферийными экспериментами; теперь оно полностью охватывает всю цепочку — от ранней разведки, фишинга с использованием социальной инженерии, маскировки личности, написания вредоносного ПО и вплоть до отравления цепочки поставок программного обеспечения. Иными словами, фишинговые письма, поддельные резюме и вредоносный код, на подготовку которых когда-то требовались недели, теперь могут генерироваться массово и автоматически итерироваться.
Атакующему достаточно найти одну уязвимость; защитник должен защитить от всех уязвимостей. Это асимметричная война.
От 7 миллионов долларов Bithumb до 620 миллионов долларов Ronin, от 1,5 миллиарда долларов Bybit до 6,2 миллиарда долларов Binance — масштаб атак рос экспоненциально. На другом конце этой кривой — страна с ВВП на душу населения менее 2000 долларов, группа молодых людей, начавших девятилетнее обучение в возрасте 17 лет, и государственная машина, которая служила «Тайной войне» сорок лет.
Криптоиндустрия должна признать факт: на противоположной стороне стоит вся мощь кибервойны государства, обладающего ядерным оружием, и этот противник становится всё сильнее и сильнее.