Составитель: Big Pliers
3 ноября Binance опубликовала предварительный отчет о расследовании инцидента безопасности, произошедшего 29 октября, раскрыв полный процесс атаки и путь проникновения стоящих за ней злоумышленников. Отчет показывает, что злоумышленники постепенно взяли под контроль устройства нескольких сотрудников с помощью фиктивных собеседований при найме, вредоносного программного обеспечения и скомпрометированных внутренних ИИ-инструментов, в конечном итоге получив права на подписание транзакций кошелька, и использовали механизм авторизации EIP-7702, чтобы обойти обычный процесс вывода средств и перевести активы.
В инциденте были задействованы активы на общую сумму около 6,34 млрд долларов США. По состоянию на момент публикации отчета активы на сумму около 2,85 млрд долларов США были заморожены или перехвачены, а 98% затронутых токен-активов были восполнены. Binance заявила, что соответствующие убытки будут покрыты платформой, и что она начала перестройку затронутых систем, усиление мер безопасности и привлечение независимой третьей стороны для проведения дополнительной проверки. В отчете также отмечается, что последняя информация Федерального бюро расследований показывает, что за этот инцидент ответственна Северная Корея.
Ниже приведен полный текст:
29 октября 2026 года Binance подверглась серьезному и крайне сложному инциденту безопасности. Этот инцидент не должен был произойти, и мы приносим глубокие извинения за беспокойство, нарушение деловой активности и неопределенность, которые он причинил пользователям, партнерам и всей отрасли.
Защита пользователей всегда является нашей первостепенной обязанностью. Финансовые потери, вызванные похищенными средствами в этом инциденте, будут покрыты Binance и не будут переложены на пользователей. Мы зарезервировали более 100% суммы убытков для покрытия потерь. По состоянию на 31 октября 2026 года 98% затронутых токен-активов были восполнены, и пользователи могут проверить это на странице Proof of Reserves. Что касается части менее ликвидных активов, которая еще не была восполнена, мы находимся в процессе их закупки.
Общая сумма цифровых активов, задействованных в этом инциденте, составила около 6,34 млрд долларов США. По состоянию на момент публикации настоящего отчета цифровые активы на сумму около 2,85 млрд долларов США были заморожены или перехвачены; конкретная сумма все еще требует дальнейшей проверки и может быть подвержена влиянию колебаний рыночных цен.
Мы незамедлительно приняли меры, чтобы сдержать последствия инцидента и усилить безопасность затронутых систем. Все подтвержденные точки входа вторжения, использованные злоумышленниками, были закрыты, а системы, задействованные в пути атаки, также были перестроены или заменены. Кроме того, мы дополнительно ужесточили меры контроля устройств, усилили контроль рисков для кошельковых сервисов и расширили возможности обнаружения аномального поведения на основе ИИ.
Настоящий отчет является предварительным отчетом о расследовании, охватывающим ситуацию, которую мы понимаем в настоящее время, и улучшения безопасности, которые уже были завершены. Расследование все еще продолжается, и соответствующие выводы также будут подвергнуты дальнейшей независимой проверке. Чтобы предотвратить использование злоумышленниками соответствующей информации для планирования атак, некоторые технические детали останутся конфиденциальными. Мы привлекаем независимую компанию по безопасности для проведения дальнейшей проверки.
Последняя информация, опубликованная Федеральным бюро расследований (FBI), показывает, что за этот инцидент ответственна Корейская Народно-Демократическая Республика (КНДР).
Мы решили опубликовать этот предварительный отчет, потому что только когда вся отрасль вместе извлечет уроки, уровень безопасности сможет продолжать повышаться.
Что произошло 29 октября
Атака разворачивалась стремительно в нескольких сетях.
Злоумышленники использовали несанкционированный доступ к внутреннему сервису подписания транзакций кошелька, чтобы инициировать транзакции вне обычного процесса вывода средств.
В период с 20:05 по 20:09 UTC пять горячих кошельков Binance перевели 233,46 млн XRP на адреса, контролируемые злоумышленниками.
Впоследствии горячие кошельки Binance, развернутые в сетях Solana и Optimism, перевели примерно 970 500 SOL и 44,2 млн OP соответственно на адреса, контролируемые злоумышленниками.
После этого Binance получила внутреннее оповещение о крупном переводе активов и немедленно начала расследование.
Один из горячих кошельков Binance затем перевел 18 270 BTC на адрес, контролируемый злоумышленниками.
В дальнейшем злоумышленники использовали сервис подписания для дальнейшего злоупотребления механизмом авторизации Ethereum EIP-7702.
EIP-7702 позволяет аккаунту делегировать частичные полномочия на выполнение смарт-контракту без раскрытия закрытого ключа. В этом инциденте злоумышленники использовали этот механизм, чтобы предоставить смарт-контракту, контролируемому ими, частичные полномочия на выполнение в отношении одного из горячих кошельков Binance.
Binance немедленно запустила несколько экстренных мер, включая приостановку вывода средств для ограничения дальнейшего оттока средств, координацию с партнёрами для заморозки затронутых токенов и принятие мер по отзыву несанкционированных разрешений. Благодаря этим действиям в общей сложности было заморожено активов на сумму 2,85 миллиарда долларов США.
Однако одной лишь приостановки вывода средств было недостаточно, чтобы остановить все несанкционированные переводы активов. Вредоносная авторизация EIP-7702 уже существовала в блокчейне и функционировала независимо от обычной инфраструктуры вывода средств Binance.
Злоумышленники отправили в общей сложности 50 подписанных транзакций, создав вредоносные делегирующие авторизации путём манипулирования nonce аккаунта (порядковым номером транзакции). После установления этих авторизаций злоумышленники смогли обойти обычную инфраструктуру вывода средств Binance и продолжить перевод активов. Binance пришлось инициировать дополнительные транзакции для отзыва этих авторизаций в блокчейне.
Весь процесс контроля активов также столкнулся с другими техническими сложностями. Поскольку задействованные горячие кошельки использовали технологию многосторонних вычислений (MPC), не существовало единого закрытого ключа, который можно было бы напрямую использовать для немедленного отзыва вредоносной авторизации EIP-7702. Для этого команде потребовалось специально разработать и выполнить особую процедуру отзыва, что также потребовало дополнительного времени.
Кроме того, приостановка вывода средств и отключение сервисов горячего кошелька не аннулируют автоматически существующие авторизации в блокчейне.
Эти проблемы увеличили время, необходимое для полного контроля несанкционированных переводов активов. Мы анализируем процесс экстренного реагирования, охват политики подписания и меры контроля горячего кошелька в рамках этого инцидента, а также ищем возможности для дальнейшего повышения скорости реагирования на будущие угрозы.
Последний несанкционированный перевод составил 2 961,9 ETH, который был окончательно подтверждён в блокчейне в 23:56 UTC. Эта транзакция была ранее транслирована и находилась в состоянии ожидания до её окончательного подтверждения. С тех пор других несанкционированных переводов не наблюдалось.
В 00:10 UTC 30 октября 2026 года Binance выполнила новую транзакцию авторизации на нулевой адрес через горячий кошелёк Binance14, очистив код делегирования EIP-7702.
Процесс подготовки атаки
Текущее расследование показывает, что этот инцидент представлял собой сложную многоэтапную атакующую операцию, а не единичное изолированное вторжение и не простую фишинговую атаку.
Злоумышленники использовали комбинацию нескольких технических средств, включая атаки социальной инженерии через фальшивые собеседования при приёме на работу, побуждение к загрузке вредоносного программного обеспечения, использование скомпрометированных внутренних ИИ-инструментов, компрометацию конечных устройств сотрудников и применение продвинутых методов авторизации транзакций.
Июнь 2026 года — атака на цепочку поставок. Инженер A из команды Wallet DevOps искал в поисковой системе популярный инструмент для программирования с использованием ИИ, загрузил подделанный установочный пакет Homebrew и попытался установить соответствующий инструмент через этот пакет. Команда безопасности Binance обнаружила аномалию, проактивно заменила устройство и сменила все связанные учётные данные. Однако информация о роли инженера A и сведения о соответствующих коллегах из команды инфраструктуры кошельков уже были раскрыты злоумышленникам.
На протяжении всего 2026 года — непрерывные кибератаки. С 2026 года команда безопасности Binance обнаружила и заблокировала 57 подозрительных инцидентов киберугроз, связанных с Северной Кореей. Эти атаки отражают тот факт, что поддерживаемые государством злоумышленники продолжают нацеливаться на криптовалютную индустрию. Соответствующие методы атак включают фальшивые собеседования при приёме на работу, вредоносное программное обеспечение, замаскированное под популярные инструменты разработки, подделанные программные пакеты и расширения для браузера, фальшивые приложения для видеоконференций и атаки социальной инженерии, направленные на кражу учётных данных или развёртывание вредоносного программного обеспечения для удалённого доступа.
Сентябрь — атака социальной инженерии. Инженер-программист B получил контактные данные через легитимную платформу для поиска работы от лица, назвавшегося директором проекта. В профиле инженера B на платформе упоминался его опыт работы в Binance. Другая сторона организовала первый раунд собеседований, который проводил представитель отдела кадров, а затем второй раунд собеседований с участием лица, назвавшегося генеральным директором фиктивной компании.
В первом раунде собеседований лицо, назвавшееся представителем отдела кадров, провело видеособеседование в реальном времени с инженером-программистом B. Чтобы завоевать доверие, интервьюер также поделился с инженером B своими аккаунтами в социальных сетях, включая личные фотографии и видео, опубликованные интервьюером на платформе. Эта тактика была более изощрённой и обманчивой, чем ранее наблюдавшиеся методы атак социальной инженерии.
Второй раунд собеседований проводился через популярное социальное приложение для чатов. Ближе к концу собеседования инженеру B было предложено скачать на рабочий компьютер файл под названием «assignment», который содержал репозиторий с вредоносным кодом. Вредоносный код в репозитории автоматически выполнялся во время установки, запуская серию несанкционированных операций.
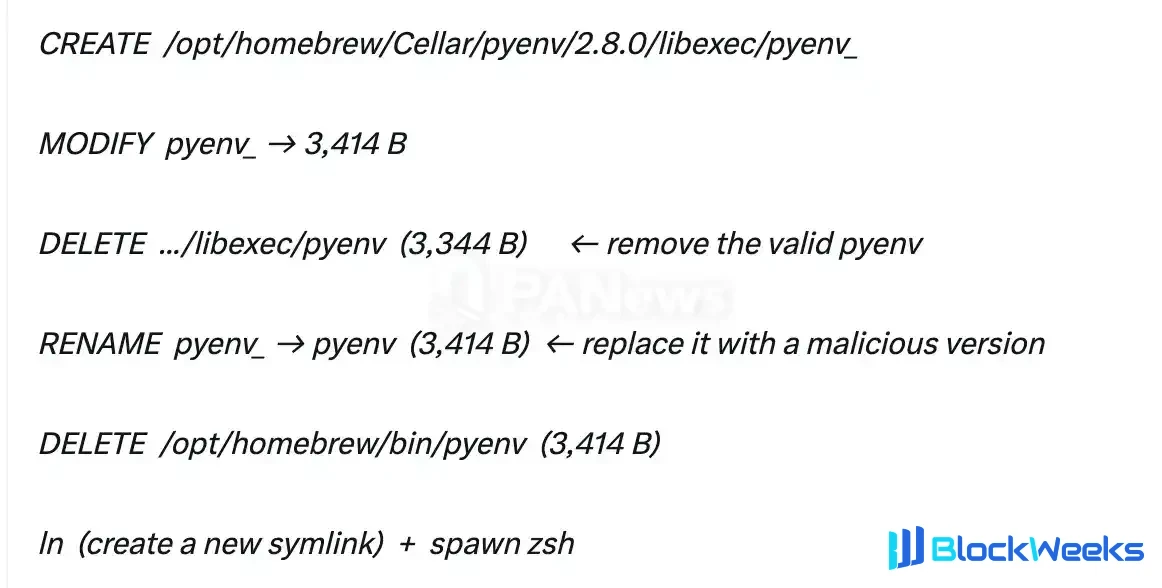
Вредоносное ПО использовало изощрённые методы обфускации кода и уклонения от обнаружения, включая замену легитимного компонента инструмента разработки на вредоносную версию для выполнения команд и установления связи с внешними серверами, контролируемыми злоумышленниками. На тот момент инструменты защиты конечных точек не смогли обнаружить это вредоносное ПО нулевого дня (0-day). Злоумышленники также приняли меры для сокрытия вредоносной активности и стирания соответствующих следов, что ещё больше повысило сложность обнаружения и последующего расследования.
Скрипт обходил обнаружение системами безопасности с помощью методов обфускации кода и специально выполнял следующие операции:

20 октября — Использование внутренних ИИ-инструментов в качестве трамплина для атаки. Злоумышленник использовал скомпрометированный компьютер инженера B, чтобы далее взять под контроль устройства инженера DevOps кошелька A и ещё одного инженера-программиста кошелька C через внутренние ИИ-инструменты Binance. Злоумышленник быстро обнаружил, что компьютер инженера DevOps кошелька A содержал токен с привилегиями развёртывания контейнеров.
29 октября — Проникновение в операции подписи кошелька. В период с 17:15 до 19:56 29 октября злоумышленник вошёл в компьютер инженера-программиста C, использовал учётные данные, украденные у инженера DevOps кошелька A, для развёртывания контейнера и запустил вредоносный скрипт, в конечном итоге осуществив эту атаку.
Принятые меры
По состоянию на 3 ноября 2026 года мы приняли следующие меры:
Перестроили затронутую систему кошелька в полностью новой среде.
Перестроили затронутые внутренние ИИ-инструменты и их системы контроля доступа.
Заменили затронутые устройства.
Отозвали учётные данные и токены, связанные с затронутыми инженерами.
Завершили усиленные проверки безопасности всех устройств сотрудников.
Усилили возможности обнаружения поведенческих аномалий на основе ИИ.
Укрепили меры контроля рисков для сервисов кошелька.
Сотрудничали с правоохранительными органами, блокчейн-аналитическими компаниями и отраслевыми партнёрами для отслеживания и заморозки затронутых активов.
По мере продолжения расследования мы продолжим укреплять соответствующие меры безопасности. Некоторые из реализованных и реализуемых нами мер безопасности останутся конфиденциальными, чтобы воспрепятствовать использованию злоумышленниками соответствующей информации для подрыва наших систем защиты безопасности.
Последующие действия
Мы незамедлительно продвигаем следующую работу:
- Провести независимый аудит кибербезопасности
Мы привлекаем независимых сторонних экспертов по кибербезопасности для проведения всестороннего анализа этого инцидента, проверки существующих результатов расследования и выработки дальнейших рекомендаций по улучшению безопасности. Объём аудита и окончательные результаты послужат основой для нашей последующей работы по устранению недостатков.
- Увеличить инвестиции в безопасность ИИ и проактивную защиту
Мы увеличим инвестиции в такие области, как обнаружение угроз на основе ИИ, защита конечных точек, безопасность среды разработки и мониторинг поведенческих аномалий.
- Создать фонд исследований в области безопасности и содействовать отраслевому сотрудничеству
Мы сотрудничаем с ведущими ИИ-компаниями, участниками отрасли и компаниями в сфере безопасности и планируем создать фонд исследований в области безопасности и реализовать специализированные исследовательские и отраслевые совместные проекты в области безопасности ИИ в блокчейн-среде.
По мере дальнейшего прогресса расследования мы продолжим проактивно раскрывать соответствующую информацию общественности.