Aster усилила меры безопасности своей платформы после подтверждения того, что пользователь понес финансовые потери в результате раскрытия приватного ключа API Wallet.
Краткое содержание
- Aster усилила меры безопасности после подтверждения утечки приватного ключа API Wallet.
- Пострадавший пользователь Aster сообщил о несанкционированных переводах криптовалюты на сумму 4,56 млн долларов.
- Пользователь утверждает, что семь несанкционированных переводов были совершены в течение 44 минут.
- Aster обязалась помочь в отслеживании пропавших средств и сотрудничать с правоохранительными органами.
- Aster призвала пользователей немедленно удалить скомпрометированные API Wallet с доверенных устройств.
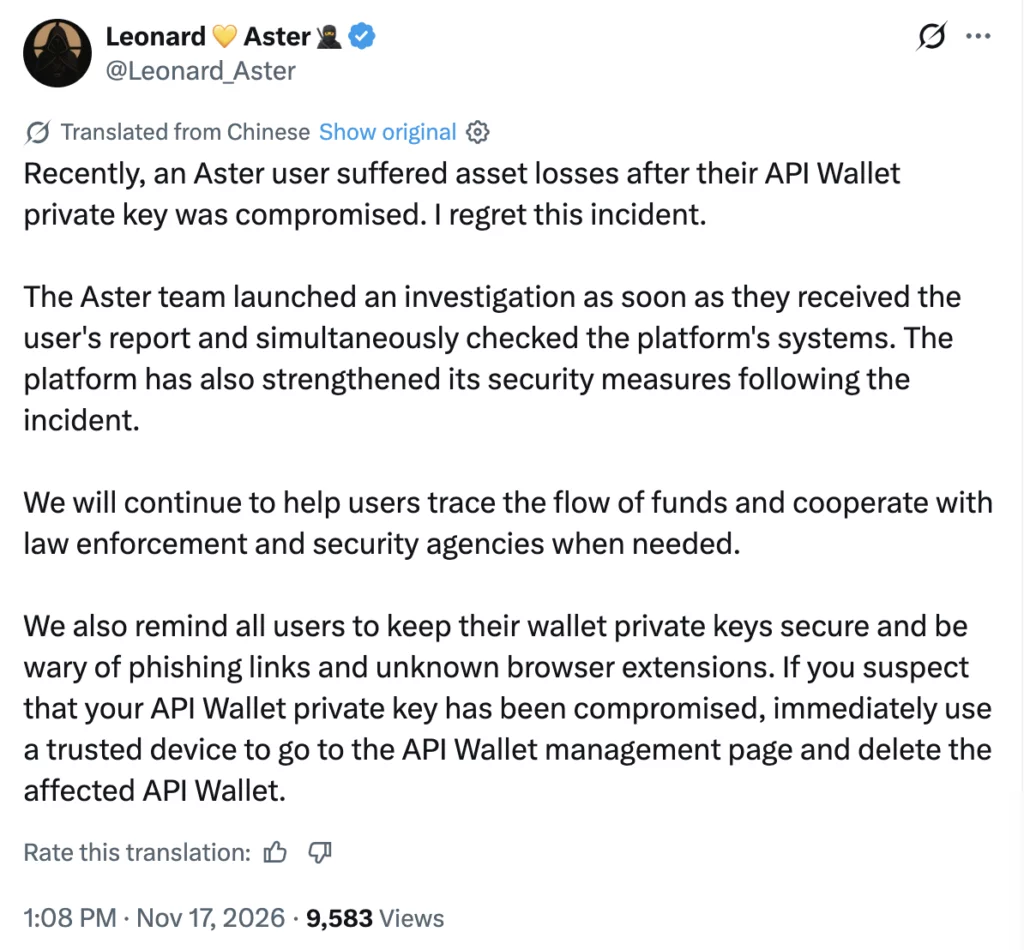
В заявлении от 17 ноября в X генеральный директор Aster Леонард Лян сообщил, что децентрализованная биржа бессрочных фьючерсов начала расследование инцидента сразу после получения сообщения от пострадавшего пользователя. Команда изучила обстоятельства потери, одновременно проводя проверки систем своей платформы.
«Недавно пользователь Aster понес потери активов после того, как его приватный ключ API Wallet был скомпрометирован. Я сожалею об этом инциденте», — написал Леонард в заявлении.
Ответ генерального директора последовал за жалобой пользователя Aster, который сообщил о потере примерно 4,56 млн долларов в результате несанкционированных транзакций, включая перемещение и последующую продажу биткоинов.
Пользователь Aster сообщает о несанкционированных переводах на 4,56 млн долларов
Пострадавший пользователь, известный в X под именем furongfei, сообщил, что транзакции произошли в ранние часы 13 ноября по пекинскому времени. Пользователь утверждал, что не авторизовал ни один из переводов и что приватный ключ его основного кошелька не был скомпрометирован.
Детали жалобы, опубликованной Lookonchain, указывали на то, что кто-то использовал агентский ключ, автоматически сгенерированный через веб-интерфейс Aster, для регистрации нового аккаунта.
Записи транзакций, описанные пользователем, показали, что семь переводов на общую сумму 4 564 675,50 USDT были совершены на недавно зарегистрированный аккаунт в течение 44 минут. За тот же период 33 BTC были перемещены между фьючерсным и спотовым рынками биржи девять раз, прежде чем были проданы через 17 рыночных ордеров.
Пользователь утверждал, что ни один из семи переводов не содержал подписи от его основного кошелька. Вместо этого транзакции были подписаны с использованием временного приватного ключа, идентифицированного как «aster-desktop», который был сгенерирован локально в браузере, когда пользователь включил торговлю и завершил авторизацию кошелька.
Разрешения API Wallet Aster подвергаются проверке
Часть жалобы пользователя касается разрешений, назначенных скомпрометированному торговому учетному данным. Пользователь утверждал, что агентский ключ не имел разрешения на вывод средств и что настройки конфиденциальности аккаунта запрещали внутренние переводы другим пользователям.
Официальная документация API Aster описывает отдельные разрешения для спотовой торговли, торговли бессрочными фьючерсами и вывода средств. Пользователи могут авторизовать агентский кошелек для выполнения определенных операций от их имени без использования приватного ключа их основного кошелька для подписи каждого торгового запроса.
Документация предоставляет опции для настройки разрешенных IP-адресов и установки времени истечения срока действия авторизованного агента. Владельцы аккаунтов могут впоследствии изменять разрешения или отзывать авторизацию агента.
Crypto.news обратилась к Aster за комментариями по поводу сообщенных потерь, разрешений API Wallet и потенциальной компенсации, но на момент публикации ответа не получила.
Генеральный директор Aster обещает помощь в возврате средств
Тем временем пострадавший пользователь заявил, что недавно зарегистрированный аккаунт впоследствии вывел примерно 4,56 млн USDT в ходе 10 транзакций.
Сообщается, что часть средств была перемещена между блокчейн-сетями, при этом 1 000 ETH поступили в протокол смешивания криптовалют Tornado Cash. Ещё 768,1 ETH и примерно 994 000 USDT, как сообщается, были проведены через NEAR Intents.
Леонард заявил, что Aster продолжит участвовать в усилиях по поиску пропавших активов.
«Мы продолжим помогать пользователям отслеживать движение средств и при необходимости сотрудничать с правоохранительными органами и органами безопасности», — написал генеральный директор.
Пострадавший пользователь запросил компенсацию в исходных активах, включая 33 BTC, примерно 2,2 млн USDT и комиссии за принудительную ликвидацию, без необходимости ждать возврата пропавших средств.
Запрос на компенсацию включает сохранение серверных журналов платформы и предоставление письменного графика обработки дела. Леонард не объявил решения о возмещении в своём последнем заявлении.
Отдельно crypto.news ранее сообщал, что Aster расследовала необычные движения цен 16 ноября после того, как её нативный токен упал с $0,7124 до $0,4812 за считанные минуты. Леонард объяснил тот эпизод ликвидациями, связанными с высоколевериджными позициями, охарактеризовав эту активность как «вероятно злонамеренную».
Aster рекомендует пользователям отозвать скомпрометированные API-кошельки
В рамках мер безопасности Aster призвала трейдеров защищать свои приватные ключи и проявлять осторожность при открытии незнакомых ссылок или установке расширений для браузера.
«Мы также напоминаем всем пользователям о необходимости хранить приватные ключи своих кошельков в безопасности и остерегаться фишинговых ссылок и неизвестных расширений для браузера», — сказал Леонард.
Генеральный директор поручил пользователям, которые считают, что их учётные данные API-кошелька могли быть раскрыты, заходить на платформу с доверенного устройства.
В документации Aster указано, что удаление авторизованного агента отзывает его возможность осуществлять API-торговлю. Леонард посоветовал пострадавшим пользователям напрямую перейти на страницу управления API-кошельком и немедленно удалить скомпрометированный кошелёк.