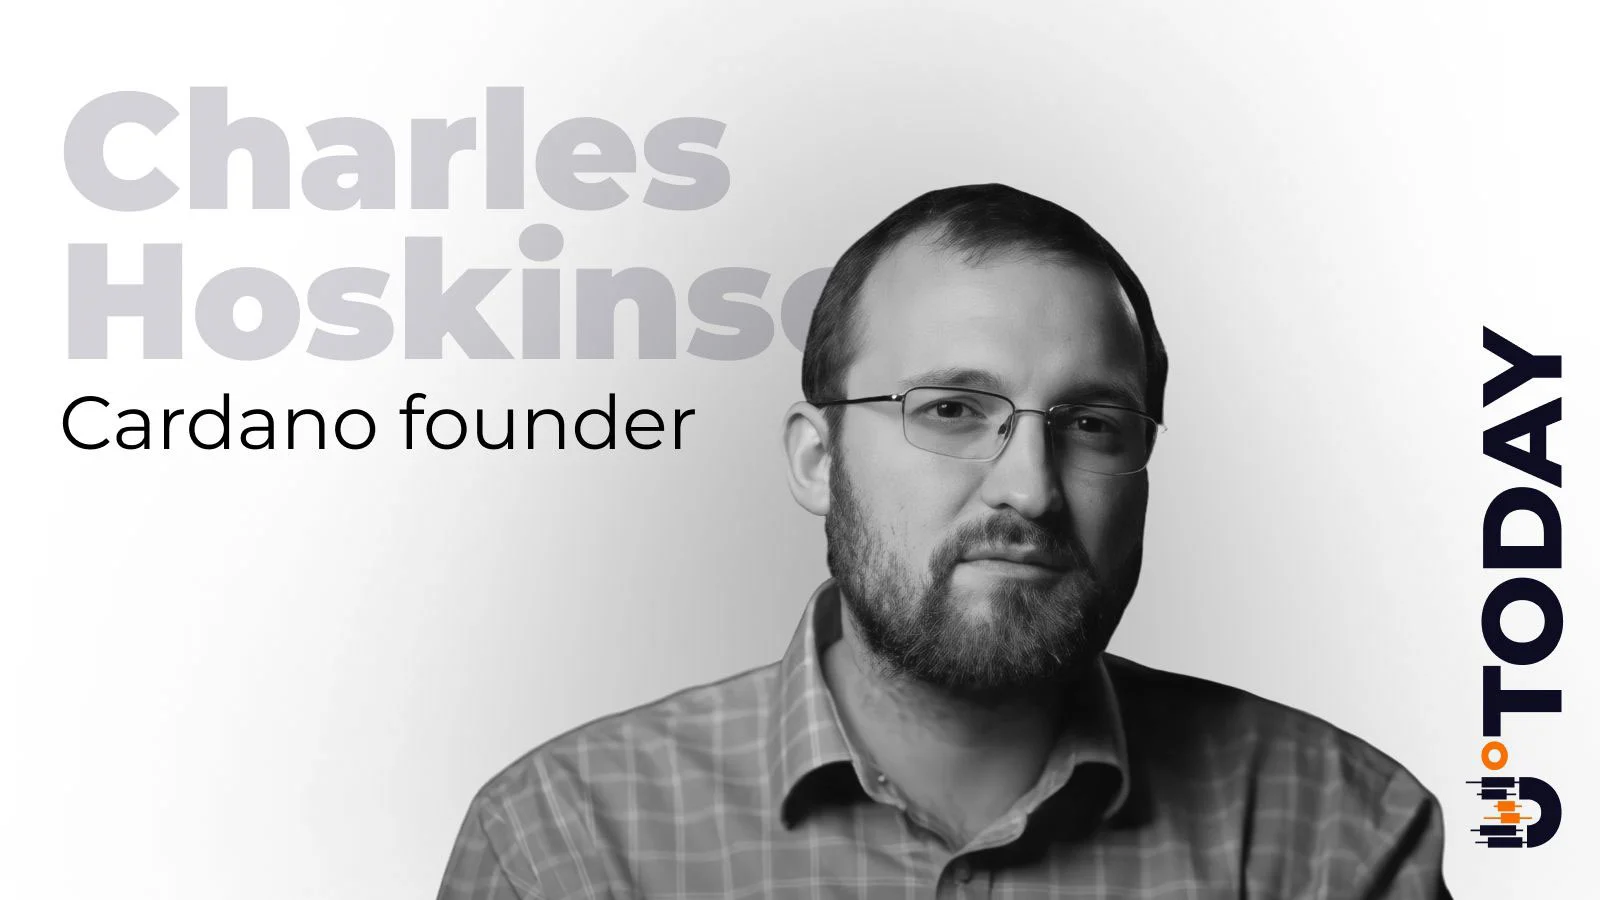

Основатель Cardano Чарльз Хоскинсон бросил вызов соучредителю Ethereum Виталику Бутерину из-за его предупреждения о том, что достижения в области искусственного интеллекта могут ослабить квантово-устойчивую криптографию, утверждая, что существующие стандарты безопасности уже учитывают десятилетия математических атак.
Краткое содержание
- Основатель Cardano Чарльз Хоскинсон отверг предупреждение Виталика Бутерина об угрозе ИИ для квантово-устойчивых криптографических систем.
- Виталик предупредил, что искусственный интеллект может обнаружить математические слабости в currently доверенной криптографии на основе решёток.
- Хоскинсон защитил ML-KEM и ML-DSA, ссылаясь на десятилетия математических исследований и установленное тестирование безопасности против атак.
- Предлагаемая дорожная карта безопасности Ethereum отдаёт предпочтение хеш-подписям, поскольку разработчики готовятся к возможным будущим атакам.
- NIST стандартизировал шифрование и цифровые подписи на основе решёток в 2024 году после многолетней оценки безопасности.
Хоскинсон ответил 9 октября на опасения Бутерина по поводу криптографии на основе решёток, которая используется в нескольких современных системах безопасности. Он утверждал, что основатель Ethereum не выявил достоверной новой атаки, которая оправдала бы отказ от этих методов или существенное увеличение размеров криптографических ключей. Разногласие последовало за предупреждением Бутерина о том, что ИИ может обнаружить математические сокращения, которые исследователи не нашли с помощью обычных методов.
Основатель Cardano оспаривает предупреждение Виталика о безопасности ИИ
Спор начался после того, как Бутерин предупредил, что быстрый прогресс в области математики с помощью ИИ может поставить под сомнение предположения, лежащие в основе криптографических систем, которые в настоящее время считаются безопасными.
Он выделил криптографию на основе решёток как особую проблему, утверждая, что всё более способные системы ИИ могут найти более эффективные способы решения математических задач, используемых для защиты цифровой информации.
По его мнению, достижения в автоматизированных математических исследованиях могут сжать десятилетия открытий в гораздо более короткий период. Такой прогресс может заставить разработчиков пересмотреть безопасность существующих алгоритмов.
Бутерин сравнил возможное развитие с достижениями в факторизации целых чисел, где исследователи обнаружили методы, которые сделали определённые вычисления намного проще, чем предполагали более ранние оценки.
Соучредитель Ethereum утверждал, что безопасность на основе решёток может испытать аналогичный прорыв, сделав некоторые текущие варианты параметров недостаточными.
Хоскинсон отверг это сравнение, утверждая, что история факторизации целых чисел не даёт доказательств эквивалентной слабости в системах на основе решёток.
«Аналогия с факторизацией неверна», — написал Хоскинсон, объясняя, что улучшения в факторизации целых чисел зависели от конкретных математических методов, которые не были продемонстрированы против задач на решётках, используемых в современной криптографии.
Основатель Cardano указал на исследования, восходящие к введению алгоритма редукции решёток Ленстры–Ленстры–Ловаса в 1982 году. Он привёл последующие улучшения в просеивании решёток и других методах атак как примеры десятилетий тестирования.
По словам Хоскинсона, параметры безопасности, используемые современными алгоритмами на основе решёток, уже учитывают известные достижения в этих методах.
Его ответ последовал за опасениями по поводу атак с помощью ИИ на криптовалютные кошельки, поднятыми исследователем Ethereum Foundation Джастином Дрейком 7 октября.
Дрейк предупредил, что мощные системы ИИ могут в конечном итоге обнаружить атаки на криптографию на эллиптических кривых, используемую для авторизации блокчейн-транзакций. Бутерин поддержал серьёзное отношение к таким возможностям, но отговорил пользователей от поспешного перевода своих средств в новые кошельки.
Хоскинсон защищает решёточную криптографию, используемую в стандартах безопасности
Центральная часть аргументации Хоскинсона касается ML-KEM и ML-DSA — двух криптографических систем, стандартизированных Национальным институтом стандартов и технологий США (NIST).
ML-KEM позволяет сторонам устанавливать общие криптографические секреты, тогда как ML-DSA обеспечивает цифровые подписи, используемые для аутентификации информации и проверки авторизации.
NIST утвердил обе системы в августе 2024 года в рамках FIPS 203 и FIPS 204 после многих лет исследований и публичной оценки. Агентство отдельно стандартизировало SLH-DSA — хеш-систему цифровых подписей — в рамках FIPS 205.
Хоскинсон утверждал, что ML-KEM и ML-DSA были выбраны после того, как исследователи изучили различные методы атак на математические задачи, основанные на решётках.
Он настаивал, что наличие математической структуры не делает алгоритм автоматически небезопасным, особенно когда параметры безопасности выбираются с использованием установленных расчётов стоимости атак.
Бутерин предположил, что будущие достижения ИИ могут оправдать существенное увеличение размера решёточных ключей, потенциально в десять раз.
Хоскинсон отверг это предложение, назвав его «нумерологией», поскольку предложенное увеличение не подкреплено конкретным алгоритмом или расчётом.
По словам основателя Cardano, выбор более крупных ключей без выявления соответствующей атаки не даёт надёжного метода измерения безопасности.
Он утверждал, что исследователи должны сначала установить вычислительную стоимость новой атаки, прежде чем определять, требуют ли существующие криптографические параметры изменений.
В настоящее время NIST описывает ML-KEM и ML-DSA как алгоритмы, которые, как считается, устойчивы к атакам достаточно мощных квантовых компьютеров. Стандарты не устанавливают, что эти системы невосприимчивы к любому возможному математическому открытию.
Хеш-план безопасности Ethereum подвергается критике
Опасения Бутерина связаны с работой Ethereum над криптографическими системами, предназначенными для защиты от будущих атак квантовых вычислений.
Исследование сети Lean Ethereum всё больше отдаёт предпочтение хеш-подписям, включая конструкции на основе WOTS и SPHINCS, для приложений, где разработчики могут их использовать.
Бутерин утверждал, что хеш-подходы могут обеспечить более сильную долгосрочную безопасность, поскольку они не полагаются на те же математические допущения, что и решёточные системы.
Однако Хоскинсон оспорил предположение, что хеш-функции автоматически безопаснее, поскольку они предназначены иметь меньше эксплуатируемой структуры.
Он указал на исторические слабости MD5 и SHA-1 — двух хеш-алгоритмов, которые исследователи успешно атаковали через уязвимости в их внутренней структуре.
Хоскинсон сказал, что даже SHA-256 не имеет математического доказательства, устанавливающего невосприимчивость ко всем возможным атакам.
«Его безопасность в том, что никто ещё его не взломал», — написал он, утверждая, что один и тот же стандарт проверки должен применяться ко всем криптографическим семействам.
Он поставил под сомнение предыдущие исследования Ethereum в области Poseidon и Poseidon2 — хеш-функций, разработанных для эффективного использования в определённых блокчейн-системах доказательств.
Исследователи Ethereum уже отошли от Poseidon в своей дорожной карте уровня 1, отдав предпочтение проверенным альтернативам, таким как SHA-2 и BLAKE2s.
В августе исследователь Ethereum Foundation Джастин Дрейк объяснил, что улучшения в системах доказательств на бинарных полях сделали обычные хеши более практичными для будущих проектов сети.
Хоскинсон утверждал, что хеш-подписи остаются полезными там, где их ограничения приемлемы, но они не могут заменить все функции, выполняемые криптографией с открытым ключом.
Разногласие распространяется на системы шифрования, используемые в защищённых сообщениях, веб-сайтах и других приложениях, которые должны устанавливать защищённые коммуникации между сторонами.
Дебаты об ИИ-криптографии доходят до безопасности блокчейн-кошельков
Обмен мнениями между двумя основателями происходит в то время, как разработчики блокчейнов рассматривают, как защитить цифровые активы от будущих достижений в области ИИ и квантовых вычислений.
Бутерин посоветовал пользователям рассмотреть возможность хранения криптовалюты на адресах, публичные ключи которых не были раскрыты через исходящие транзакции, при условии, что они могут сделать это безопасно.
Он подчеркнул, что эта рекомендация не оправдывает поспешную миграцию кошельков, которая может создать собственные риски безопасности.
Основатель Ethereum поддержал планы сделать Ethereum устойчивым к квантовым атакам, включая изменения в подписях транзакций, механизмах консенсуса и системах доказательств с нулевым разглашением.
Хоскинсон утверждает, что исследования методов на основе решёток должны продолжаться наряду с работой над альтернативами на основе хешей.
Дискуссия дошла до компаний, разрабатывающих системы институционального хранения. В мае BitGo протестировала квантово-устойчивую подпись кошелька с использованием технологии ML-DSA, разработанной совместно с Silence Laboratories.
Демонстрация проверила, могут ли постквантовые подписи работать в рамках существующих процедур институциональных кошельков. Это был контролируемый тест, а не доказательство того, что текущая криптография кошельков была взломана.
Другие блокчейн-сети работают над аналогичными защитами. Дорожная карта постквантовой безопасности Sui включает как варианты подписей на основе решёток, так и на основе хешей для будущей аутентификации аккаунтов.
Ответ Хоскинсона от 9 октября не объявлял о новом криптографическом обновлении Cardano или графике развёртывания. Он призвал к тому, чтобы любая вновь обнаруженная атака прошла тестирование, анализ затрат и проверку, прежде чем разработчики пересмотрят параметры безопасности или откажутся от установленных алгоритмов.