
Оригінал | Odaily Planet Daily (@OdailyChina)
Автор|Azuma (@azuma_eth)
Раннім ранком сьогодні гарячі гаманці Binance зазнали найбільшого порушення безпеки в історії криптовалют. Менш ніж за годину гарячі гаманці Binance у кількох мережах, включаючи Ethereum, Bitcoin, Tron, а також Arbitrum, Avalanche, Optimism, Base та інші, були одночасно скомпрометовані, і сукупний відтік наблизився до 6,3 мільярда доларів (як підтверджено в останньому оголошенні Binance).
Після атаки провідні емітенти стейблкоїнів, емітенти активів RWA та протоколи публічних ланцюгів розпочали найбільшу спільну операцію з перехоплення на ланцюгу в історії криптовалют.
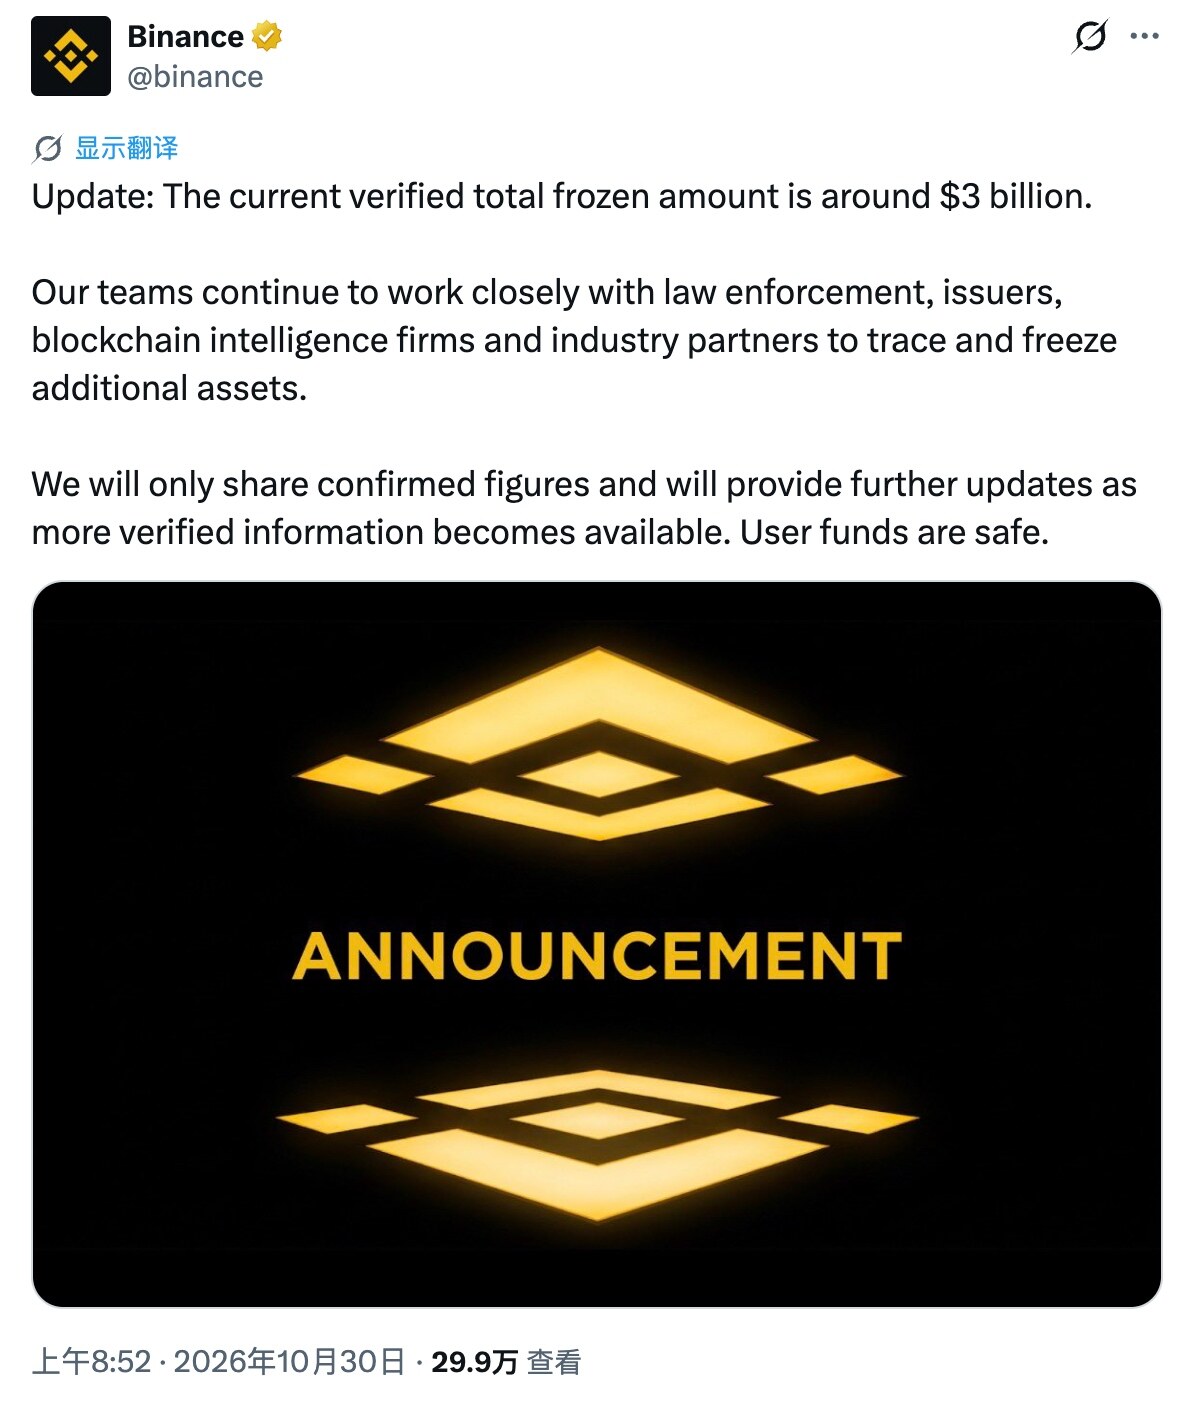
Станом на 8:52 за пекінським часом Binance офіційно оновила прогрес врегулювання інциденту, заявивши, що загальна сума підтверджених заморожених викрадених активів становить приблизно 3 мільярди доларів. Binance також заявила, що команда продовжує тісно співпрацювати з правоохоронними органами, емітентами активів, компаніями з блокчейн-аналітики та галузевими партнерами для відстеження та заморожування додаткових активів, і надалі публікуватиме лише перевірені дані.
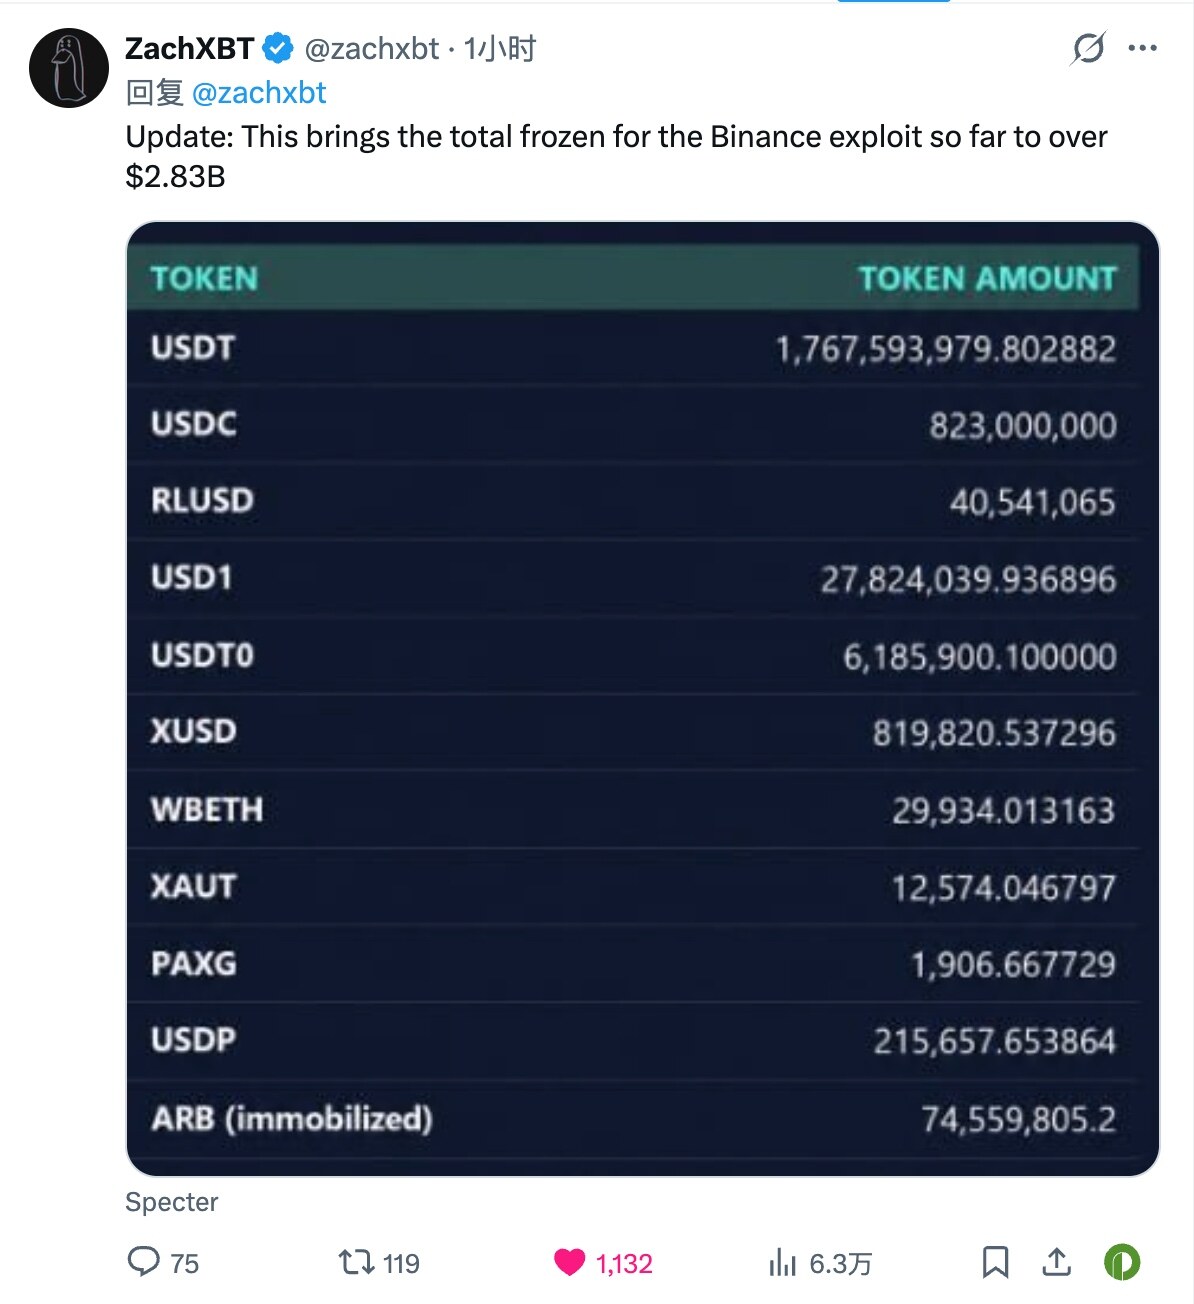
Поєднуючи останні дані панелі відстеження на ланцюгу від спільноти (джерело: ZachXBT) та записи хронології, ми склали 11 типів активів, щодо яких підтверджено, що вони були заморожені різними установами/протоколами станом на момент публікації.
Деталі операції заморожування: хто діє? як перехоплюють?
Це перехоплення на ланцюгу на суму до 3 мільярдів доларів головним чином спирається на вбудований чорний список або права адміністратора заморожування централізованих стейблкоїнів і смарт-контрактів активів, що приносять дохід, і може бути конкретно розділене на наступні чотири основні категорії.
Дует стейблкоїнів: Tether і Circle блокують майже 2,6 мільярда доларів
- Tether (заморожено понад 1,809 мільярда доларів)
Записи на ланцюгу показують, що лише через 41 хвилину після того, як Binance 14 було вперше очищено о 4:24 за пекінським часом, Tether першою о 5:05 викликала функцію чорного списку на ланцюгу, спочатку заблокувавши 971 мільйон USDT, а о 5:11 розширила заморожування до 1,567 мільярда USDT.
Згодом о 5:25 генеральний директор Tether Паоло Ардоіно офіційно опублікував повідомлення в X, підтвердивши, що понад 1,567 мільярда USDT, пов'язаних з інцидентом Binance, було заморожено. З подальшим внесенням до чорного списку додаткових пов'язаних адрес поточна статистика на ланцюгу показує, що загалом 1 767 593 979,80 USDT було повністю заблоковано.
Водночас Tether також внесла до чорного списку 12 574,05 XAUT (золотий токен, приблизно 35 мільйонів доларів), які хакер випадково змів, а також 6 185 900,10 USDT0, кросс-чейн стейблкоїн.
- Circle (заморожено 823 мільйони доларів)
Після того, як Binance 34 вивів загалом 823 мільйони USDC о 4:41 та 4:59, Circle завершила внесення адрес до чорного списку на ланцюгу о 5:13. Згодом о 5:28 генеральний директор Circle Джеремі Аллер офіційно опублікував повідомлення в X, підтвердивши, що понад 800 мільйонів пов'язаних USDC було заморожено у співпраці з правоохоронними органами.
Згідно з останніми даними он-чейн статистики, викрадені 823 000 000 USDC були повністю заморожені на адресах хакера.
Нові емітенти стейблкоїнів: Ripple, WLFI, Paxos і StraitsX долучаються до облоги
Окрім двох найбільших гігантів стейблкоїнів, деякі інші нові емітенти стейблкоїнів також взяли участь в облозі проти хакера.
- Ripple: заморозив 40 541 065 RLUSD (приблизно 40,54 млн доларів) на адресах хакера;
- World Liberty Financial: заморозив 27 824 039,94 USD1 (приблизно 27,82 млн доларів), а також 48 млн токенів WLFI (приблизно 2 млн доларів);
- Paxos: одночасно заморозив 215 657,65 USDP (приблизно 215 000 доларів) свого випущеного стейблкоїна та 1 906,67 PAXG (приблизно 5,3 млн доларів) свого золотого токена;
- StraitsX: сінгапурський емітент стейблкоїнів, що відповідає вимогам регулювання, StraitsX заморозив 819 820,54 XUSD (приблизно 820 000 доларів).
Власні загорнуті активи Binance: майже 30 000 WBETH заблоковано на місці
Серед активів, що не є стейблкоїнами, хакер вивів 29 934,01 WBETH (Wrapped Beacon ETH, вартістю від майже 80 млн до 100 млн доларів) з Binance 14.
Оскільки WBETH сам по собі є загорнутим токеном ліквідного стейкінгу, офіційно випущеним Binance, його базовий смарт-контракт має адміністративні обмежувальні дозволи. Команда безпеки Binance негайно заморозила цю партію WBETH через внутрішні дозволи після інциденту, і хакер більше не може їх розстейкати або продати.
Стримування в екосистемі публічних мереж: 74,56 млн ARB обмежено в переміщенні
Окрім активів, безпосередньо заморожених через чорні списки токен-контрактів, згаданих вище, деякі інші екосистеми публічних мереж (L1 & L2) також активно вживають надзвичайних заходів для стримування ситуації.
О 8:19 за пекінським часом сьогодні вранці Рада з безпеки Arbitrum офіційно оголосила, що вжила надзвичайних заходів для переведення 74 559 805 ARB та 8 425 ETH, що зберігалися на адресах, визначених як пов'язані з інцидентом злому Binance, до проміжного замороженого гаманця. Адреси, які спочатку зберігали ці кошти, більше не можуть отримати до них доступ, і вони можуть бути переведені лише через подальші дії Ради з безпеки або голосування управління Arbitrum DAO, а відповідні питання мають бути узгоджені з усіма сторонами.
Фокус подальшого відстеження
З приблизно 3 млрд доларів викрадених коштів, заморожених, переважна більшість активів стейблкоїнів у руках хакера була взята під контроль.
Наразі основний фокус он-чейн відстеження та протистояння повністю змістився на нативні криптоактиви, які не можуть бути безпосередньо заморожені через контракти — головним чином включаючи приблизно 195 000 ETH, що все ще циркулюють або перебувають у сплячому стані он-чейн (деякі з яких хакер вніс до Aave, щоб позичити WETH у спробі відмити кошти), та 18 270 BTC у мережі Bitcoin.
Щодо он-чейн аномальних рухів решти незаморожених коштів та прогресу судового стягнення, Odaily Planet Daily продовжуватиме підтримувати подальше висвітлення. Оскільки вся мережа змикається, які брудні кошти були заморожені в інциденті крадіжки Binance?