Автор: imToken
Квантові обчислення ще не становлять реальної загрози, але вони змушують блокчейн перепроєктувати механізми авторизації акаунтів, управління ключами та міграції активів.
Написано: imToken
Якщо одного дня квантовий комп'ютер зможе вивести приватний ключ із публічного ключа, який уже розкритий в ончейні, за надзвичайно короткий час, чи все ще витримає система безпеки криптоактивів, побудована сьогодні на криптографії?
Протягом тривалого часу в минулому дискусії про квантові обчислення в криптоіндустрії здебільшого залишалися на рівні теоретичних припущень, тобто визнання того, що криптографія на еліптичних кривих, яка широко використовується такими мейнстрімними блокчейнами, як Bitcoin і Ethereum, може в майбутньому бути зламана квантовими комп'ютерами з достатньою обчислювальною потужністю, але що це все ще відносно далеко.
Насправді до 2026 року це питання офіційно перейшло на стадію інженерної реалізації. Фонд Ethereum не лише створив спеціальну дослідницьку команду з постквантової безпеки, а й встановив у своїй останній дорожній карті протоколу кінець 2029 року як інженерну мету для L1 щодо повного досягнення постквантової стійкості на рівні виконання, рівні консенсусу та рівні даних.
Для відкритої мережі з сотнями мільйонів акаунтів, величезним масштабом активів і складною екосистемою застосунків заміна криптографічної системи аж ніяк не є простим оновленням програмного забезпечення.
Особливо з погляду звичайних користувачів, справжній виклик часто полягає не в тому, «як згенерувати новий постквантовий приватний ключ», а в тому, як у процесі зміни алгоритмів підпису все ще безпечно й безперешкодно контролювати початкові акаунти та активи.
Що насправді загрожують квантові обчислення?
Щоб зрозуміти вплив квантових обчислень на криптоактиви, спочатку потрібно розкласти систему безпеки блокчейну.
Наразі Ethereum головним чином покладається на чотири типи криптографічних компонентів для функціонування, які слугують відповідно для акаунтів, консенсусу, доступності даних і доказів на рівні застосунків. Вони вирішують різні проблеми, і їхня схильність до ризиків квантових обчислень не є однаковою:
- ECDSA: алгоритм цифрового підпису на еліптичних кривих, який використовується звичайними користувацькими акаунтами для підтвердження права власності ініціатора транзакції;
- BLS: алгоритм підпису, який використовується рівнем консенсусу PoS Ethereum і може ефективно агрегувати голоси сотень тисяч валідаторів в один підпис;
- Системи ZK-proof: системи доказів з нульовим розголошенням, які використовуються такими застосунками, як Rollup;
- KZG: схема поліноміальних зобов'язань, яка використовується для перевірки доступності даних (DA) Blob і Rollup;
Серед них першими постраждають асиметричні криптосистеми, засновані на проблемі дискретного логарифма на еліптичних кривих, такі як ECDSA і BLS.
Як відомо, для традиційних комп'ютерів обчислювально майже неможливо вивести приватний ключ із публічного ключа, але відмовостійкий квантовий комп'ютер, що виконує алгоритм Шора, теоретично може розв'язати проблему дискретного логарифма на еліптичних кривих за поліноміальний час, тим самим зламавши безпеку криптосистем з відкритим ключем, заснованих на відповідних математичних припущеннях, таких як ECDSA і BLS.
Щойно приватний ключ відновлено, зловмиснику не потрібно красти мнемонічну фразу чи зламувати клієнт гаманця, і він може безпосередньо підробити легітимні підписи для переказу активів. Аналогічно, ключі валідаторів, дозволи на управління протокольними мультипідписами та ключі контролю кросчейн-мостів — усі стикаються з подібними довгостроковими випробуваннями.
Натомість геш-функції, представлені Keccak-256, є більш стійкими до квантових обчислень. Хоча алгоритм Гровера може дати квадратичне прискорення, він не перетворить безпосередньо експоненційно складну проблему безпеки на проблему, яку можна розв'язати за поліноміальний час, як це робить алгоритм Шора.

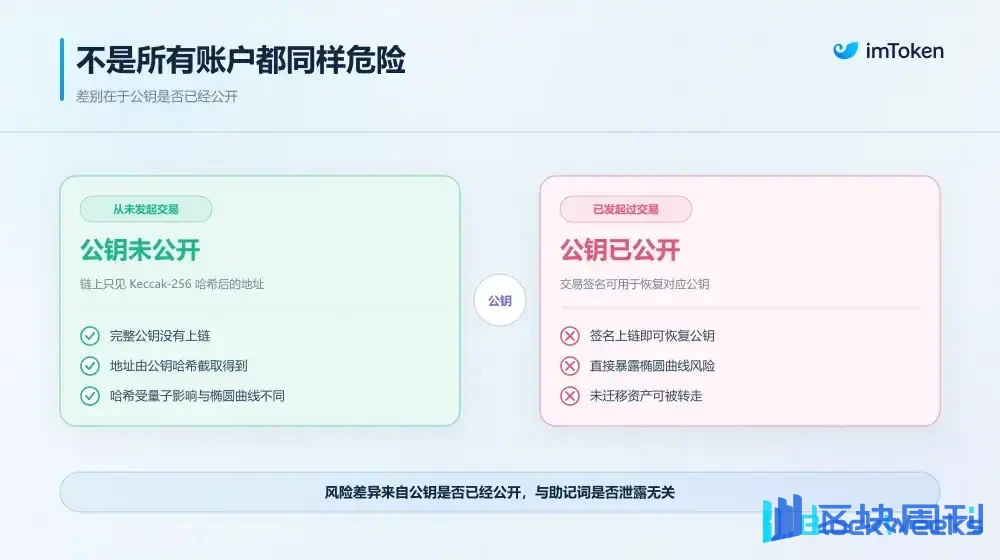
Це також підводить до ключової деталі, яку часто не помічають: не всі акаунти Ethereum мають однаковий ризик перед обличчям квантових загроз.
Адреса звичайного Ethereum EOA отримується шляхом взяття публічного ключа, його гешування за допомогою Keccak-256 та відсікання результату.
Отже, якщо один із ваших холодних гаманців ніколи не ініціював жодної ончейн-транзакції назовні, а також публічно не розкривав підпис поза мережею, то в блокчейні записано лише хешовану адресу, а повний публічний ключ ніколи не був розкритий і досі захищений односторонністю хешу; але щойно ця адреса ініціювала хоча б один переказ або авторизацію контракту, зловмисник може відновити повний публічний ключ через публічний підпис транзакції, безпосередньо піддаючи його ризику майбутнього зламу еліптичної кривої.
Звісно, на цьому етапі у світі ще не з'явився жоден квантовий комп'ютер із здатністю до криптографічного зламу, і звичайним користувачам немає потреби панікувати та переказувати активи через це.
Постквантова команда Ethereum Foundation також неодноразово наголошувала, що відмовостійким квантовим комп'ютерам із реальною загрозою ще потрібно подолати велику кількість інженерних прогалин у масштабі апаратного забезпечення та квантовій корекції помилок (Додаткове читання «Чим саме загрожують квантові обчислення? Посібник з криптовалют для постквантової ери»).
Але проблема в тому, що сама криптографічна міграція займає роки, і якщо чекати, доки загроза справді з'явиться, щоб почати готуватися, може бути вже запізно.
Які підготовки робить Ethereum?
У 2026 році Ethereum Foundation заснувала спеціальну команду з постквантової безпеки для координації досліджень та інженерної реалізації постквантової криптографії на рівні протоколу.
На відміну від простого пошуку нового алгоритму підпису, Ethereum намагається просувати оновлення своєї криптографічної системи одночасно у трьох напрямках: рівень виконання, рівень консенсусу та рівень даних.

Рівень виконання: зробити так, щоб акаунти більше не були назавжди прив'язані до одного приватного ключа
Для звичайних користувачів найбезпосередніша зміна походить від рівня виконання.
Логіка авторизації акаунтів традиційних EOA в Ethereum є відносно фіксованою, тобто користувачі генерують підписи за допомогою приватних ключів secp256k1, а мережа перевіряє дійсність підпису через ECDSA.
Цей дизайн достатньо простий і перевірений протягом тривалого часу, але він робить ідентичність акаунта сильно прив'язаною до конкретної системи підпису. Якщо ECDSA у майбутньому перестане бути безпечним, користувачам потрібно буде змінити алгоритми підпису, але простий перехід на новий приватний ключ часто означає генерацію нової адреси акаунта, і оригінальні активи, записи взаємодії з контрактами та зв'язки із застосунками також можуть потребувати повторної міграції.
Це, очевидно, не ідеальне рішення.
Щоб розірвати ці кайдани, Ethereum прискорює просування нативної абстракції акаунтів, найбільш показовим з яких є EIP-8141 (Додаткове читання «Нативна абстракція акаунтів + квантова стійкість: чому EIP-8141 ще не став головною зіркою Hegotá в Ethereum?»).
Він намагається розділити перевірку транзакції, фактичне виконання та оплату Gas на різні етапи виконання, дозволяючи акаунтам визначати дійсність транзакції через програмовану логіку, тим самим допомагаючи акаунтам поступово звільнитися від фіксованої залежності від приватних ключів ECDSA, забезпечити нативну ротацію ключів і залишити простір для впровадження різних алгоритмів перевірки підпису в майбутньому.
Водночас Ethereum також досліджує прекомпілятори для перевірки постквантових підписів, щоб смарт-контракти та логіка перевірки акаунтів могли ефективніше нативно перевіряти нові типи підписів.
Але це лише перший крок. Оскільки постквантові підписи зазвичай значно більші за традиційні підписи ECDSA/BLS, Ethereum також потрібно вирішити пов'язані з цим проблеми даних та обчислювальних витрат. Наприклад, EIP-8288 пропонує використовувати рекурсивну агрегацію STARK для стиснення результатів перевірки великої кількості постквантових підписів у більш компактні докази, тим самим зменшуючи обсяг даних у блокчейні та навантаження на перевірку.
Рівень консенсусу: заміна традиційних BLS на хеш-підписи
Окрім рівня виконання, рівень консенсусу є ще більш центральним для базового механізму роботи PoS мережі Ethereum.
Наразі консенсус PoS значною мірою покладається на властивості агрегації підписів BLS. Якби їх безпосередньо замінити звичайними постквантовими підписами, величезний розмір підписів суттєво збільшив би витрати на поширення в P2P-мережі, зберігання та перевірку між вузлами.
З цією метою дорожня карта Lean Ethereum від Ethereum запропонувала два варті уваги технічні напрями.
- leanXMSS: постквантова схема підпису на основі хеш-функцій, яку планується використовувати для заміни підписів BLS, що наразі застосовуються валідаторами, усуваючи залежність від еліптичних кривих у самій основі;
- leanVM: мінімалістична віртуальна машина з нульовим розголошенням, розроблена спеціально для ефективної агрегації постквантових підписів. Вона намагається використовувати стійкі до квантових обчислень докази з нульовим розголошенням, такі як рекурсивні STARK, щоб стиснути хеш-підписи великої кількості валідаторів у компактні докази, тим самим забезпечуючи базовий рівень продуктивності консенсусу при збереженні постквантової безпеки;
Це також показує, що для постквантового оновлення не існує універсального алгоритму, який підходив би всім; консенсус валідаторів і звичайні гаманці користувачів кожен потребують відповідних криптографічних інструментів, які найкраще їм підходять.
Рівень даних: KZG та ZK-докази також потребують врахування квантової безпеки
Окрім підписів облікових записів і підписів валідаторів, рівень даних також стикається з довгостроковими викликами.
Останніми роками Ethereum широко використовує механізм поліноміальних зобов'язань KZG, особливо для доступності даних Blob і Rollup, а безпека KZG покладається на математичні припущення, пов'язані зі спарюванням еліптичних кривих, тому вплив майбутніх квантових обчислень також потрібно враховувати.
Крім того, на рівні застосунків деякі ZK-докази, що використовуються такими системами, як Rollup, мають схожі проблеми. Зокрема, деякі SNARK, які покладаються на спарювання еліптичних кривих, мають припущення безпеки, які також можуть зазнати впливу алгоритму Шора; натомість STARK, побудовані на хеш-функціях, не покладаються на припущення про дискретний логарифм на еліптичній кривій і тому мають кращі постквантові властивості безпеки.
Це означає, що постквантова міграція є проблемою не лише для Ethereum L1; у майбутньому її також потрібно буде поступово поширити на L2, Rollup та різні ончейн-застосунки.
Щодо термінів, у пріоритетах протоколу, опублікованих Ethereum Foundation у вересні 2026 року, було чітко запропоновано прагнути досягти постквантової стійкості на рівні виконання, рівні консенсусу та рівні даних Ethereum L1 до грудня 2029 року, а подальші віхи оновлень також поступово впроваджуватимуть інфраструктуру, таку як реєстрація постквантових публічних ключів, перевірка підписів, докази консенсусу та зобов'язання щодо даних.
Це буде довгостроковий проєкт, що охоплює всю екосистему.

Як користувачі можуть безпечно завершити міграцію активів?
Якщо в попередніх двох частинах ішлося про те, як Ethereum може вирішити базові криптографічні проблеми, то для звичайних користувачів найбільш вартим уваги насправді є коли існуючу систему підписів потрібно буде оновити, що мають робити наші гаманці?
Ця справа набагато складніша, ніж просто повторне генерування приватного ключа.
Перше, що потрібно вирішити, — це питання ідентичності облікового запису.
Для традиційних EOA існує прямий математичний зв'язок між адресою облікового запису та публічним ключем. Якщо користувачі безпосередньо використовуватимуть нову постквантову ключову систему, їм зазвичай потрібно буде згенерувати нову ідентичність облікового запису, а потім переказати на неї оригінальні активи.
Але це породжує низку проблем. Окрім ETH і токенів ERC-20, користувачі також можуть володіти NFT, депозитами та позиціями в протоколах DeFi, а також активами в різних мережах L2. Деякі застосунки також записують дозволи, бали, історію взаємодій та зв'язки ідентичності на основі адрес користувачів.
Якщо кожне криптографічне оновлення вимагатиме зміни адреси облікового запису, користувачам доведеться заново керувати цими активами та зв’язками з застосунками, а витрати на міграцію будуть дуже високими.
Тому важливість абстракції облікового запису стає очевидною. Вона може якомога більше відокремити ідентичність облікового запису від базового ключа підпису, дозволяючи обліковим записам визначати, хто має право контролювати активи, через програмовану логіку перевірки.
Теоретично це означає, що в майбутньому користувачі матимуть можливість змінити базовий алгоритм підпису, зберігаючи початкову адресу облікового запису, без необхідності переміщати всі активи на іншу адресу.
Це також одна з можливостей, яку сподівається надати EIP-8141.

Друге — це міграція між старими та новими ключами. Ідеальний процес міграції має бути таким: коли існуюча криптографічна система все ще безпечна, користувач активно авторизує новий постквантовий ключ для переймання облікового запису.
Наприклад, гаманець може спочатку згенерувати новий постквантовий ключ у безпечному середовищі, а потім за допомогою дійсного підпису від існуючого облікового запису авторизувати оновлення правил перевірки облікового запису.
Якщо оригінальний приватний ключ ECDSA все ще безпечний, цей процес може відбуватися згідно зі звичайним процесом оновлення облікового запису. Але якщо квантові комп’ютери вже мають здатність зламувати існуючі приватні ключі, ситуація зовсім інша.
У цей момент і зловмисники, і справжній користувач можуть мати здатність підробляти підписи для оригінального облікового запису, і системі буде дуже важко визначити, спираючись лише на старий ключ, хто насправді є законним власником.
Саме тому завчасна міграція є настільки важливою.
Крім того, існує ще один тип ще складніших облікових записів: гаманці, які не використовувалися протягом тривалого часу, чиї приватні ключі вже втрачено, або чиї власники просто не знають, що потрібне оновлення. Ці облікові записи можуть усе ще зберігати великі обсяги активів, але не можуть активно завершити міграцію.
Щодо таких активів, чи слід дозволяти їм залишатися на початкових адресах, чи в майбутньому слід вживати таких заходів, як заморожування, через управління протоколом, — це залишається спірним питанням.
І, нарешті, найлегше забути про те, що сама безпечна міграція не повинна стати новим вектором атаки.
Коли вся галузь починає обговорювати квантову загрозу, зловмисники з великою ймовірністю використають паніку користувачів, щоб створювати так звані сторінки «квантового оновлення безпеки», «перевірки приватного ключа» або «міграції активів», спонукаючи користувачів вводити мнемонічні фрази або підписувати шкідливі авторизації.
Тому майбутні гаманці повинні не лише надавати інструменти міграції, а й дозволяти користувачам чітко ідентифікувати джерело оновлень, перевіряти вміст транзакцій і точно підтверджувати, якими саме активами керує нова логіка авторизації.

Остаточні думки
Станом на сьогодні квантові обчислення все ще далекі від рівня, на якому вони можуть безпосередньо загрожувати криптографічним системам провідних блокчейнів.
Але це не означає, що галузь може це ігнорувати.
Постквантова дорожня карта, яку просуває Ethereum, насправді також показує, що майбутнє безпеки блокчейну не повинно будуватися на припущенні, що певний криптографічний алгоритм ніколи не буде зламано, а має будуватися на здатності всієї системи безперервно оновлюватися та безпечно мігрувати.
Для звичайних користувачів роль гаманців також зміниться внаслідок цього.
Раніше основним завданням гаманця було допомагати користувачам генерувати, зберігати та використовувати приватні ключі; у майбутньому він також повинен буде допомагати користувачам розуміти ризики облікових записів, керувати ключами в різних криптографічних системах і безпечно завершувати оновлення облікових записів, коли це необхідно.
Це не просто зміна алгоритму підпису, а еволюція гаманця від інструменту управління приватними ключами до інфраструктури для довгострокового управління безпекою активів.
Принаймні сьогодні користувачам ще не потрібно поспішати мігрувати активи через квантові обчислення, але для розробників гаманців і всієї криптоіндустрії час, який справді варто готувати заздалегідь, уже настав.