Aster посилив заходи безпеки своєї платформи після підтвердження того, що користувач зазнав фінансових втрат через розкриття приватного ключа API Wallet.
Короткий огляд
- Aster посилив заходи безпеки після підтвердження витоку приватного ключа API Wallet.
- Постраждалий користувач Aster повідомив про несанкціоновані перекази криптовалюти на суму 4,56 мільйона доларів.
- Користувач стверджував, що протягом 44 хвилин відбулося сім несанкціонованих переказів.
- Aster зобов'язався допомогти відстежити зниклі кошти та співпрацювати з правоохоронними органами.
- Aster закликав користувачів негайно видаляти скомпрометовані API Wallet з довірених пристроїв.
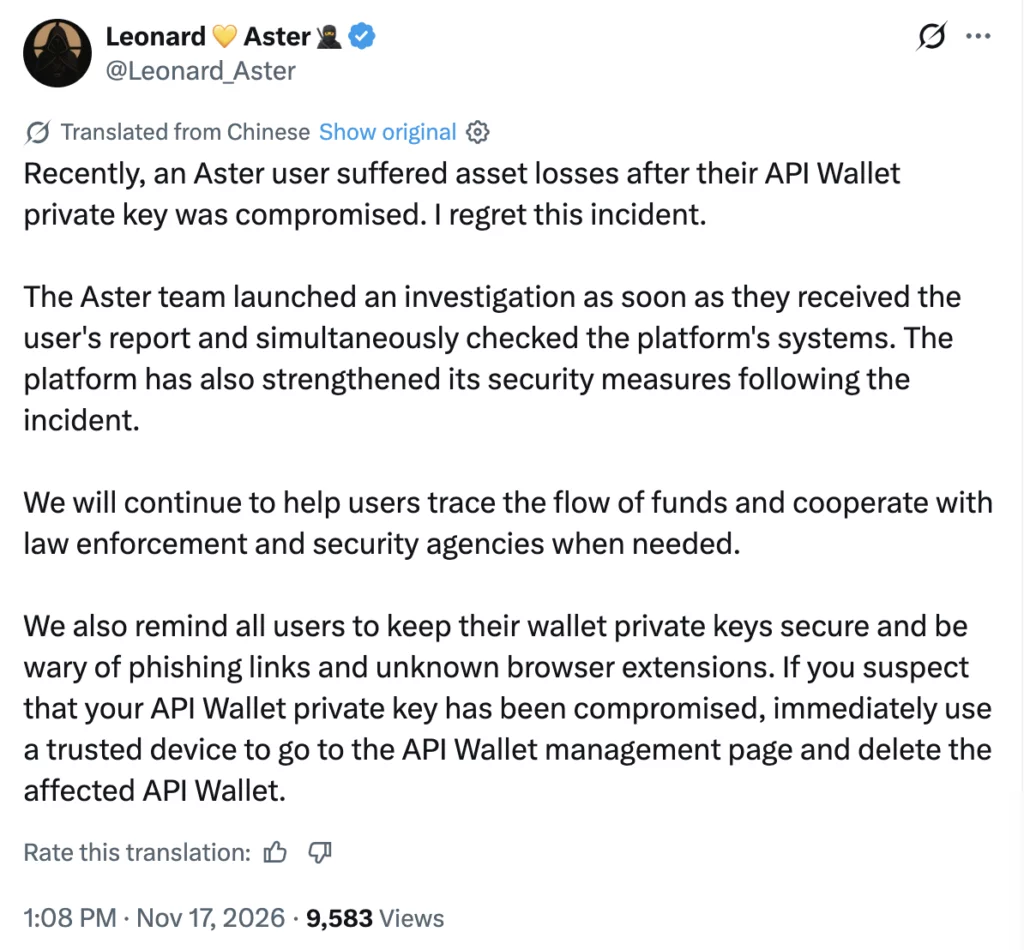
У заяві від 17 листопада в X генеральний директор Aster Леонард Ленг повідомив, що децентралізована біржа безстрокових ф'ючерсів розпочала розслідування інциденту одразу після отримання повідомлення від постраждалого користувача. Команда вивчила обставини втрати та одночасно провела перевірки систем своєї платформи.
«Нещодавно користувач Aster зазнав втрат активів після компрометації приватного ключа їхнього API Wallet. Я шкодую про цей інцидент», — написав Леонард у заяві.
Відповідь генерального директора послідувала за скаргою користувача Aster, який повідомив про втрату приблизно 4,56 мільйона доларів через несанкціоновані транзакції, включаючи переміщення та подальший продаж біткоїнів.
Користувач Aster повідомляє про несанкціоновані перекази на 4,56 мільйона доларів
Постраждалий користувач, відомий в X як furongfei, розкрив, що транзакції відбулися в ранні години 13 листопада за пекінським часом. Користувач наполягав, що не авторизував жодного з переказів і що приватний ключ його основного гаманця не був скомпрометований.
Деталі скарги, про яку повідомив Lookonchain, вказували на те, що хтось використав агентський ключ, автоматично згенерований через веб-інтерфейс Aster, для реєстрації нового облікового запису.
Записи транзакцій, описані користувачем, показали, що протягом 44 хвилин на новозареєстрований обліковий запис було здійснено сім переказів на загальну суму 4 564 675,50 USDT. Протягом того ж періоду 33 BTC було переміщено між ф'ючерсним і спотовим ринками біржі дев'ять разів, перш ніж їх продали через 17 ринкових ордерів.
Користувач стверджував, що жоден із семи переказів не мав підпису з його основного гаманця. Натомість транзакції були підписані за допомогою тимчасового приватного ключа, ідентифікованого як «aster-desktop», який було згенеровано локально в браузері, коли користувач увімкнув торгівлю та завершив авторизацію гаманця.
Дозволи API Wallet від Aster піддаються ретельній перевірці
Частина скарги користувача стосується дозволів, наданих скомпрометованому торговому обліковому запису. Користувач стверджував, що агентський ключ не мав дозволу на виведення коштів, а налаштування конфіденційності облікового запису забороняли внутрішні перекази іншим користувачам.
Офіційна документація API Aster описує окремі дозволи для спотової торгівлі, торгівлі безстроковими ф'ючерсами та виведення коштів. Користувачі можуть авторизувати агентський гаманець для виконання визначених операцій від їхнього імені, не використовуючи приватний ключ свого основного гаманця для підпису кожного торгового запиту.
Документація надає опції для налаштування дозволених IP-адрес і встановлення часу закінчення терміну дії для авторизованого агента. Власники облікових записів згодом можуть змінювати дозволи або відкликати авторизацію агента.
Crypto.news звернувся до Aster за коментарем щодо повідомлених втрат, дозволів API Wallet і потенційної компенсації, але на момент публікації відповіді не отримав.
CEO Aster обіцяє допомогу у відновленні коштів
Тим часом постраждалий користувач стверджував, що новозареєстрований акаунт згодом вивів приблизно 4,56 мільйона USDT через 10 транзакцій.
Повідомляється, що частину коштів було переміщено між блокчейн-мережами, причому 1 000 ETH надійшли до протоколу змішування криптовалют Tornado Cash. Ще 768,1 ETH та приблизно 994 000 USDT, за повідомленнями, були спрямовані через NEAR Intents.
Леонард заявив, що Aster продовжуватиме брати участь у зусиллях із пошуку зниклих активів.
«Ми продовжуватимемо допомагати користувачам відстежувати рух коштів і співпрацювати з правоохоронними органами та органами безпеки, коли це необхідно», — написав CEO.
Постраждалий користувач вимагав компенсації в оригінальних активах, включаючи 33 BTC, приблизно 2,2 мільйона USDT та комісії за примусову ліквідацію, без необхідності чекати на відновлення зниклих коштів.
Запит на компенсацію включає збереження серверних журналів платформи та надання письмового графіка обробки справи. Леонард не оголосив рішення про відшкодування у своїй останній заяві.
Окремо crypto.news раніше повідомляв, що Aster розслідував незвичайні рухи цін 16 листопада після того, як його рідний токен впав з $0,7124 до $0,4812 за кілька хвилин. Леонард пояснив цей епізод ліквідаціями, пов'язаними з позиціями з високим кредитним плечем, описавши цю діяльність як «імовірно зловмисну».
Aster радить користувачам відкликати скомпрометовані API-гаманці
У рамках своєї реакції на інцидент безпеки Aster закликав трейдерів захищати свої приватні ключі та бути обережними під час відкриття незнайомих посилань або встановлення розширень для браузера.
«Ми також нагадуємо всім користувачам зберігати приватні ключі своїх гаманців у безпеці та остерігатися фішингових посилань і невідомих розширень для браузера», — сказав Леонард.
CEO доручив користувачам, які вважають, що їхні облікові дані API-гаманця могли бути скомпрометовані, заходити на платформу з довіреного пристрою.
Документація Aster зазначає, що видалення авторизованого агента відкликає його можливість здійснювати API-торгівлю. Леонард порадив постраждалим користувачам перейти безпосередньо на сторінку управління API-гаманцем і негайно видалити скомпрометований гаманець.