Інцидент безпеки Binance30 жовтня 2026 року вивів відносно технічну функцію Ethereum у значно ширше обговорення безпеки: делегування гаманця EIP-7702.
Для звичайних користувачів Ethereum, однак, найважливіше питання полягає не в тому, чи EIP-7702 з'явився десь у хронології інциденту. Питання в тому, чи може той самий клас ризику авторизації вплинути на особистий гаманець, що зберігає ETH, USDT, USDC або інші активи Ethereum.
Коротка відповідь: інцидент Binance не означає, що звичайні гаманці Ethereum автоматично перебувають під загрозою. Попереднє розслідування Binance вказує на скомпрометований ноутбук інженера DevOps, що дозволило зловмиснику отримати доступ до сервісного контейнера та подати несанкціоновані транзакції на виведення коштів. Binance заявила, що не знайшла доказів витоку приватних ключів гаманців, і оцінила загальний вплив приблизно в 6,3 мільярда доларів, з яких близько 3 мільярдів доларів було заморожено в блокчейні на момент її оновлення від 30 жовтня.
Тим не менш, інцидент підкреслює більшу зміну в безпеці гаманців Ethereum. Захист сід-фрази більше не є всією моделлю безпеки. Оскільки зовнішньо керовані акаунти стають програмованими через такі механізми, як EIP-7702, користувачам також потрібно розуміти, який код авторизував їхній гаманець, які дозволи цей код може здійснювати і як довго ці дозволи залишаються активними.
Ключові висновки
- Останнє офіційне розслідування Binance не виявило витоку приватних ключів гаманців.
- Інцидент не встановлює, що сам EIP-7702 був використаний або що гаманці Ethereum загалом уразливі.
- EIP-7702 дозволяє зовнішньо керованому акаунту Ethereum делегувати виконання смарт-контрактному коду.
- Зловмисний або уразливий делегат потенційно може отримати надзвичайно широкий контроль над делегованим акаунтом.
- Делегування EIP-7702 суттєво відрізняється від звичайного схвалення токенів ERC-20.
- Підключення гаманця до вебсайту саме по собі не передає контроль, але підписання небезпечної авторизації може створити значно більший ризик.
- Безпека гаманців Ethereum дедалі більше стає питанням як безпеки ключів, так і безпеки дозволів.
Що насправді підтвердила Binance
Відокремлення підтвердженої інформації від ранніх технічних припущень є важливим під час аналізу інциденту безпеки такого масштабу.
Binance заявила, що її початкове розслідування свідчить про те, що скомпрометований ноутбук інженера DevOps дозволив зловмиснику отримати доступ до сервісного контейнера та подати несанкціоновані транзакції на виведення коштів. Біржа також заявила, що не знайшла доказів витоку приватних ключів гаманців. Як негайну реакцію Binance тимчасово призупинила депозити та виведення коштів, відкликала авторизацію ураженої адреси та працювала з блокчейн-партнерами й правоохоронними організаціями, щоб заморозити та відстежити постраждалі активи.
Це формулювання важливе, оскільки на ранньому етапі аналізу блокчейну циркулювали теорії щодо авторизацій EIP-7702. Ці спостереження можуть залишатися актуальними для розуміння того, як поводився уражений акаунт, але вони не еквівалентні підтвердженій першопричині.
Доки Binance не опублікує детальний технічний пост-мортем, найбезпечніший висновок є вужчим: компонент, пов'язаний з авторизацією, може бути дотичним до інциденту, тоді як офіційне попереднє пояснення Binance наразі зосереджене на скомпрометованій операційній інфраструктурі.
Інцидент Binance: підтверджено vs. ще не підтверджено
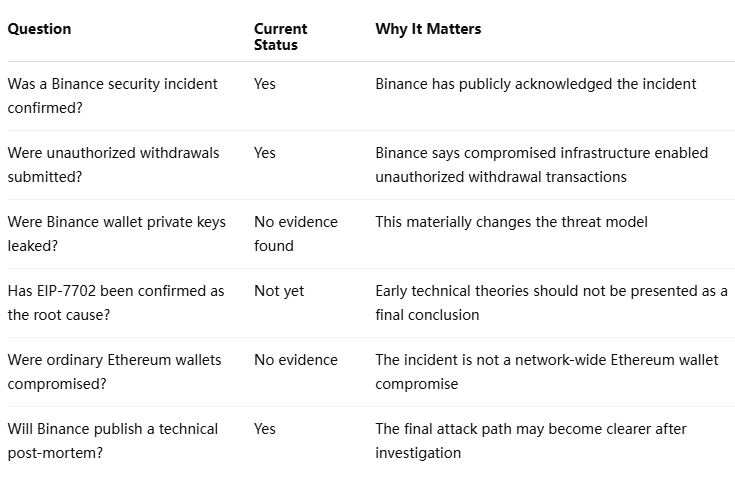
Це розрізнення важливе для користувачів Ethereum, оскільки скомпрометована система інфраструктури біржі та скомпрометований особистий гаманець є дуже різними сценаріями безпеки.
Чому EIP-7702 стосується безпеки гаманців Ethereum
EIP-7702 змінює те, що може робити зовнішньо керований акаунт, або EOA.
Історично звичайний EOA Ethereum сприймався насамперед як адреса, керована приватним ключем. EIP-7702 дозволяє цьому акаунту встановити індикатор делегування, що вказує на смарт-контрактний код. Виклики делегованого акаунта потім можуть виконувати зазначений код у контексті цього акаунта.
Функція була розроблена, щоб надати можливості смарт-акаунтів існуючим акаунтам Ethereum без необхідності для користувачів переносити свої активи на цілком нові адреси гаманців. Потенційні застосування включають пакетування транзакцій, спонсорування газу та більш деталізовані дозволи для суб-ключів.
Це створює значні покращення зручності використання. Гаманець міг би, наприклад, об'єднати схвалення та обмін в одну операцію або дозволити іншій стороні спонсорувати комісії за транзакції.
Але програмованість також вводить ще одну поверхню безпеки.
Офіційна специфікація EIP-7702 прямо попереджає, що код, обраний через авторизацію, може мати необмежений доступ до облікового запису, і тому гаманці-провайдери повинні ретельно його перевіряти. Далі зазначається, що погано реалізовані контракти-делегати можуть надати зловмиснику майже повний контроль над EOA підписувача.
Для користувачів це змінює питання безпеки з:
«Чи має хтось мій приватний ключ?»
на:
«Що мій обліковий запис авторизував для виконання?»
Це фундаментальна зміна.
Ризик гаманця Ethereum зміщується від ключів до ключів плюс дозволів
Традиційна модель безпеки гаманця є відносно простою. Якщо seed-фраза та приватний ключ залишаються в таємниці, власник зберігає контроль над обліковим записом.
Функціональність смарт-акаунтів робить цю модель більш багаторівневою.
Обліковий запис тепер може взаємодіяти через схвалення токенів, підписи Permit, сесійні ключі, делеговану логіку смарт-акаунтів та дозволи, специфічні для застосунків. Ці механізми не є еквівалентними, і їхній потенційний вплив значно різниться.
Матриця ризиків авторизації гаманця Ethereum
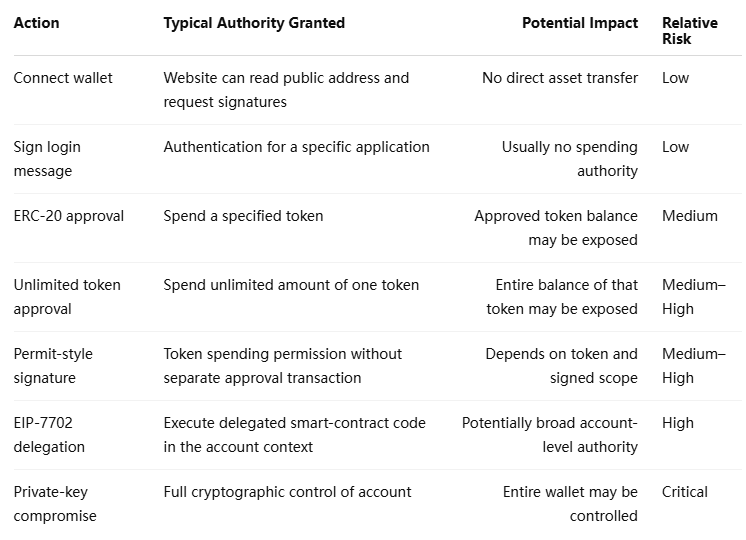
Таблиця ілюструє, чому користувачі не повинні ставитися до кожного підпису гаманця як до еквівалентного.
Схвалення токенаСхвалення токена зазвичай впливає на конкретний актив. Компрометація приватного ключа впливає на весь обліковий запис. EIP-7702 значно ближче до другої категорії, ніж до першої, оскільки делегований код може контролювати, як поводиться сам обліковий запис.
EIP-7702 проти схвалення ERC-20: різниця має значення
Багато користувачів Ethereum вже навчилися перевіряти схвалення токенів після взаємодії з незнайомими децентралізованими застосунками. Це залишається корисним, але авторизація EIP-7702 діє на іншому рівні.
Схвалення ERC-20 зазвичай повідомляє контракту токена:
«Дозволити цьому витрачальнику переказати до цієї кількості цього токена».
EIP-7702 може фактично повідомити обліковому запису Ethereum:
«Використовувати цей код смарт-контракту під час виконання логіки облікового запису».
Ця відмінність кардинально змінює потенційний обсяг дозволів.
Рисунок 1 — Спрощені рівні авторизації Ethereum
                           Обліковий запис Ethereum
                                  │
                  ┌───────────────┴───────────────┐
                  │                               │
             Приватний ключ                   Дозволи облікового запису
                  │                               │
          Повний контроль над обліковим записом          ┌────────┴─────────┐
                  │                     │                  │
             КРИТИЧНИЙ РИЗИК         Схвалення токена    Делегування EIP-7702
                                        │                  │
                                 Специфічна для токена       Логіка рівня облікового запису
                                    експозиція             експозиція
                                        │                  │
                                   СЕРЕДНІЙ–ВИСОКИЙ            ВИСОКИЙ
Це не означає, що EIP-7702 є за своєю суттю небезпечним. Сама функція є інфраструктурою.
Ризик залежить від того, який контракт-делегат авторизовано і як цей контракт спроєктовано.
Добре перевірена реалізація смарт-акаунта може використовувати EIP-7702 для підвищення безпеки гаманця, дозволяючи зниження привілеїв, ліміти витрат або спеціалізовані суб-ключі. Зловмисний делегат може дати протилежний результат.
Таким чином, технологія збільшує як потенційні можливості, так і важливість якості реалізації.
Чи може злом Binance вплинути на ваш MetaMask або гаманець Ethereum?
Наразі немає доказів того, що інцидент з Binance безпосередньо компрометує MetaMask, Rabby або звичайні гаманці Ethereum лише тому, що вони працюють на Ethereum.
Гаманець Ethereum не успадковує дозволи від Binance. Інфраструктура гарячих гаманців Binance, біржові облікові записи та внутрішні системи авторизації відокремлені від дозволів, прикріплених до особистої on-chain адреси користувача.
Це означає, що зберігання ETH у гаманці з самостійним зберіганням саме по собі не створює експозиції до інциденту з Binance.
На що користувачам слід звертати увагу, так це на те, чи їхній власний гаманець незалежно підписав підозрілі авторизації.
До відповідних факторів ризику належать взаємодія з фішинговими застосунками, підписання незнайомих запитів на делегування облікового запису, розкриття seed-фрази, встановлення шкідливих розширень браузера або схвалення транзакцій через скомпрометований пристрій.
Ця відмінність важлива, оскільки великі інциденти безпеки часто породжують вторинну хвилю фішингових кампаній. Користувачі, які шукають такі фрази, як «Binance hack wallet safety», «EIP-7702 revoke» або «check Ethereum wallet after Binance hack», можуть натрапити на фальшиві інструменти безпеки, розроблені спеціально для використання підвищеної занепокоєності.
Чи може просте підключення гаманця дати зловмиснику контроль?
Зазвичай ні.
Підключення гаманця переважно розкриває застосунку публічну адресу гаманця та дозволяє цьому застосунку запитувати підписи або транзакції.
Небезпечний крок відбувається, коли користувач підписує щось, що надає повноваження.
Шкідливий вебсайт може замаскувати такий запит під верифікацію гаманця, оновлення безпеки, міграцію, отримання токенів або процедуру захисту облікового запису. Якщо користувач авторизує потужний делегований код, ризик може стати суттєво більшим, ніж за стандартного підключення гаманця.
Офіційна специфікація EIP-7702 займає незвично жорстку позицію з цього питання. У ній зазначено, що застосунки не повинні очікувати, що користувачі зможуть безпечно оцінювати довільні запити на авторизацію, і покладає значну відповідальність на гаманці щодо ретельного аудиту делегованого коду.
Це важливий сигнал щодо дизайну: навіть технічно досвідчені користувачі можуть бути не в змозі визначити безпечність довільного делегування, читаючи спливаюче вікно гаманця.
Краща модель для оцінки ризику гаманця Ethereum
Замість того щоб запитувати, чи є гаманець просто «безпечним» чи «небезпечним», користувачі можуть оцінювати схильність до ризику через чотири рівні.
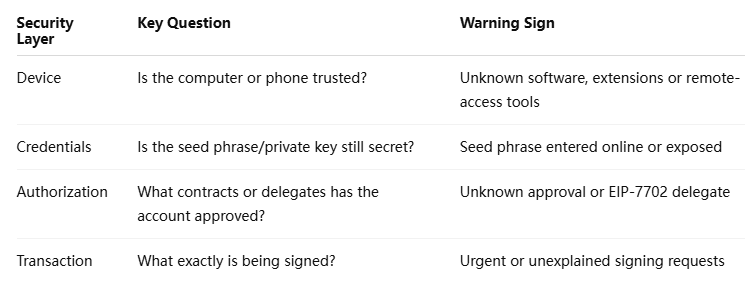
Якщо зловмисник може спонукати власника підписати достатньо потужну авторизацію, ключ може залишатися криптографічно захищеним, тоді як активи стають операційно вразливими.
Ця різниця, ймовірно, ставатиме дедалі важливішою в міру ширшого впровадження смарт-акаунтів.
Що користувачам Ethereum слід перевірити після інциденту безпеки Binance
Користувачам не потрібно панічно переносити активи лише через те, що Binance зазнала інциденту безпеки. Переміщення коштів під тиском часу може насправді підвищити схильність до фішингу.
Кориснішою реакцією є перевірка стану гаманця.
Почніть з нещодавньої активності гаманця. Шукайте транзакції або підписи, які ви не впізнаєте, особливо взаємодії, що відбулися через посилання, отримані в приватних повідомленнях, пошуковій рекламі, групах Telegram, каналах Discord або небажаних розмовах зі службою підтримки.
Потім перегляньте схвалення токенів. Необмежені схвалення для занедбаних або незнайомих застосунків заслуговують на особливу увагу, хоча самі лише схвалення токенів не розкривають усіх дозволів на рівні облікового запису.
Користувачам, які покладаються на гаманці з підтримкою функціональності смарт-акаунтів, також слід перевірити, чи не налаштовано неочікуване делегування. Важливе питання полягає не просто в тому, чи існує делегування, а в тому, якому контракту делегує обліковий запис і чи визнає постачальник гаманця цю реалізацію.
Нарешті, перевірте сам пристрій. Розширення браузера, зловмисне програмне забезпечення для буфера обміну, інструменти віддаленого доступу та скомпрометовані середовища розробки можуть звести нанівець інакше безпечні практики роботи з гаманцем.
Коли слід перемістити активи до нового гаманця Ethereum?
Створення нового гаманця може бути доречним, коли є достовірні докази того, що кореневі облікові дані існуючого гаманця було скомпрометовано.
Приклади включають витік seed-фрази, розкритий приватний ключ, підтверджене зловмисне програмне забезпечення на пристрої підписання або незрозумілу авторизацію на рівні облікового запису, яку неможливо безпечно скасувати.
Але переміщення активів виключно через заголовок може створити непотрібний ризик.
Користувач, який шукає інструмент екстреної міграції гаманця, підключається до неперевіреного вебсайту та підписує незнайому транзакцію, може створити проблему безпеки, якої раніше не існувало.
Тому рішення має залежати від доказів з власного облікового запису користувача, а не від масштабу інциденту Binance.
Чому EIP-7702 може стати важливою темою безпеки гаманців
Архітектура гаманців Ethereum поступово рухається від пасивних контейнерів для ключів до програмованих облікових записів.
Цей перехід може вирішити кілька давніх проблем користувацького досвіду. Пакетування транзакцій може зменшити повторювані підписання. Спонсорування газу може дозволити застосункам оплачувати комісії за транзакції. Обмежені сесійні ключі можуть зменшити потребу розкривати повні повноваження облікового запису для кожної взаємодії.
Однак та сама програмованість робить інфраструктуру авторизації важливішою.
EIP-7702 змінює кілька припущень, які історично застосовувалися до EOA. Специфікація зазначає, наприклад, що після делегування EOA виклики до облікового запису можуть спричинити зменшення його балансу, навіть якщо транзакція не походила безпосередньо з цього облікового запису.
Це важливо для бірж, розробників гаманців, провайдерів кастодіального зберігання та систем безпекового моніторингу так само, як і для окремих користувачів.
Системи, побудовані на припущенні, що «EOA дорівнює простому обліковому запису з приватним ключем», можуть дедалі частіше потребувати ідентифікації делегованих облікових записів та аналізу коду, що ними керує.
Більший урок безпеки з інциденту Binance
Найважливіший урок, зрештою, може мати мало спільного з тим, чи буде EIP-7702 визначено як остаточну технічну причину злому Binance.
Поточне пояснення Binance вже демонструє, що безпека гаманця залежить від усього операційного ланцюга: пристроїв співробітників, сервісних контейнерів, інфраструктури підпису, контролів виведення коштів, авторизацій облікових записів, систем моніторингу та можливостей реагування на блокчейні.
Для централізованої біржі захищений приватний ключ не може компенсувати скомпрометовану інфраструктуру транзакцій, якщо зловмисник може змусити авторизовану систему подати шкідливі запити на виведення коштів.
Для окремого користувача Ethereum паралель очевидна.
Секретна seed-фраза не може захистити активи від усіх загроз, якщо власник гаманця окремо надає небезпечні повноваження шкідливому коду.
Рисунок 2 — Поверхня атак сучасного гаманця Ethereum
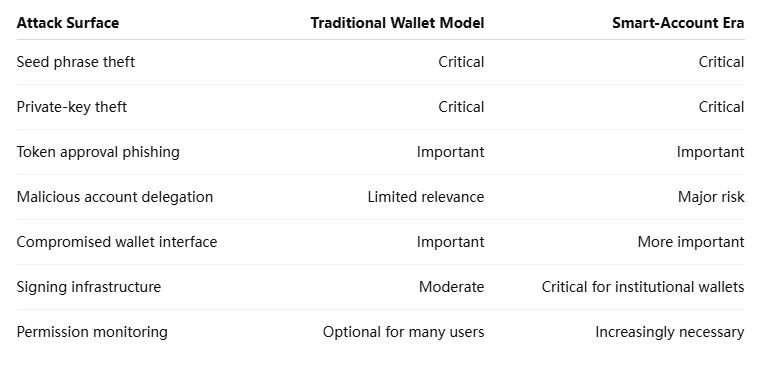
Таким чином, безпека гаманця Ethereum стає менш бінарною.
Майбутнє питання безпеки буде не просто «Хто має ключ?»
Воно дедалі частіше звучатиме так:
Хто має ключ, що авторизував обліковий запис і що може робити авторизований код?
FAQ: Злом Binance, EIP-7702 і безпека гаманця Ethereum
Чи означає інцидент безпеки Binance, що гаманці Ethereum скомпрометовані?
Ні. Binance не повідомляла про вразливість Ethereum у масштабах мережі. Її попереднє розслідування свідчить, що скомпрометований ноутбук DevOps-інженера міг надати доступ до сервісного контейнера, який використовувався для подання несанкціонованих транзакцій виведення коштів, і Binance заявляє, що не знайшла доказів витоку приватних ключів гаманців.
Чи був EIP-7702 відповідальним за злом Binance?
Це офіційно не встановлено. Ранній технічний аналіз обговорював авторизації, пов'язані з EIP-7702, але поточна офіційна заява Binance не визначає EIP-7702 як підтверджену першопричину. Детальний технічний post-mortem ще очікується.
Що таке EIP-7702?
EIP-7702 — це функція протоколу Ethereum, яка дозволяє обліковому запису, що належить зовнішньому власнику, делегувати свою логіку виконання коду смарт-контракту. Вона вмикає такі функції, як пакетування, спонсорування газу та розширеніші можливості облікового запису.
Чи може EIP-7702 спустошити гаманець Ethereum?
Сам EIP-7702 не спустошує гаманці. Однак офіційна специфікація попереджає, що шкідливий або погано реалізований делегований код може отримати надзвичайно широкий контроль над EOA. Тому безпека контракту-делегата є критично важливою.
Чи делегування EIP-7702 є тим самим, що й схвалення токена?
Ні. Схвалення ERC-20 зазвичай авторизує конкретного розпорядника на переказ певного токена. Делегування EIP-7702 впливає на те, як обліковий запис виконує код смарт-контракту, і тому може мати набагато ширшу область дозволів.
Чи піддає мій гаманець ризику підключення MetaMask до вебсайту?
Саме лише підключення гаманця зазвичай не надає вебсайту повноважень на переказ активів. Більший ризик походить від подальшого підписання шкідливих транзакцій, схвалень токенів, повідомлень Permit або авторизацій на рівні облікового запису.
Чи слід мені відкликати всі схвалення гаманця Ethereum після злому Binance?
Не автоматично. Користувачам слід переглянути невідомі або непотрібні дозволи, але випадкове підключення до сторонніх вебсайтів «відкликання» може створити додатковий ризик фішингу. Делегування на рівні облікового запису та звичайні схвалення ERC-20 також слід оцінювати окремо.
Чи слід мені переказати весь ETH на новий гаманець?
Не лише через інцидент Binance. Міграція є доцільнішою, коли є докази того, що власна seed-фраза користувача, приватний ключ, пристрій або авторизація облікового запису були скомпрометовані.
Остаточний аналіз
Інцидент безпеки Binance є важливим нагадуванням про те, що безпека блокчейну виходить за межі простого розрізнення між «приватний ключ у безпеці» та «приватний ключ викрадено».
Облікові записи Ethereum стають програмованими.
Це створює кращий досвід користувача, але також розширює рівень авторизації, який знаходиться між приватним ключем і переказом активів.
EIP-7702 є частиною цієї еволюції. Він може підтримувати кращі смарт-гаманці, пакетування транзакцій і більш контрольовані дозволи облікового запису. Водночас власна специфікація Ethereum чітко дає зрозуміти, що делегування небезпечному коду може надати обліковому запису надзвичайно широкий контроль.
Для звичайних користувачів немає жодних доказів того, що інцидент із Binance вимагає масової міграції гаманців Ethereum. Кориснішою відповіддю є розуміння того, які дозволи вже існують на обліковому записі, уникнення екстрених дій, спричинених небажаними повідомленнями, і ставлення до делегування на рівні облікового запису як до чутливої з точки зору безпеки операції, а не як до ще одного звичайного спливаючого вікна гаманця.
Для бірж, кастодіанів і постачальників гаманців наслідки є ширшими. Системи безпеки дедалі більше потребують моніторингу не лише того, хто може підписувати, але й того, що обліковий запис було авторизовано виконувати.
Це, зрештою, може бути більш тривалим уроком з інциденту з Binance.