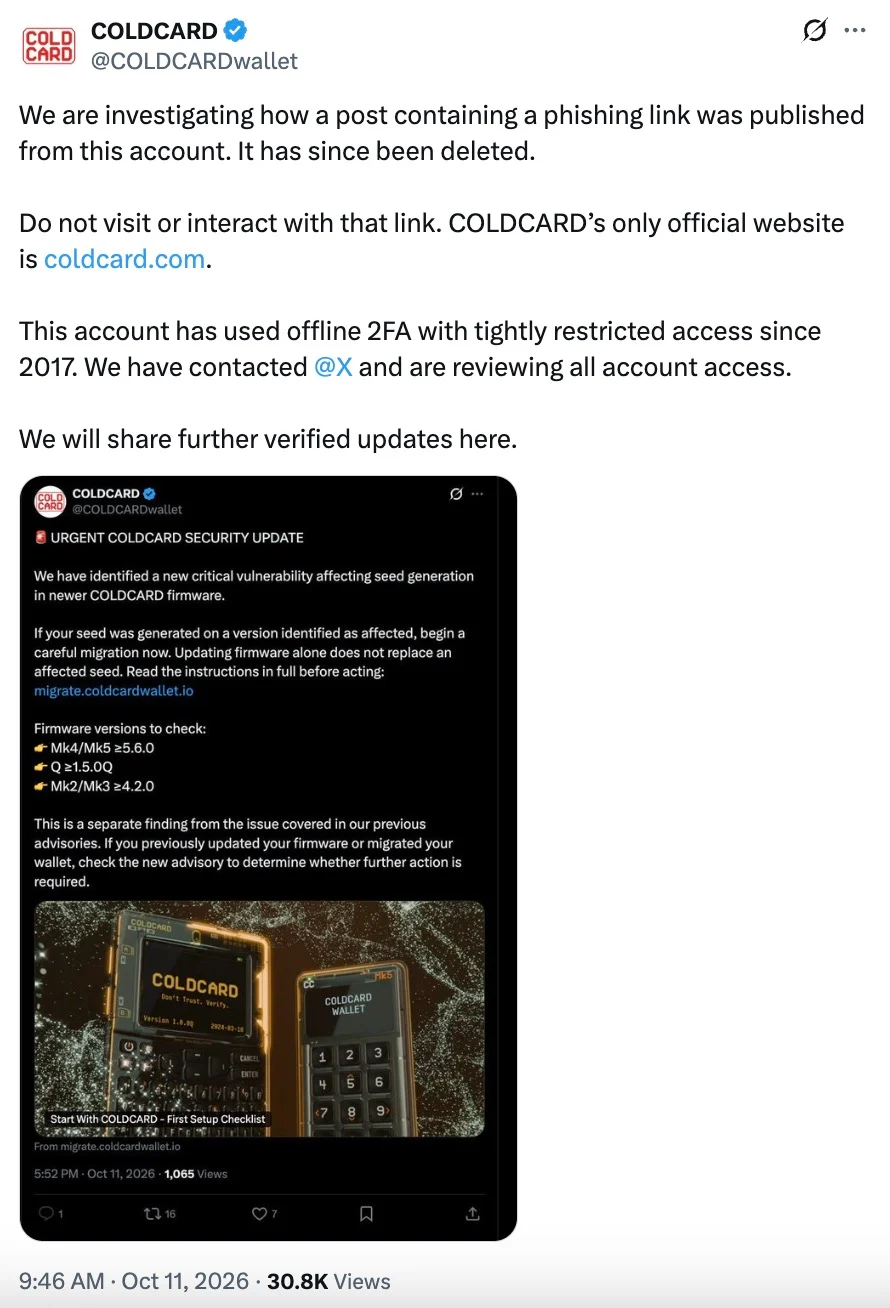
比特币硬件钱包制造商 Coldcard 的官方 X 账号遭到入侵。2026 年 10 月 11 日,攻击者以该品牌的名义发布了一则虚假通知,声称存在影响 Mk4、Mk5 和 Q 型号的“严重固件漏洞”,并敦促用户立即通过一个钓鱼网站转移资金。
该帖子发布之际,加密货币社区正处于前所未有的焦虑之中。黑客利用了该品牌近期灾难的背景,使这一骗局更具说服力。该帖子随后被删除。
为何这则虚假通知如此具有说服力
原因在于,Coldcard 在 2026 年 7 月下旬经历了其历史上最大的危机。由于设备代码中的链接器错误,钱包在生成时使用了弱熵(随机性)。系统没有使用真正的随机数生成器(TRNG),而是依赖一种存在漏洞的软件算法。黑客通过暴力破解离线攻破了这些钱包,并在没有任何钓鱼的情况下清空了这些地址。
第一波盗窃始于 2026 年 7 月 30 日,总损失估计约为 1,600–1,800 BTC(当时约合 1 亿至 1.3 亿美元),成为当年最大的自托管事件之一。
钱包制造商 Coinkite 的回应是紧急发布修补后的固件版本:Mk3 为 4.2.0,Mk4/Mk5 为 5.6.0,Q 为 1.5.0Q。然而,软件更新并不会自动修复现有钱包。用户必须手动生成新的助记词并迁移其资产。
这一痛苦的过程正是诈骗者在 10 月 11 日所模仿的内容。他们在钓鱼帖子中列出了完全相同的“已修补”固件版本,以引发恐慌,并鼓励用户将资金转移到攻击者的地址。
围绕最新事件的蹊跷之处在于,Coldcard 的代表在其自身系统中完全没有发现任何入侵证据。该公司表示,其日志中没有未经授权登录或会话的记录,并且其自 2017 年以来一直使用的自身凭据和离线双因素认证(2FA)方法仍然安全。
开发者还援引了有关 X 内部工具访问权限在暗网市场上出售的报告,尽管目前尚无独立证据证实其关联。资金损失风险可能仅适用于那些惊慌失措并在钓鱼页面上手动输入其 24 个单词助记词的用户。