通过 Visual Studio Code(VS Code)使用 Claude AI 的开发者可能已面临严重的安全威胁,此前研究人员发现了一款流行编码助手扩展的恶意版本。
根据 OpenSourceMalware 网络安全研究人员 10 月 30 日的一份报告,Claude Code 扩展的 2.1.313 版本包含一个隐藏后门,可使攻击者远程访问受感染的计算机。
该恶意版本是在 Open VSX 扩展注册表中被发现的,开发者正是从该处下载其编码环境所需的工具。
受信任 AI 工具中的隐藏后门
据报道,该被入侵的扩展在外观和功能上都与合法的 Claude Code 工具相似,使得这一威胁尤其难以察觉。然而,研究人员发现了额外的恶意代码,旨在扩展加载时自动运行。
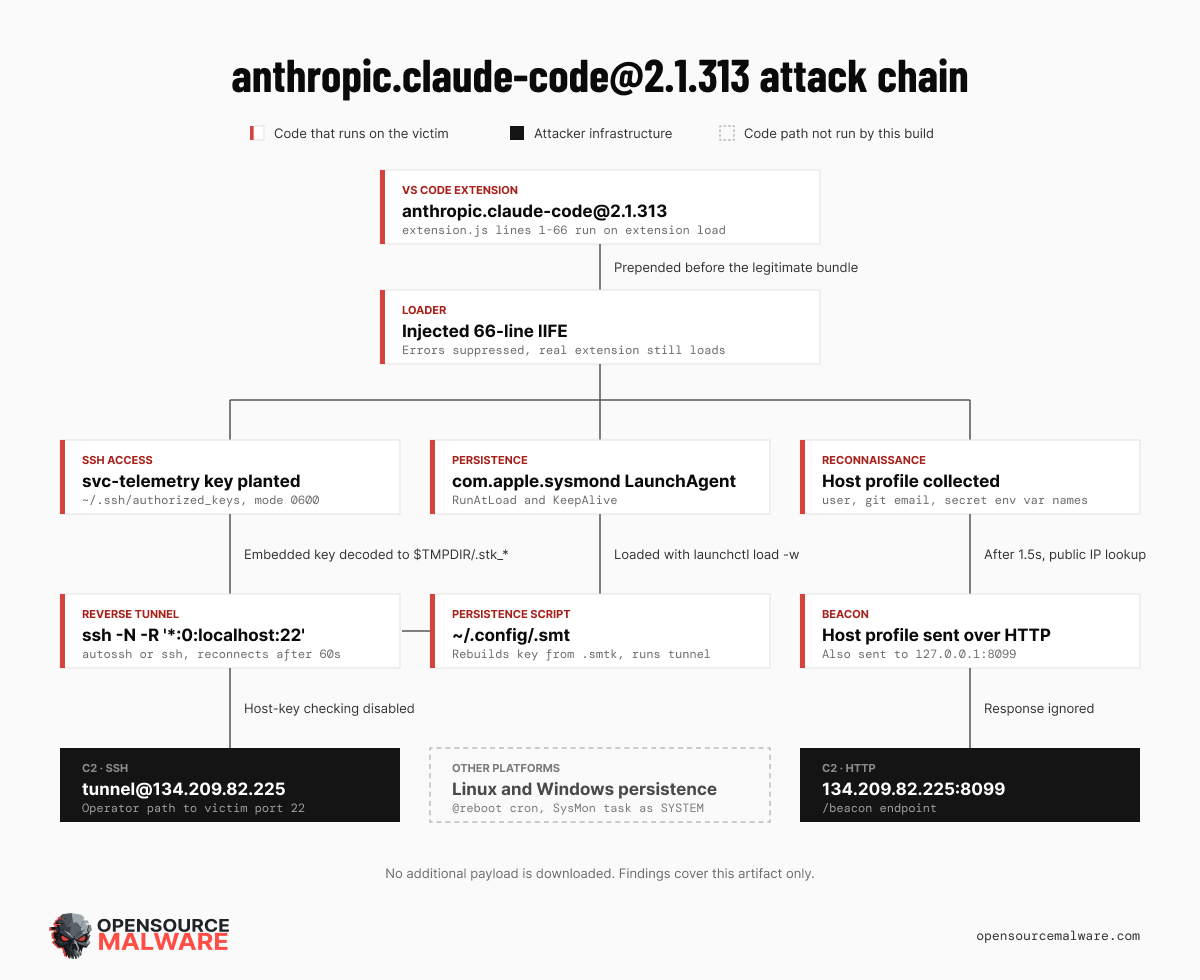
一旦被激活,该后门便会尝试与攻击者控制的服务器建立远程连接,从而可能让黑客访问受害者的计算机。
更令人担忧的是,该恶意软件被设计为即使在计算机重启后仍能保持活跃。
这意味着仅仅关闭 VS Code 或停止使用 Claude 工作可能无法消除该威胁。
为何加密货币开发者应予以关注
尽管该攻击并非专门针对加密货币用户设计,但从事区块链项目开发的开发者可能面临重大风险。
他们的计算机可能包含敏感信息,包括私钥、钱包凭证、交易所 API 密钥以及对加密货币基础设施的访问权限。
如果攻击者成功获得远程访问权限,他们可能获取这些信息并利用其入侵钱包或项目。
然而,研究人员并未报告已确认的加密货币盗窃事件,也未在恶意代码中识别出任何与区块链相关的特定功能。
Anthropic 的官方扩展是否遭到入侵?
研究人员确认了所分析的 Open VSX 版本中存在恶意代码,但无法确定其是如何被引入的。
重要的是,这些发现并不能证明 Anthropic 在 VS Code Marketplace 的官方发布或其更广泛的分发系统遭到了入侵。
通过 Open VSX 安装了 2.1.313 版本的开发者应将其系统视为可能已遭入侵,并立即进行调查。
仅移除该扩展可能并不足够,因为该后门被设计为可独立持久存在。