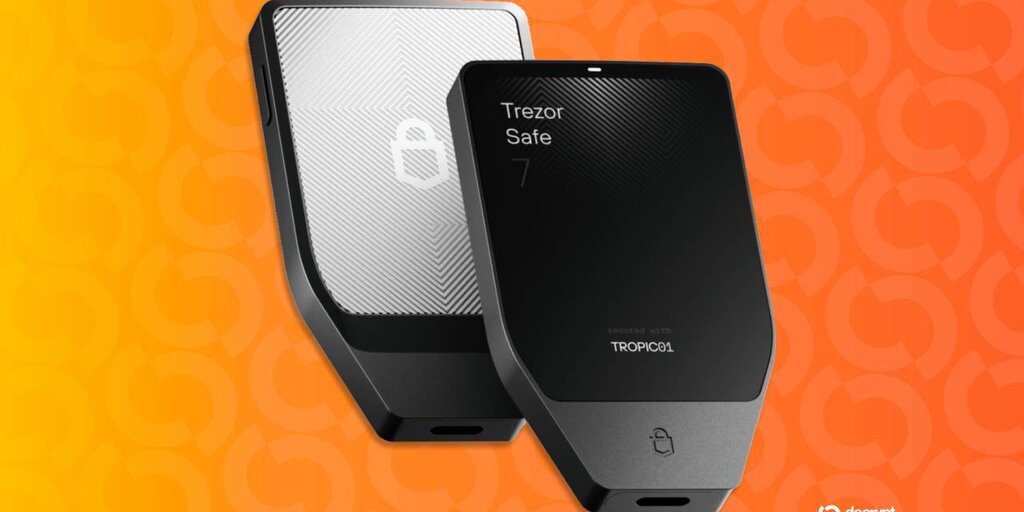
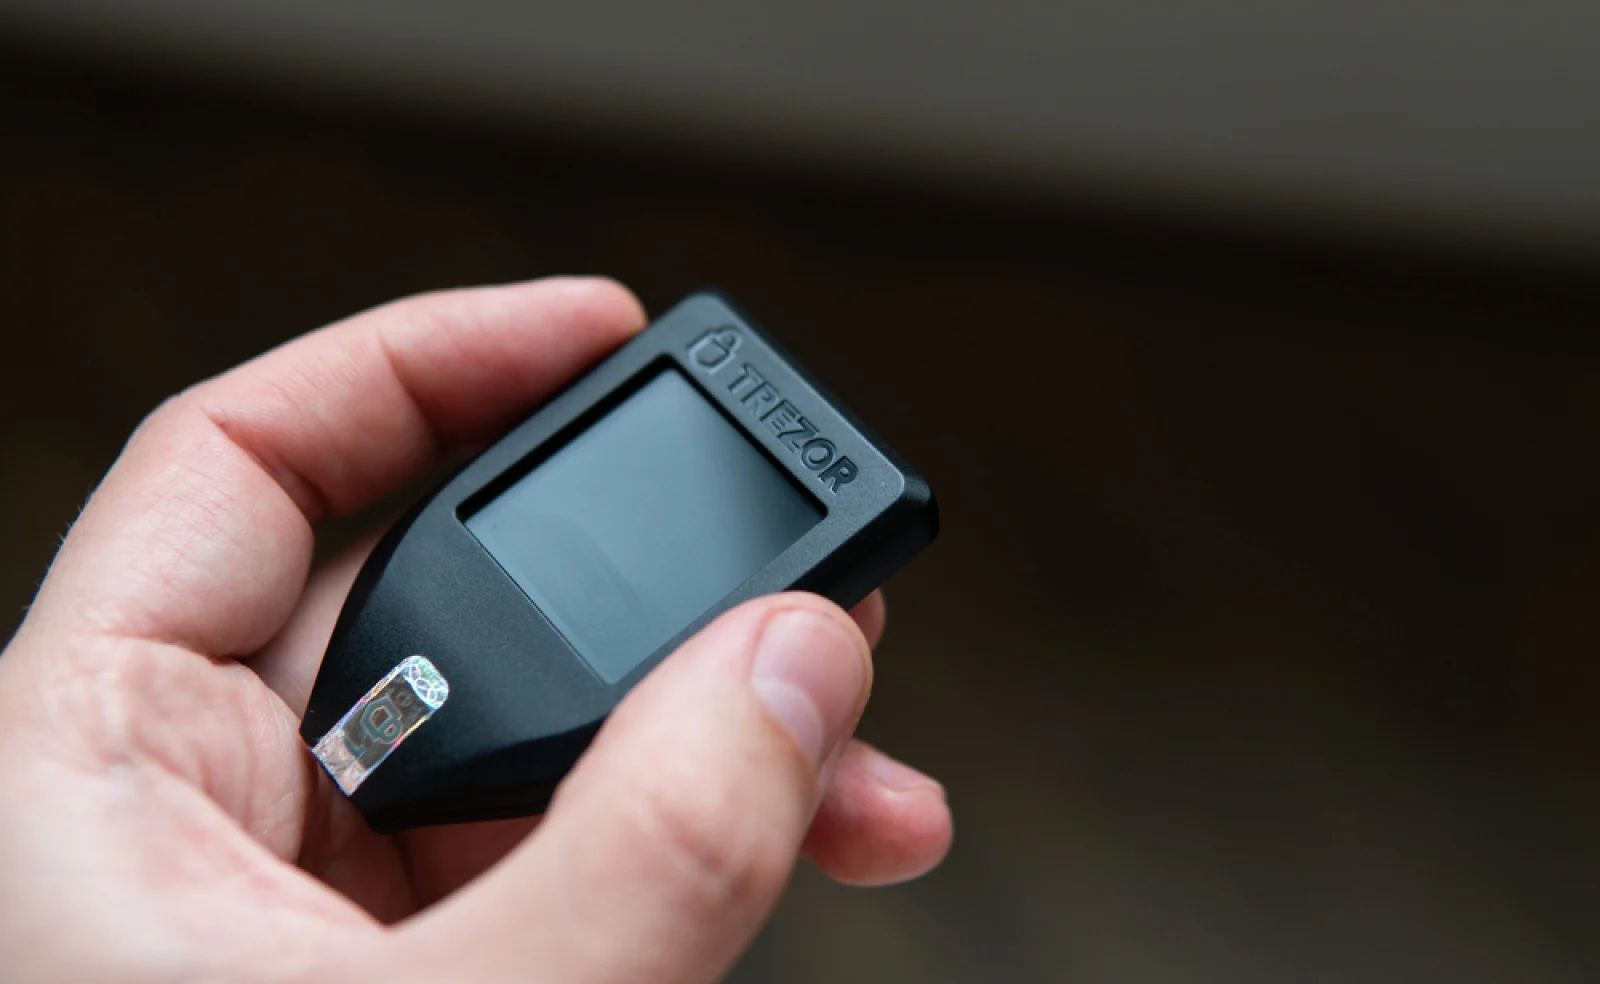
在竞争对手Ledger发生备受关注的大规模安全漏洞事件(据报道造成数千万美元的加密货币损失)之后,Trezor硬件钱包制造商正在大幅削减其授权经销商网络。
在致合作伙伴的一封信中,Trezor首席商务官Danny Sanders透露,公司将于2027年1月1日撤销受影响经销商的授权,以便对供应链施加更大的控制。
这一公告发布之前,有调查发现通过第三方经销商销售的Ledger设备中被植入了恶意硬件。
尽管这一大胆举措似乎暗示该公司怀疑Trezor设备也可能已被入侵,但Trezor强调该措施纯属预防性质,且没有证据表明Trezor设备已被入侵。
"让我把话说得非常清楚:没有一丝证据表明Trezor设备已被入侵,"Sanders写道。
这位高管指出,最近针对另一家硬件钱包制造商的攻击再次证实了该公司此前就存在的、关于第三方分销可能带来风险的担忧。
Sanders认为,即使硬件钱包在技术上是安全的,如果黑客能在钱包到达钱包所有者手中之前接触到它,仍然存在风险。
经销商协议
收到终止通知的经销商将于2027年1月1日从Trezor官方授权合作伙伴名单中被移除。
新库存将不再发送给受影响的企业,但该公司表示,受影响的经销商仍可在终止日期之前销售其剩余库存,包括通过至关重要的黑色星期五和假日购物季。
Trezor解释说,对各个市场的评估基于收入、分销能力以及公司在该市场已有的布局。
最终,该公司决定,经销商越少,就能进行越深入的安全检查。
重要的是,这位高管强调,该决定并不反映受影响企业的表现不佳,也不意味着它们一直在分销被入侵的设备。
对于授权合作伙伴,该公司将收紧合同协议,并加强对设备获取、存储和处理方式的控制。
该公司未具体说明有多少经销商将失去授权。
行业困境
这一公告发布仅数天前,硬件钱包制造商Ledger卷入了一起涉及东南亚硬件钱包经销商CryptoBilis的重大供应链安全丑闻。
Ledger承认,通过该经销商销售的某些设备存在未经授权的硬件植入物,这些植入物可在用户初始化设备时截获用户的24词恢复短语。
由Ledger的Donjon安全团队发布的调查结果显示,这些恶意植入物能够通过蜂窝网络发送窃取的恢复短语,可能使用户面临无法访问其加密货币资金的风险。
链上侦探估计,该事件可能已导致超过9000万美元的损失,不过Ledger尚未自行证实这一数字。
这一重大的重组举措表明,在Ledger惨败之后,硬件钱包制造商正在质疑第三方分销的安全影响,即使没有证据表明它们的设备确实已被入侵。