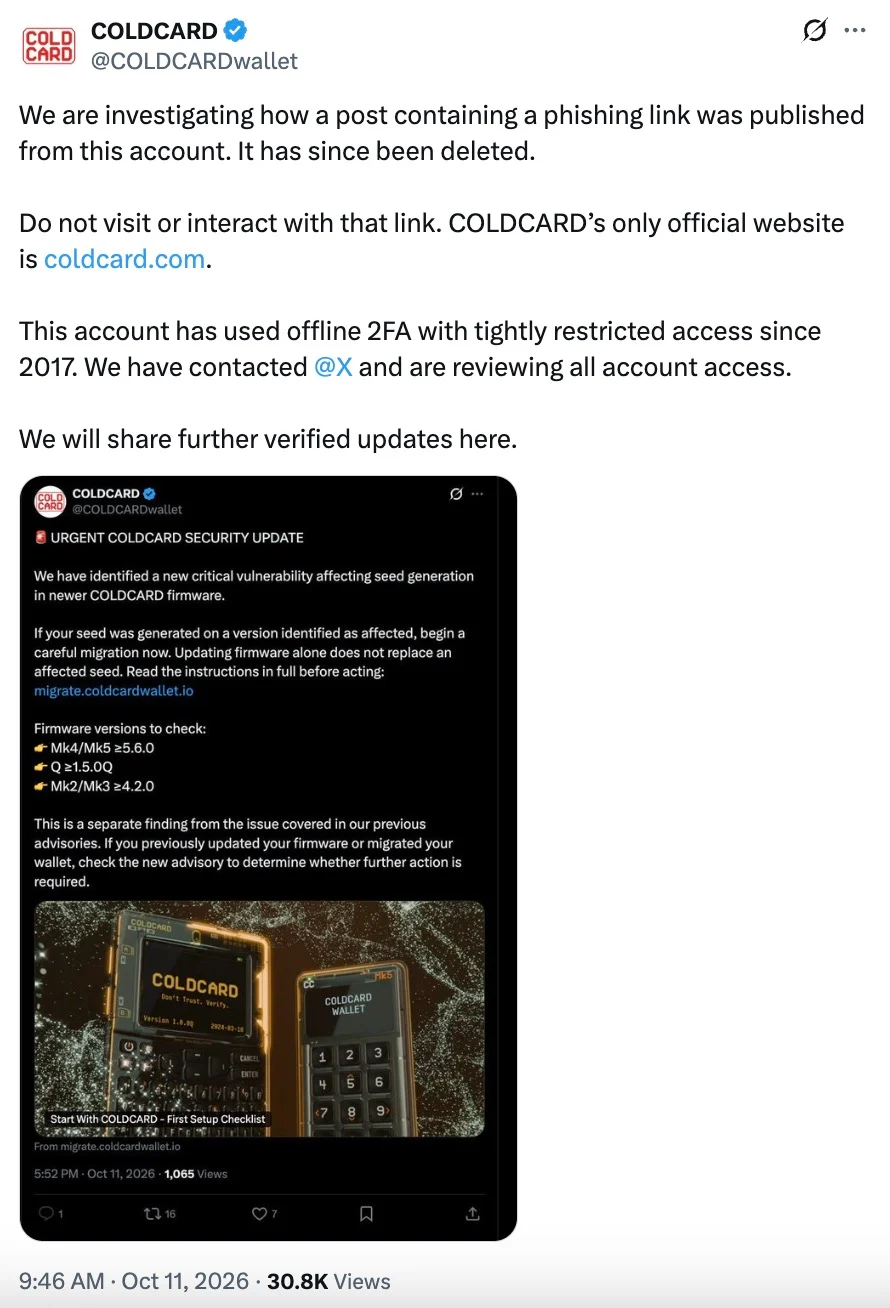
比特幣硬體錢包製造商 Coldcard 的官方 X 帳號遭到入侵。2026 年 10 月 11 日,攻擊者以該品牌名義發布了一則虛假通知,聲稱存在一個影響 Mk4、Mk5 和 Q 型號的「重大韌體漏洞」,並敦促用戶立即透過一個釣魚網站轉移資金。
該貼文出現在加密貨幣社群前所未有的焦慮情緒之中。駭客利用了該品牌近期災難的背景,使這起詐騙更具說服力。該貼文隨後被刪除。
為何這則虛假通知如此具有說服力
原因是 Coldcard 在 2026 年 7 月下旬經歷了其歷史上最大的危機。由於裝置程式碼中的連結器錯誤,錢包在生成時使用了弱熵(隨機性)。系統並未使用真正的隨機數生成器(TRNG),而是依賴一個有漏洞的軟體演算法。駭客透過暴力破解離線破解了這些錢包,在沒有任何釣魚的情況下盜空了這些地址。
第一波盜竊始於 2026 年 7 月 30 日,總損失估計約為 1,600–1,800 BTC(當時約合 1 億至 1.3 億美元),使其成為當年最大的自託管事件之一。
錢包製造商 Coinkite 對此緊急發布了修補後的韌體版本:Mk3 為 4.2.0,Mk4/Mk5 為 5.6.0,Q 為 1.5.0Q。然而,軟體更新並不會自動修復現有的錢包。用戶必須手動生成新的助記詞並遷移其資產。
這個痛苦的流程正是詐騙者在 10 月 11 日所模仿的。他們在釣魚貼文中列出了完全相同的「已修補」韌體版本,以引發恐慌,並鼓勵用戶將資金轉移到攻擊者的地址。
圍繞這起最新事件的蹊蹺之處在於,Coldcard 的代表在其自身系統中完全找不到任何遭到入侵的證據。該公司表示,其日誌中沒有任何未經授權的登入或工作階段記錄,且其自 2017 年以來一直使用的自身憑證和離線雙重驗證(2FA)方法仍然安全。
開發人員還引用了有關 X 內部工具存取權在暗網市場上出售的報告,儘管目前尚無獨立證據證實其關聯性。資金損失的風險可能僅適用於那些驚慌失措並在釣魚頁面上手動輸入其 24 字助記詞的用戶。