硬體錢包製造商 Keystone 已確認一起安全漏洞事件,該事件洩露了客戶的姓名、住家地址和購買詳情,引發了對加密貨幣持有者遭受釣魚詐騙和人身威脅的擔憂。
摘要
- Keystone 確認,攻擊者在未經授權存取網站後取得了客戶的運送資訊。
- 外洩的紀錄包括姓名、聯絡方式、地址、購買產品和價格。
- Keystone 表示,復原短語、私鑰、密碼和付款資訊並未遭到洩露。
- 此事件引發了類似 Ledger 2020 年外洩事件後的釣魚和人身安全擔憂。
- Keystone 已封鎖未經授權的存取,並開始通知受影響的客戶。
根據 Keystone 10 月 24 日的披露,該公司於 10 月 20 日偵測到其官方網站遭到未經授權的存取,並在與其電子商務供應商 Shopify 審查應用程式介面活動後,於三天後確認了這起竊盜事件。
「我們欠您一個道歉,」該公司表示,並承認客戶信任其保護個人資訊。
Keystone 確認客戶資料透過網站漏洞遭竊
Keystone 表示,在確認外部人士取得了客戶的運送資訊後,該公司已封鎖未經授權的存取、修復了該漏洞並展開調查。
該公司已開始向受影響的客戶發送電子郵件,並承諾提供一份詳細報告說明此事件。
然而,其初步聲明並未指明攻擊者身分、披露受影響客戶的數量,或具體說明未經授權的存取最初是何時開始的。
該公司尚未解釋攻擊者是利用了遭竊的 API 憑證、應用程式漏洞,還是其網站基礎設施中的其他弱點。
Keystone 提及 Shopify API 活動,是指調查人員在確認竊盜事件時所審查的資訊。這並不代表 Shopify 的底層平台遭到入侵。
Shopify 提供線上商店基礎設施和程式設計介面,讓商家和授權應用程式能夠管理客戶資訊和訂單。
根據所授予的權限,連接到商家商店的應用程式可能存取敏感紀錄。Keystone 尚未披露此事件涉及哪些憑證或權限。
為何外洩的錢包地址會造成人身安全風險
儘管 Keystone 表示客戶的加密貨幣憑證仍然安全,但其披露警告攻擊者可能濫用他們的個人資料。
姓名和住家地址可以幫助犯罪分子辨識出曾購買硬體錢包的人,而訂單資訊則可使詐騙訊息顯得更具說服力。
Keystone 特別警告,詐騙者可能透過電子郵件、電話、簡訊或實體郵件冒充該公司。
潛在的詐騙手法包括虛假退款、更換裝置,以及要求更正配送資訊。
「絕不要分享您的復原短語或私鑰,」該公司警告,並補充客戶絕不應將復原短語輸入到他們並未訂購的裝置中。
在網路上以 Tay 為人所知的安全開發者 Taylor Monahan 警告,洩露硬體錢包購買者的運送資訊可能使客戶面臨人身威脅,包括搶劫和綁架。
她的評論凸顯了對所謂「扳手攻擊」的擔憂,即犯罪分子利用威脅或暴力迫使加密貨幣持有者交出資產存取權。
在 Keystone 的披露中,並無已確認的證據顯示被竊資訊已導致實際的人身攻擊。
Ledger 2020 年的外洩事件顯示被竊地址如何持續存在
Keystone 的事件令人回想起競爭對手硬體錢包製造商 Ledger 於 2020 年 7 月披露的客戶資訊外洩事件。
根據 Ledger 最初的調查,一名攻擊者透過 API 金鑰存取了其電子商務與行銷資料庫的一部分。
Ledger 最初識別出約一百萬個遭洩漏的電子郵件地址,以及約 9,500 名客戶的詳細個人資訊。
當被竊資料庫於 2020 年 12 月公開出現時,該公司承認了更大規模的暴露,涉及約 272,000 筆包含姓名、郵寄地址與電話號碼的紀錄。
Ledger 堅稱其硬體錢包與客戶的私鑰並未遭到洩漏。
然而,被竊資訊仍引發擔憂,因為犯罪分子可利用身分識別細節,在公司系統之外鎖定買家。
2025 年 4 月,crypto.news 報導了寄給 Ledger 客戶的詐騙信件。這些信件冒充製造商,指示收件人掃描 QR 碼,然後輸入其助記詞。
調查人員尚未確認每一封被報導的信件是否都源自 2020 年的資料庫。
更近期,一項2026 年 10 月的安全調查檢視了透過第三方經銷商流通的潛在遭竄改裝置,說明了涉及實體錢包供應鏈的另一項獨立風險。
Keystone 面臨關於外洩規模與客戶保護的質疑
前幣安執行長趙長鵬回應 Keystone 的公告時,給出簡短警告:「Stay SAFU!」
區塊鏈評論者 Chain INK 流傳了一份 2026 年間據報的硬體錢包安全事件清單,涵蓋客戶資訊外洩、網路釣魚嘗試、軟體缺陷與疑似裝置竄改。
這些事件涉及不同的攻擊手法,不應被視為對硬體錢包加密的同等級入侵。
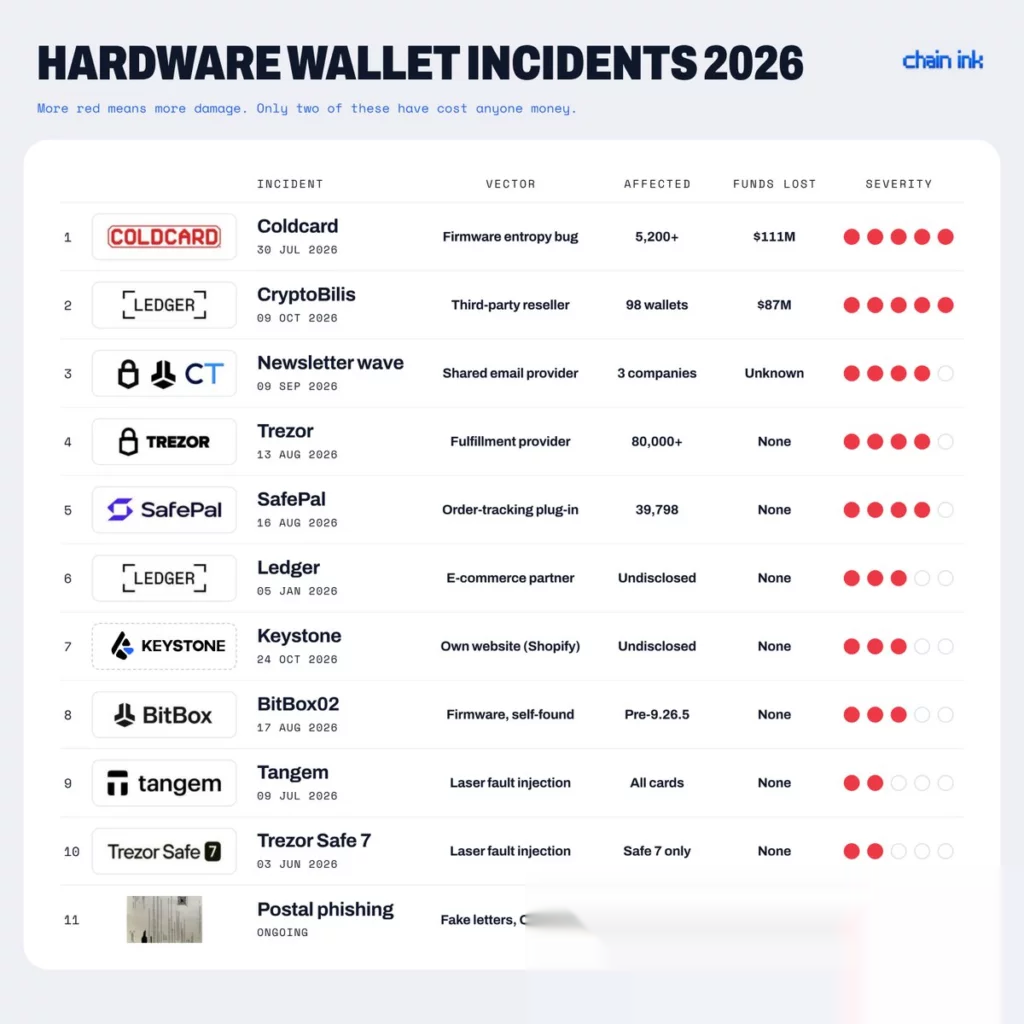
有關今年有四家錢包製造商遭遇客戶資料外洩、暴露約 120,000 名買家地址的說法,尚未對照個別公司的披露內容獲得證實。
Keystone 尚未公布客戶數量、受影響訂單的地理分布,或獨立的取證調查結果。