Die Krypto-Glücksspielplattform Gamdom wurde von der Cyber-Erpressergruppe WhiteArmor ins Visier genommen, die behauptet, auf mehr als 15,4 Millionen Benutzerkonten zugegriffen zu haben, und 15 Millionen US-Dollar in Bitcoin fordert, um die angebliche Sicherheitsverletzung zu regeln.
Zusammenfassung
- WhiteArmor behauptet, über ein altes internes Maschinenkonto, das angeblich jahrelang administrative Berechtigungen behielt, auf mehr als 15,4 Millionen Gamdom-Benutzerkonten zugegriffen zu haben.
- Die Cyber-Erpressergruppe fordert 15 Millionen US-Dollar in Bitcoin und hat eine Stichprobe mit 100 Kontodatensätzen als Beweis für ihren angeblichen Zugriff veröffentlicht.
- Gamdom-Gründer Felix Romer hat das Ausmaß der angeblichen Sicherheitsverletzung bestritten und behauptet, die Angreifer hätten nur auf einige hundert Konten und nicht auf die gesamte Datenbank zugegriffen.
- Die Vorwürfe folgen einem Hot-Wallet-Exploit vom 13. Oktober, der Gamdom Berichten zufolge zwischen 3 Millionen und 4,2 Millionen US-Dollar in Kryptowährung gekostet hat.
Laut einem am 26. Oktober vom Cybersicherheits-Überwachungskonto Dark Web Informer geteilten Beitrag behauptet WhiteArmor, die gesamte Benutzerdatenbank von Gamdom zu besitzen, die 15.420.003 Konten in 146 Datenbankspalten umfasst.
Die Gruppe hat eine Stichprobe mit 100 Kontodatensätzen als Beweis für ihren angeblichen Zugriff veröffentlicht und droht dem Online-Casino mit einer Lösegeldforderung in Millionenhöhe.
Die jüngsten Vorwürfe folgen einem separaten Kryptowallet-Hack Anfang dieses Monats, der Gamdom Berichten zufolge zwischen 3 Millionen und 4,2 Millionen US-Dollar gekostet hat.
WhiteArmor behauptet, Zugriff auf die gesamte Benutzerdatenbank von Gamdom zu haben
In einer am 26. Oktober auf seiner Leak-Site veröffentlichten Nachricht behauptete WhiteArmor, sich über ein altes internes Maschinenkonto, das jahrelang administrative Berechtigungen behalten hatte, Zugang zu den Systemen von Gamdom verschafft zu haben.
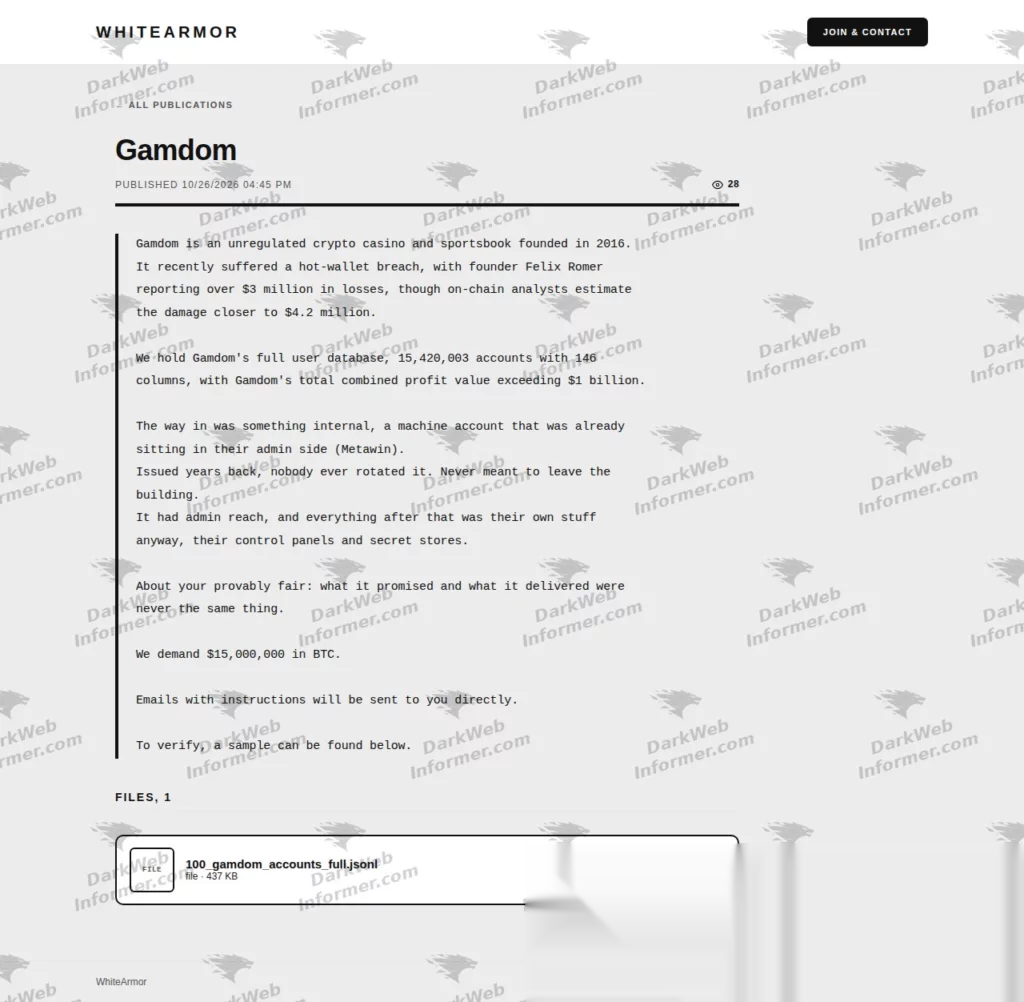
WhiteArmor-Lösegeldforderung. Quelle: X/DarkWebInformer
Die Gruppe identifizierte das Konto als zu Metawin gehörend und behauptete, dass dessen Anmeldedaten nie geändert worden seien und dass es weiterhin Zugang zu internen Kontrollpanels und sensiblen Datenspeichern biete.
Laut der Nachricht war das Konto Jahre zuvor ausgestellt worden, blieb aber aktiv, was es den Angreifern ermöglichte, sich durch Systeme zu bewegen, die normalerweise auf Administratoren beschränkt wären.
WhiteArmor behauptet, die Datenbank enthalte mehr als 15,42 Millionen Konten und 146 Spalten mit Informationen, obwohl sie keine vollständige öffentliche Aufschlüsselung der angeblich erlangten Datenfelder bereitgestellt hat.
Die Angreifer behaupteten weiterhin, dass die mit den Konten verbundenen kombinierten Gewinnwerte 1 Milliarde US-Dollar überstiegen, ohne zu erklären, wie diese Zahl berechnet wurde oder welchen Zeitraum sie abdeckt.
Als Beweis veröffentlichte die Gruppe eine herunterladbare JSON-Datei, die angeblich 100 Gamdom-Konten enthält, wobei die Stichprobe etwa 437 KB groß sein soll.
Die Nachricht fordert 15 Millionen US-Dollar in Bitcoin und gibt an, dass Zahlungsanweisungen dem Unternehmen direkt per E-Mail übermittelt werden.
Gamdom-Gründer Felix Romer hat das Ausmaß der angeblichen Kompromittierung bestritten und behauptet, die Angreifer hätten nicht die vollständige Datenbank der Plattform extrahiert.
Laut Romers Darstellung betraf der Vorfall einen eingeschränkten Zugriff auf einige hundert Konten, während das Unternehmen nach dem früheren Angriff Server abschaltete, um Kundeninformationen zu schützen.
WhiteArmor tritt als neue Cyber-Erpressungsgruppe auf
WhiteArmor ist eine relativ neue Cyber-Erpressungsoperation, die ab Oktober 2026 auf Cybersicherheits-Überwachungsplattformen in Erscheinung zu treten begann.
Bedrohungsdaten-Aufzeichnungen von HackerFeeds zeigen, dass die Gruppe erstmals am 21. Oktober in seinen verfolgten Opferlisten auftauchte, nur fünf Tage bevor die Gamdom-Lösegeldforderung veröffentlicht wurde.
Die Operation hat sich als Datendiebstahlgruppe präsentiert und rekrutiert Berichten zufolge Hacker und Sicherheitsspezialisten über ein Affiliate-Programm.
Ihre beworbene Vereinbarung erlaubt teilnehmenden Angreifern, 95 % erfolgreicher Lösegeldzahlungen zu behalten, während die verbleibenden 5 % für die Gruppe verbleiben.
WhiteArmor hat die Verantwortung für Sicherheitsverletzungen bei mehreren anderen Unternehmen übernommen, darunter Whirlpool, J.B. Hunt und LoveSac, obwohl diese Einträge nicht belegen, dass die behaupteten Eindringlinge erfolgreich waren.
Gamdom verlor zuvor Millionen bei einem Krypto-Wallet-Hack
Die angebliche Datenbankkompromittierung folgt auf einen Vorfall vom 13. Oktober, bei dem es um Gamdoms Kryptowährungs-Hot-Wallet ging und bei dem digitale Vermögenswerte im Wert von mehreren Millionen Dollar verloren gingen.
Nach dem Vorfall bezifferte Gründer Felix Romer die anfänglichen Verluste Berichten zufolge auf mehr als 3 Millionen Dollar, während Blockchain-Analysten schätzten, dass die gestohlenen Gelder eher etwa 4,2 Millionen Dollar wert sein könnten.
Hot Wallets sind mit dem Internet verbunden, um Transaktionen abzuwickeln, was sie für Auszahlungen und andere Routinevorgänge nützlich macht, sie jedoch anderen Sicherheitsrisiken aussetzt als Offline-Speicherung.
Der frühere Vorfall erregte die Aufmerksamkeit des Blockchain-Ermittlers ZachXBT, der anschließend Gelder im Zusammenhang mit dem Gamdom-Exploit identifizierte, während er mutmaßliche Kryptowährungs-Geldwäscheaktivitäten untersuchte.
Wie zuvor von crypto.news berichtet, verband eine Untersuchung vom 20. Oktober die gestohlenen Vermögenswerte mit FreedomXMR, einem Kryptowährungs-Börsendienst, der auf Hyperliquid Core operiert.
ZachXBT stellte fest, dass mehr als 87 % der eingehenden Gelder des Dienstes mit mutmaßlich illegalen Aktivitäten in Verbindung standen, darunter Lösegeldzahlungen, Exploits, Malware und Social-Engineering-Angriffe.
Seine Untersuchung verfolgte über 20 Millionen Dollar an Transaktionen im Zusammenhang mit identifizierten Vorfällen, darunter der Gamdom-Exploit und Angriffe auf DCENT Wallet, Fetch.ai und Axelar.
Der Ermittler untersuchte historische eingehende Überweisungen über 10.000 Dollar und identifizierte mehr als 3.000 Börseneinzahlungen im Zusammenhang mit den Aktivitäten des Dienstes.