
Kurz gesagt
- Die Maintainer des XRP Ledger haben einen kritischen Overflow-Fehler in der Zahlungs-Engine offengelegt und gepatcht, der im September über ein Bug-Bounty-Programm gemeldet wurde und es einem Angreifer ermöglicht hätte, gefälschte XRP zu erzeugen.
- Der Fehler blieb seit 2015 unbemerkt, weil keine normale Zahlung ihn auslöst und die Sicherheitsprüfung des Ledgers „keine XRP erzeugt“ dieselbe fehlerhafte Arithmetik verwendete.
- Es gibt keine Hinweise darauf, dass der Fehler jemals ausgenutzt wurde, sagen die XRP-Ledger-Entwickler.
Die Entwickler hinter dem XRP Ledger haben eine kritische Schwachstelle offengelegt und behoben, die, wenn sie nicht adressiert worden wäre, es einem Angreifer ermöglicht hätte, XRP aus dem Nichts zu erschaffen – ein Fehler, der etwa ein Jahrzehnt lang unentdeckt im Code des Netzwerks schlummerte.
In einer am Freitag veröffentlichten Offenlegung erklärten die Maintainer des Ledgers, dass ein Forscher den Fehler im September über das XRPL-Bug-Bounty-Programm gemeldet hat. Das Problem war ein Integer-Overflow in der Zahlungs-Engine, dem Teil der Software, der Zahlungen verarbeitet.
Als eine einzelne Zahlung Hunderte speziell präparierte Angebote aus dem Orderbuch verbrauchte, überstieg die Summe dessen, was der Käufer schuldete, den maximalen Wert, den das System speichern konnte, und „schlug um“ auf eine winzige Zahl. Die Engine bezahlte jeden Verkäufer vollständig, berechnete dem Käufer jedoch fast nichts, wobei die Differenz neu geschürften XRP entsprach, die niemals hätten existieren dürfen.
Schlimmer noch, die im Ledger integrierte Sicherheitsprüfung, die bestätigen sollte, dass keine Transaktion XRP erzeugt, verwendete dieselbe fehlerhafte Arithmetik, sodass sie identisch umschlug und nichts erkannte. Die Maintainer sagten, ein Angreifer hätte in einer einzigen Transaktion ausgabefähige XRP weit über das Gesamtangebot des Tokens hinaus erzeugen und sie dann verschieben, handeln oder an Börsen senden können.
BitcoinBTC · USD
$82,731−2.98%
Oct 5Oct 7Oct 9Oct 10Oct 12
$86.6k$84.6k$82.7k$80.7k
24h HighHigh$84,231
24h LowLow$82,379
VolVol$1.0B
MarktprognosenQuoten von Myriad
 →
Bitcoin mit USDT kaufen
Bereitgestellt von Jupiter
RippleX-Ingenieure bestätigten, dass der Fehler seit der Entwicklung der aktuellen Zahlungs-Engine im Jahr 2015 vorhanden war und unbemerkt blieb, weil keine gewöhnliche Zahlung auch nur annähernd den Überlauf auslöst.
Es gibt keine Hinweise darauf, dass es jemals ausgenutzt wurde, sagte das Team. Der Fix wurde am 25. September in Version 3.4.1 ausgeliefert, und mehr als 80 % der vertrauenswürdigen Validatoren des Netzwerks führten ihn an diesem Tag aus.
Bemerkenswert ist, dass der Patch den üblichen Änderungsprozess des Ledgers umging, der von den Validatoren eine Abstimmung und eine Wartezeit von zwei Wochen erfordert, bevor eine Änderung in Kraft tritt – das erste Mal, dass eine transaktionsverarbeitende Änderung seit der Einführung des Systems vor über einem Jahrzehnt bewusst auf diese Weise ausgeliefert wurde. Die Maintainer sagten, die Schwere rechtfertige dies, da der Open-Source-Fix den Fehler offengelegt hätte, während er wochenlang ausnutzbar geblieben wäre.
Die Offenlegung erinnert an einen Fälschungsschrecken, der dieses Jahr Zcash erschütterte, als die Privacy-Coin hastig einen Soundness-Bug in ihrem Shielded Pool patchen musste, der gefälschte Coins ermöglicht hätte. Diese Episode ließ ZEC abstürzen, bevor das Ironwood-Upgrade des Netzwerks das Problem löste.
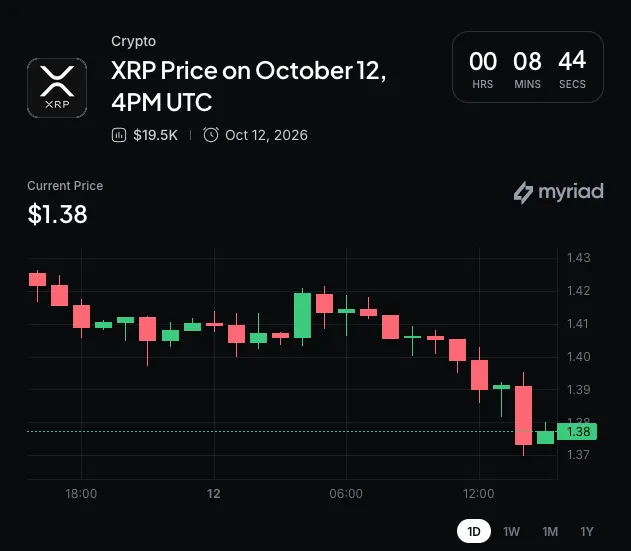
XRP kam nicht unbeschadet durch die Woche. Der Token wurde am Montag bei 1,38 $ gehandelt, ein Rückgang von 1,6 % über 24 Stunden, die schlechteste Performance unter den großen Kryptowährungen, und ein Minus von 9,4 % in den vergangenen sieben Tagen.