El cofundador de NEAR Protocol, Illia Polosukhin, ha advertido que las vulnerabilidades generalizadas de software están creando un entorno de ciberseguridad grave, y ha pedido defensas más sólidas basadas en IA mientras NEAR cotiza cerca de $5 tras un descenso diario.
Resumen
- El cofundador de NEAR, Illia Polosukhin, advirtió que las vulnerabilidades de software están exponiendo los servicios de internet a crecientes riesgos de seguridad.
- Polosukhin identificó PHP, los certificados TLS, Node.js y LiteLLM, al tiempo que pedía mejores defensas asistidas por IA.
- Avisos de seguridad recientes documentan vulnerabilidades relacionadas con el manejo de certificados, las solicitudes de red y el acceso a credenciales.
- NEAR reveló previamente un exploit de Intents de $3.8 millones en octubre, seguido de la restauración del servicio y una promesa de compensación.
- NEAR cotizaba cerca de $5.02 el 22 de octubre, mientras que el interés abierto de futuros disminuyó un 7.45% hasta $1.50 mil millones.
En una declaración del 22 de octubre en X, Polosukhin describió la situación como "Armagedón de seguridad", argumentando que las debilidades en software más antiguo, sistemas de autenticación e infraestructura de internet ampliamente utilizada están exponiendo las aplicaciones a ataques.
El cofundador de NEAR advierte sobre crecientes riesgos de seguridad del software
Polosukhin identificó los sistemas basados en PHP, incluidos los sitios web de WordPress, como áreas de preocupación debido a su uso generalizado y su dependencia de componentes de software mantenidos durante muchos años.
Señaló los certificados TLS maliciosos, Node.js y LiteLLM, al tiempo que advertía que las vulnerabilidades que afectan a un componente de software pueden exponer los servicios que dependen de él.
Las preocupaciones tienen ejemplos técnicos documentados. El 24 de septiembre, los mantenedores de PHP publicaron un aviso de seguridad que describía una vulnerabilidad de manejo de memoria relacionada con nombres de certificados TLS especialmente construidos.
El fallo afectaba a versiones específicas de la integración de OpenSSL de PHP y se abordó en versiones de mantenimiento posteriores. El aviso demostraba un posible fallo de acceso a memoria, sin establecer una explotación generalizada de sitios web de WordPress.
El software de red de Node.js enfrentó problemas separados. El 15 de octubre, los mantenedores de Undici revelaron vulnerabilidades relacionadas con la validación de certificados, el manejo de conexiones y condiciones de denegación de servicio.
Los mantenedores de LiteLLM documentaron previamente una vulnerabilidad que podría permitir a usuarios autenticados manipular parámetros de enrutamiento y potencialmente exponer credenciales de proveedores a través de solicitudes del lado del servidor.
Los avisos establecen debilidades de seguridad específicas, aunque no confirman de forma independiente que internet esté experimentando un único ataque coordinado.
Polosukhin pide defensas de IA y autenticación criptográfica
Al abordar posibles respuestas, el cofundador argumentó que los modelos de IA sin censura podrían ayudar a los equipos de seguridad a examinar vulnerabilidades y responder a las amenazas de manera más efectiva.
Identificó la verificación formal como otro enfoque. La técnica utiliza métodos matemáticos para comprobar si el software satisface requisitos definidos con precisión, incluidas las condiciones que rigen la autorización y el manejo de transacciones.
Sin embargo, Polosukhin dijo que los sistemas de IA fiables siguen siendo necesarios para traducir el comportamiento del software a representaciones matemáticas y comprobar si esas representaciones describen con precisión los programas originales.
Los comentarios siguen a la investigación de verificación formal del 19 de octubre de NEAR, que describía un agente de IA resolviendo 672 problemas de prueba matemática con un costo de modelo estimado de $111.85.
NEAR caracterizó el resultado como un avance hacia la verificación automatizada, al tiempo que distinguía los puntos de referencia matemáticos de la demostración de la seguridad de las aplicaciones implementadas.
Más allá de la auditoría de software, Polosukhin abogó por reemplazar las claves API y los tokens de acceso convencionales con sistemas de autenticación criptográfica. Hizo un llamado a implementar configuraciones de alojamiento capaces de proteger el software incluso de los proveedores de infraestructura que operan las plataformas subyacentes.
Sus recomendaciones inmediatas se centraron en aplicar actualizaciones, parchear componentes vulnerables y rotar credenciales.
El impulso de seguridad de NEAR sigue al exploit de Intents de octubre
La advertencia se produce tras un incidente de seguridad relacionado con NEAR Intents, la infraestructura de transacciones entre cadenas de la red.
El 1 de octubre, NEAR Intents reanudó operaciones tras un exploit de 3,8 millones de dólares que involucró USDT en BNB Smart Chain.
Polosukhin dijo que los atacantes explotaron una interacción entre la infraestructura de depósito y retiro de Omni y un contrato inteligente de Intents.
El sistema de seguridad SHIELD del proyecto detectó actividad inusual, lo que llevó a los operadores a pausar los servicios afectados. Según el cofundador, los desarrolladores identificaron y corrigieron la vulnerabilidad en el plazo de una hora desde la detección.
Prometió una compensación total para los usuarios afectados y afirmó que la blockchain subyacente de NEAR y las aplicaciones no relacionadas permanecieron sin afectación.
El incidente proporciona un ejemplo separado de riesgos operativos relacionados con servicios blockchain interconectados. No establece una conexión con las vulnerabilidades de software identificadas en su última advertencia.
El precio de NEAR se mantiene cerca de los 5 dólares pese a la caída del interés en futuros
NEAR cotizaba alrededor de 5,02 dólares en el momento de la redacción, con un descenso del 3,61% en 24 horas a pesar de haber ganado un 8,21% durante la semana anterior.
Según los datos de mercado de crypto.news, el token mantuvo una ganancia mensual del 13,21%, con una capitalización de mercado cercana a los 6,57 mil millones de dólares y un volumen de negociación diario de alrededor de 1,08 mil millones de dólares.
Las cifras de derivados de CoinGlass mostraron que el interés abierto en futuros cayó un 7,45% hasta los 1,50 mil millones de dólares, mientras que el volumen de negociación de futuros disminuyó un 6% hasta los 2,56 mil millones de dólares.
La caída de los contratos pendientes indica una reducción del posicionamiento apalancado, aunque el interés abierto por sí solo no puede determinar si los operadores cerraron posiciones largas o cortas.
Los datos de los exchanges spot registraron aproximadamente 9,21 millones de dólares en salidas netas el 22 de octubre. Los retiros pueden reducir los tokens disponibles de inmediato para la negociación en exchanges, pero no establecen por sí mismos una acumulación por parte de los inversores.
Las lecturas técnicas mostraron a NEAR por debajo de su banda de Bollinger media en 5,066 dólares, con el Índice de Fuerza Relativa en 52,88, en comparación con su media móvil de 55,85.
El soporte inmediato se situaba cerca de los 4,80 dólares, seguido de los 4,51. Una recuperación por encima de los 5,066 dólares pondría en el punto de mira la resistencia en torno a los 5,62 dólares.
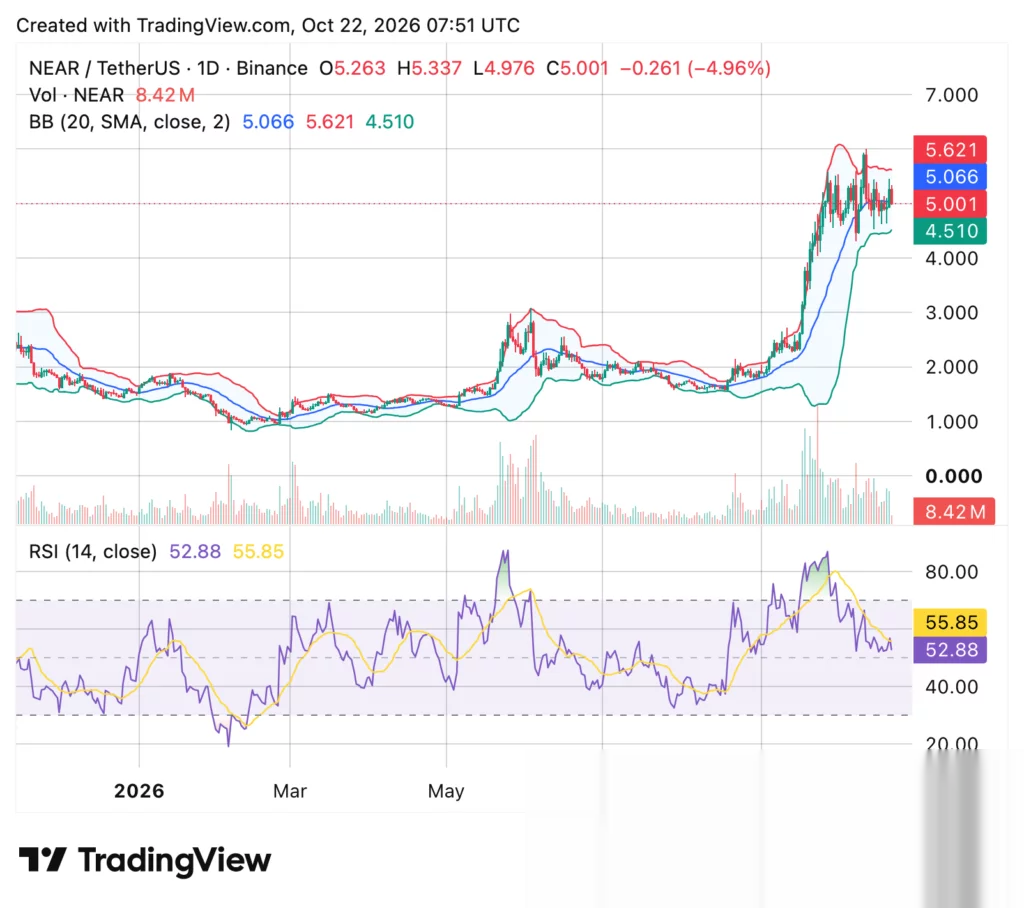
El analista Rekt Capital identificó un rango de negociación macro entre 3,79 y 5,97 dólares, mientras que Michaël van de Poppe destacó los 4,30 dólares como un nivel de soporte que consideraba importante para mantener la estructura de mínimos crecientes del token.