Opracowanie: Big Pliers
3 listopada Binance opublikowała wstępny raport z dochodzenia dotyczący incydentu bezpieczeństwa z 29 października, ujawniając pełny przebieg ataku oraz ścieżkę infiltracji stojących za nim napastników. Z raportu wynika, że napastnicy stopniowo przejęli kontrolę nad urządzeniami wielu pracowników poprzez fałszywe rozmowy rekrutacyjne, złośliwe oprogramowanie oraz zainfekowane wewnętrzne narzędzia AI, ostatecznie uzyskując uprawnienia do podpisywania transakcji portfela, a następnie wykorzystali mechanizm autoryzacji EIP-7702, aby ominąć normalny proces wypłat i przelać aktywa.
Incydent obejmował aktywa o łącznej wartości około 6,34 miliarda dolarów amerykańskich. Na moment publikacji raportu około 2,85 miliarda dolarów amerykańskich aktywów zostało zamrożonych lub przechwyconych, a 98% dotkniętych aktywów tokenowych zostało uzupełnionych. Binance oświadczyła, że odpowiednie straty poniesie platforma, oraz że rozpoczęła odbudowę dotkniętych systemów, wzmocnienie zabezpieczeń i zatrudnienie niezależnej strony trzeciej do przeprowadzenia dalszego przeglądu. W raporcie zauważono również, że najnowsze informacje Federalnego Biura Śledczego wskazują, że za ten incydent odpowiada Korea Północna.
Poniżej pełna treść:
29 października 2026 roku Binance doświadczyła poważnego i wysoce złożonego incydentu bezpieczeństwa. Ten incydent nie powinien był mieć miejsca i głęboko przepraszamy za niepokój, zakłócenia w działalności i niepewność, jakie spowodował on u użytkowników, partnerów i całej branży.
Ochrona użytkowników jest zawsze naszym głównym obowiązkiem. Straty finansowe spowodowane skradzionymi środkami w tym incydencie poniesie Binance i nie zostaną one przeniesione na użytkowników. Zarezerwowaliśmy ponad 100% kwoty strat na pokrycie tych strat. Na dzień 31 października 2026 roku 98% dotkniętych aktywów tokenowych zostało uzupełnionych, a użytkownicy mogą to zweryfikować za pośrednictwem strony Proof of Reserves. W przypadku części aktywów o niższej płynności, które nie zostały jeszcze uzupełnione, jesteśmy w trakcie ich pozyskiwania.
Łączna kwota aktywów cyfrowych objętych tym incydentem wynosiła około 6,34 miliarda dolarów amerykańskich. Na moment publikacji niniejszego raportu około 2,85 miliarda dolarów amerykańskich aktywów cyfrowych zostało zamrożonych lub przechwyconych; konkretna kwota wymaga jeszcze dalszej weryfikacji i może być podlegać wahaniom cen rynkowych.
Natychmiast podjęliśmy działania, aby ograniczyć skutki incydentu i wzmocnić bezpieczeństwo dotkniętych systemów. Wszystkie potwierdzone punkty wejścia intruzów wykorzystane przez napastników zostały zamknięte, a systemy objęte ścieżką ataku zostały również odbudowane lub wymienione. Ponadto进一步 zaostrzyliśmy środki kontroli urządzeń, wzmocniliśmy kontrole ryzyka dla usług portfelowych oraz rozszerzyliśmy oparte na AI możliwości wykrywania anomalnych zachowań.
Niniejszy raport jest wstępnym raportem z dochodzenia obejmującym sytuację, którą obecnie rozumiemy, oraz ulepszenia bezpieczeństwa, które zostały zakończone. Dochodzenie jest nadal w toku, a odpowiednie ustalenia będą również podlegać dalszemu niezależnemu przeglądowi. Aby uniemożliwić złośliwym napastnikom wykorzystanie odpowiednich informacji do planowania ataków, niektóre szczegóły techniczne pozostaną poufne. Zatrudniamy niezależną firmę zajmującą się bezpieczeństwem do przeprowadzenia dalszego przeglądu.
Najnowsze informacje opublikowane przez Federalne Biuro Śledcze (FBI) wskazują, że za ten incydent odpowiada Koreańska Republika Ludowo-Demokratyczna (KRLD).
Zdecydowaliśmy się opublikować ten wstępny raport, ponieważ tylko wtedy, gdy cała branża wspólnie wyciągnie wnioski, poziom bezpieczeństwa może stale się poprawiać.
Co wydarzyło się 29 października
Atak rozwinął się szybko w wielu sieciach.
Napastnicy wykorzystali nieautoryzowany dostęp do wewnętrznej usługi podpisywania transakcji portfela, aby zainicjować transakcje poza normalnym procesem wypłat.
Między 20:05 a 20:09 UTC pięć gorących portfeli Binance przelało 233,46 miliona XRP na adresy kontrolowane przez napastników.
Następnie gorące portfele Binance wdrożone w sieciach Solana i Optimism przelały odpowiednio około 970 500 SOL i 44,2 miliona OP na adresy kontrolowane przez napastników.
Po tym Binance otrzymała wewnętrzny alert dotyczący dużego transferu aktywów i natychmiast rozpoczęła dochodzenie.
Jeden z gorących portfeli Binance przelał następnie 18 270 BTC na adres kontrolowany przez napastników.
Następnie napastnicy wykorzystali usługę podpisywania do dalszego nadużycia mechanizmu autoryzacji Ethereum EIP-7702.
EIP-7702 pozwala kontu na delegowanie części uprawnień wykonawczych do inteligentnego kontraktu bez ujawniania klucza prywatnego. W tym incydencie atakujący wykorzystali ten mechanizm, aby przyznać kontrolowanemu przez siebie inteligentnemu kontraktowi częściowe uprawnienia wykonawcze nad jednym z gorących portfeli Binance.
Binance natychmiast uruchomił wiele środków nadzwyczajnych, w tym zawieszenie wypłat w celu ograniczenia dalszego odpływu środków, koordynację z partnerami w celu zamrożenia dotkniętych tokenów oraz podjęcie działań w celu unieważnienia nieautoryzowanych uprawnień. Dzięki tym działaniom zamrożono łącznie 2,85 miliarda dolarów amerykańskich w aktywach.
Jednak samo zawieszenie wypłat nie wystarczyło, aby powstrzymać wszystkie nieautoryzowane transfery aktywów. Złośliwa autoryzacja EIP-7702 już istniała w łańcuchu i działała niezależnie od normalnej infrastruktury wypłat Binance.
Atakujący przesłali łącznie 50 podpisanych transakcji, ustanawiając złośliwe autoryzacje delegowania poprzez manipulowanie nonce konta (numerem sekwencyjnym transakcji). Po ustanowieniu tych autoryzacji atakujący byli w stanie ominąć normalną infrastrukturę wypłat Binance i kontynuować transfer aktywów. Binance musiał zainicjować dodatkowe transakcje w celu unieważnienia tych autoryzacji w łańcuchu.
Cały proces kontroli aktywów wiązał się również z innymi złożonościami technicznymi. Ponieważ zaangażowane gorące portfele wykorzystywały technologię obliczeń wielostronnych (MPC), nie istniał pojedynczy klucz prywatny, którego można by bezpośrednio użyć do natychmiastowego unieważnienia złośliwej autoryzacji EIP-7702. W tym celu zespół musiał specjalnie opracować i wykonać specjalny proces unieważniania, co również wymagało dodatkowego czasu.
Ponadto zawieszenie wypłat i wyłączenie usług gorącego portfela nie unieważnia automatycznie istniejących autoryzacji w łańcuchu.
Te wyzwania wydłużyły czas potrzebny na pełną kontrolę nieautoryzowanych transferów aktywów. Analizujemy proces reagowania kryzysowego, zakres polityki podpisywania oraz środki kontroli gorącego portfela w związku z tym incydentem i szukamy możliwości dalszego usprawnienia szybkości przyszłego reagowania na zagrożenia.
Ostatni nieautoryzowany transfer wyniósł 2 961,9 ETH, który został ostatecznie potwierdzony w łańcuchu o 23:56 UTC. Ta transakcja została wcześniej rozgłoszona i znajdowała się w stanie oczekiwania, zanim została ostatecznie potwierdzona. Od tego czasu nie zaobserwowano żadnych innych nieautoryzowanych transferów.
O 00:10 UTC 30 października 2026 r. Binance wykonał nową transakcję autoryzacyjną do adresu zerowego za pośrednictwem gorącego portfela Binance14, usuwając kod delegowania EIP-7702.
Proces przygotowania ataku
Obecne śledztwo pokazuje, że ten incydent był złożoną, wieloetapową operacją ataku, a nie pojedynczym odosobnionym zdarzeniem włamania ani prostym atakiem phishingowym.
Atakujący wykorzystali kombinację wielu środków technicznych, w tym ataki socjotechniczne poprzez fałszywe rozmowy rekrutacyjne, nakłanianie do pobierania złośliwego oprogramowania, wykorzystanie przejętych wewnętrznych narzędzi AI, przejęcie urządzeń końcowych pracowników oraz zastosowanie zaawansowanych technik autoryzacji transakcji.
Czerwiec 2026 — atak na łańcuch dostaw. Inżynier A z zespołu DevOps portfela wyszukał w wyszukiwarce popularne narzędzie do programowania AI, pobrał zmodyfikowany pakiet instalacyjny Homebrew i podjął próbę zainstalowania odpowiedniego narzędzia za pośrednictwem tego pakietu. Zespół bezpieczeństwa Binance wykrył anomalię, proaktywnie wymienił urządzenie i wymienił wszystkie powiązane poświadczenia. Jednak informacje o roli inżyniera A oraz informacje o powiązanych współpracownikach z zespołu infrastruktury portfela zostały już ujawnione atakującym.
Przez cały 2026 rok — ciągłe cyberataki. Od 2026 roku zespół bezpieczeństwa Binance wykrył i zablokował 57 podejrzanych incydentów cyberzagrożeń związanych z Koreą Północną. Ataki te odzwierciedlają, że wspierani przez państwo atakujący nadal obierają za cel branżę kryptowalut. Odpowiednie metody ataków obejmują fałszywe rozmowy rekrutacyjne, złośliwe oprogramowanie maskujące się jako popularne narzędzia programistyczne, zmodyfikowane pakiety oprogramowania i rozszerzenia przeglądarek, fałszywe aplikacje do wideokonferencji oraz ataki socjotechniczne mające na celu kradzież poświadczeń lub wdrożenie złośliwego oprogramowania zdalnego dostępu.
Wrzesień — atak socjotechniczny. Inżynier oprogramowania B otrzymał za pośrednictwem legalnej platformy rekrutacyjnej dane kontaktowe od osoby podającej się za dyrektora projektu. Profil inżyniera B na platformie wspominał o jego doświadczeniu pracy w Binance. Druga strona zorganizowała rundę rozmów kwalifikacyjnych prowadzonych przez przedstawiciela działu kadr, a następnie drugą rundę rozmów z udziałem osoby podającej się za dyrektora generalnego fikcyjnej firmy.
W pierwszej rundzie rozmów osoba podająca się za przedstawiciela działu kadr przeprowadziła z inżynierem oprogramowania B rozmowę wideo w czasie rzeczywistym. Aby zbudować zaufanie, rozmówca udostępnił również inżynierowi B swoje konta w mediach społecznościowych, w tym osobiste zdjęcia i filmy opublikowane przez rozmówcę na platformie. Ta taktyka była bardziej wyrafinowana i zwodnicza niż wcześniej obserwowane metody ataków socjotechnicznych.
Druga runda rozmów kwalifikacyjnych została przeprowadzona za pośrednictwem popularnej aplikacji do czatowania społecznościowego. Pod koniec rozmowy inżynier B został poproszony o pobranie na komputer służbowy pliku o nazwie „assignment”, który zawierał złośliwe repozytorium kodu. Złośliwy kod w repozytorium wykonał się automatycznie podczas instalacji, wywołując serię nieautoryzowanych operacji.
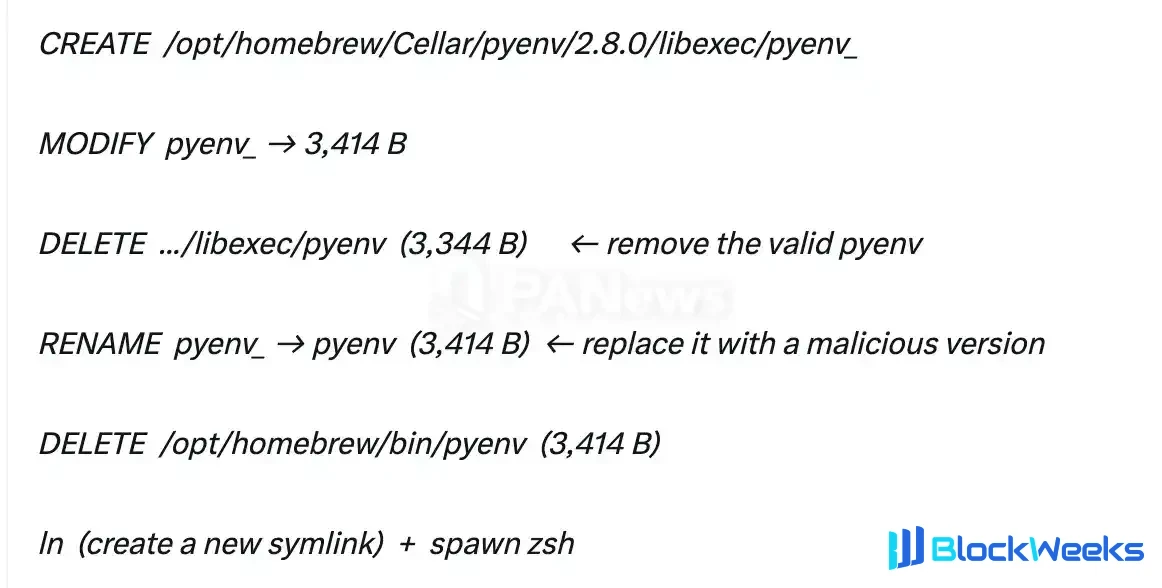
Złośliwe oprogramowanie wykorzystywało zaawansowane techniki zaciemniania kodu i unikania wykrywania, w tym zastąpienie legalnego komponentu narzędzia deweloperskiego złośliwą wersją w celu wykonywania poleceń i nawiązania komunikacji z zewnętrznymi serwerami kontrolowanymi przez atakujących. W tym czasie narzędzia ochrony punktów końcowych nie wykryły tego złośliwego oprogramowania typu zero-day (0-day). Atakujący podjęli również środki w celu ukrycia złośliwej aktywności i zatarcia powiązanych śladów, co dodatkowo zwiększyło trudność wykrycia i późniejszego dochodzenia.
Skrypt uniknął wykrycia przez zabezpieczenia za pomocą technik zaciemniania kodu i konkretnie wykonał następujące operacje:

20 października — Wykorzystanie wewnętrznych narzędzi AI jako punktu wyjścia ataku. Atakujący wykorzystał przejęty komputer inżyniera B, aby następnie przejąć kontrolę nad urządzeniami inżyniera DevOps ds. portfela A oraz innego inżyniera oprogramowania ds. portfela C za pośrednictwem wewnętrznych narzędzi AI Binance. Atakujący szybko odkrył, że komputer inżyniera DevOps ds. portfela A zawierał token z uprawnieniami do wdrażania kontenerów.
29 października — Penetracja operacji podpisywania portfela. Między 17:15 a 19:56 29 października atakujący zalogował się na komputer inżyniera oprogramowania C, użył poświadczeń skradzionych inżynierowi DevOps ds. portfela A do wdrożenia kontenera i uruchomił złośliwy skrypt, ostatecznie przeprowadzając ten atak.
Podjęte środki
Na dzień 3 listopada 2026 r. podjęliśmy następujące środki:
Odbudowaliśmy dotknięty system portfela w całkowicie nowym środowisku.
Odbudowaliśmy dotknięte wewnętrzne narzędzia AI i ich systemy kontroli dostępu.
Wymieniliśmy dotknięte urządzenia.
Unieważniliśmy poświadczenia i tokeny powiązane z dotkniętymi inżynierami.
Zakończyliśmy wzmocnione skanowanie bezpieczeństwa wszystkich urządzeń pracowników.
Wzmocniliśmy oparte na AI możliwości wykrywania anomalii behawioralnych.
Wzmocniliśmy środki kontroli ryzyka dla usług portfela.
Współpracowaliśmy z organami ścigania, firmami zajmującymi się analizą danych blockchain oraz partnerami branżowymi w celu śledzenia i zamrożenia dotkniętych aktywów.
W miarę kontynuowania dochodzenia będziemy nadal wzmacniać odpowiednie środki bezpieczeństwa. Niektóre ze środków bezpieczeństwa, które wdrożyliśmy i wdrażamy, pozostaną poufne, aby uniemożliwić złośliwym atakującym wykorzystanie odpowiednich informacji do podważenia naszych systemów ochrony bezpieczeństwa.
Działania następcze
Natychmiast realizujemy następujące prace:
- Przeprowadzenie niezależnego przeglądu cyberbezpieczeństwa
Angażujemy niezależnych zewnętrznych ekspertów ds. cyberbezpieczeństwa do przeprowadzenia kompleksowego przeglądu tego incydentu, weryfikacji dotychczasowych ustaleń dochodzenia oraz zaproponowania dalszych zaleceń dotyczących poprawy bezpieczeństwa. Zakres przeglądu i ostateczne wyniki będą stanowić podstawę naszych późniejszych działań naprawczych.
- Zwiększenie inwestycji w bezpieczeństwo AI i proaktywną obronę
Zwiększymy inwestycje w takie obszary, jak oparte na AI wykrywanie zagrożeń, ochrona punktów końcowych, bezpieczeństwo środowiska deweloperskiego oraz monitorowanie anomalii behawioralnych.
- Utworzenie funduszu badań nad bezpieczeństwem i promowanie współpracy branżowej
Współpracujemy z wiodącymi firmami AI, uczestnikami branży i firmami zajmującymi się bezpieczeństwem, i planujemy utworzenie funduszu badań nad bezpieczeństwem oraz realizację specjalistycznych projektów badawczych i projektów współpracy branżowej wokół bezpieczeństwa AI w środowiskach blockchain.
W miarę dalszych postępów w dochodzeniu będziemy nadal proaktywnie ujawniać odpowiednie informacje opinii publicznej.