Producent portfeli sprzętowych Keystone potwierdził naruszenie bezpieczeństwa, które ujawniło nazwiska klientów, adresy domowe i szczegóły zakupów, budząc obawy o oszustwa phishingowe i fizyczne zagrożenia wobec posiadaczy kryptowalut.
Podsumowanie
- Keystone potwierdził, że napastnicy uzyskali informacje o wysyłce klientów w następstwie nieautoryzowanego dostępu do strony internetowej.
- Ujawnione rekordy obejmowały nazwiska, dane kontaktowe, adresy, zakupione produkty i ceny.
- Keystone podał, że frazy odzyskiwania, klucze prywatne, hasła i informacje o płatnościach nie zostały naruszone.
- Incydent budzi obawy o phishing i bezpieczeństwo fizyczne podobne do tych po naruszeniu w Ledger w 2020 roku.
- Keystone zablokował nieautoryzowany dostęp i rozpoczął powiadamianie poszkodowanych klientów.
Zgodnie z ujawnieniem Keystone z 24 października firma wykryła nieautoryzowany dostęp do swojej oficjalnej strony internetowej 20 października i potwierdziła kradzież trzy dni później po przeanalizowaniu aktywności interfejsu programowania aplikacji z Shopify, swoim dostawcą usług e-commerce.
„Jesteśmy wam winni przeprosiny” – stwierdziła firma, przyznając, że klienci zaufali jej w zakresie ochrony ich danych osobowych.
Keystone potwierdza kradzież danych klientów poprzez naruszenie strony internetowej
Keystone podał, że zablokował nieautoryzowany dostęp, naprawił lukę i wszczął dochodzenie po potwierdzeniu, że strona zewnętrzna uzyskała informacje o wysyłce klientów.
Firma rozpoczęła wysyłanie e-maili do poszkodowanych klientów i obiecała szczegółowy raport wyjaśniający incydent.
Jednak jego wstępne oświadczenie nie wskazywało napastników, nie ujawniało liczby poszkodowanych klientów ani nie precyzowało, kiedy po raz pierwszy rozpoczął się nieautoryzowany dostęp.
Firma nie wyjaśniła, czy napastnik wykorzystał skradzione dane uwierzytelniające API, lukę w aplikacji czy inną słabość w infrastrukturze swojej strony internetowej.
Odniesienie Keystone do aktywności API Shopify wskazuje informacje, które śledczy zbadali przy potwierdzaniu kradzieży. Nie dowodzi to, że podstawowa platforma Shopify została naruszona.
Shopify zapewnia infrastrukturę sklepu internetowego i interfejsy programistyczne, które pozwalają sprzedawcom i autoryzowanym aplikacjom zarządzać informacjami o klientach i zamówieniami.
W zależności od przyznanych uprawnień aplikacja połączona ze sklepem sprzedawcy może uzyskać dostęp do wrażliwych rekordów. Keystone nie ujawnił, które dane uwierzytelniające lub uprawnienia były zaangażowane w ten incydent.
Dlaczego ujawnione adresy portfeli tworzą fizyczne zagrożenia bezpieczeństwa
Chociaż Keystone podał, że dane uwierzytelniające kryptowaluty klientów pozostały bezpieczne, jego ujawnienie ostrzegło, że napastnicy mogą niewłaściwie wykorzystać ich dane osobowe.
Nazwiska i adresy domowe mogą pomóc przestępcom zidentyfikować osoby, które kupiły portfele sprzętowe, a informacje o zamówieniach mogą sprawić, że fałszywe wiadomości będą wyglądać bardziej przekonująco.
Keystone szczególnie ostrzegł przed oszustami podszywającymi się pod firmę za pośrednictwem e-maili, rozmów telefonicznych, wiadomości tekstowych lub poczty fizycznej.
Potencjalne oszustwa obejmują fałszywe zwroty pieniędzy, urządzenia zastępcze i prośby o poprawienie informacji o dostawie.
„NIGDY nie udostępniaj swojej frazy odzyskiwania ani kluczy prywatnych” – ostrzegła firma, dodając, że klienci nigdy nie powinni wprowadzać fraz odzyskiwania do urządzeń, których nie zamówili.
Deweloper ds. bezpieczeństwa Taylor Monahan, znana w internecie jako Tay, ostrzegła, że ujawnienie informacji o wysyłce kupujących portfele sprzętowe może narazić klientów na fizyczne zagrożenia, w tym rozbój i porwanie.
Jej komentarze podkreśliły obawy dotyczące tak zwanych ataków klucza francuskiego, w których przestępcy używają gróźb lub przemocy, aby zmusić posiadaczy kryptowalut do oddania dostępu do swoich aktywów.
W ujawnieniu Keystone nie ma potwierdzonych dowodów na to, że skradzione informacje doprowadziły już do fizycznych ataków.
Naruszenie bezpieczeństwa Ledger z 2020 roku pokazuje, jak skradzione adresy mogą przetrwać
Incydent Keystone przypomina naruszenie danych klientów ujawnione przez konkurencyjnego producenta portfeli sprzętowych Ledger w lipcu 2020 roku.
Zgodnie z pierwotnym dochodzeniem Ledger, napastnik uzyskał dostęp do części jej bazy danych e-commerce i marketingu za pośrednictwem klucza API.
Ledger początkowo zidentyfikował około miliona skompromitowanych adresów e-mail i szczegółowe dane osobowe należące do około 9500 klientów.
Kiedy skradziona baza danych pojawiła się publicznie w grudniu 2020 roku, firma przyznała większy zakres ekspozycji obejmujący około 272 000 rekordów zawierających imiona i nazwiska, adresy pocztowe i numery telefonów.
Ledger utrzymywał, że jego portfele sprzętowe i klucze prywatne klientów nie zostały skompromitowane.
Skradzione informacje stały się jednak powodem do obaw, ponieważ przestępcy mogli wykorzystać dane identyfikacyjne do namierzania nabywców poza systemami firmy.
W kwietniu 2025 roku crypto.news poinformowało o fałszywych listach wysyłanych do klientów Ledger. Listy podszywały się pod producenta i instruowały odbiorców, aby zeskanowali kody QR przed wprowadzeniem swoich fraz odzyskiwania.
Śledczy nie ustalili, czy każdy zgłoszony list pochodził z bazy danych z 2020 roku.
Niedawniej śledztwo w sprawie bezpieczeństwa z października 2026 roku zbadało potencjalnie zmodyfikowane urządzenia dystrybuowane przez zewnętrznego sprzedawcę, ilustrując odrębne ryzyko związane z fizycznymi łańcuchami dostaw portfeli.
Keystone staje w obliczu pytań o skalę naruszenia i ochronę klientów
Były dyrektor generalny Binance Changpeng Zhao zareagował na ogłoszenie Keystone krótkim ostrzeżeniem: „Stay SAFU!”
Komentator blockchain Chain INK rozpowszechnił listę zgłoszonych incydentów bezpieczeństwa portfeli sprzętowych w 2026 roku, obejmującą wycieki danych klientów, próby phishingu, wady oprogramowania i podejrzenia manipulacji urządzeniami.
Te incydenty obejmowały różne metody ataków i nie powinny być liczone jako równoważne naruszenia szyfrowania portfeli sprzętowych.
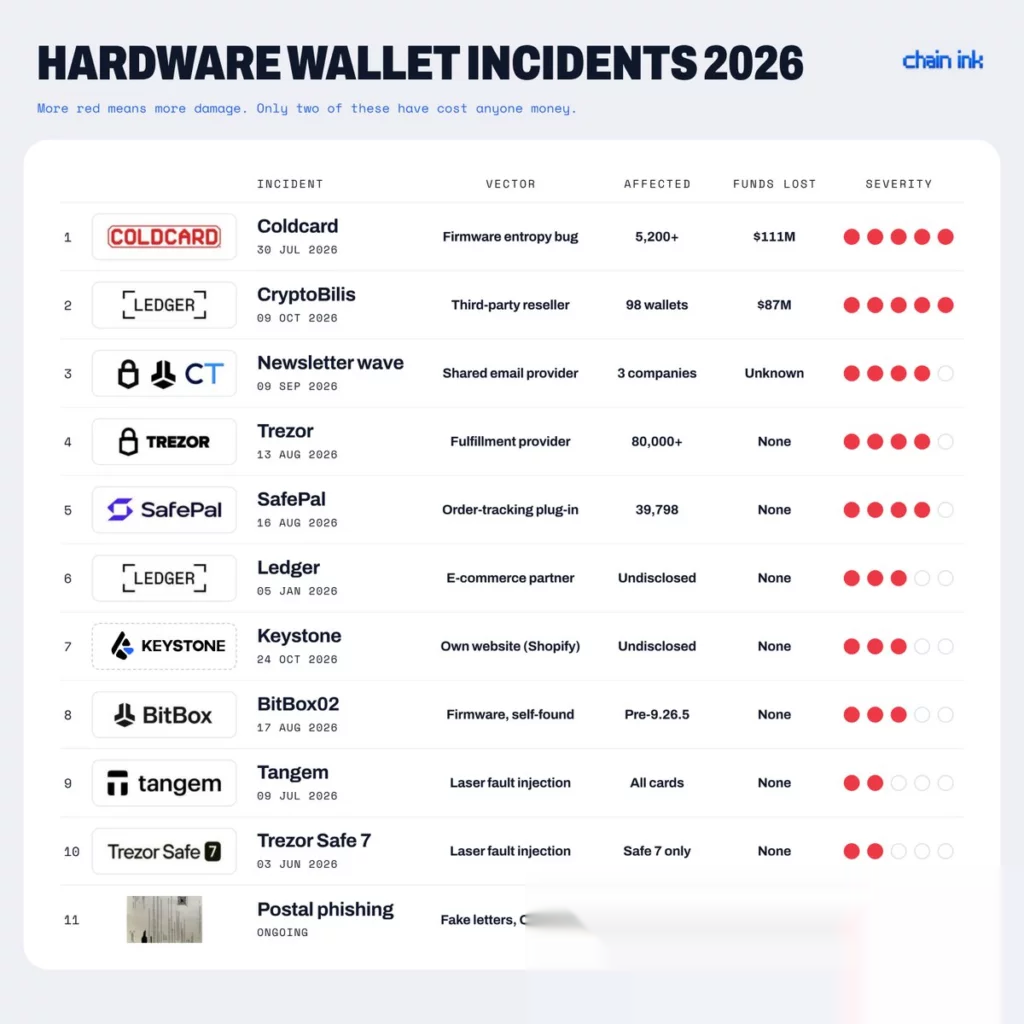
Twierdzenia, że czterech producentów portfeli doświadczyło w tym roku naruszeń danych klientów, ujawniając adresy około 120 000 nabywców, pozostają niezweryfikowane w zestawieniu z indywidualnymi ujawnieniami firm.
Keystone nie opublikował liczby klientów, podziału geograficznego dotkniętych zamówień ani niezależnych ustaleń kryminalistycznych.