Em resumo
- A Trezor informou aos parceiros que a autorização de revendedor deles termina em 1º de janeiro de 2027, e que não enviará mais estoque novo, afirmando que não há evidências de que seus dispositivos tenham sido comprometidos.
- A equipe Donjon da Ledger afirma que carteiras vendidas pela revendedora do Sudeste Asiático CryptoBilis continham um implante que captura frases de recuperação da tela e as envia por LTE.
- O investigador onchain Specter rastreou mais de US$ 86 milhões em suspeitas de roubos, um número que a Ledger diz não ter verificado.
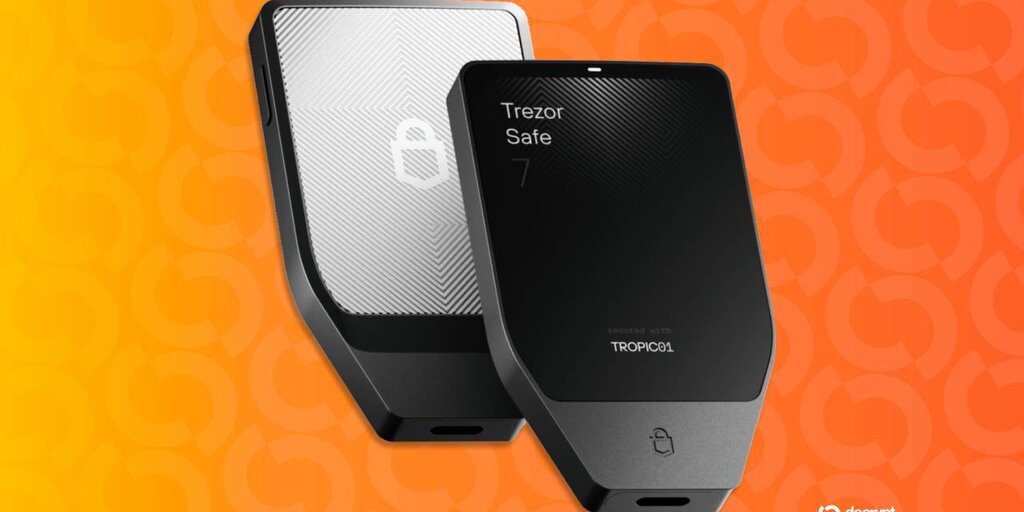
A Trezor está cortando sua rede de revendedores autorizados, informando aos parceiros que a autorização deles termina em 1º de janeiro de 2027, dias depois de a fabricante rival de carteiras de hardware Ledger iniciar uma investigação que eventualmente confirmou um implante espião oculto em carteiras de criptomoedas vendidas por meio de uma loja de terceiros.
A empresa anunciou a medida no X na terça-feira, dizendo que “não há uma única evidência” de que os dispositivos Trezor tenham sido comprometidos. Ela descreveu o corte como uma medida preventiva tomada por precaução.
“Após os recentes incidentes na cadeia de suprimentos, decidimos reduzir o número de revendedores para que possamos verificar de forma mais eficaz aqueles com quem trabalhamos”, escreveu a Trezor.
Uma carteira de hardware é um pequeno dispositivo que mantém as chaves secretas das suas criptomoedas offline, longe dos hackers. Configurar uma produz uma frase de recuperação de 24 palavras que funciona como uma senha mestra: quem tiver essas palavras pode esvaziar a carteira de qualquer lugar do mundo.
A equipe de segurança Donjon da Ledger afirma que as carteiras vendidas pela CryptoBilis, uma revendedora no Sudeste Asiático, continham um componente não autorizado que lê a tela e decodifica a frase de recuperação quando ela aparece. O implante espião então envia as palavras por LTE, a mesma rede de dados móveis que o seu telefone usa, através de um eSIM, um cartão SIM integrado ao hardware. A Ledger afirma que o implante não altera o chip que armazena as chaves nem o sistema operacional do dispositivo, então uma carteira adulterada parece e funciona normalmente.
O CCO da Trezor, Danny Sanders, compartilhou a carta que a empresa enviou aos fornecedores que a Trezor está descartando. “Se você está recebendo esta carta, sua autorização termina em 1º de janeiro de 2027. Nessa data, removeremos você da nossa lista de revendedores autorizados da Trezor”, diz a carta. “Sinto muito. Esta decisão não diz nada sobre o seu esforço ou a forma como você nos representou.”
BitcoinBTC · USD
$83,555−2.37%
6 de out8 de out10 de out11 de out13 de out
$85,7 mil$84,1 mil$82,4 mil$80,7 mil
Máxima 24hMáxima$84.074
Mínima 24hMínima$81.018
VolVol$1,3 bi
Projeções de mercadoProbabilidades por Myriad
Hoje$82.000 a $84.000$82 mil–$84 mil51% de chanceEsta semanaAbaixo de $84.000Abaixo de $84 mil56% de chance
 →
Comprar Bitcoin com USDT
Fornecido por Jupiter
Esta é uma medida preventiva para proteger nossa cadeia de suprimentos e nossos clientes”, escreveu ele. “Se as coisas mudarem no futuro, vamos revisar isso.”
Os revendedores afetados não receberão novo estoque, mas podem continuar vendendo o que têm durante a Black Friday e a temporada de festas. Sanders disse que a decisão apenas reflete quantos parceiros a Trezor consegue avaliar de perto por conta própria.
Nem a publicação nem a carta dizem quantos revendedores foram afetados. A Trezor afirma que analisou cada país individualmente, pesando receita e distribuição em relação à sua própria presença ali, e que os revendedores que permanecerem enfrentarão um arcabouço legal atualizado e regras mais rígidas sobre como os dispositivos são obtidos, armazenados e manuseados.
A Trezor disse no X no início desta semana que a CryptoBilis já havia sido removida de sua lista de vendedores e que não havia recebido relatos de Trezors adulterados provenientes do varejista.
Olá, não abra. Forçar a abertura da carcaça pode danificar o dispositivo e, se for um Safe 7, a bateria embutida torna isso genuinamente arriscado. Se algo no seu dispositivo o preocupa, entre em contato via https://t.co/wzwW038oLv, e daremos uma olhada.
Estamos investigando ativamente o…
— Trezor (@Trezor) 12 de outubro de 2026
Em maio de 2022, a Trezor alertou que carteiras Model T falsificadas estavam sendo vendidas em um marketplace russo por um vendedor que não era um revendedor autorizado. Os dispositivos haviam sido abertos, selados novamente e equipados com componentes internos substituídos, e a Trezor disse que as frases de recuperação que eles geravam eram previsíveis ou predefinidas, o que significa que outra pessoa já poderia conhecer as palavras.
O conselho da Trezor na época era comprar apenas em sua loja oficial ou de um revendedor autorizado. A segunda opção é a rede que ela agora está encolhendo.
Em agosto, o parceiro de envio ShipMonk expôs dados de clientes da Trezor após acesso não autorizado, e a atualização da Trezor de setembro colocou o total em 80.689 clientes. A Trezor afirma que seus sistemas, dispositivos, chaves privadas e backups de carteira não foram afetados.
A Ledger disse a qualquer pessoa que comprou da CryptoBilis nos últimos 90 dias para não configurar seu dispositivo, e disse àqueles que já o fizeram para mover seus fundos para uma nova frase semente em um dispositivo comprado da Ledger. A Ledger e a Trezor alertaram cada uma os compradores contra vendedores não autorizados.