
Оригинал | Odaily Planet Daily (@OdailyChina)
Автор|Azuma (@azuma_eth)
Ранним утром сегодняшнего дня горячие кошельки Binance подверглись крупнейшему в истории криптовалют нарушению безопасности. Менее чем за час горячие кошельки Binance в нескольких сетях, включая Ethereum, Bitcoin, Tron, а также Arbitrum, Avalanche, Optimism, Base и другие, были одновременно скомпрометированы, а совокупный отток средств приблизился к 6,3 млрд долларов (как подтверждено в последнем объявлении Binance).
После атаки крупнейшие эмитенты стейблкоинов, эмитенты активов RWA и протоколы публичных сетей запустили крупнейшую в истории криптовалют совместную операцию по перехвату на цепи.
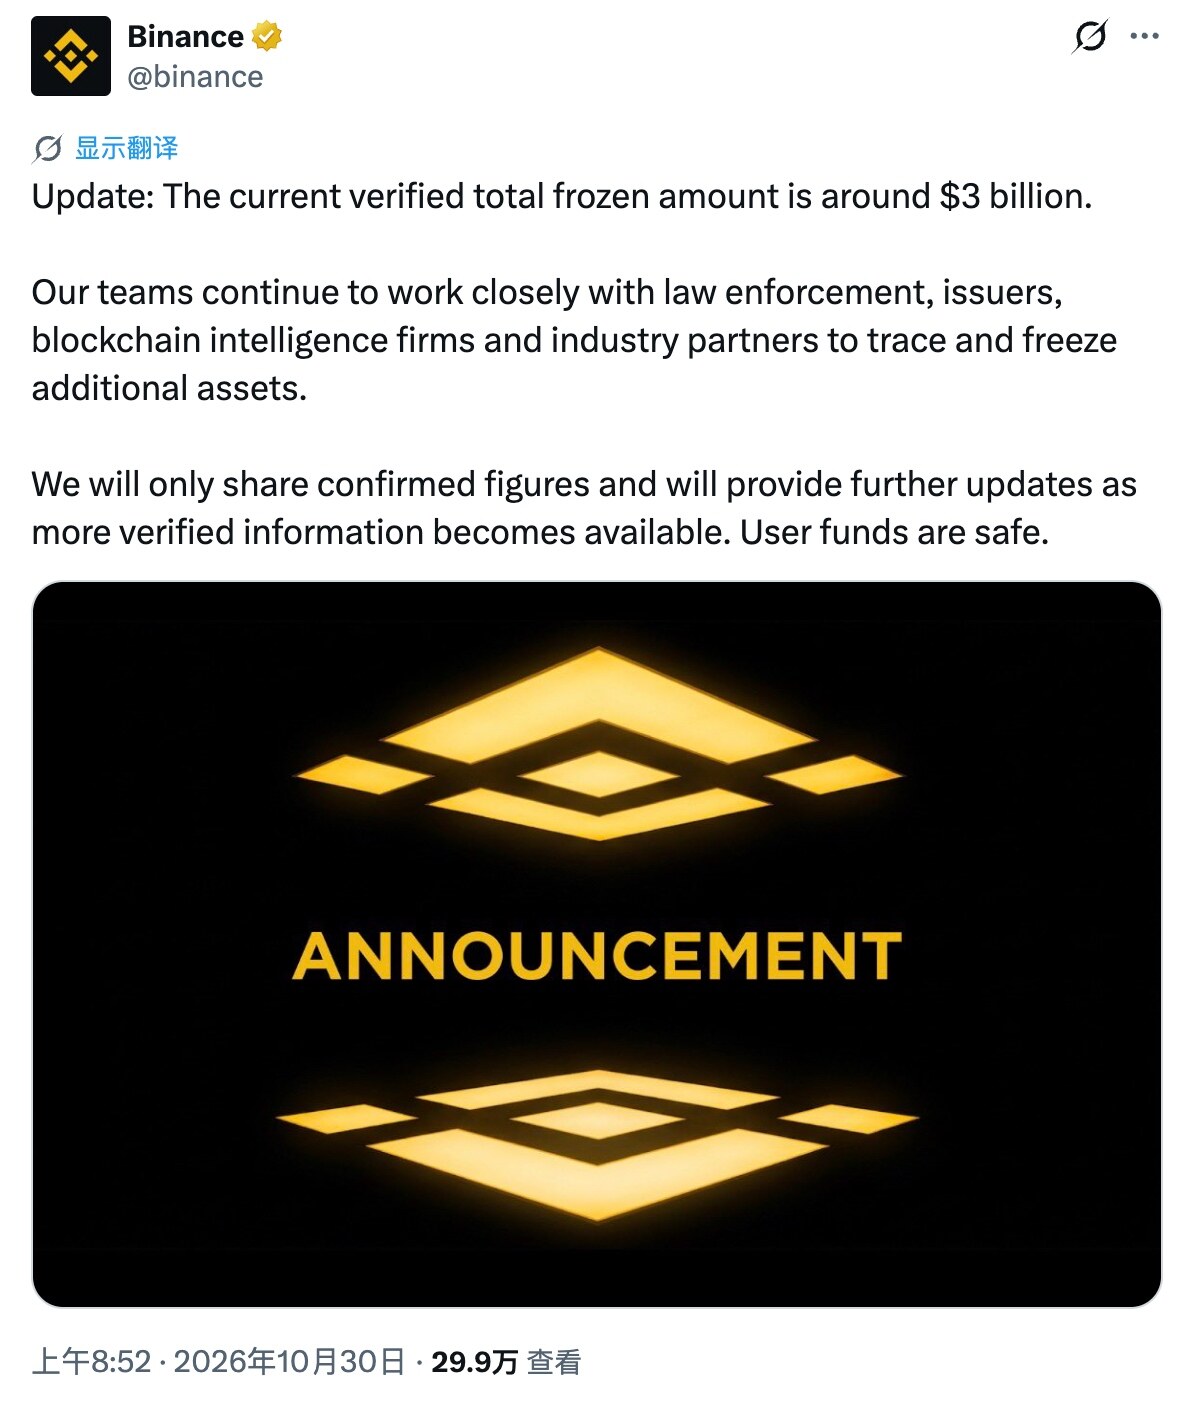
По состоянию на 8:52 по пекинскому времени, Binance официально обновила информацию о ходе урегулирования инцидента, заявив, что общая сумма подтвержденных замороженных украденных активов составляет примерно 3 млрд долларов. Binance также заявила, что команда продолжает тесно сотрудничать с правоохранительными органами, эмитентами активов, компаниями по блокчейн-аналитике и отраслевыми партнерами для отслеживания и заморозки дополнительных активов, и в дальнейшем будет публиковать только проверенные данные.
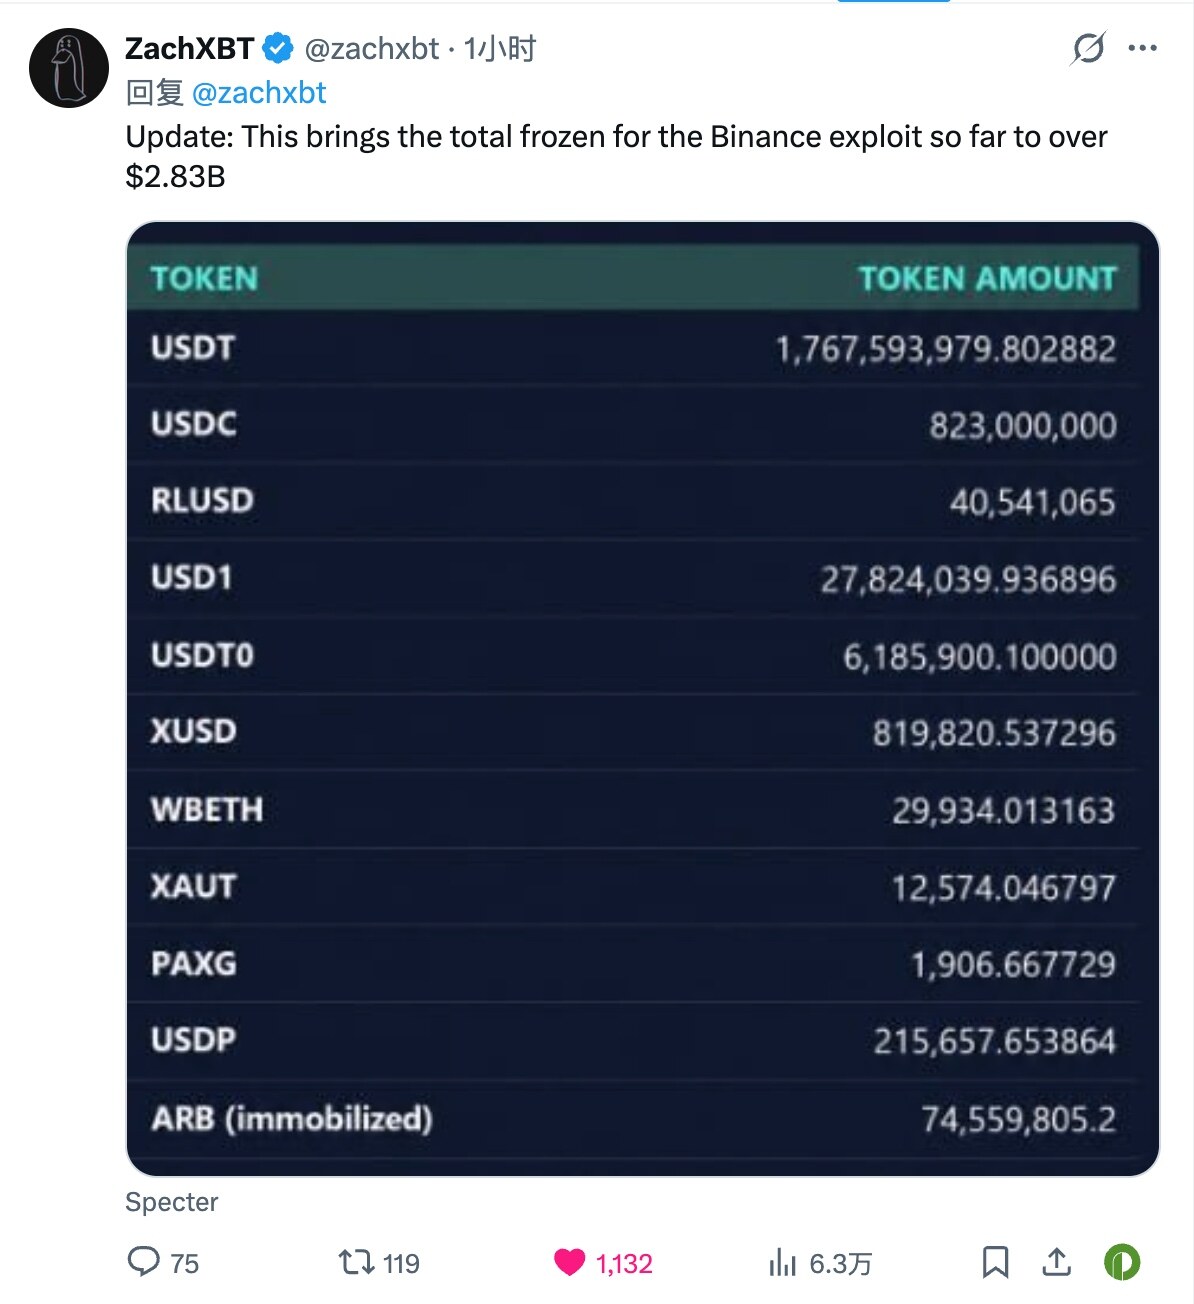
Объединив последние данные панели отслеживания на цепи от сообщества (источник: ZachXBT) и записи хронологии, мы составили список 11 типов активов, подтвержденно замороженных различными учреждениями/протоколами на момент публикации.
Разбор операции по заморозке: кто действует? как перехватывают?
Этот перехват на цепи на сумму до 3 млрд долларов в основном опирается на встроенные черные списки или административные права заморозки централизованных стейблкоинов и смарт-контрактов доходных активов, и может быть конкретно разделен на следующие четыре основные категории.
Дуэт стейблкоинов: Tether и Circle блокируют почти 2,6 млрд долларов
- Tether (заморожено более 1,809 млрд долларов)
Записи на цепи показывают, что всего через 41 минуту после того, как Binance 14 был впервые опустошен в 4:24 по пекинскому времени, Tether взял на себя инициативу в 5:05, вызвав функцию черного списка на цепи, первоначально заблокировав 971 млн USDT, а в 5:11 расширил заморозку до 1,567 млрд USDT.
Впоследствии в 5:25 генеральный директор Tether Паоло Ардоино официально опубликовал сообщение в X, подтвердив, что более 1,567 млрд USDT, связанных с инцидентом Binance, были заморожены. С последующим внесением в черный список дополнительных связанных адресов текущая статистика на цепи показывает, что в общей сложности 1 767 593 979,80 USDT были полностью заблокированы.
В то же время Tether также внес в черный список 12 574,05 XAUT (золотой токен, примерно 35 млн долларов), которые хакер небрежно вывел, а также 6 185 900,10 USDT0, кросс-чейн стейблкоин.
- Circle (заморожено 823 млн долларов)
После того как из Binance 34 в 4:41 и 4:59 в общей сложности вытекло 823 млн USDC, Circle завершил внесение адресов в черный список на цепи в 5:13. Впоследствии в 5:28 генеральный директор Circle Джереми Аллер официально опубликовал сообщение в X, подтвердив, что более 800 млн связанных USDC были заморожены в координации с правоохранительными органами.
Согласно последним данным ончейн-статистики, украденные 823 000 000 USDC полностью заморожены на адресах хакера.
Новые эмитенты стейблкоинов: Ripple, WLFI, Paxos и StraitsX присоединяются к осаде
Помимо двух крупнейших гигантов стейблкоинов, некоторые другие новые эмитенты стейблкоинов также приняли участие в осаде против хакера.
- Ripple: заморозила 40 541 065 RLUSD (около 40,54 млн долларов) на адресах хакера;
- World Liberty Financial: заморозила 27 824 039,94 USD1 (около 27,82 млн долларов), а также 48 млн токенов WLFI (около 2 млн долларов);
- Paxos: одновременно заморозила 215 657,65 USDP (около 215 000 долларов) своего выпущенного стейблкоина и 1 906,67 PAXG (около 5,3 млн долларов) своего золотого токена;
- StraitsX: сингапурский эмитент стейблкоинов, соответствующий требованиям регулирования, StraitsX заморозил 819 820,54 XUSD (около 820 000 долларов).
Собственные обернутые активы Binance: почти 30 000 WBETH заблокированы на месте
Среди нестейблкоинных активов хакер вывел 29 934,01 WBETH (Wrapped Beacon ETH, стоимостью почти от 80 до 100 млн долларов) с Binance 14.
Поскольку сам WBETH является обернутым токеном ликвидного стейкинга, официально выпущенным Binance, его базовый смарт-контракт имеет административные ограничительные разрешения. Служба безопасности Binance немедленно заморозила эту партию WBETH через внутренние разрешения после инцидента, и хакер больше не может вывести из стейкинга или продать их.
Сдерживание в экосистеме публичных блокчейнов: 74,56 млн ARB ограничены в перемещении
Помимо активов, напрямую замороженных через черные списки токен-контрактов, упомянутых выше, некоторые другие экосистемы публичных блокчейнов (L1 & L2) также активно принимают экстренные меры для сдерживания ситуации.
Сегодня в 8:19 по пекинскому времени Совет безопасности Arbitrum официально объявил, что принял экстренные меры для перевода 74 559 805 ARB и 8 425 ETH, хранящихся на адресах, идентифицированных как связанные с инцидентом взлома Binance, на промежуточный замороженный кошелек. Адреса, на которых изначально хранились эти средства, больше не могут получить к ним доступ, и они могут быть переведены только посредством дальнейших действий Совета безопасности или голосования управления Arbitrum DAO, при этом соответствующие вопросы должны быть согласованы со всеми сторонами.
Фокус последующего отслеживания
После заморозки примерно 3 млрд долларов украденных средств подавляющее большинство стейблкоинных активов в руках хакера взято под контроль.
В настоящее время основной фокус ончейн-отслеживания и противостояния полностью сместился на нативные криптоактивы, которые не могут быть напрямую заморожены через контракты — главным образом включая примерно 195 000 ETH, все еще обращающихся или находящихся в спящем состоянии ончейн (часть из которых хакер внес в Aave для займа WETH в попытке отмывания), и 18 270 BTC в сети Bitcoin.
Что касается ончейн-аномальных движений оставшихся незамороженных средств и прогресса судебного возврата, Odaily Planet Daily продолжит вести последующие репортажи. При полном окружении всей сетью, какие грязные средства были заморожены в инциденте кражи Binance?