

Соучредитель Binance Чанпэн Чжао (CZ) призвал криптоинвесторов ввести строгий период «карантина» для новых аппаратных кошельков. Предупреждение прозвучало на фоне инцидента в Юго-Восточной Азии, в котором пользователи потеряли более $86 млн после того, как был скомпрометирован местный дистрибьютор Ledger.
События этой осени обнажили новую уязвимость в отрасли: хакеры сместили фокус с эксплуатации цифровых багов на физический перехват устройств во время доставки.
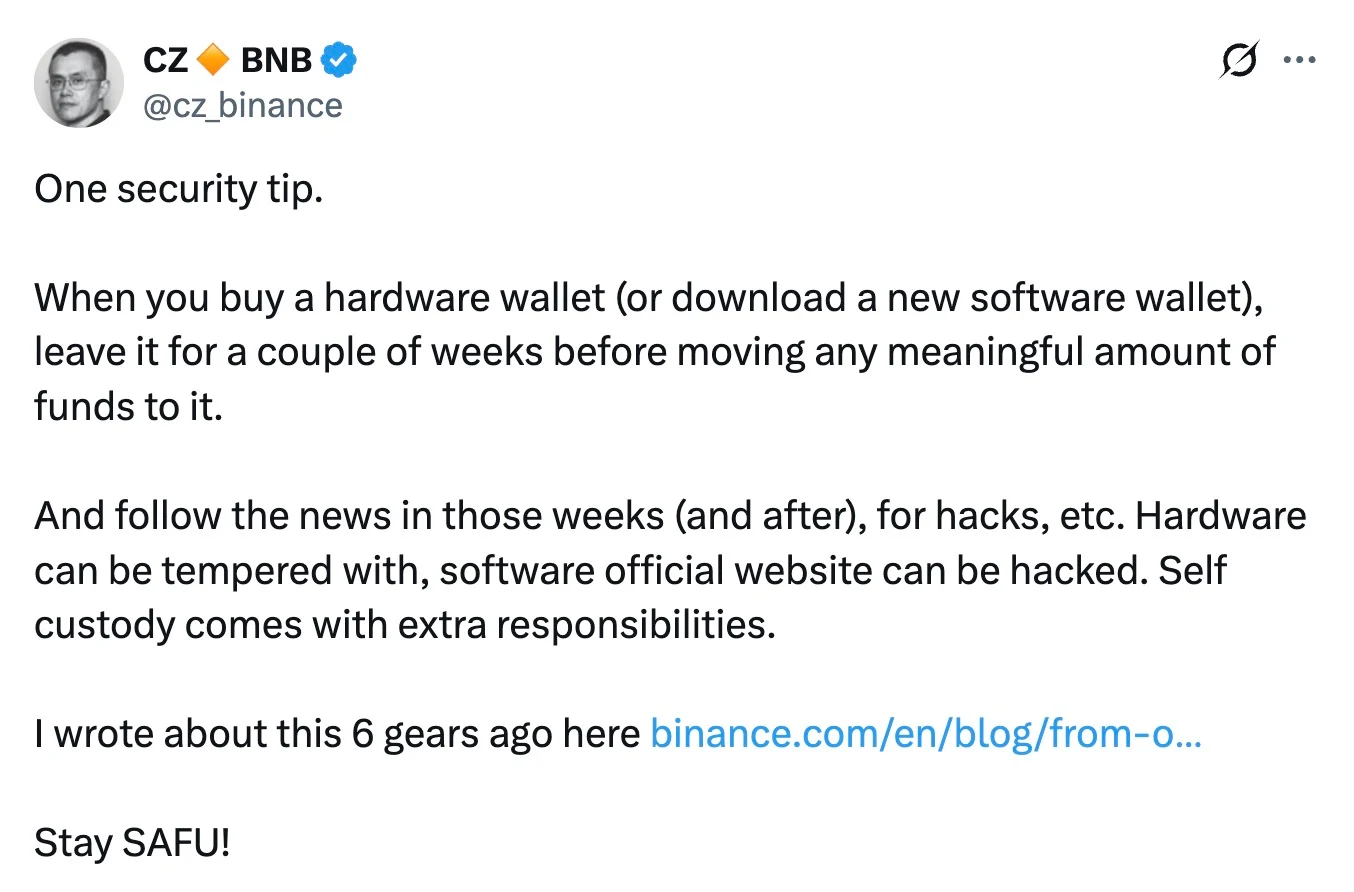
Комментируя риски, Чанпэн Чжао рекомендовал не переводить крупные суммы активов на новые адреса сразу после покупки устройства или загрузки программного обеспечения.
По его мнению, кошелёк должен оставаться неиспользованным как минимум пару недель. В течение этого периода инвесторы должны внимательно следить за соответствующими новостями на предмет сообщений о потенциальных хакерских атаках.
CZ напомнил пользователям, что самостоятельное хранение цифровых активов всегда несёт дополнительную ответственность, которую нельзя игнорировать. Он подчеркнул, что в сегодняшних условиях физические устройства могут быть модифицированы до того, как они попадут к конечному покупателю, а официальный сайт любого программного обеспечения может быть взломан.
Такой профилактический тайм-аут даёт пользователям окно возможностей: если партия устройств прибывает к реселлеру уже скомпрометированной, у ончейн-аналитиков будет две недели, чтобы обнаружить первые кражи и поднять тревогу в СМИ, защитив других покупателей.
«Поживите с кошельком пару недель». Логика совета CZ
Непосредственным триггером для строгих рекомендаций стало экстренное объявление Ledger от 9 октября о приостановке продаж через своего реселлера CryptoBilis. Ранее ончейн-исследователи отследили отток средств на сумму около $86,9 млн по сетям Bitcoin, Ethereum и Tron с сотен кошельков, принадлежащих инвесторам в Малайзии, Индонезии и на Филиппинах.
Злоумышленники физически вскрывали упаковки на промежуточных складах реселлера и заменяли оригинальные инструкции на заранее сгенерированные сид-фразы. Ledger отдельно подчеркнула, что её заводское производство, прошивка и приложение Ledger Live не были скомпрометированы — атака затронула только CryptoBilis как логистическое звено.
Всем клиентам, которые приобрели устройства за последние 90 дней, было рекомендовано не активировать их и, при наличии любого риска компрометации, срочно перевести свои активы на новые адреса.
Инцидент с Ledger подтвердил более широкую тенденцию: за последние три месяца физическая доставка стала главной слабой точкой «холодного» хранения, затронув всех крупных игроков рынка. В августе производитель Coldcard, компания Coinkite, сообщила, что системы её сторонних дистрибьюторов были скомпрометированы.
В сентябре Trezor признала утечку данных, затронувшую 80 000 клиентов в США, после того как был взломан её логистический подрядчик ShipMonk, в результате чего были раскрыты настоящие имена покупателей, номера телефонов и домашние адреса.
Покупка кошельков через местные маркетплейсы или дистрибьюторов теперь фактически считается небезопасной. Для крупных держателей формирующимся стандартом становится заказ аппаратного обеспечения напрямую у производителей, организация доставки на нейтральные адреса, такие как абонентские ящики, и внедрение обязательного периода «карантина» по методу CZ.





