Инцидент безопасности Binance30 октября 2026 года вывел относительно техническую функцию Ethereum в гораздо более широкое обсуждение безопасности: делегирование кошелька EIP-7702.
Однако для обычных пользователей Ethereum самый важный вопрос заключается не в том, появился ли EIP-7702 где-то в хронологии инцидента. Вопрос в том, может ли тот же класс риска авторизации затронуть личный кошелёк, хранящий ETH, USDT, USDC или другие активы Ethereum.
Короткий ответ: инцидент с Binance не означает, что обычные кошельки Ethereum автоматически подвергаются риску. Предварительное расследование Binance указывает на скомпрометированный ноутбук инженера DevOps, который позволил злоумышленнику получить доступ к сервисному контейнеру и отправить несанкционированные транзакции на вывод средств. Binance заявила, что не нашла доказательств утечки приватных ключей кошельков, и оценила общий ущерб примерно в 6,3 миллиарда долларов, при этом около 3 миллиардов долларов было заморожено в блокчейне на момент обновления от 30 октября.
Тем не менее инцидент подчёркивает более масштабный сдвиг в безопасности кошельков Ethereum. Защита сид-фразы больше не является всей моделью безопасности. Поскольку внешние владельческие аккаунты становятся программируемыми с помощью таких механизмов, как EIP-7702, пользователям также необходимо понимать, какой код авторизовал их кошелёк, какие разрешения этот код может использовать и как долго эти разрешения остаются активными.
Ключевые выводы
- Последнее официальное расследование Binance не выявило утечки приватных ключей кошельков.
- Инцидент не устанавливает, что сам EIP-7702 был использован или что кошельки Ethereum в целом уязвимы.
- EIP-7702 позволяет внешнему владельческому аккаунту Ethereum делегировать выполнение коду смарт-контракта.
- Вредоносный или уязвимый делегат потенциально может получить чрезвычайно широкий контроль над делегированным аккаунтом.
- Делегирование EIP-7702 существенно отличается от обычного одобрения токенов ERC-20.
- Подключение кошелька к веб-сайту само по себе не передаёт контроль, но подписание небезопасной авторизации может создать гораздо больший риск.
- Безопасность кошельков Ethereum всё больше становится вопросом как безопасности ключей, так и безопасности разрешений.
Что Binance на самом деле подтвердила
Отделение подтверждённой информации от ранних технических предположений имеет важное значение при анализе инцидента безопасности такого масштаба.
Binance заявила, что её первоначальное расследование указывает на то, что скомпрометированный ноутбук инженера DevOps позволил злоумышленнику получить доступ к сервисному контейнеру и отправить несанкционированные транзакции на вывод средств. Биржа также заявила, что не нашла доказательств утечки приватных ключей кошельков. В качестве немедленной реакции Binance временно приостановила депозиты и выводы, отозвала авторизацию затронутого адреса и совместно с блокчейн-партнёрами и правоохранительными организациями работала над замораживанием и отслеживанием затронутых активов.
Эта формулировка важна, поскольку на раннем этапе анализа блокчейна циркулировали теории, связанные с авторизациями EIP-7702. Эти наблюдения могут оставаться актуальными для понимания того, как вел себя затронутый аккаунт, но они не эквивалентны подтверждённой первопричине.
До тех пор, пока Binance не опубликует подробный технический постмортем, наиболее безопасный вывод является более узким: компонент, связанный с авторизацией, может иметь отношение к инциденту, в то время как официальное предварительное объяснение Binance в настоящее время сосредоточено на скомпрометированной операционной инфраструктуре.
Инцидент Binance: подтверждено vs. ещё не подтверждено
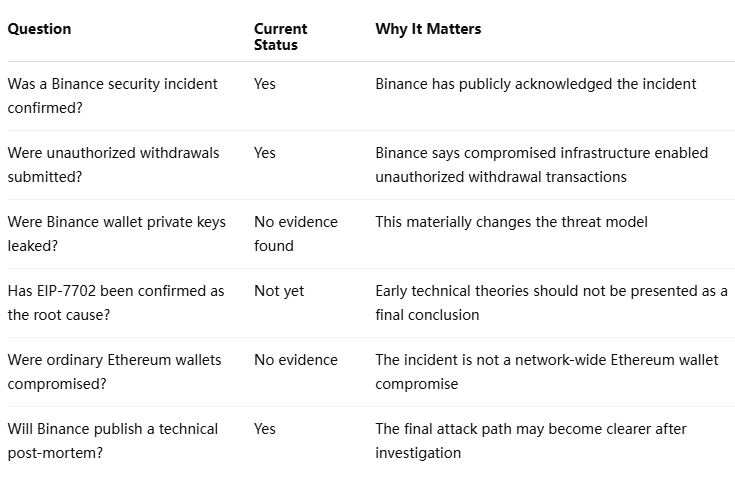
Это различие важно для пользователей Ethereum, поскольку скомпрометированная инфраструктурная система биржи и скомпрометированный личный кошелёк представляют собой совершенно разные сценарии безопасности.
Почему EIP-7702 имеет отношение к безопасности кошельков Ethereum
EIP-7702 меняет то, что может делать внешний владельческий аккаунт, или EOA.
Исторически обычный EOA Ethereum в первую очередь понимался как адрес, контролируемый приватным ключом. EIP-7702 позволяет этому аккаунту установить индикатор делегирования, указывающий на код смарт-контракта. Вызовы делегированного аккаунта затем могут выполнять указанный код в контексте этого аккаунта.
Функция была разработана для того, чтобы привнести возможности смарт-аккаунтов в существующие аккаунты Ethereum без необходимости для пользователей переносить свои активы на совершенно новые адреса кошельков. Потенциальные применения включают пакетирование транзакций, спонсирование газа и более детальные разрешения для суб-ключей.
Это создаёт значительные улучшения удобства использования. Кошелёк мог бы, например, объединить одобрение и обмен в одну операцию или позволить другой стороне спонсировать комиссии за транзакции.
Но программируемость также вводит ещё одну поверхность безопасности.
Официальная спецификация EIP-7702 прямо предупреждает, что код, выбранный посредством авторизации, может иметь неограниченный доступ к аккаунту и поэтому должен тщательно проверяться поставщиками кошельков. Далее в ней говорится, что плохо реализованные делегированные контракты могут дать злоумышленнику почти полный контроль над EOA подписанта.
Для пользователей это меняет вопрос безопасности с:
«Есть ли у кого-нибудь мой приватный ключ?»
на:
«Что мой аккаунт авторизовал для выполнения?»
Это фундаментальный сдвиг.
Риск кошелька Ethereum смещается от ключей к ключам плюс разрешения
Традиционная модель безопасности кошелька относительно проста. Если сид-фраза и приватный ключ остаются в секрете, владелец сохраняет контроль над аккаунтом.
Функциональность смарт-аккаунта делает эту модель более многослойной.
Теперь аккаунт может взаимодействовать через одобрения токенов, подписи Permit, сессионные ключи, делегированную логику смарт-аккаунта и разрешения, специфичные для приложений. Эти механизмы не эквивалентны, и их потенциальное воздействие существенно различается.
Матрица рисков авторизации кошелька Ethereum
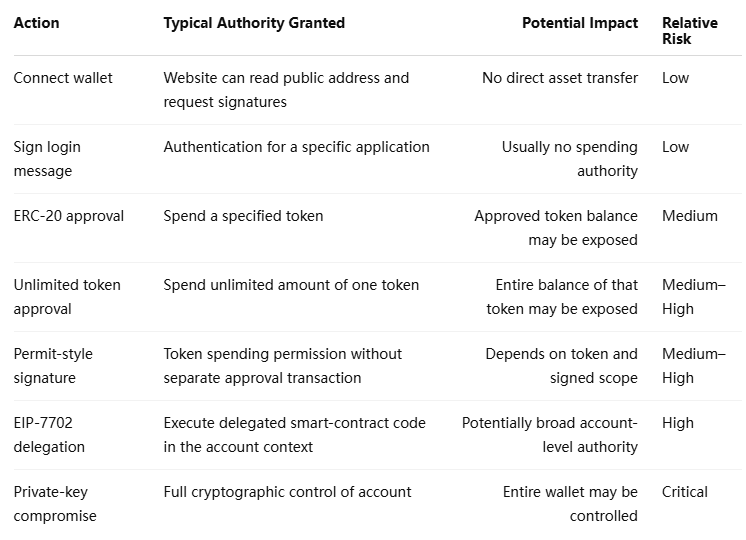
Таблица иллюстрирует, почему пользователям не следует относиться к каждой подписи кошелька как к эквивалентной.
Одобрение токенаОдобрение токена обычно затрагивает конкретный актив. Компрометация приватного ключа затрагивает весь аккаунт. EIP-7702 находится гораздо ближе ко второй категории, чем к первой, поскольку делегированный код может управлять тем, как ведёт себя сам аккаунт.
EIP-7702 против одобрения ERC-20: разница имеет значение
Многие пользователи Ethereum уже научились проверять одобрения токенов после взаимодействия с незнакомыми децентрализованными приложениями. Это остаётся полезным, но авторизация EIP-7702 действует на другом уровне.
Одобрение ERC-20 обычно сообщает контракту токена:
«Разрешить этому расходующему перевести до этой суммы этого токена».
EIP-7702 может фактически сообщить аккаунту Ethereum:
«Использовать этот код смарт-контракта при выполнении логики аккаунта».
Это различие кардинально меняет потенциальный объём разрешений.
Рисунок 1 — Упрощённые уровни авторизации Ethereum
                           Аккаунт Ethereum
                                  │
                  ┌───────────────┴───────────────┐
                  │                               │
             Приватный ключ                Разрешения аккаунта
                  │                               │
          Полный контроль над аккаунтом   ┌────────┴─────────┐
                  │                     │                  │
             КРИТИЧЕСКИЙ РИСК         Одобрение токена    Делегирование EIP-7702
                                        │                  │
                                 Экспозиция,           Экспозиция на уровне
                                 специфичная для токена   логики аккаунта
                                        │                  │
                                   СРЕДНИЙ–ВЫСОКИЙ        ВЫСОКИЙ
Это не означает, что EIP-7702 изначально опасен. Сама функция является инфраструктурой.
Риск зависит от того, какой делегированный контракт авторизован и как этот контракт спроектирован.
Хорошо проверенная реализация смарт-аккаунта может использовать EIP-7702 для повышения безопасности кошелька, позволяя понижение привилегий, лимиты расходов или специализированные подключи. Вредоносный делегат может дать противоположный результат.
Таким образом, технология увеличивает как потенциальные возможности, так и важность качества реализации.
Может ли взлом Binance повлиять на ваш MetaMask или кошелёк Ethereum?
В настоящее время нет доказательств того, что инцидент с Binance напрямую компрометирует MetaMask, Rabby или обычные кошельки Ethereum просто потому, что они работают на Ethereum.
Кошелёк Ethereum не наследует разрешения от Binance. Инфраструктура горячих кошельков Binance, биржевые аккаунты и внутренние системы авторизации отделены от разрешений, привязанных к личному ончейн-адресу пользователя.
Это означает, что хранение ETH в кошельке с самостоятельным хранением само по себе не создаёт подверженности инциденту с Binance.
Пользователям следует обращать внимание на то, подписывал ли их собственный кошелёк независимо подозрительные авторизации.
К соответствующим факторам риска относятся взаимодействие с фишинговыми приложениями, подписание незнакомых запросов на делегирование аккаунта, раскрытие seed-фразы, установка вредоносных расширений для браузера или одобрение транзакций через скомпрометированное устройство.
Это различие важно, поскольку крупные инциденты в сфере безопасности часто порождают вторичную волну фишинговых кампаний. Пользователи, ищущие такие фразы, как «Binance hack wallet safety», «EIP-7702 revoke» или «check Ethereum wallet after Binance hack», могут столкнуться с поддельными инструментами безопасности, специально созданными для эксплуатации возросшей обеспокоенности.
Может ли простое подключение кошелька дать злоумышленнику контроль?
Обычно нет.
Подключение кошелька в первую очередь раскрывает приложению публичный адрес кошелька и позволяет этому приложению запрашивать подписи или транзакции.
Опасный шаг происходит, когда пользователь подписывает что-то, что предоставляет полномочия.
Вредоносный сайт может замаскировать такой запрос под верификацию кошелька, обновление безопасности, миграцию, получение токенов или процедуру защиты аккаунта. Если пользователь авторизует мощный делегированный код, риск может стать существенно выше, чем при стандартном подключении кошелька.
Официальная спецификация EIP-7702 занимает необычно жёсткую позицию по этому вопросу. В ней говорится, что приложения не должны рассчитывать на то, что пользователи смогут безопасно оценивать произвольные запросы на авторизацию, и значительная ответственность возлагается на кошельки, которые должны тщательно проверять делегированный код.
Это важный сигнал для проектирования: даже технически опытные пользователи могут быть не в состоянии определить безопасность произвольного делегирования, читая всплывающее окно кошелька.
Лучшая модель для оценки риска кошелька Ethereum
Вместо того чтобы спрашивать, является ли кошелёк просто «безопасным» или «небезопасным», пользователи могут оценивать подверженность риску через четыре уровня.
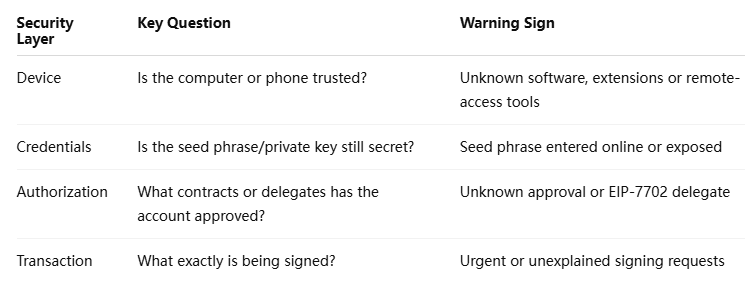
Если злоумышленник может побудить владельца подписать достаточно мощную авторизацию, ключ может оставаться криптографически защищённым, в то время как активы становятся операционно уязвимыми.
Эта разница, вероятно, будет становиться всё более важной по мере всё более широкого внедрения смарт-аккаунтов.
Что пользователям Ethereum следует проверить после инцидента безопасности Binance
Пользователям не нужно в панике мигрировать активы только потому, что Binance пережила инцидент безопасности. Перемещение средств в условиях цейтнота может фактически повысить подверженность фишингу.
Более полезный ответ — проверить состояние кошелька.
Начните с недавней активности кошелька. Ищите транзакции или подписи, которые вы не узнаёте, особенно взаимодействия, произошедшие по ссылкам, полученным в личных сообщениях, поисковой рекламе, группах Telegram, каналах Discord или в непрошеных обращениях в поддержку.
Затем проверьте одобрения токенов. Неограниченные одобрения для заброшенных или незнакомых приложений должны привлекать особое внимание, хотя одни только одобрения токенов не раскрывают все разрешения на уровне аккаунта.
Пользователям, которые полагаются на кошельки с поддержкой функциональности смарт-аккаунтов, также следует проверить, не настроено ли неожиданное делегирование. Важный вопрос заключается не просто в том, существует ли делегирование, а в том, какому контракту делегирует аккаунт и признаёт ли поставщик кошелька эту реализацию.
Наконец, проверьте само устройство. Расширения для браузера, вредоносное ПО для буфера обмена, инструменты удалённого доступа и скомпрометированные среды разработки могут свести на нет иначе безопасные практики работы с кошельком.
Когда следует переместить активы в новый кошелёк Ethereum?
Создание нового кошелька может быть уместным, когда есть достоверные доказательства того, что корневые учётные данные существующего кошелька скомпрометированы.
Примеры включают утечку seed-фразы, раскрытый приватный ключ, подтверждённое вредоносное ПО на устройстве подписи или необъяснимую авторизацию на уровне аккаунта, которую невозможно безопасно удалить.
Но перемещение активов исключительно из-за заголовка новости может создать ненужный риск.
Пользователь, который ищет инструмент экстренной миграции кошелька, подключается к непроверенному сайту и подписывает незнакомую транзакцию, может создать проблему безопасности, которой ранее не существовало.
Поэтому решение должно зависеть от доказательств из собственного аккаунта пользователя, а не от масштаба инцидента Binance.
Почему EIP-7702 может стать важной темой безопасности кошельков
Архитектура кошельков Ethereum постепенно переходит от пассивных хранилищ ключей к программируемым аккаунтам.
Этот переход может решить несколько давних проблем пользовательского опыта. Пакетирование транзакций может сократить повторяющиеся подписи. Спонсирование газа может позволить приложениям оплачивать комиссии за транзакции. Ограниченные сессионные ключи могут снизить необходимость раскрывать полные полномочия аккаунта при каждом взаимодействии.
Однако та же программируемость делает инфраструктуру авторизации более важной.
EIP-7702 меняет несколько допущений, которые исторически применялись к EOA. В спецификации отмечается, например, что после делегирования EOA вызовы к этому аккаунту могут приводить к уменьшению его баланса, даже если транзакция не исходила напрямую от этого аккаунта.
Это важно для бирж, разработчиков кошельков, кастодиальных провайдеров и систем мониторинга безопасности в той же мере, в какой это важно для отдельных пользователей.
Системы, построенные на допущении, что «EOA равнозначен простому аккаунту с приватным ключом», могут всё чаще нуждаться в идентификации делегированных аккаунтов и анализе кода, который ими управляет.
Более масштабный урок безопасности из инцидента с Binance
Самый значимый урок в конечном итоге может иметь мало общего с тем, будет ли EIP-7702 признан окончательной технической причиной взлома Binance.
Текущее объяснение Binance уже демонстрирует, что безопасность кошелька зависит от всей операционной цепочки: устройств сотрудников, сервисных контейнеров, инфраструктуры подписи, механизмов контроля вывода средств, авторизаций аккаунтов, систем мониторинга и возможностей реагирования на уровне блокчейна.
Для централизованной биржи безопасный приватный ключ не может компенсировать скомпрометированную инфраструктуру транзакций, если злоумышленник может заставить авторизованную систему отправить вредоносные запросы на вывод средств.
Для отдельного пользователя Ethereum аналогия очевидна.
Секретная seed-фраза не может защитить активы от всех угроз, если владелец кошелька отдельно предоставляет опасные полномочия вредоносному коду.
Рисунок 2 — Современная поверхность атаки кошелька Ethereum
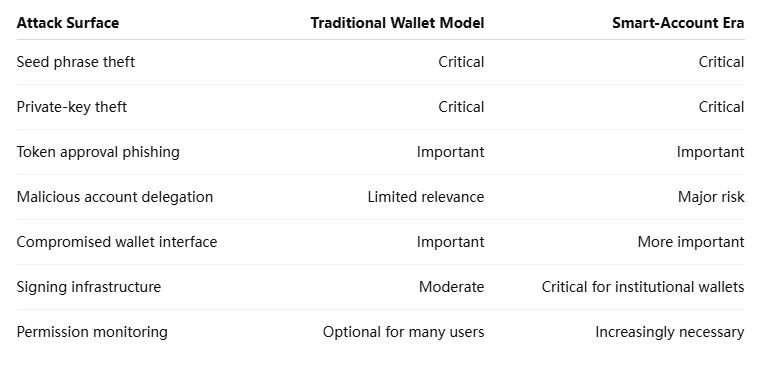
Таким образом, безопасность кошелька Ethereum становится менее бинарной.
В будущем вопрос безопасности будет не просто «У кого есть ключ?»
Он всё чаще будет звучать так:
У кого есть ключ, что авторизовал аккаунт и что может делать авторизованный код?
FAQ: взлом Binance, EIP-7702 и безопасность кошельков Ethereum
Означает ли инцидент безопасности Binance, что кошельки Ethereum скомпрометированы?
Нет. Binance не сообщала об уязвимости Ethereum в масштабах всей сети. В ходе предварительного расследования компания заявила, что ноутбук скомпрометированного DevOps-инженера мог позволить получить доступ к сервисному контейнеру, использовавшемуся для отправки несанкционированных транзакций на вывод средств, и Binance утверждает, что не нашла доказательств утечки приватных ключей кошельков.
Был ли EIP-7702 ответственен за взлом Binance?
Это официально не установлено. В раннем техническом анализе обсуждались авторизации, связанные с EIP-7702, но текущее официальное заявление Binance не называет EIP-7702 подтверждённой первопричиной. Подробный технический post-mortem всё ещё ожидается.
Что такое EIP-7702?
EIP-7702 — это функция протокола Ethereum, позволяющая аккаунту, принадлежащему внешнему владельцу, делегировать свою логику исполнения коду смарт-контракта. Она обеспечивает такие возможности, как пакетная обработка, спонсирование газа и более продвинутый функционал аккаунта.
Может ли EIP-7702 опустошить кошелёк Ethereum?
Сам по себе EIP-7702 не опустошает кошельки. Однако официальная спецификация предупреждает, что вредоносный или плохо реализованный делегированный код может получить чрезвычайно широкий контроль над EOA. Поэтому безопасность контракта-делегата критически важна.
Является ли делегирование EIP-7702 тем же самым, что и одобрение токена?
Нет. Одобрение ERC-20 обычно даёт конкретному распорядителю право переводить определённый токен. Делегирование EIP-7702 влияет на то, как аккаунт исполняет код смарт-контракта, и поэтому может иметь гораздо более широкий объём разрешений.
Подвергает ли подключение MetaMask к веб-сайту мой кошелёк риску?
Само по себе подключение кошелька обычно не даёт веб-сайту права переводить активы. Больший риск возникает при последующем подписании вредоносных транзакций, одобрений токенов, сообщений Permit или авторизаций на уровне аккаунта.
Следует ли мне отозвать все одобрения кошелька Ethereum после взлома Binance?
Не автоматически. Пользователям следует проверять неизвестные или ненужные разрешения, но случайное подключение к сторонним сайтам для «отзыва» разрешений может создать дополнительный риск фишинга. Делегирование на уровне аккаунта и обычные одобрения ERC-20 также следует оценивать отдельно.
Следует ли мне перевести весь ETH на новый кошелёк?
Не только из-за инцидента с Binance. Миграция более уместна, когда есть доказательства того, что собственная seed-фраза пользователя, приватный ключ, устройство или авторизация аккаунта были скомпрометированы.
Итоговый анализ
Инцидент безопасности Binance — важное напоминание о том, что безопасность блокчейна выходит за рамки простого разграничения между «приватный ключ в безопасности» и «приватный ключ украден».
Аккаунты Ethereum становятся программируемыми.
Это создаёт более удобный пользовательский опыт, но также расширяет уровень авторизации, который находится между закрытым ключом и переводом активов.
EIP-7702 является частью этой эволюции. Он может поддерживать улучшенные смарт-кошельки, пакетную обработку транзакций и более контролируемые разрешения аккаунта. В то же время спецификация самого Ethereum ясно даёт понять, что делегирование небезопасному коду может подвергнуть аккаунт чрезвычайно широкому контролю.
Для обычных пользователей нет доказательств того, что инцидент с Binance требует массовой миграции кошельков Ethereum. Более полезной реакцией является понимание того, какие разрешения уже существуют на аккаунте, избегание экстренных действий, вызванных нежелательными сообщениями, и отношение к делегированию на уровне аккаунта как к операции, чувствительной к безопасности, а не как к очередному рутинному всплывающему окну кошелька.
Для бирж, кастодианов и провайдеров кошельков последствия шире. Системы безопасности всё чаще должны отслеживать не только то, кто может подписывать, но и то, что аккаунту разрешено выполнять.
Возможно, в конечном итоге это станет более долгосрочным уроком инцидента с Binance.