Інцидент із атакою на ланцюг постачання Ledger продовжує загострюватися. Усі розкриті випадки викрадення монет пов'язані з дистриб'ютором CryptoBilis, і цей канал припинив продаж апаратних гаманців. Ledger стверджує, що її власні системи та канали прямих продажів не постраждали, але спільнота виявила більше потенційно ризикованих дистриб'юторів (понад 20, розподілених на таких платформах, як Lazada), а випадки аномальних пристроїв з'явилися в Азії, Південній Америці, Європі та інших регіонах.
Характеристики атаки: Дослідники з безпеки виявили несанкціоновано впроваджені апаратні компоненти всередині пристроїв, а деякі версії можуть бути приховані за екраном; також повідомлялося, що висококласна модель Ledger Stax має додатковий комунікаційний модуль (Nordic nRF9151) та підозрілі антенні дроти. Засновник SlowMist Cos заявив, що атакуючих можна назвати експертами з «злому апаратного забезпечення».
Реакція Ledger: Співпраця з правоохоронними органами в розслідуванні, рекомендація користувачам не ініціалізувати невикористані пристрої; пристрої, які вже налаштовані, повинні мати свої активи переведені на нові пристрої та згенеровану абсолютно нову мнемонічну фразу, одночасно посилюючи контроль за розповсюдженням та процеси захисту від втручання, вимагаючи від дистриб'юторів купувати лише через авторизовані канали.
Реакція галузі: OneKey припинила авторизацію CryptoBilis та призупинила нових дистриб'юторів; SafePal наголосила на багаторівневих механізмах перевірки (справжність пристрою, статус активації, пломби захисту від втручання); Trezor видалила CryptoBilis та попередила про небезпеку самостійного розбирання пристроїв; Tangem зосередилася на поясненні інтегрованого дизайну чіпа безпеки (приватні ключі не можуть бути експортовані, прошивка не може бути змінена); imKey заявила, що не постраждала, але перевірить канали.
Основне попередження: Вплив інциденту значно перевищує саме викрадення монет, підриваючи основу довіри користувачів до «лінії захисту безпеки» апаратних гаманців. Споживачі повинні купувати лише з офіційних каналів і перевіряти справжність пристрою перед використанням; виробники повинні відновити довіру за допомогою прозорих розслідувань і перевірених заходів контролю ланцюга постачання, інакше консенсус щодо безпеки, від якого залежить виживання галузі, зазнає довгострокового випробування.
Автор: Nancy, PANews
Інцидент із атакою на ланцюг постачання Ledger продовжує загострюватися. Оскільки розкривається все більше випадків аномальних пристроїв і з'являються потенційно ризиковані дистриб'ютори, ця безпекова буря, спричинена сторонніми каналами розповсюдження, постійно розширюється. Хоча Ledger стверджує, що її власні системи та канали прямих продажів не постраждали, інцидент вивів питання безпеки ланцюга постачання апаратних гаманців на передній план.
Що ще більше тривожить, ніж сам інцидент із викраденням монет, так це те, що довіра користувачів хитається. Апаратні гаманці, які колись вважалися важливою лінією захисту для збереження криптоактивів, тепер стикаються зі стрес-тестом довіри. Ця криза випробовує не лише репутацію бренду Ledger, але й основу довіри до безпеки, від якої залежить виживання всієї індустрії апаратних гаманців.
Таємниця атаки на ланцюг постачання Ledger розширюється, фахівці з безпеки визнають високу кваліфікацію атакуючих
Оскільки з'являється все більше аномальних зразків і потенційно ризикованих каналів, масштаб впливу кризи безпеки ланцюга постачання Ledger привертає дедалі більше уваги.
11 жовтня криптоаналітик Darkfost опублікував повідомлення, що після розкриття інциденту безпеки, пов'язаного з CryptoBilis, в обговореннях спільноти з'явилися інші потенційно ризиковані дистриб'ютори, включаючи деяких продавців на платформі Lazada. Наразі Ledger ще не може підтвердити, чи є CryptoBilis єдиним каналом продажів, залученим до ризику. Враховуючи, що деякі дистриб'ютори пов'язані в регіональному розповсюдженні, Darkfost вважає, що не можна повністю виключити можливість одночасного компрометування ланцюгів постачання кількох каналів.
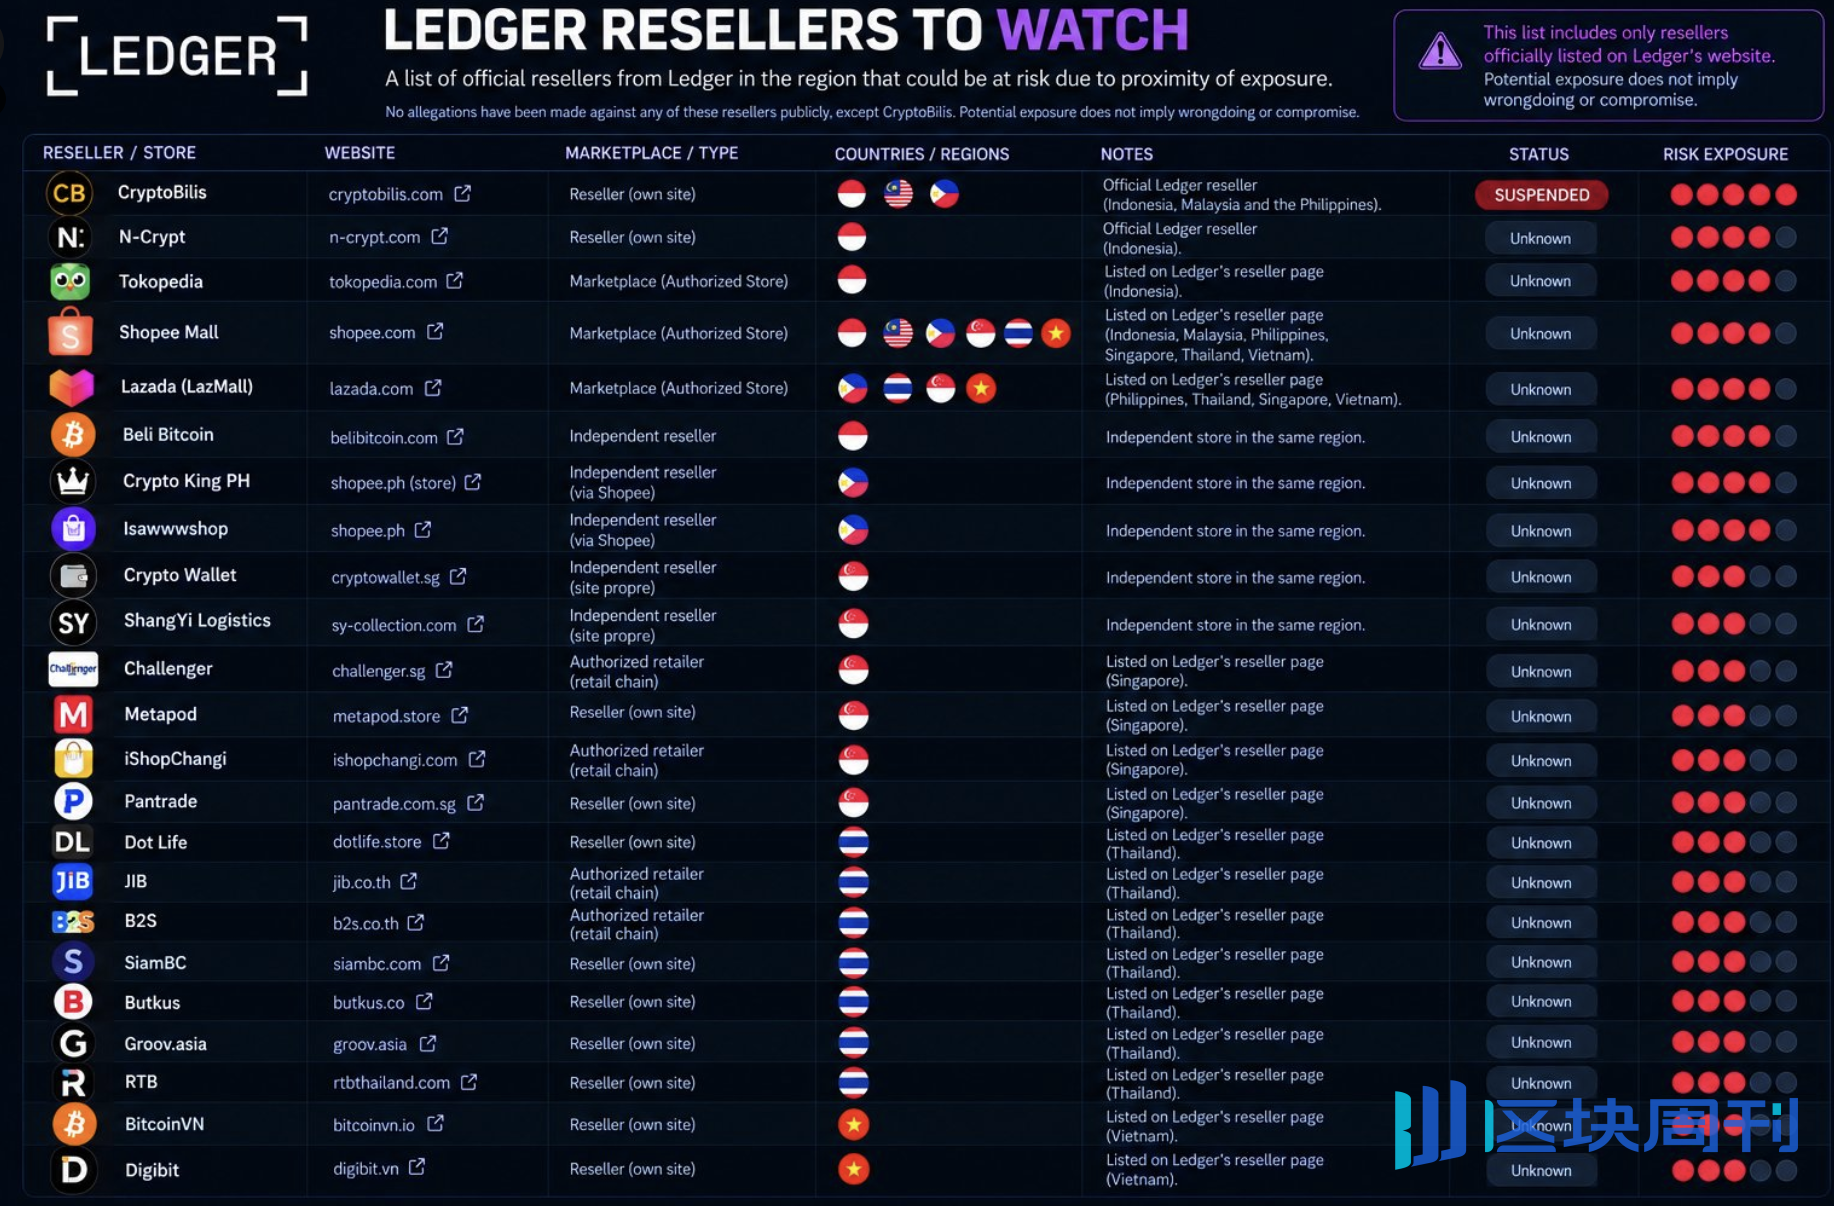
На основі інформації, оприлюдненої спільнотою, він склав список «потенційно ризикованих дистриб'юторів Ledger», до якого увійшли понад 20 дистриб'юторів. Хоча відповідні ризики ще не підтверджені, він все ж нагадав користувачам, що якщо вони протягом останніх 6 місяців придбали апаратний гаманець Ledger через канали, зазначені в списку, їм слід ретельно оцінити безпеку пристрою та розглянути можливість перенесення активів на новий безпечний пристрій.
Водночас у Азії, Південній Америці, Європі та інших регіонах один за одним з'являлися підозрілі пов'язані випадки, що ще більше посилило занепокоєння ринку щодо масштабів атаки. Дослідник з безпеки Йоганнес розкрив, що користувач виявив несанкціоновано встановлені апаратні компоненти всередині апаратного гаманця через кілька тижнів після придбання його в офіційного дистриб'ютора Ledger у Європі. Йоганнес заявив, що імплант, схоже, використовує більш ранню конструкцію, тоді як новіші версії встановлених компонентів можуть бути приховані за екраном, що робить виявлення ще складнішим.
Коло моделей пристроїв, щодо яких підозрюють апаратне втручання, також розширюється. Окрім основного продукту Ledger Nano X, щодо флагманської моделі преміумкласу Ledger Stax також надходили повідомлення про підозру в апаратному втручанні. Користувач Twitter @Wentrre після розбирання власного Ledger Stax виявив додаткову невелику плату на материнській платі, а також модуль стільникового зв'язку з маркуванням Nordic nRF9151, і всередині пристрою також були підозрілі антенні дроти. Оскільки ці структури викликали занепокоєння щодо безпеки, користувач згодом запитав Ledger, чи пристрій є ненормальним.
У відповідь Cos, засновник компанії з безпеки SlowMist, опублікував порівняльне зображення розбирання, вказавши, що аномальний зразок містить додатковий модуль зв'язку та підозрілі антенні дроти, тоді як еталонні зображення офіційного оригінального Stax не показують цих структур. Cos прямо заявив, що в цьому інциденті з встановленням бекдору в Ledger причетних осіб можна назвати «експертами зі злому апаратного забезпечення».

У міру виявлення дедалі більшої кількості випадків занепокоєння ринку щодо безпеки апаратних гаманців продовжує зростати. Деякі користувачі заявили, що більше не наважуються вмикати щойно куплений гаманець Ledger і можуть лише відкласти його наразі; інші обирають самостійно розбирати пристрій і публікувати внутрішні фотографії, шукаючи допомоги в спільноти та дослідників з безпеки для перевірки, і на соціальних платформах також з'явилося багато посібників із розбирання.
Хто б міг подумати, що апаратні гаманці, які спочатку вважалися важливою лінією захисту для збереження приватних ключів та ізоляції мережевих ризиків, тепер стали питанням, щодо якого користувачам потрібно повторно переконуватися навіть стосовно того, чи заслуговує на довіру сам пристрій.
Усі розкриті випадки крадіжки монет пов'язані з CryptoBilis, і кілька компаній-виробників апаратних гаманців терміново реагують
У відповідь на цю подію «чорного лебедя» вартістю майже 100 мільйонів доларів, рано вранці 12 жовтня Ledger опублікував оновлену заяву щодо інциденту з CryptoBilis за 72 години, розкривши останній прогрес розслідування та подальші заходи реагування.
Ledger заявив, що компанія співпрацює з відповідними правоохоронними органами в розслідуванні, наразі підтвердила обмежену кількість постраждалих пристроїв і вже активно зв'язалася з відповідними користувачами. Він радить постраждалим користувачам звертатися до служби підтримки Ledger через офіційні канали та повідомляти про випадок до місцевих правоохоронних органів.
Ledger також наголосив, що станом на момент оголошення всі підтверджені випадки крадіжки коштів стосувалися пристроїв, проданих через CryptoBilis, а власні системи компанії та канали прямих продажів не були порушені. CryptoBilis наразі підтвердив, що припинив продаж усіх апаратних гаманців.
Для потенційно постраждалих користувачів Ledger окремо нагадав не ініціалізувати відповідні пристрої, які ще не використовувалися; якщо пристрій уже налаштовано, активи слід перевести на новий пристрій, отриманий через офіційні канали, і використати новий пристрій для генерації абсолютно нової мнемонічної фрази.
Щодо подальшого реагування Ledger заявив, що продовжить переглядати та посилювати контроль за дистрибуцією та процеси захисту від втручання, водночас вимагаючи від дистриб'юторів купувати продукцію лише через авторизовані канали й ніколи не виставляти повернені товари на продаж повторно, а також закликав користувачів уникати придбання апаратних гаманців через неавторизовані канали, щоб зменшити ризик купівлі підроблених пристроїв або пристроїв із втручанням.
Варто зазначити, що CryptoBilis продає не лише Ledger. Оскільки інцидент продовжує загострюватися, такі бренди апаратних гаманців, як OneKey, SafePal, Trezor і Tangem, також відреагували один за одним.
Засновник OneKey Yishi заявив, що наразі не надходило жодних повідомлень про пошкодження відповідних пристроїв, але компанія припинила кваліфікацію авторизованого дистриб'ютора CryptoBilis і надає послуги безкоштовної заміни користувачам, які придбали відповідні продукти через цей канал. Водночас OneKey оголосила про призупинення залучення нових дистриб'юторів і всебічну повторну перевірку наявних каналів дистрибуції. Для дистриб'юторів, чиї суб'єкти господарювання або кінцеві бенефіціари не можуть бути перевірені, компанія скасує їхню авторизацію та планує опублікувати повний список авторизованих дистриб'юторів після завершення перевірки.
SafePal заявила, що звернула увагу на повідомлення про крадіжку активів, пов'язані з пристроями Ledger, придбаними через CryptoBilis, і уважно стежить за розвитком інциденту. У відповідь на занепокоєння користувачів щодо безпеки ланцюга постачання SafePal представила численні механізми захисту, які наразі застосовуються в її апаратних гаманцях, зокрема перевірку справжності та стану використання пристрою під час початкового налаштування, видачу попереджень для пристроїв, які раніше активувалися, і відображення дати першої активації, а також визначення того, чи було розкрито упаковку, за допомогою захисних пломб. SafePal нагадала користувачам, що в разі виявлення будь-яких аномальних результатів перевірки їм слід негайно припинити використання пристрою та звернутися до офіційної команди.
Trezor також заявила, що активно розслідує інцидент безпеки, пов'язаний із реселером CryptoBilis, і наразі немає жодних ознак того, що її пристрої були уражені. Як запобіжний захід Trezor вилучила CryptoBilis зі свого списку авторизованих реселерів і припинила продаж продуктів через цей канал. Водночас Trezor нагадала користувачам не розбирати пристрої самостійно, щоб уникнути пошкоджень; для Safe 7 із вбудованою батареєю користувачам також слід звернути увагу на пов'язані додаткові ризики безпеки.
Tangem відреагувала на зовнішні занепокоєння з погляду дизайну продукту. Компанія заявила, що її картковий апаратний гаманець використовує інтегровану герметичну конструкцію захищеного чіпа та NFC-антени, приватний ключ генерується всередині чіпа, а підписання транзакцій завершується в ньому, ніколи не залишаючи чіп; прошивку пристрою неможливо змінити після запису на заводі, а користувачі також можуть перевірити справжність і статус першої активації пристрою через Tangem App. Вона наголосила, що незалежно від того, чи користувачі купують через офіційний магазин, реселера чи інші канали, якщо App підтверджує, що пристрій справжній, це гарантує, що приватний ключ контролюється лише користувачем, включно з пристроями, придбаними через CryptoBilis.
imKey також опублікувала заяву, в якій зазначила, що станом на цей момент не отримала жодних відгуків щодо аномалій у пристроях imKey або втрати активів, пов'язаних із цим інцидентом. З обережності imKey додатково перевірить свої авторизовані канали дистрибуції та вживе необхідних заходів за результатами перевірки, щоб зменшити ризики каналів.
Судячи з цих відповідей, кожен виробник намагається відповісти на ринкові сумніви щодо безпеки пристроїв через упорядкування каналів, роз'яснення механізмів безпеки продуктів і нагадування користувачам про ризики. Ці заяви можуть певною мірою полегшити занепокоєння користувачів, але їх може бути недостатньо, щоб швидко відновити вже підірвану довіру.
Для виробників апаратних гаманців, щоб справді подолати кризу, все ще потрібні переконливіші практичні дії, зокрема прозорі та перевірювані результати розслідування, чіткі плани виявлення та обробки ризиків, а також контроль ланцюга постачання та заходи проти несанкціонованого втручання, які витримують ретельну перевірку.