

Співзасновник Binance Чанпен Чжао (CZ) закликав криптоінвесторів запровадити суворий період "карантину" для нових апаратних гаманців. Попередження прозвучало на тлі інциденту в Південно-Східній Азії, в якому користувачі втратили понад 86 мільйонів доларів після того, як місцевий дистриб'ютор Ledger був скомпрометований.
Події цієї осені виявили нову вразливість у галузі: хакери змістили свій фокус з експлуатації цифрових помилок на фізичне перехоплення пристроїв під час доставки.
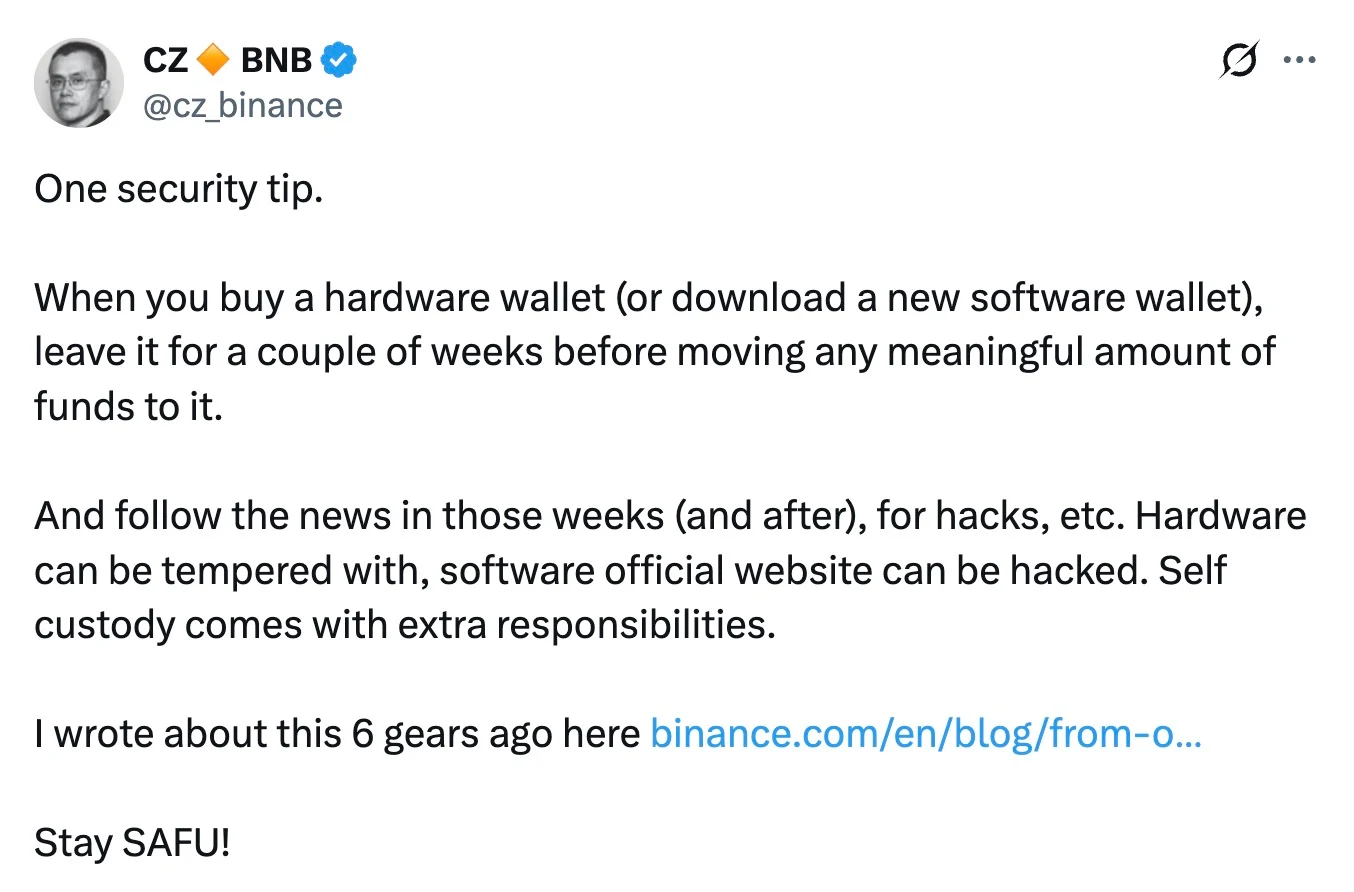
Коментуючи ризики, Чанпен Чжао рекомендував не переказувати великі суми активів на нові адреси одразу після придбання пристрою або завантаження програмного забезпечення.
На його думку, гаманець має залишатися невикористаним щонайменше кілька тижнів. Протягом цього періоду інвестори повинні уважно стежити за відповідними новинами щодо повідомлень про потенційні хакерські атаки.
CZ нагадав користувачам, що самостійне зберігання цифрових активів завжди несе додаткову відповідальність, яку не можна ігнорувати. Він наголосив, що в сучасних умовах фізичні пристрої можуть бути модифіковані до того, як вони потраплять до кінцевого клієнта, а офіційний сайт будь-якого програмного забезпечення може бути зламаний.
Такий запобіжний тайм-аут дає користувачам вікно можливостей: якщо партія пристроїв надходить до реселера вже скомпрометованою, ончейн-аналітики матимуть два тижні, щоб виявити перші крадіжки та підняти тривогу в медіа, захищаючи інших покупців.
"Поживіть з гаманцем кілька тижнів". Логіка поради CZ
Безпосереднім тригером для суворих рекомендацій стало екстрене оголошення Ledger від 9 жовтня щодо призупинення продажів через свого реселера CryptoBilis. Раніше ончейн-дослідники відстежили приблизно 86,9 мільйона доларів відтоків через мережі Bitcoin, Ethereum та Tron з сотень гаманців, що належать інвесторам у Малайзії, Індонезії та на Філіппінах.
Зловмисники фізично відкривали пакунки на проміжних складах реселера та замінювали оригінальні інструкції на заздалегідь згенеровані seed-фрази. Ledger окремо наголосив, що його заводське виробництво, прошивка та додаток Ledger Live не були скомпрометовані — атака торкнулася лише CryptoBilis як логістичної ланки.
Усім клієнтам, які придбали пристрої протягом останніх 90 днів, було рекомендовано не активувати їх і, якщо існував будь-який ризик компрометації, терміново перемістити свої активи на нові адреси.
Інцидент з Ledger підтвердив ширшу тенденцію: за останні три місяці фізична доставка стала головною слабкою точкою в "холодному" зберіганні, впливаючи на всіх великих гравців ринку. У серпні виробник Coldcard Coinkite повідомив, що системи його сторонніх дистриб'юторів були скомпрометовані.
У вересні Trezor визнав витік даних, що торкнувся 80 000 клієнтів у США, після того, як його логістичний підрядник ShipMonk був зламаний, що призвело до розкриття справжніх імен покупців, номерів телефонів та домашніх адрес.
Придбання гаманців через місцеві маркетплейси або дистриб'юторів тепер фактично вважається небезпечним. Для великих власників новим стандартом стає замовлення апаратного забезпечення безпосередньо у виробників, організація доставки на нейтральні адреси, такі як абонентські скриньки, та запровадження обов'язкового періоду "карантину" за методом CZ.





